

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
RadareEye — Strumento per scansionare specialmente i dispositivi nelle vicinanze ed eseguire un comando specificato sul proprio sistema quando il dispositivo target entra nel raggio d'azione. | Kitploit
Strumenti/GitHubGitHub/souravbaghz/radareeye
RicognizioneAuditing Wi-FiSicurezza BluetoothSicurezza IoTSicurezza WirelessRed Teaming
GitHubsouravbaghz/radareeye

RadareEye

Strumento per scansionare specialmente i dispositivi nelle vicinanze ed eseguire un comando specificato sul proprio sistema quando il dispositivo target entra nel raggio d'azione.

Vedi Repository
38450434 anni faRevisionato da Kitploit
Condividi

Uno strumento per scansionare i dispositivi nelle vicinanze ed eseguire un comando quando il dispositivo target rientra nel raggio d'azione..


NOTA:- Il proprietario di RadareEye non sarà responsabile se un utente esegue attività dannose con questo strumento. Usalo solo per scopi didattici.

  • Installazione di RadareEye :
git clone https://github.com/souravbaghz/RadareEye

Utilizzo:

./radare <mac_addr> <option>

Opzioni disponibili:

  • -blue Bluetooth RadareEye
  • -ble BLE radareEye
  • -wifi Wifi AP radareEye

  • Esecuzione di RadareEye Bluetooth :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • Esecuzione di RadareEye BLE :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

Lo stesso vale per il Wifi con l'opzione -wifi. Qui XX:XX:XX:XX:XX:XX indica l'indirizzo MAC del dispositivo target e assicurati di eseguire con sudo (se non sei root). Non ho aggiunto la funzione di scansione in questo script, ma puoi ottenere facilmente l'indirizzo MAC eseguendo 'hcitool scan' per Bluetooth e 'hcitool lescan' per dispositivi BLE nel terminale.
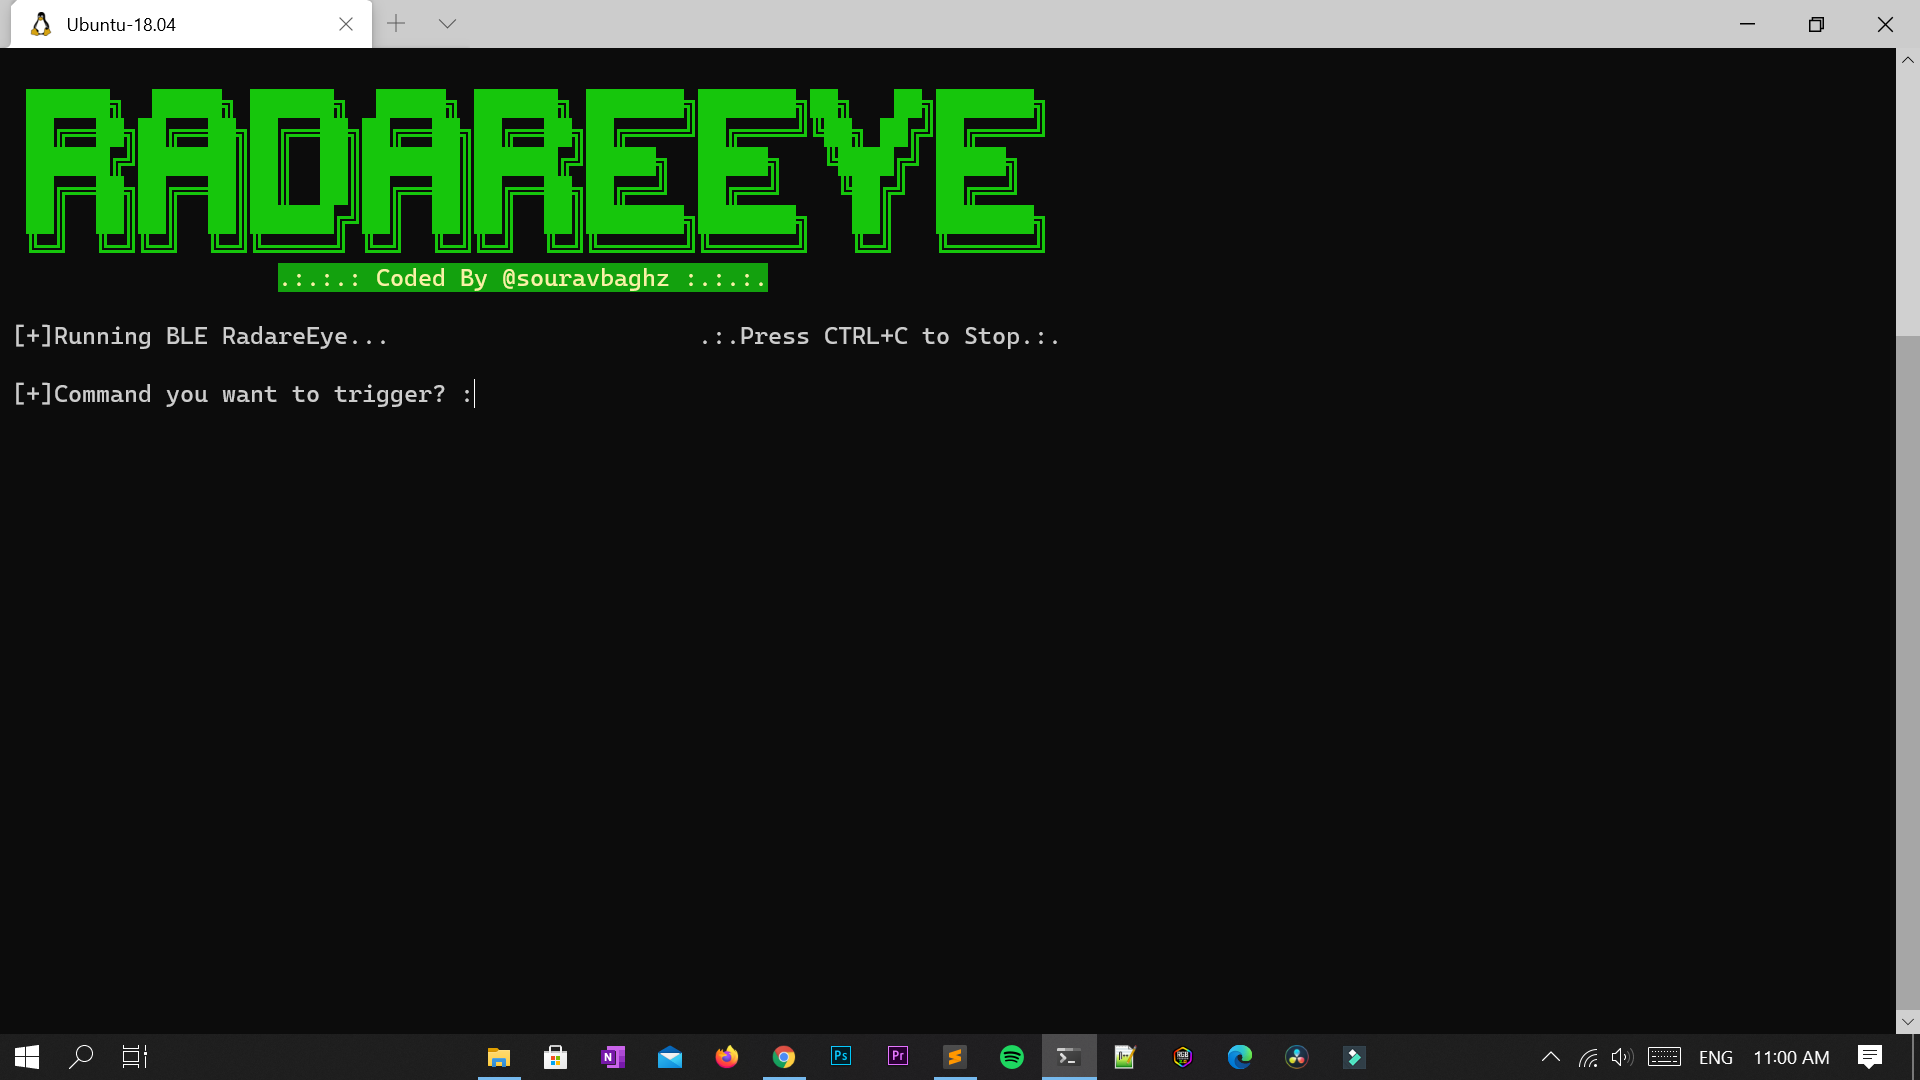

Dopo aver eseguito RadareEye, ti chiederà 'Comando che vuoi attivare?', puoi saltarlo semplicemente lasciandolo vuoto e RadareEye ti mostrerà lo stato del tuo target se è nel raggio d'azione o meno senza attivare alcun comando. Se vuoi attivare un comando quando il tuo target rientra nel raggio d'azione, inserisci un comando quando lo richiede. Esempi :
  • Il comando seguente spegnerà immediatamente il sistema quando il dispositivo target rientra nel raggio d'azione.
[+]Comando che vuoi attivare? :shutdown now
  • Eseguirà il tuo altro script
[+]Comando che vuoi attivare? :./myscript.py
Se ti piace il mio lavoro, puoi offrirmi un caffè qui.

Offrimi un caffè


🤝 Connettiti con me

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    340
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    332
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






