
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
airgorah — Strumento GUI basato su Rust per il controllo di sicurezza WiFi: cattura il traffico, rileva i client, esegue attacchi di deautenticazione, cattura gli handshake e decifra le password dei punti di accesso utilizzando aircrack-ng. | Kitploit
Strumenti/GitHubGitHub/martin-olivier/airgorah
Password CrackingAuditing Wi-FiRaccolta InformazioniSicurezza WirelessPenetration TestingTop in Auditing Wi-Fi n.8Top in Sicurezza Wireless n.8
GitHubmartin-olivier/airgorah

airgorah

Strumento GUI basato su Rust per il controllo di sicurezza WiFi: cattura il traffico, rileva i client, esegue attacchi di deautenticazione, cattura gli handshake e decifra le password dei punti di accesso utilizzando aircrack-ng.

1.1k17521522 giorni faRevisionato da Kitploit
Condividi
Vedi RepositorySito web


Airgorah

Un software di auditing della sicurezza WiFi basato principalmente sulla suite di strumenti aircrack-ng

Installazione    |    Utilizzo    |    Crediti
illustration

crates aur ci

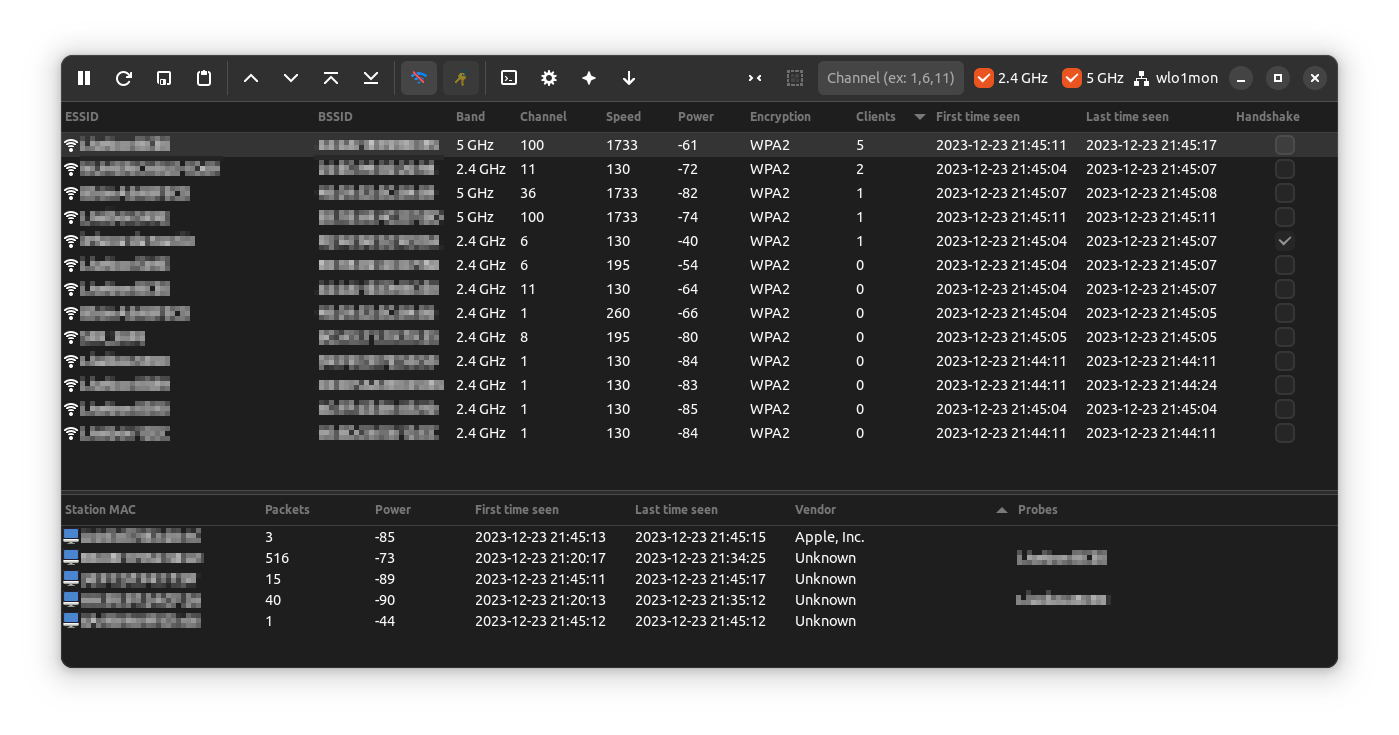
Airgorah è un software di auditing della sicurezza WiFi in grado di catturare il traffico WiFi nelle vicinanze, scoprire i client connessi ai punti di accesso, eseguire attacchi di deautenticazione, catturare handshake e decifrare la password dei punti di accesso.

È scritto in Rust e utilizza GTK4 per la parte grafica.

⭐ Non dimenticare di mettere una stella se il progetto ti piace!

Legal

⚠️ Airgorah è progettato per essere utilizzato per testare e scoprire vulnerabilità nelle reti di cui sei proprietario. Effettuare attacchi su reti WiFi di cui non sei proprietario è illegale in quasi tutti i paesi. Non sono responsabile per eventuali danni causati dall'uso di questo software.

Requisiti

Questo software funziona solo su linux e richiede privilegi di root per essere eseguito.

Avrai anche bisogno di una scheda di rete wireless che supporti la modalità monitor e l'iniezione di pacchetti.

Installazione

Le istruzioni per l'installazione sono disponibili qui.

Utilizzo

La documentazione sull'utilizzo dell'applicazione è disponibile qui.

Licenza

Questo progetto è rilasciato sotto licenza MIT.

Contribuire

Se hai domande sull'utilizzo dell'applicazione, non esitare ad aprire una discussione

Se vuoi segnalare un bug o proporre una funzionalità, non esitare ad aprire un problema o inviare una richiesta di pull.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




