Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PiKarma — 📡🍓🍍 Rileva attacchi alla rete wireless eseguiti dal modulo KARMA (fake AP). Avvia attacco di deautenticazione (per punti di accesso falsi). | Kitploit
Strumenti/GitHubGitHub/wipi-hunter/pikarma
Auditing Wi-FiSicurezza di ReteSicurezza WirelessRilevamento Intrusioni
GitHubwipi-hunter/pikarma

PiKarma

📡🍓🍍 Rileva attacchi alla rete wireless eseguiti dal modulo KARMA (fake AP). Avvia attacco di deautenticazione (per punti di accesso falsi).

Vedi Repository
25849438 anni faRevisionato da Kitploit
Condividi

                              ██████╗ ██╗██╗  ██╗ █████╗ ██████╗ ███╗   ███╗ █████╗ 
                              ██╔══██╗██║██║ ██╔╝██╔══██╗██╔══██╗████╗ ████║██╔══██╗
                              ██████╔╝██║█████╔╝ ███████║██████╔╝██╔████╔██║███████║
                              ██╔═══╝ ██║██╔═██╗ ██╔══██║██╔══██╗██║╚██╔╝██║██╔══██║
                              ██║     ██║██║  ██╗██║  ██║██║  ██║██║ ╚═╝ ██║██║  ██║
                              ╚═╝     ╚═╝╚═╝  ╚═╝╚═╝  ╚═╝╚═╝  ╚═╝╚═╝     ╚═╝╚═╝  ╚═╝

                            Detects wireless network attacks performed by KARMA module

Principio di funzionamento di PiKarma

  • Raccoglie tutti i pacchetti dalla rete wireless (Probe Response).
  • Analizza tutti i pacchetti in tempo reale.
  • Se PiKarma trova più di un'informazione SSID da un unico indirizzo MAC in Probe Response;
  • Registra l'attività con alcune informazioni aggiuntive all'interno di un template definito e invia pacchetti di deautenticazione.

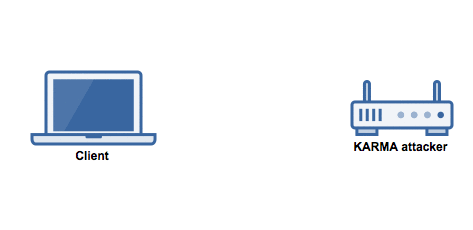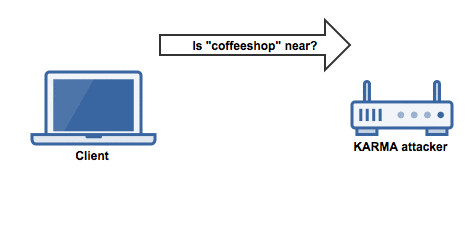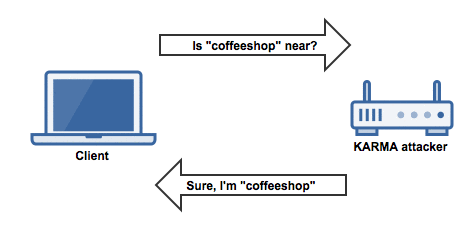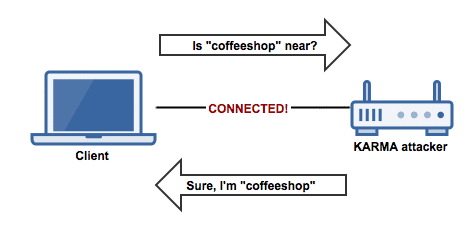
Come funziona l'attacco KARMA?

  • Invia Probe Response per tutte le Probe Request.

Esempio:

Software e hardware che utilizzano il modulo KARMA

  • FruityWifi
  • WiFi Pineapple
  • Mana (miglioramenti agli attacchi KARMA)
  • ..

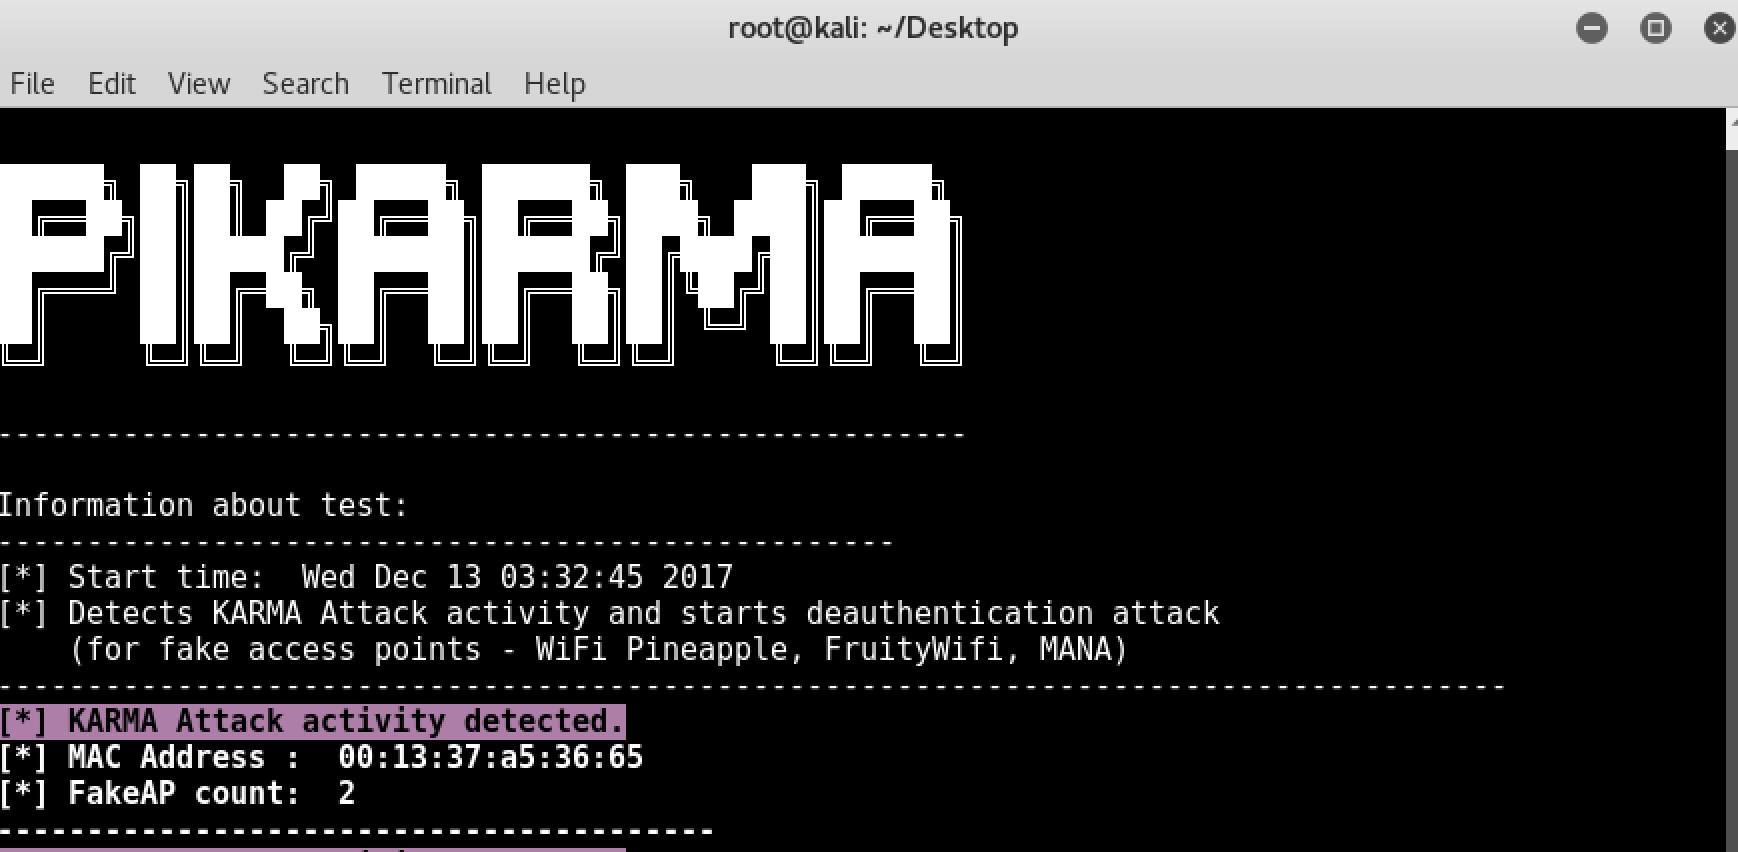
Screenshot

Funzionalità in arrivo

  • Nuove tecniche per rilevare attacchi KARMA e MANA
  • Registrazione delle informazioni SSID utilizzate negli attacchi KARMA e MANA

DEMO

  • https://www.youtube.com/playlist?list=PLwHi7Vsh6TpNrCX87KRzO9WVtHmqqC2aB

Utilizzo

Requisiti

  • Hardware: TP LINK TL-WN722N o Dark RangeMax wifi card
  • Moduli: scapy, time, termcolor, argparse, netifaces, logging

Kali Linux:

Scarica PiKarma:

git clone https://github.com/WiPi-Hunter/PiKarma.git

Installa le librerie Python:

pip install termcolor

Fatto!

Esegui il programma con il comando seguente:

Modalità monitor:

airmon-ng start interface(wlan0,wlan1) (Monitor mode)

or 

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

Esegui:

cd PiKarma
python PiKarma.py -h

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    255
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →