
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 bitthebyte/eagle
Scanner di vulnerabilità basato su plugin multithread per il rilevamento di massa di vulnerabilità in applicazioni web
 theori-io/cve-2016-0189
Exploit proof-of-concept per CVE-2016-0189 (corruzione della memoria di VBScript in IE11)
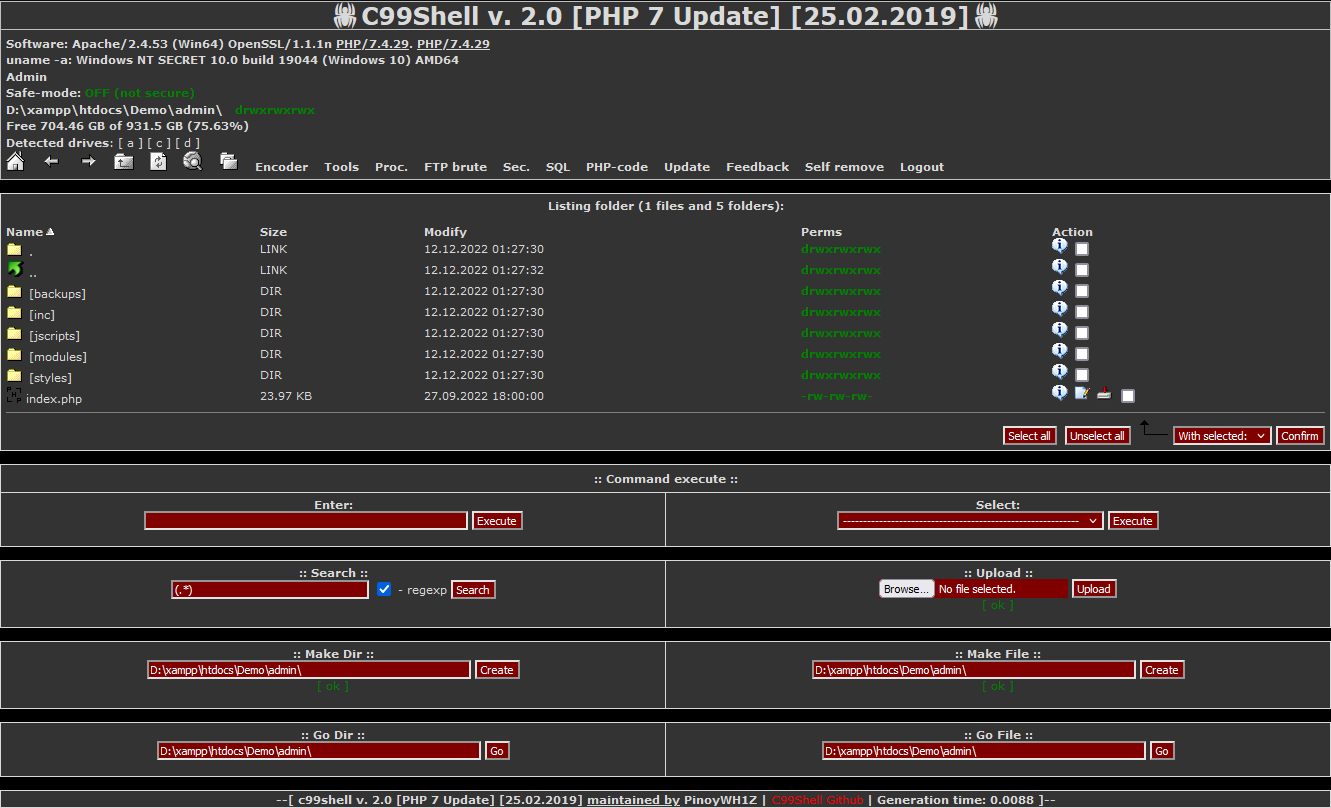 pinoywh1z/c99shell-php7
Aggiornamento PHP 7 e safe-build della popolare variante C99 di PHP Shell.
 bishopfox/anti-anti-automation
Framework Anti-Anti-Automazione
 malwareman007/scanner-and-patcher
Uno scanner di vulnerabilità web e patcher
 jiansiting/cve-2025-59287
RCE non autenticata WSUS
 vincentkaufmann/noapi-google-search-mcp
Server MCP per ricerca Google e recupero di pagine tramite Chromium headless
 nu11secur1ty/cve-nu11secur1ty
Repository curato di record CVE con punteggio CVSS, che fornisce un riferimento strutturato per l'analisi delle vulnerabilità, la ricerca sullo…
 jas502n/cve-2019-11580
Exploit Python per CVE-2019-11580, una vulnerabilità di esecuzione remota di codice in Atlassian Crowd e Crowd Data Center. Carica un plugin dannoso…
 d4vinci/bugz-tools
Una raccolta di strumenti che ho scritto per il bug bounty o per hacking e non mi dispiace pubblicare :smile:
 umutcamliyurt/subhunter
Scanner veloce per takeover di sottodomini che controlla i record DNS CNAME confrontando con impronte note per rilevare sottodomini vulnerabili.…
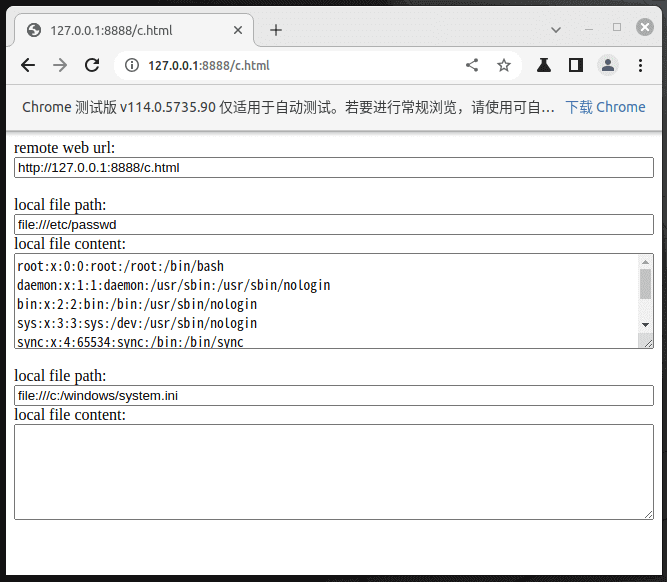 xcanwin/cve-2023-4357-chrome-xxe
[Riproduzione della vulnerabilità] Il primo EXP monofile al mondo che sfrutta la vulnerabilità XXE CVE-2023-4357 di Chrome, consentendo di sottrarre…
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 nccgroup/carnivore
Strumento per valutare l'autenticazione dei server Microsoft on-premises come ADFS, Skype, Exchange e RDWeb
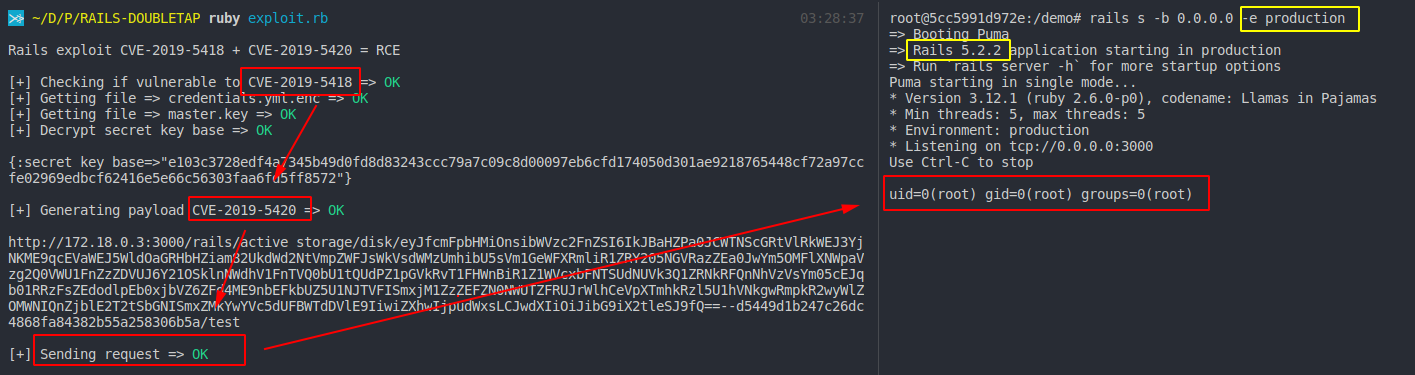 mpgn/rails-doubletap-rce
RCE su Rails 5.2.2 utilizzando un path traversal (CVE-2019-5418) e una deserializzazione di oggetti Ruby (CVE-2019-5420)
 xcanwin/cve-2024-4577-php-rce
[Riproduzione di vulnerabilità] Il primo exploit al mondo che sfrutta l'ambiente PHP predefinito (XAMPP) per la vulnerabilità CVE-2024-4577 PHP-CGI…
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE non autenticata nel core di WordPress
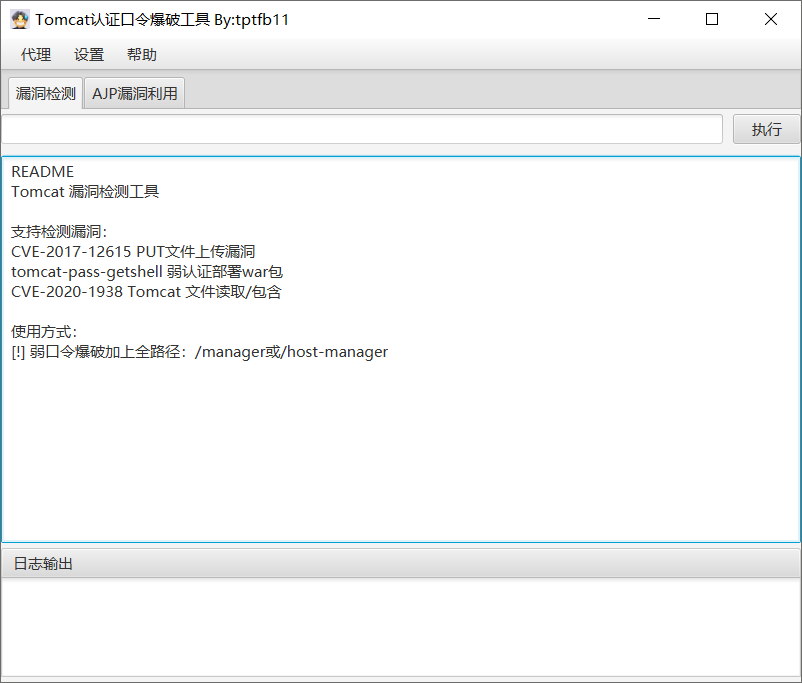 tpt11fb/attacktomcat
Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di…








