

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AttackTomcat — Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di pacchetti WAR con autenticazione debole tramite tomcat-pass-getshell, brute force di password deboli, lettura/inclusione di file AJP CVE-2020-1938 di Tomcat. | Kitploit
Strumenti/GitHubGitHub/tpt11fb/attacktomcat
Scanner di VulnerabilitàAttacchi alle PasswordExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubtpt11fb/attacktomcat

AttackTomcat

Vedi Repository
25719454 anni faRevisionato da Kitploit

Informazioni

Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di pacchetti WAR con autenticazione debole tramite tomcat-pass-getshell, brute force di password deboli, lettura/inclusione di file AJP CVE-2020-1938 di Tomcat.

Condividi

AttackTomcat

Elenco delle vulnerabilità rilevate

CVE-2017-12615 Vulnerabilità di caricamento file PUT tomcat-pass-getshell Deploy di pacchetti war con autenticazione debole Brute force su password deboli CVE-2020-1938 Lettura/inclusione di file in Tomcat

Utilizzo

Prima del primo utilizzo, imposta di nuovo il file di configurazione nelle impostazioni. Per altri problemi, leggi attentamente!!!, esegui java -jar *.jar per avviare e visualizzare le informazioni di log!!

Scarica il codice sorgente e compilalo con Maven, oppure scarica direttamente le Releases.

Fai doppio clic sul file jar per eseguirlo, oppure esegui `java -jar AttackTomcat`.
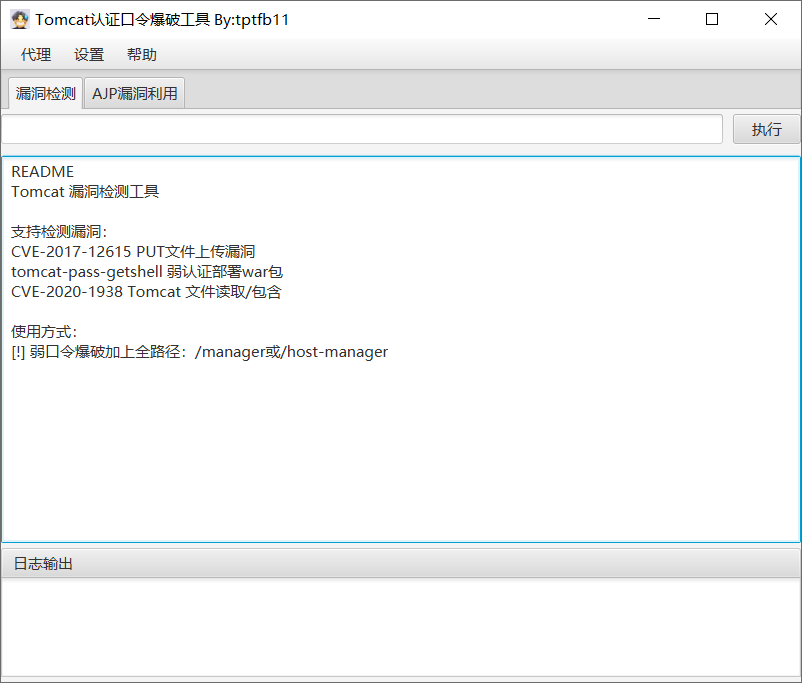
image-20221113190826427

image-20221113190913584

Proxy

Utilizza proxy http e socket.

image-20221113191041737

Configurazione

Avvia il file jar per generare il file di configurazione config.

La vulnerabilità AJP viene verificata utilizzando uno script python; è necessario installare l'ambiente python3. Formato del comando: python -V.

Nota: se appare il seguente avviso, si consiglia di scaricare direttamente AttackTomcat.zip dalla Release.

image-20221113191218888

Note

Questo strumento è destinato solo allo studio, alla comunicazione e all'autotest; è vietata qualsiasi scansione illegale.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






