
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 morph3/crawpy
Strumento asincrono di scoperta dei contenuti HTTP con auto-calibrazione, scansione ricorsiva e generazione di report per l'enumerazione di directory…
 r4ygm/dorkscout
Scanner automatico di dork di Google che recupera le liste di dork da exploit-db e scansiona target o l'intero internet alla ricerca di applicazioni…
 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 pyroxenites/nextjs_rce_exploit_tool
Exploit per CVE-2025-55182 & CVE-2025-66478
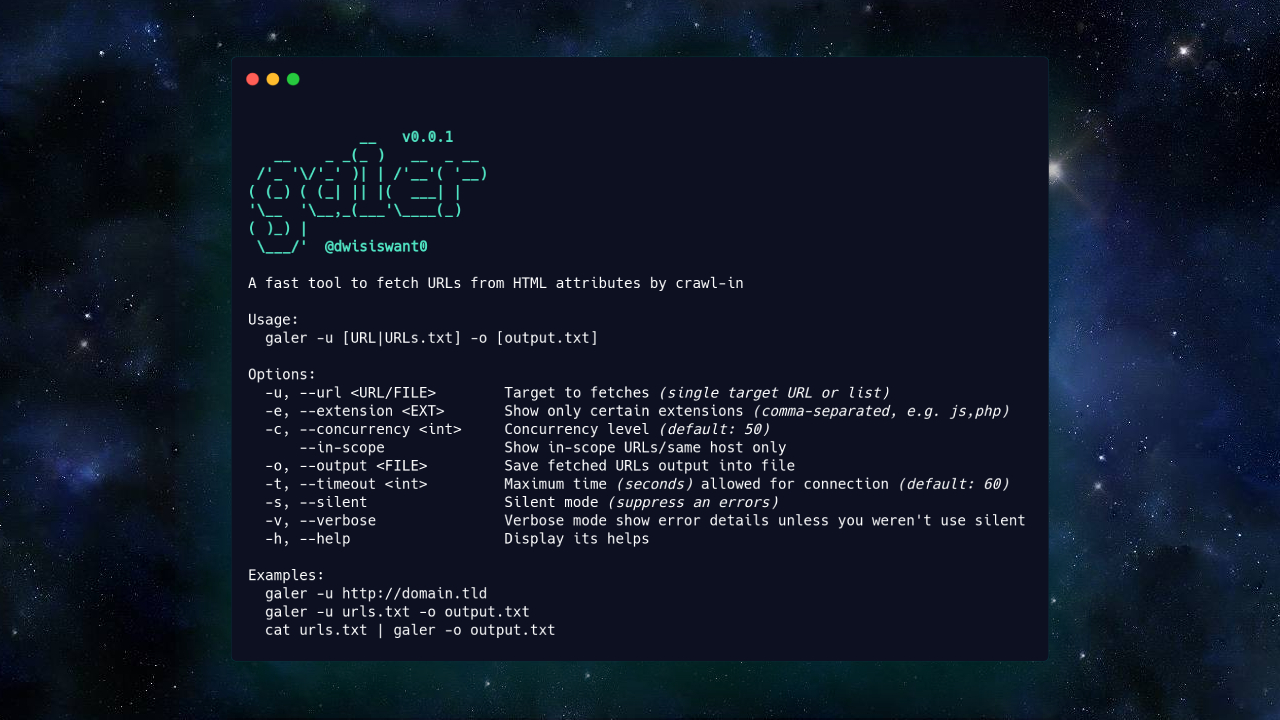 dwisiswant0/galer
Un tool veloce per estrarre URL da attributi HTML tramite crawl-in.
 a-d-team/grafanaexp
Uno strumento di exploit per la vulnerabilità di lettura arbitraria di file non autorizzata di Grafana (CVE-2021-43798), può eseguire burst di plugin…
 mhils/honeyproxy
Questo progetto ora fa parte di @mitmproxy.
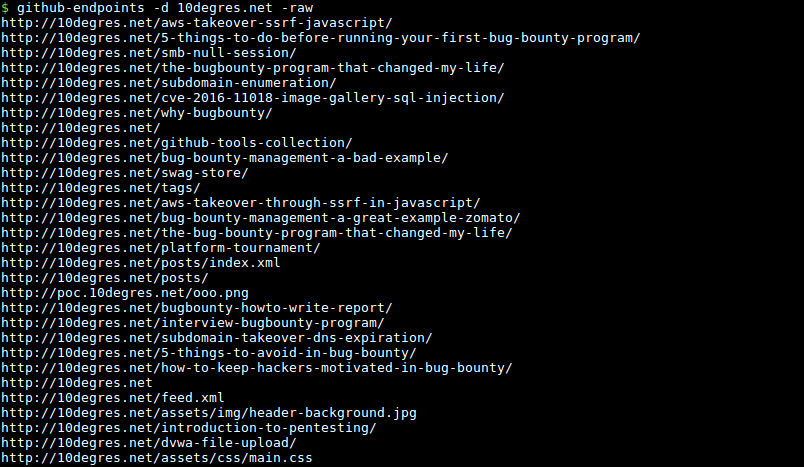 gwen001/github-endpoints
Trova endpoint su GitHub.
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator per le tue operazioni Red Team
 joshkar/x-recon
Un'utilità per rilevare gli input delle pagine web e condurre scansioni XSS.
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Caricamento file senza restrizioni che porta a RCE - Script di verifica
 aaronsvk/cve-2020-3956
Exploit PoC per la RCE di VMware Cloud Director (CVE-2020-3956)
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Exploit in Python e Metasploit per la vulnerabilità di deserializzazione Oracle WebLogic WLS-WSAT (CVE-2017-10271) con capacità di scansione di…
 n4xh4ck5/rastleak
Strumento per la fuga automatica di informazioni utilizzando Hacking con ricerche sui motori di ricerca.
 abhishekkr/n00brat
Kit di Amministrazione Remota (o Trojan) per sistema POSiX (Linux/Unix) che funziona come un Servizio Web
 bishopfox/imperva_gzip_waf_bypass
Exploit per il bypass di Imperva Cloud WAF che utilizza l'header gzip Content-Encoding per eludere le regole WAF sulle richieste HTTP POST. Include…
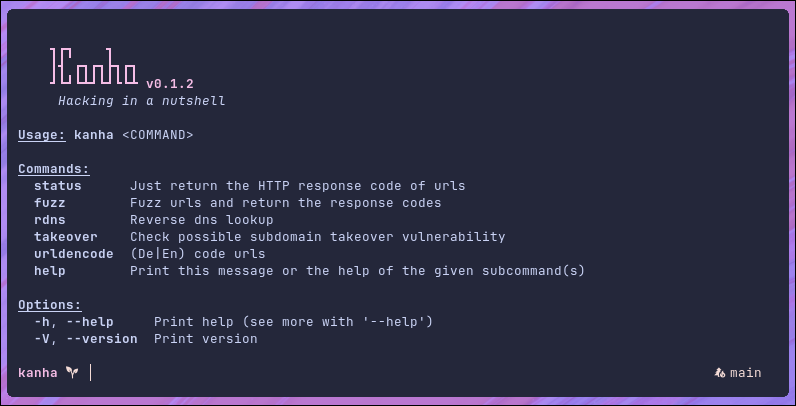 pwnwriter/kanha
🦚 Una suite di pentesting per applicazioni web scritta in rust .








