
 #1
Strumenti per testare, sfruttare e proteggere applicazioni web e API.
Raccomandato da Kitploit
 daxakahackerman/xss-catcher
Un framework per il rilevamento di XSS cieco e la cattura di dati XSS.
 aeyesec/cve-2022-34265
PoC per CVE-2022-34265 (Django)
 blackhillsinfosec/skyhook
Una configurazione di trasferimento file HTTP offuscato di andata e ritorno progettata per bypassare le rilevazioni IDS.
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) exploit di esecuzione remota di comandi e contenitore vulnerabile
 bishopfox/pwn-pulse
Exploit per la vulnerabilità di lettura arbitraria di file in Pulse Connect Secure SSL VPN (CVE-2019-11510)
 moniik/poc_salesforce_lightning
Solo a scopo accademico. Attacco contro Salesforce Lightning con privilegio ospite.
 vegabird/xvna
Applicazione Node Estremamente Vulnerabile
 danmcinerney/device-pharmer
Apre 1K+ indirizzi IP o risultati di ricerca Shodan e tenta di effettuare l'accesso.
 synacktiv/livepyre
Uno strumento progettato per sfruttare CVE-2025-54068 e Remote Command Execution se la APP_KEY del progetto Livewire è nota.
 owasp/owasp-istg
La IoT Security Testing Guide (ISTG) fornisce una metodologia completa per i test di penetrazione nel campo dell'IoT, offrendo flessibilità per…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 Patch per la vulnerabilità. CVE-2022-39197 Patch per la vulnerabilità.
 mpgn/heartbleed-poc
:broken_heart: Hearbleed exploit per recuperare informazioni sensibili CVE-2014-0160 :broken_heart:
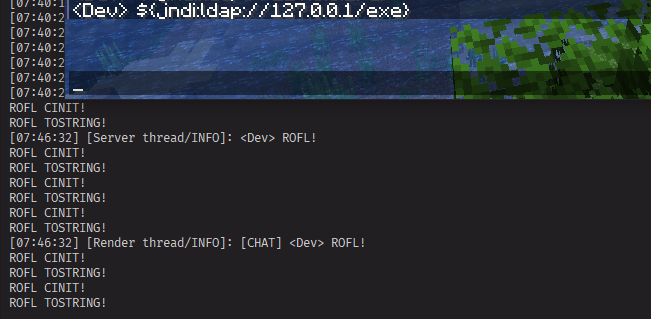 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept con informazioni aggiuntive
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
Riepilogo PoC CVE-2019-2725 aggiornato per bypassare la patch CVE-2017-10271 PoC
 testanull/ms-sharepoint-july-patch-rce-poc
Exploit proof-of-concept per vulnerabilità critiche RCE di SharePoint (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) con video dimostrativo.
 tuhinshubhra/shellstack
Uno strumento basato su PHP che ti aiuta a gestire efficientemente tutti i tuoi siti web backdoorati.
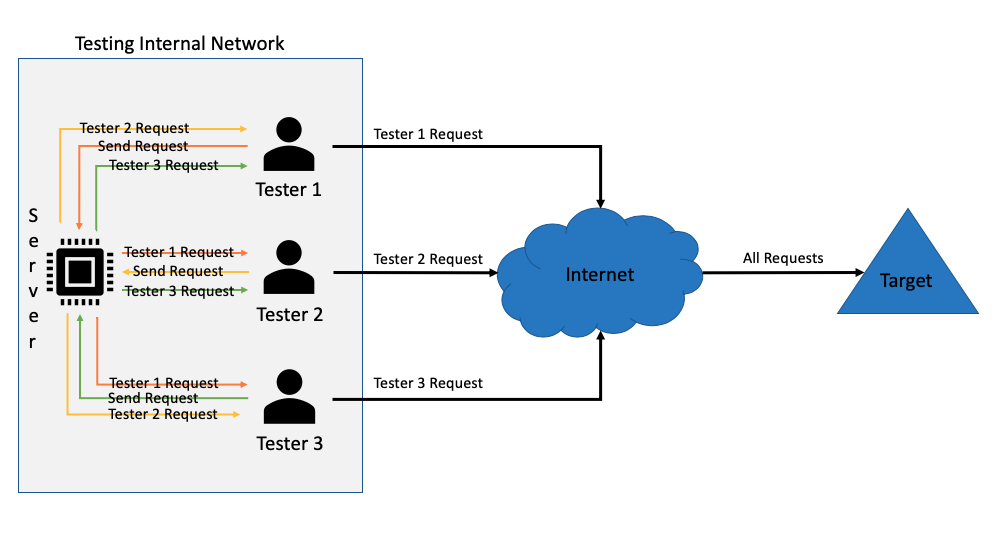 static-flow/burpsuite-team-extension
Questo plugin per Burpsuite consente a più tester di applicazioni web di condividere la propria cronologia proxy in tempo reale. Le richieste che…








