
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE non autenticata nel core di WordPress
 deathshotxd/comment2shell
Catena di exploit WordPress pre-auth zero-click CVE-2026-93485: XSS memorizzato in wpautop() che scala fino al caricamento di plugin tramite sessione…
 jas502n/oa-tongda-rce
Office Anywhere – Sistema intelligente per l'ufficio in rete
 dxask88ma/weblogic-cve-2023-21839
Exploit basato su Java per CVE-2023-21839 che mira a Oracle WebLogic Server versioni 12.2.1.3.0 e 12.2.1.4.0 tramite iniezione LDAP per esecuzione di…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
PoC exploit collection per CVE-2018-7600 Drupal RCE con più script che mirano a Drupal 7 e 8, incluse varianti di sfruttamento di massa.
 dhmosfunk/7-zip-cve-2025-0411-poc
Questo repository contiene scenari POC come parte del bypass CVE-2025-0411 MotW.
 hktalent/cve-2020-2551
come rilevare CVE-2020-2551 poc exploit python Weblogic RCE con IIOP
 traceforce/mcp-xray
Scanner di sicurezza unificato per server MCP con modalità config, pentest e repo-scan. Genera report SARIF per l'integrazione CI/CD, rileva segreti,…
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - API di accesso al file system - vulnerabilità segnalate da Maciej Pulikowski | Ricompensa totale del Bug Bounty: $5.000 |…
 jas502n/cve-2019-11581
Atlassian JIRA - Vulnerabilità di template injection RCE
 h4x0r-dz/cve-2024-21762
Vulnerabilità CVE-2024-21762: scrittura fuori dai limiti in Fortinet FortiOS
 duc-nt/cve-2020-6287-exploit
PoC per CVE-2020-6287 Il PoC in python solo per aggiungere utente, nessun permesso di amministratore impostato. Ispirato da @zeroSteiner di…
 cyberxml/log4j-poc
Una demo di exploit RCE LDAP basata su Docker per CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
Exploit per vulnerabilità WebSocket in Apache Tomcat
 nxenon/h2spacex
Libreria/strumento di basso livello per la sincronizzazione dell'ultimo frame HTTP/2 (nota anche come Single Packet Attack) basato su Scapy +…
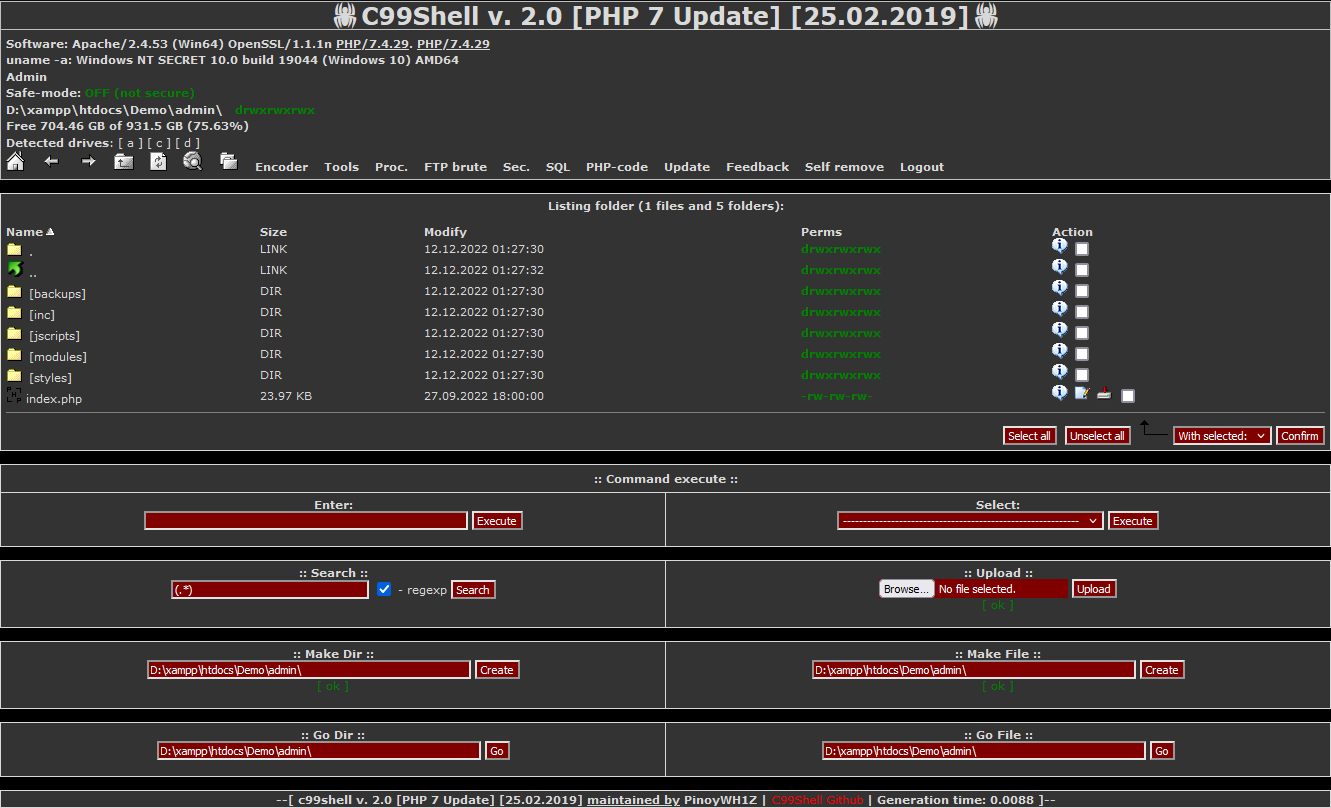 pinoywh1z/c99shell-php7
Aggiornamento PHP 7 e safe-build della popolare variante C99 di PHP Shell.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework è uno strumento di supporto per penetration testing e un framework di sfruttamento. Promuove un principio di attaccare il…








