
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 sysdream/pysqli
Framework Python per SQL injection
 linhlhq/cve-2019-0604
Proof-of-concept exploit per CVE-2019-0604, una vulnerabilità di esecuzione remota di codice in Microsoft SharePoint. Fornisce un'implementazione…
 c0mmand3ropsec/cve-2017-10271
Exploit di esecuzione remota di codice non autenticato per Oracle WebLogic CVE-2017-10271. Fornisce payload XML ed elenco di endpoint per test di…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
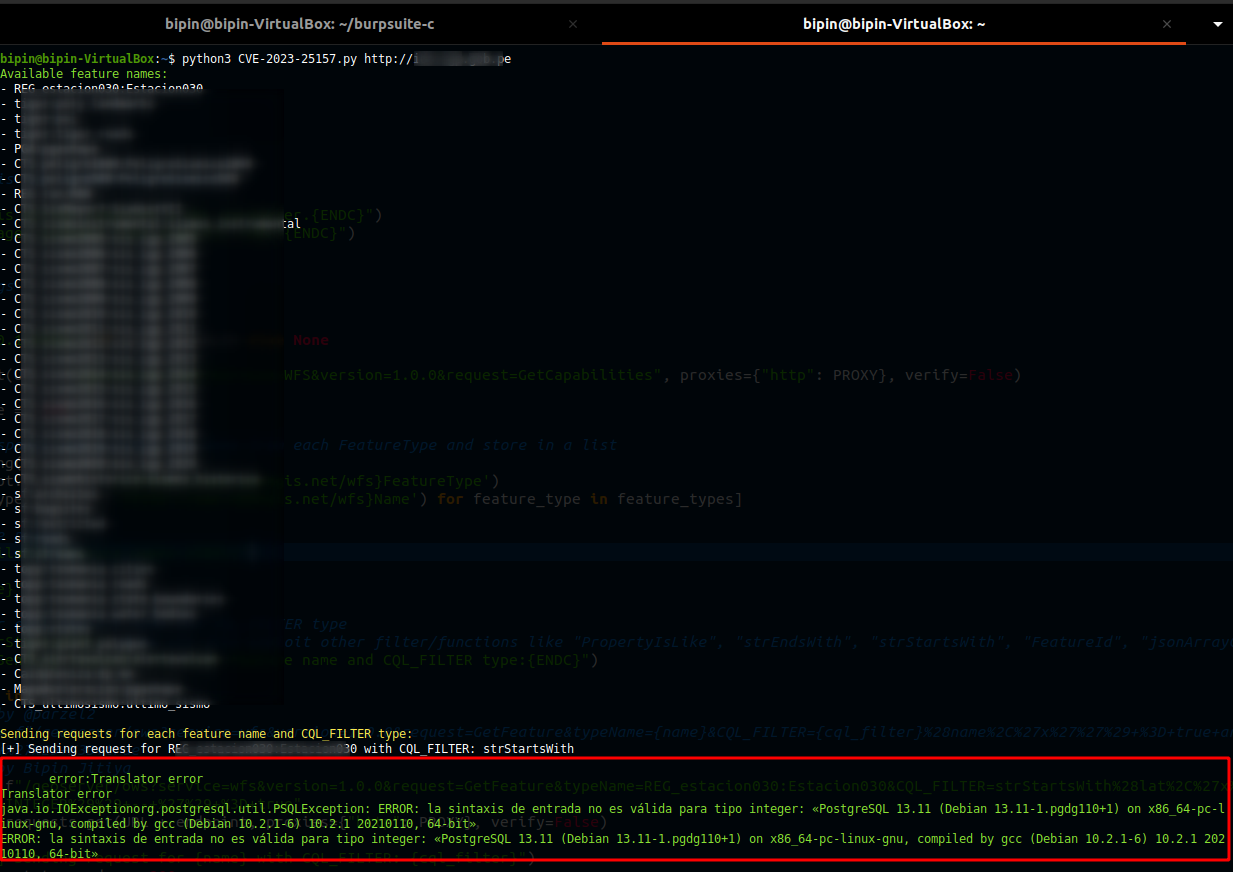 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL Injection - PoC
 zcgonvh/cve-2017-7269
modulo msf corretto per cve-2017-7269
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator per le tue operazioni Red Team
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
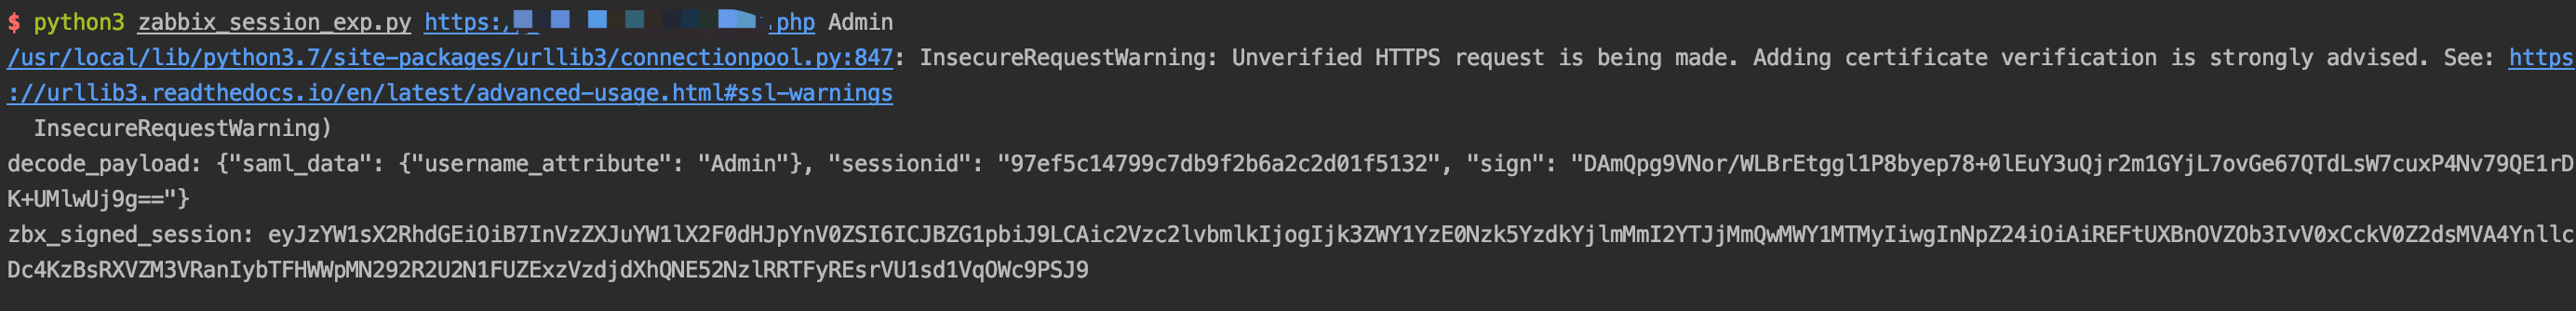 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Caricamento file senza restrizioni che porta a RCE - Script di verifica
 a-d-team/grafanaexp
Uno strumento di exploit per la vulnerabilità di lettura arbitraria di file non autorizzata di Grafana (CVE-2021-43798), può eseguire burst di plugin…
 pyroxenites/nextjs_rce_exploit_tool
Exploit per CVE-2025-55182 & CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Un'estensione di Burp per testare le applicazioni per la vulnerabilità all'attacco Web Cache Deception
 cuerz/cve-2021-36260
Hikvision RCE Vulnerabilità - strumento di rilevamento e sfruttamento di massa
 bishopfox/imperva_gzip_waf_bypass
Exploit per il bypass di Imperva Cloud WAF che utilizza l'header gzip Content-Encoding per eludere le regole WAF sulle richieste HTTP POST. Include…
 aaronsvk/cve-2020-3956
Exploit PoC per la RCE di VMware Cloud Director (CVE-2020-3956)
 tarihub/blackjump
JumpServer bastion host — sfruttamento non autorizzato completo, exploit per CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Exploit in Python e Metasploit per la vulnerabilità di deserializzazione Oracle WebLogic WLS-WSAT (CVE-2017-10271) con capacità di scansione di…








