
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 hackerhouse-opensource/exploits
exploit e file di dimostrazione di vulnerabilità proof-of-concept dal team di Hacker House
 dolevf/graphw00f
Strumento di fingerprinting del motore server GraphQL che invia query benigne e malformate per identificare la tecnologia backend e valutare le…
 mandatoryprogrammer/sonar.js
Un framework per identificare e lanciare exploit contro host di rete interni. Funziona tramite enumerazione IP WebRTC combinata con WebSocket e…
 wyatu/cve-2018-20250
exp per https://research.checkpoint.com/extracting-code-execution-from-winrar
 harsh-bothra/securityexplained
#SecurityExplained è una nuova serie dopo la precedente serie di sfide di apprendimento #Learn365. L'obiettivo della serie #SecurityExplained è…
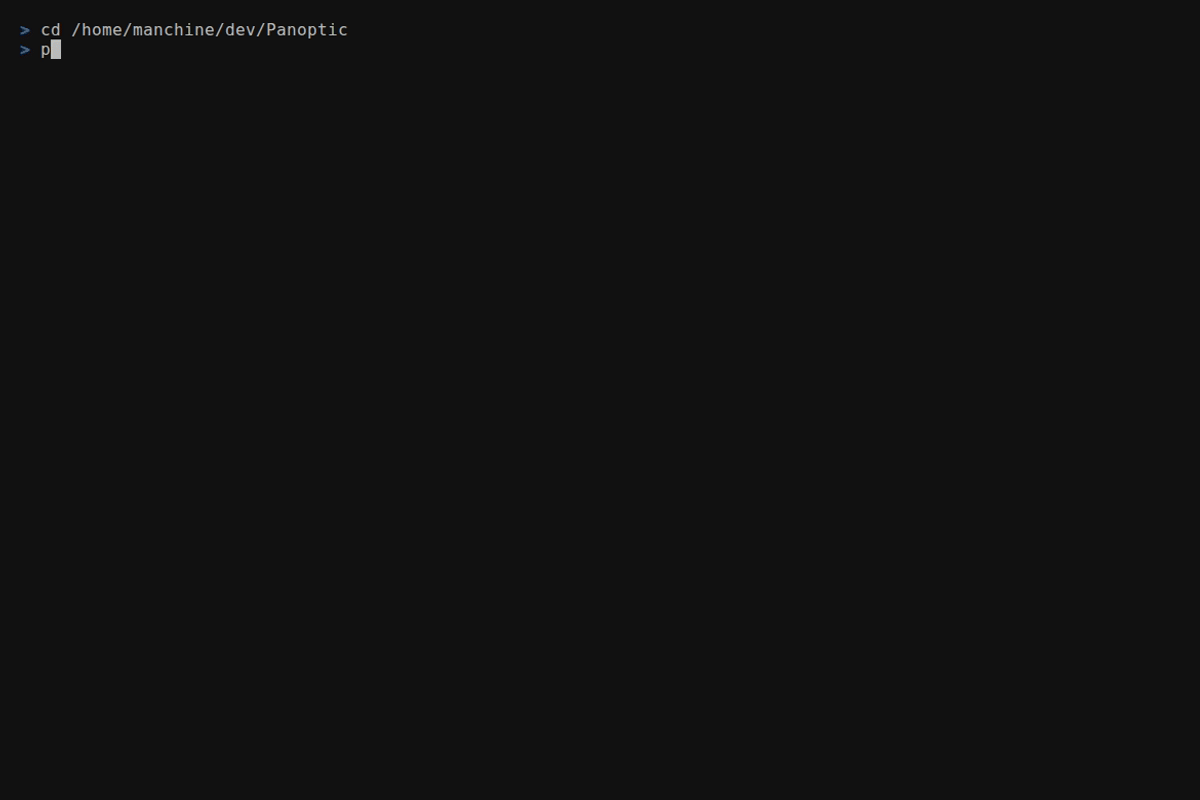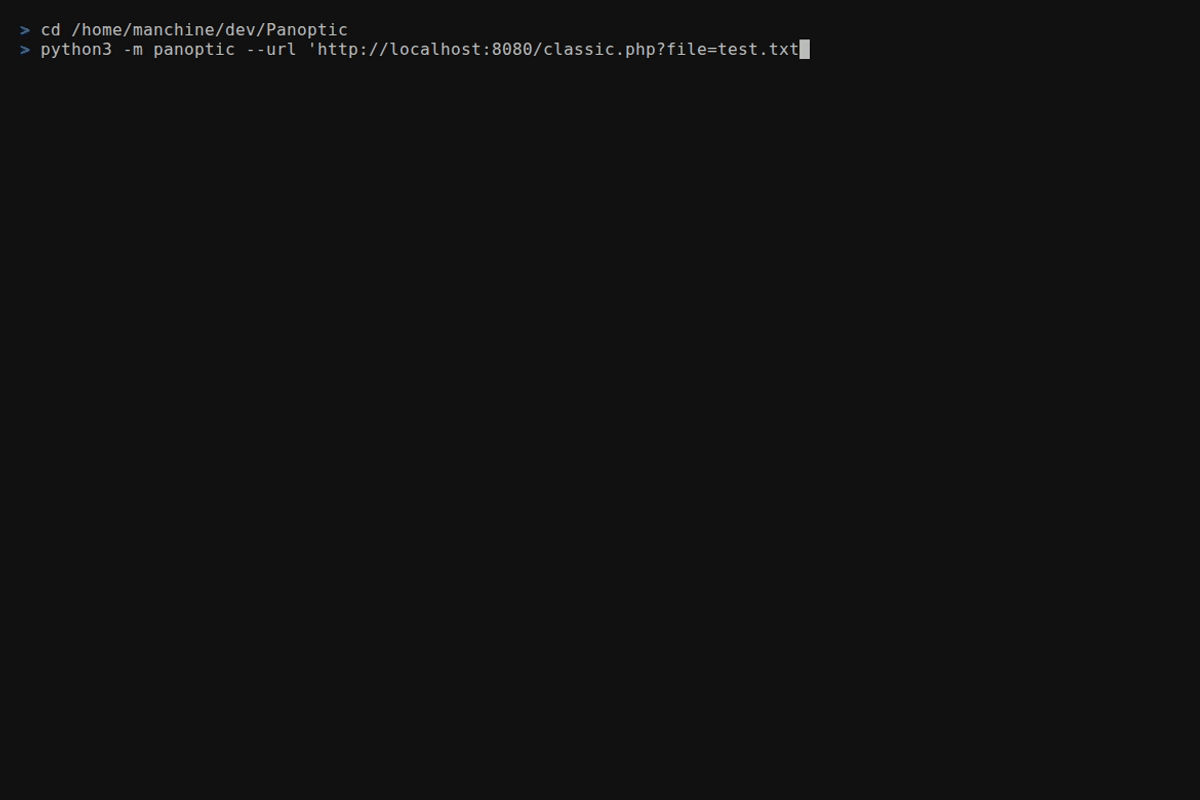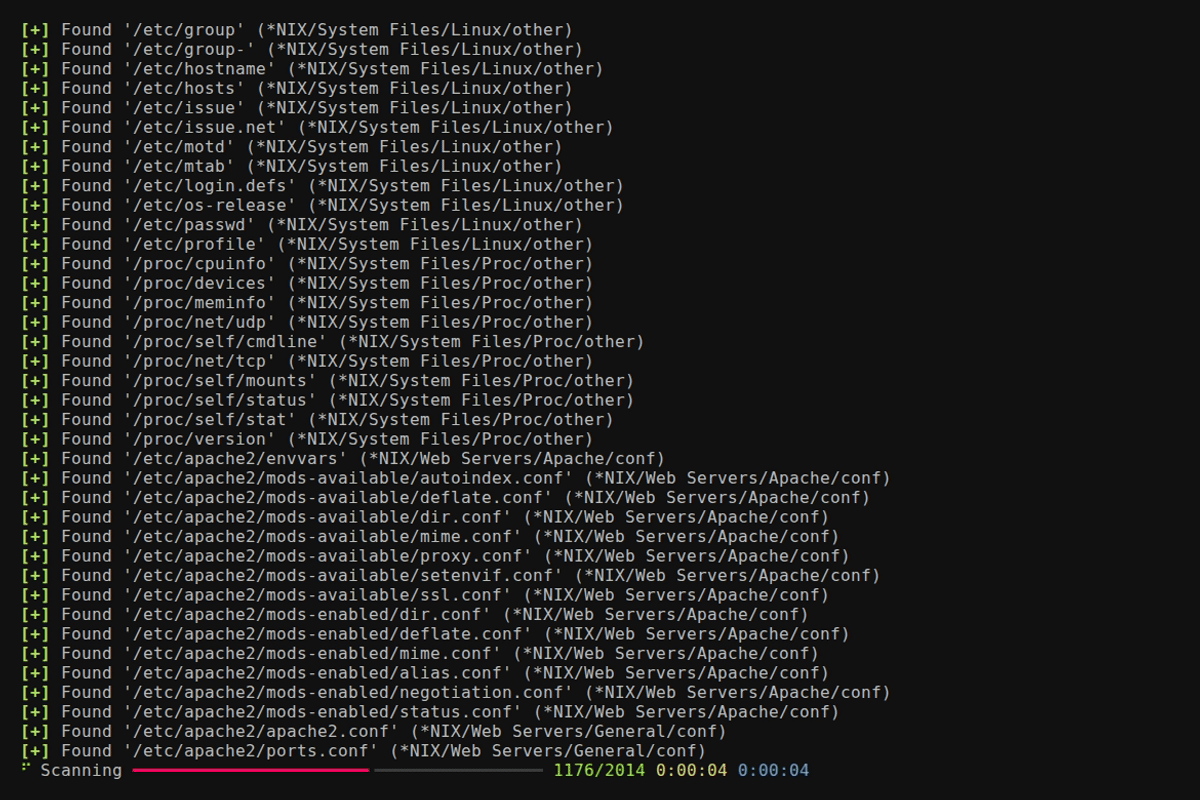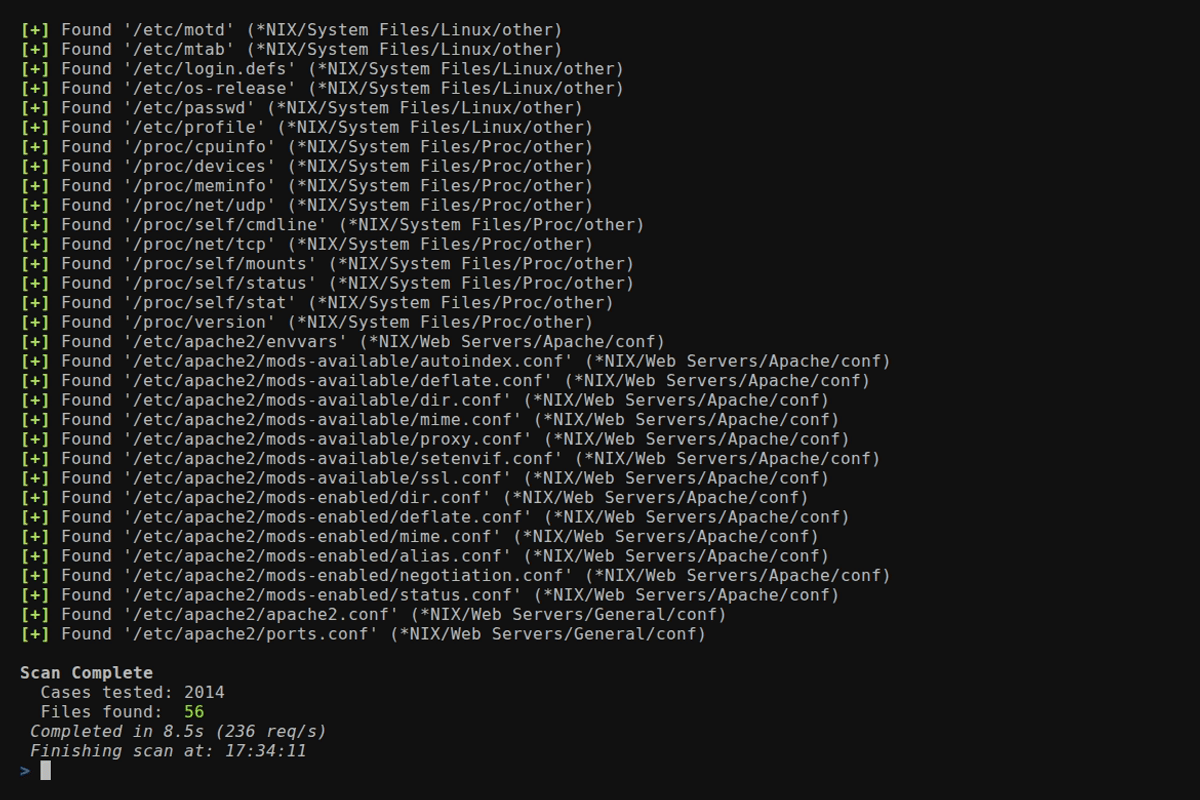 lightos/panoptic
Panoptic è uno strumento open source di penetration testing che automatizza il processo di ricerca e recupero di contenuti per file di log e…
 ktecv2000/proxyshell
Proof-of-concept exploit per Microsoft Exchange Server Remote Code Execution tramite ACL bypass, privilege escalation, e arbitrary file write…
 praetorian-inc/chromealone
Uno strumento per trasformare i browser Chromium in un C2 Implant
 papamica/waf-checker
Testa il tuo WAF con oltre 160 payload
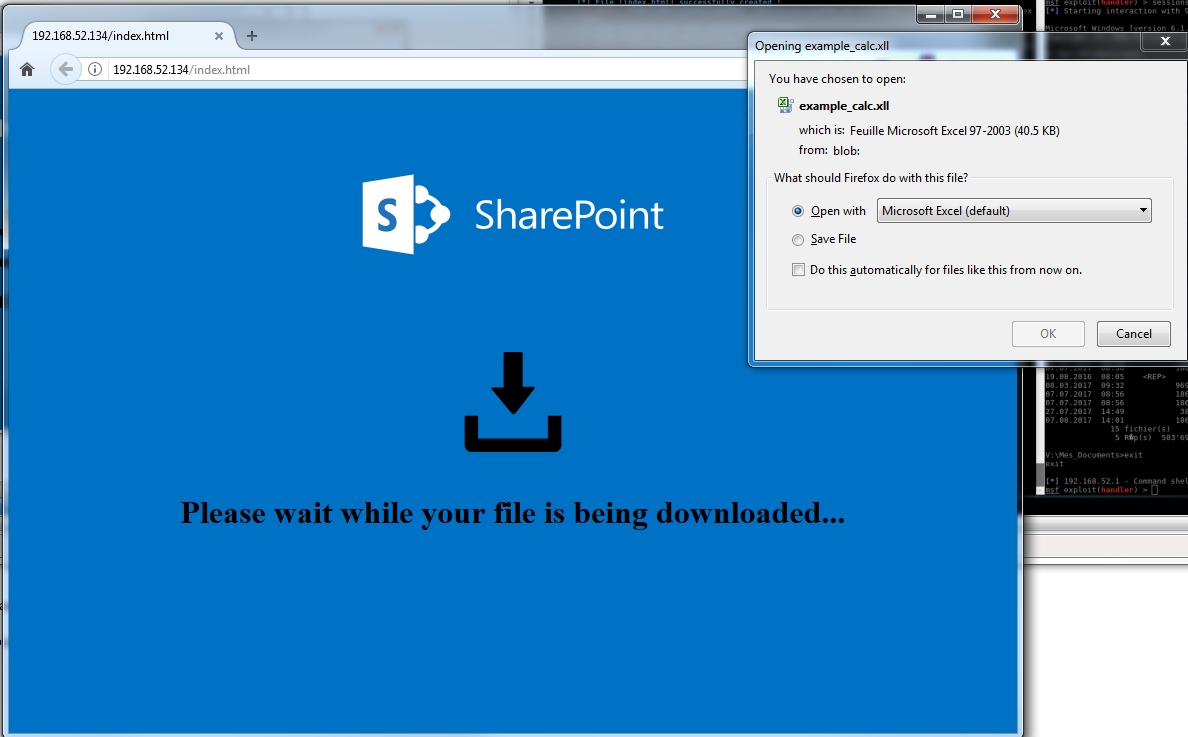 arno0x/embedinhtml
Incorpora e nascondi qualsiasi file in un file HTML
 d4vinci/pyflooder
Uno script Python di flood HTTP che potrebbe fermare un sito web normale in 10 secondi.
 horizon3ai/vcenter_saml_login
Uno strumento per estrarre il certificato IdP dai backup di vCenter e accedere come Administrator
 rizemon/exploit-writing-for-oswe
Suggerimenti su come scrivere script di exploit (più velocemente!)
 brannondorsey/dns-rebind-toolkit
Un toolkit JavaScript front-end per creare attacchi di DNS rebinding.
 waf-bypass-maker/waf-community-bypasses
Raccolta CSV curata di payload di bypass per Web Application Firewall, forniti dalla community, per testare e validare le protezioni WAF.
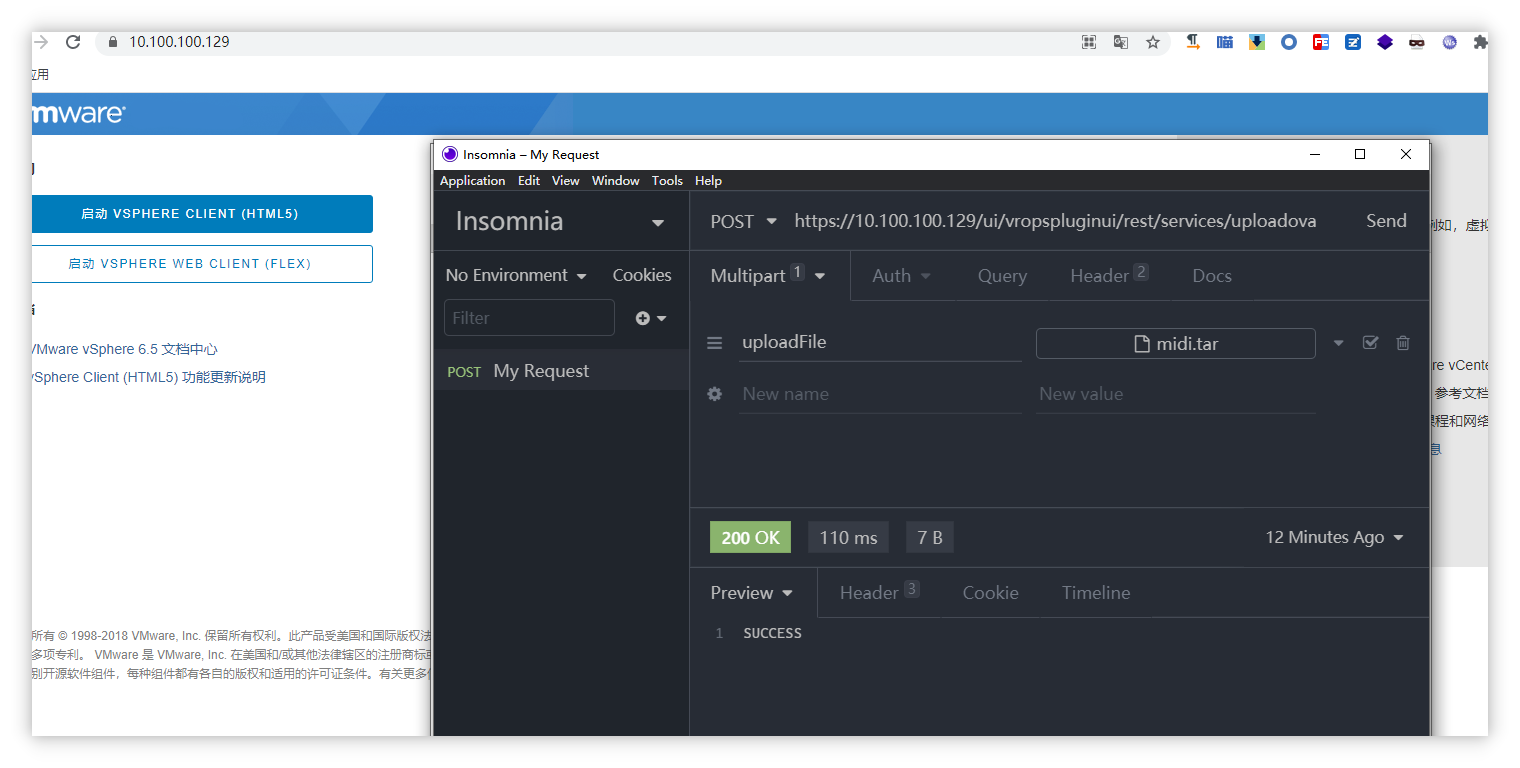 ns-sp4ce/cve-2021-21972
Exploit per CVE-2021-21972
 edr4/xss-bypass-filters
Raccolta curata di payload XSS e cheat sheet per il bypass dei filtri: evasione specifica per WAF, vettori di injection JS/HTML, trucchi di encoding,…








