
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 mazen160/struts-pwn
Un exploit per Apache Struts CVE-2017-5638
 neex/http2smugl
Rileva e sfrutta le vulnerabilità di smuggling delle richieste HTTP tramite la conversione da HTTP/2 a HTTP/1.1, utilizzando tecniche automatiche di…
 amalmurali47/git_rce
Exploit PoC per CVE-2024-32002
 imperva/automatic-api-attack-tool
Lo strumento di attacco API personalizzabile di Imperva prende una specifica API come input, genera ed esegue attacchi basati su di essa come output.
 s0md3v/nano
Nano è una famiglia di web shell PHP che sono code golfed per la stealth.
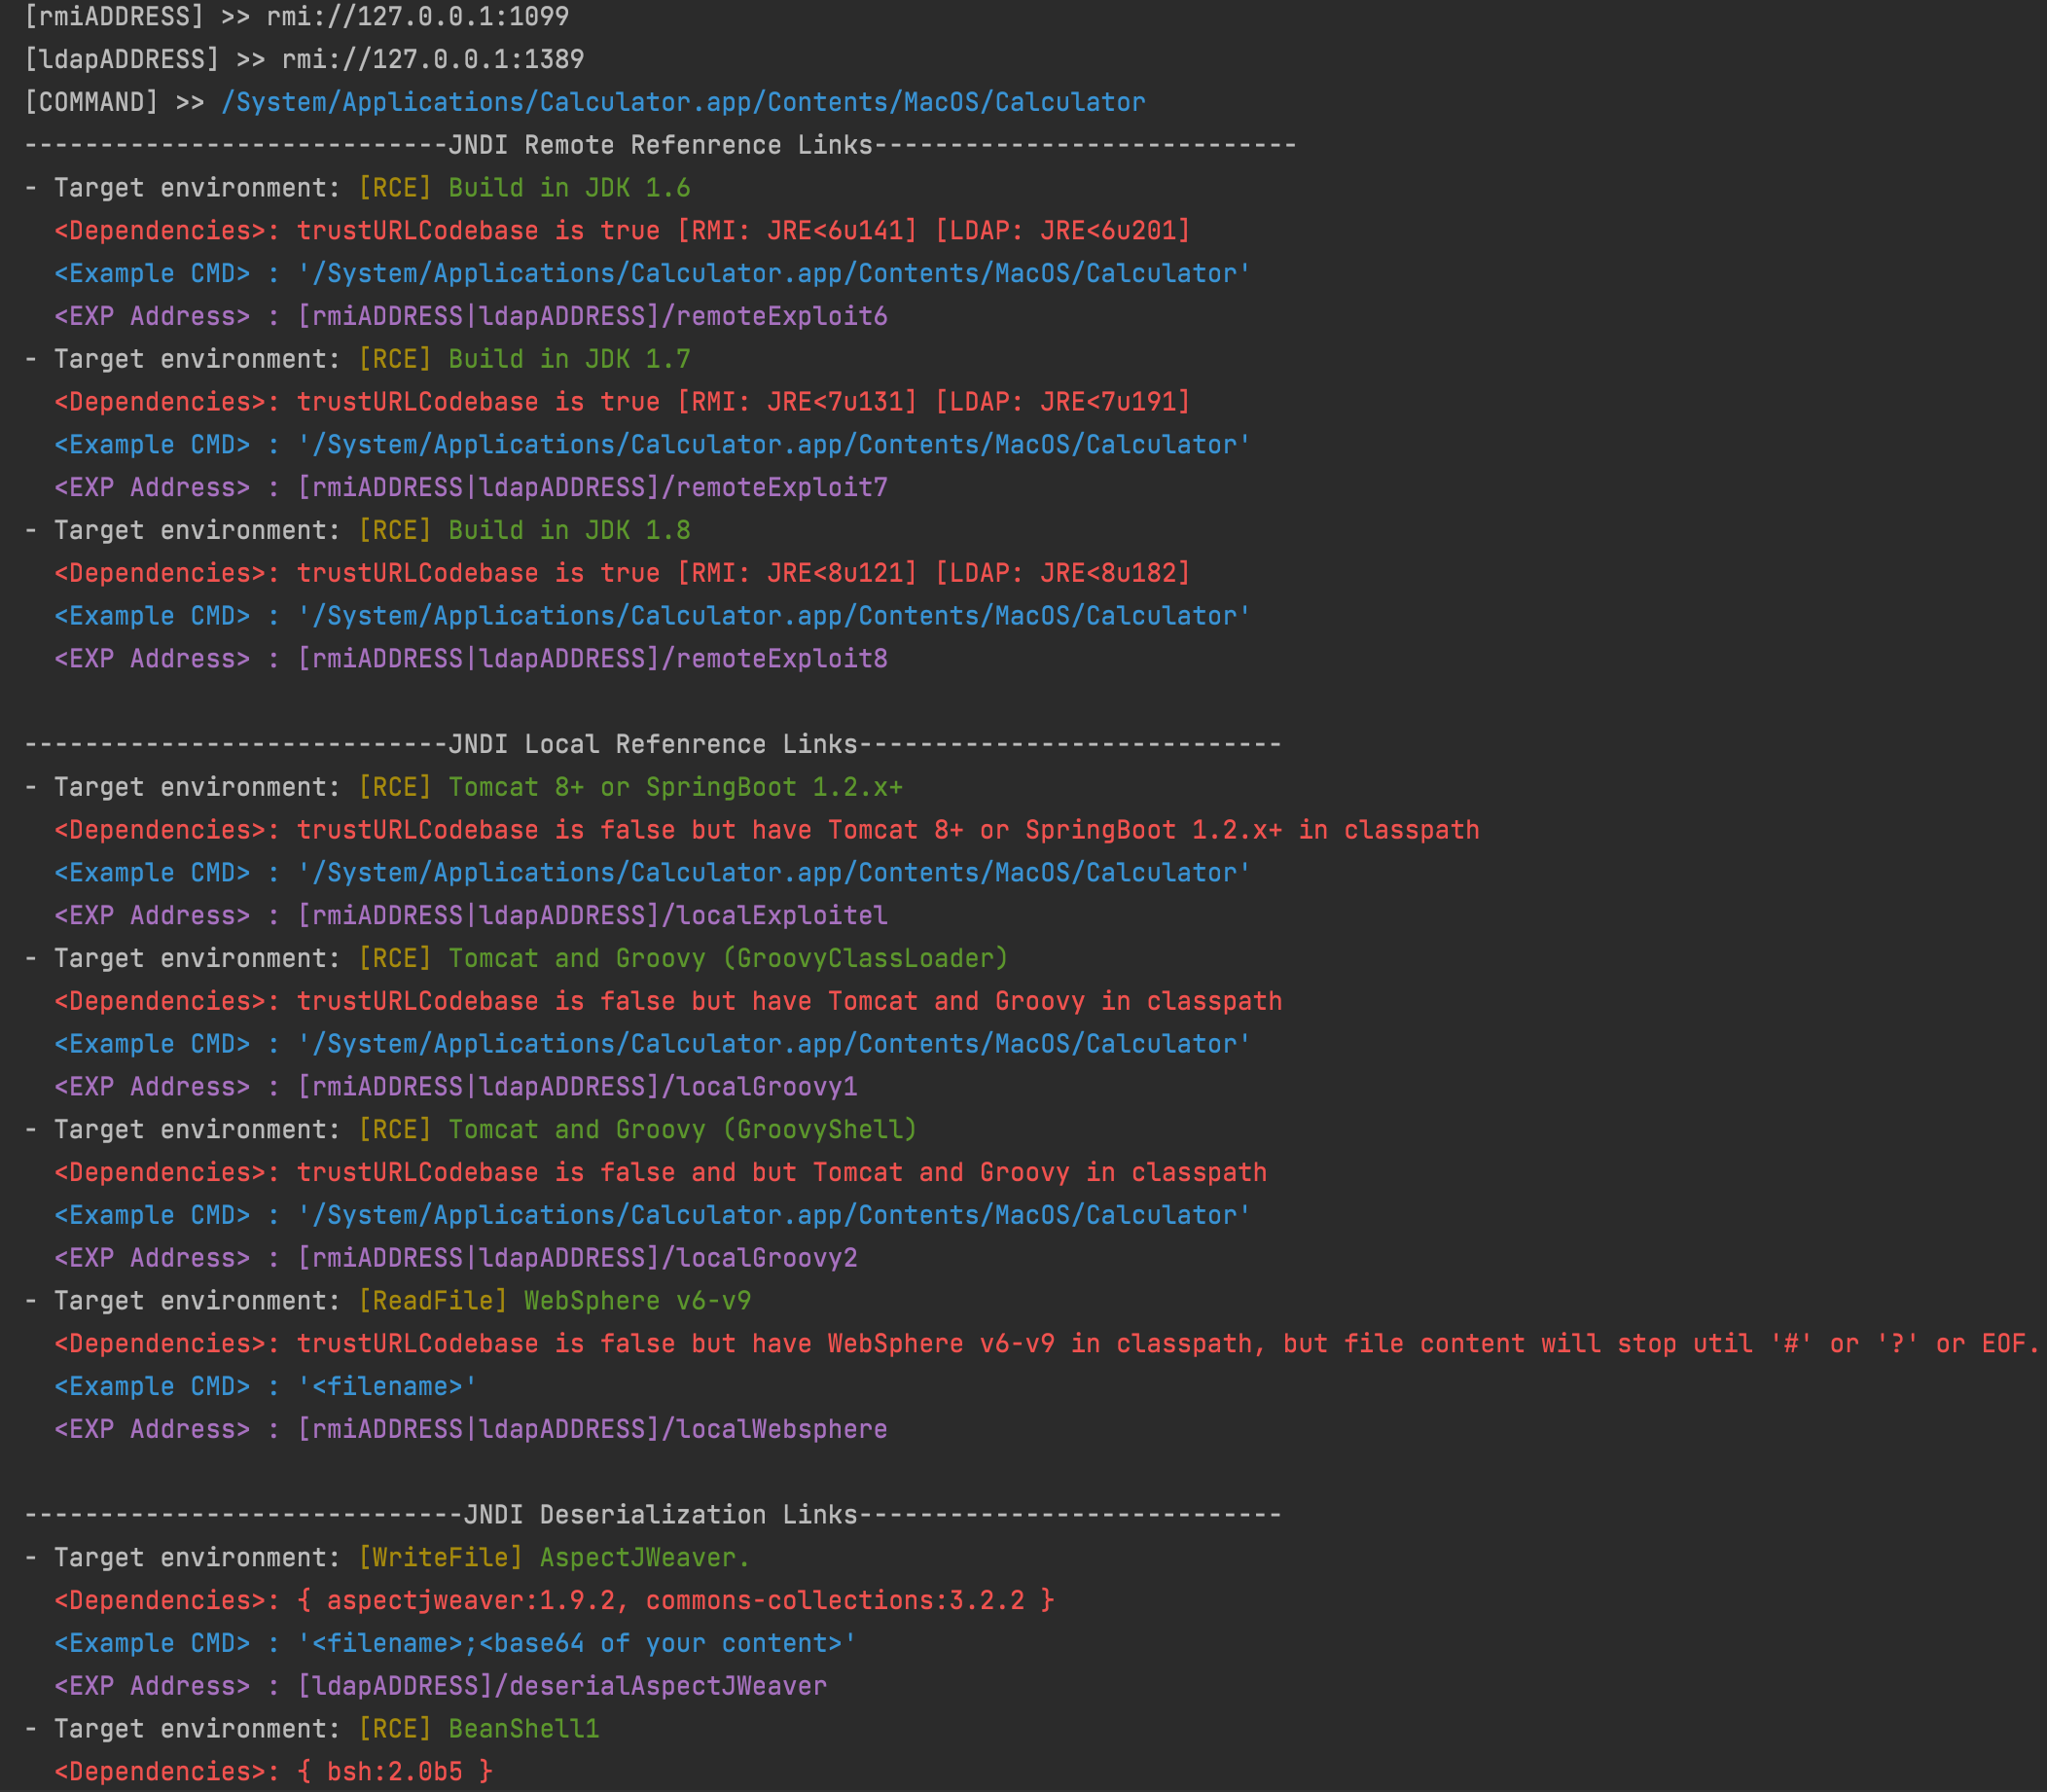 cckuailong/jndi-injection-exploit-plus
Genera collegamenti di iniezione JNDI funzionanti e payload di deserializzazione con oltre 80 gadget, supportando server RMI, LDAP e HTTP per test…
 datadog/security-labs-pocs
Codice proof of concept per gli exploit referenziati da Datadog Security Labs.
 a2u/cve-2018-7600
💀Proof-of-Concept per CVE-2018-7600 Drupal SA-CORE-2018-002
 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Uno strumento che sfrutta l'HTML Smuggling Attack e ti permette di creare file HTML con archivi 7z/zip incorporati. Lo strumento…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit per l'esecuzione di codice remoto e container vulnerabile
 lufeirider/cve-2019-2725
CVE-2019-2725 echo dei comandi
 joelgmsec/pyshell
Piattaforma Python multi-piattaforma per webshell che fornisce accesso shell remoto su server web con cronologia dei comandi, upload/download di file…
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Generatore di artefatti di rilevamento che verifica il bypass dell'autenticazione cPanel/WHM (CVE-2026-41940) e dimostra RCE tramite iniezione CRLF,…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Bypass del caricamento JSP / Esecuzione di codice remota
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizza l'API di ceye.io o altre API, incluse le reti interne
 kgretzky/evilqr
Prova di concetto per dimostrare attacchi di phishing con scambio dinamico di codici QR nella pratica.
 jas502n/log4j2-cve-2021-44228
Exploit di iniezione remota di codice Log4j2 CVE-2021-44228 con generazione di payload JNDI, tecniche di bypass WAF e procedura pratica di…








