
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 mohammad-008/rsfiles-cve-2026-57827
Caricamento file non autenticato → RCE PoC per CVE-2026-57827 (RSFiles! Joomla < 1.17.12). Solo per uso autorizzato di ricerca sulla sicurezza.
 cymmetria/micros_honeypot
MICROS Honeypot è un honeypot a bassa interazione per rilevare CVE-2018-2636 nel componente Oracle Hospitality Simphony di Oracle Hospitality…
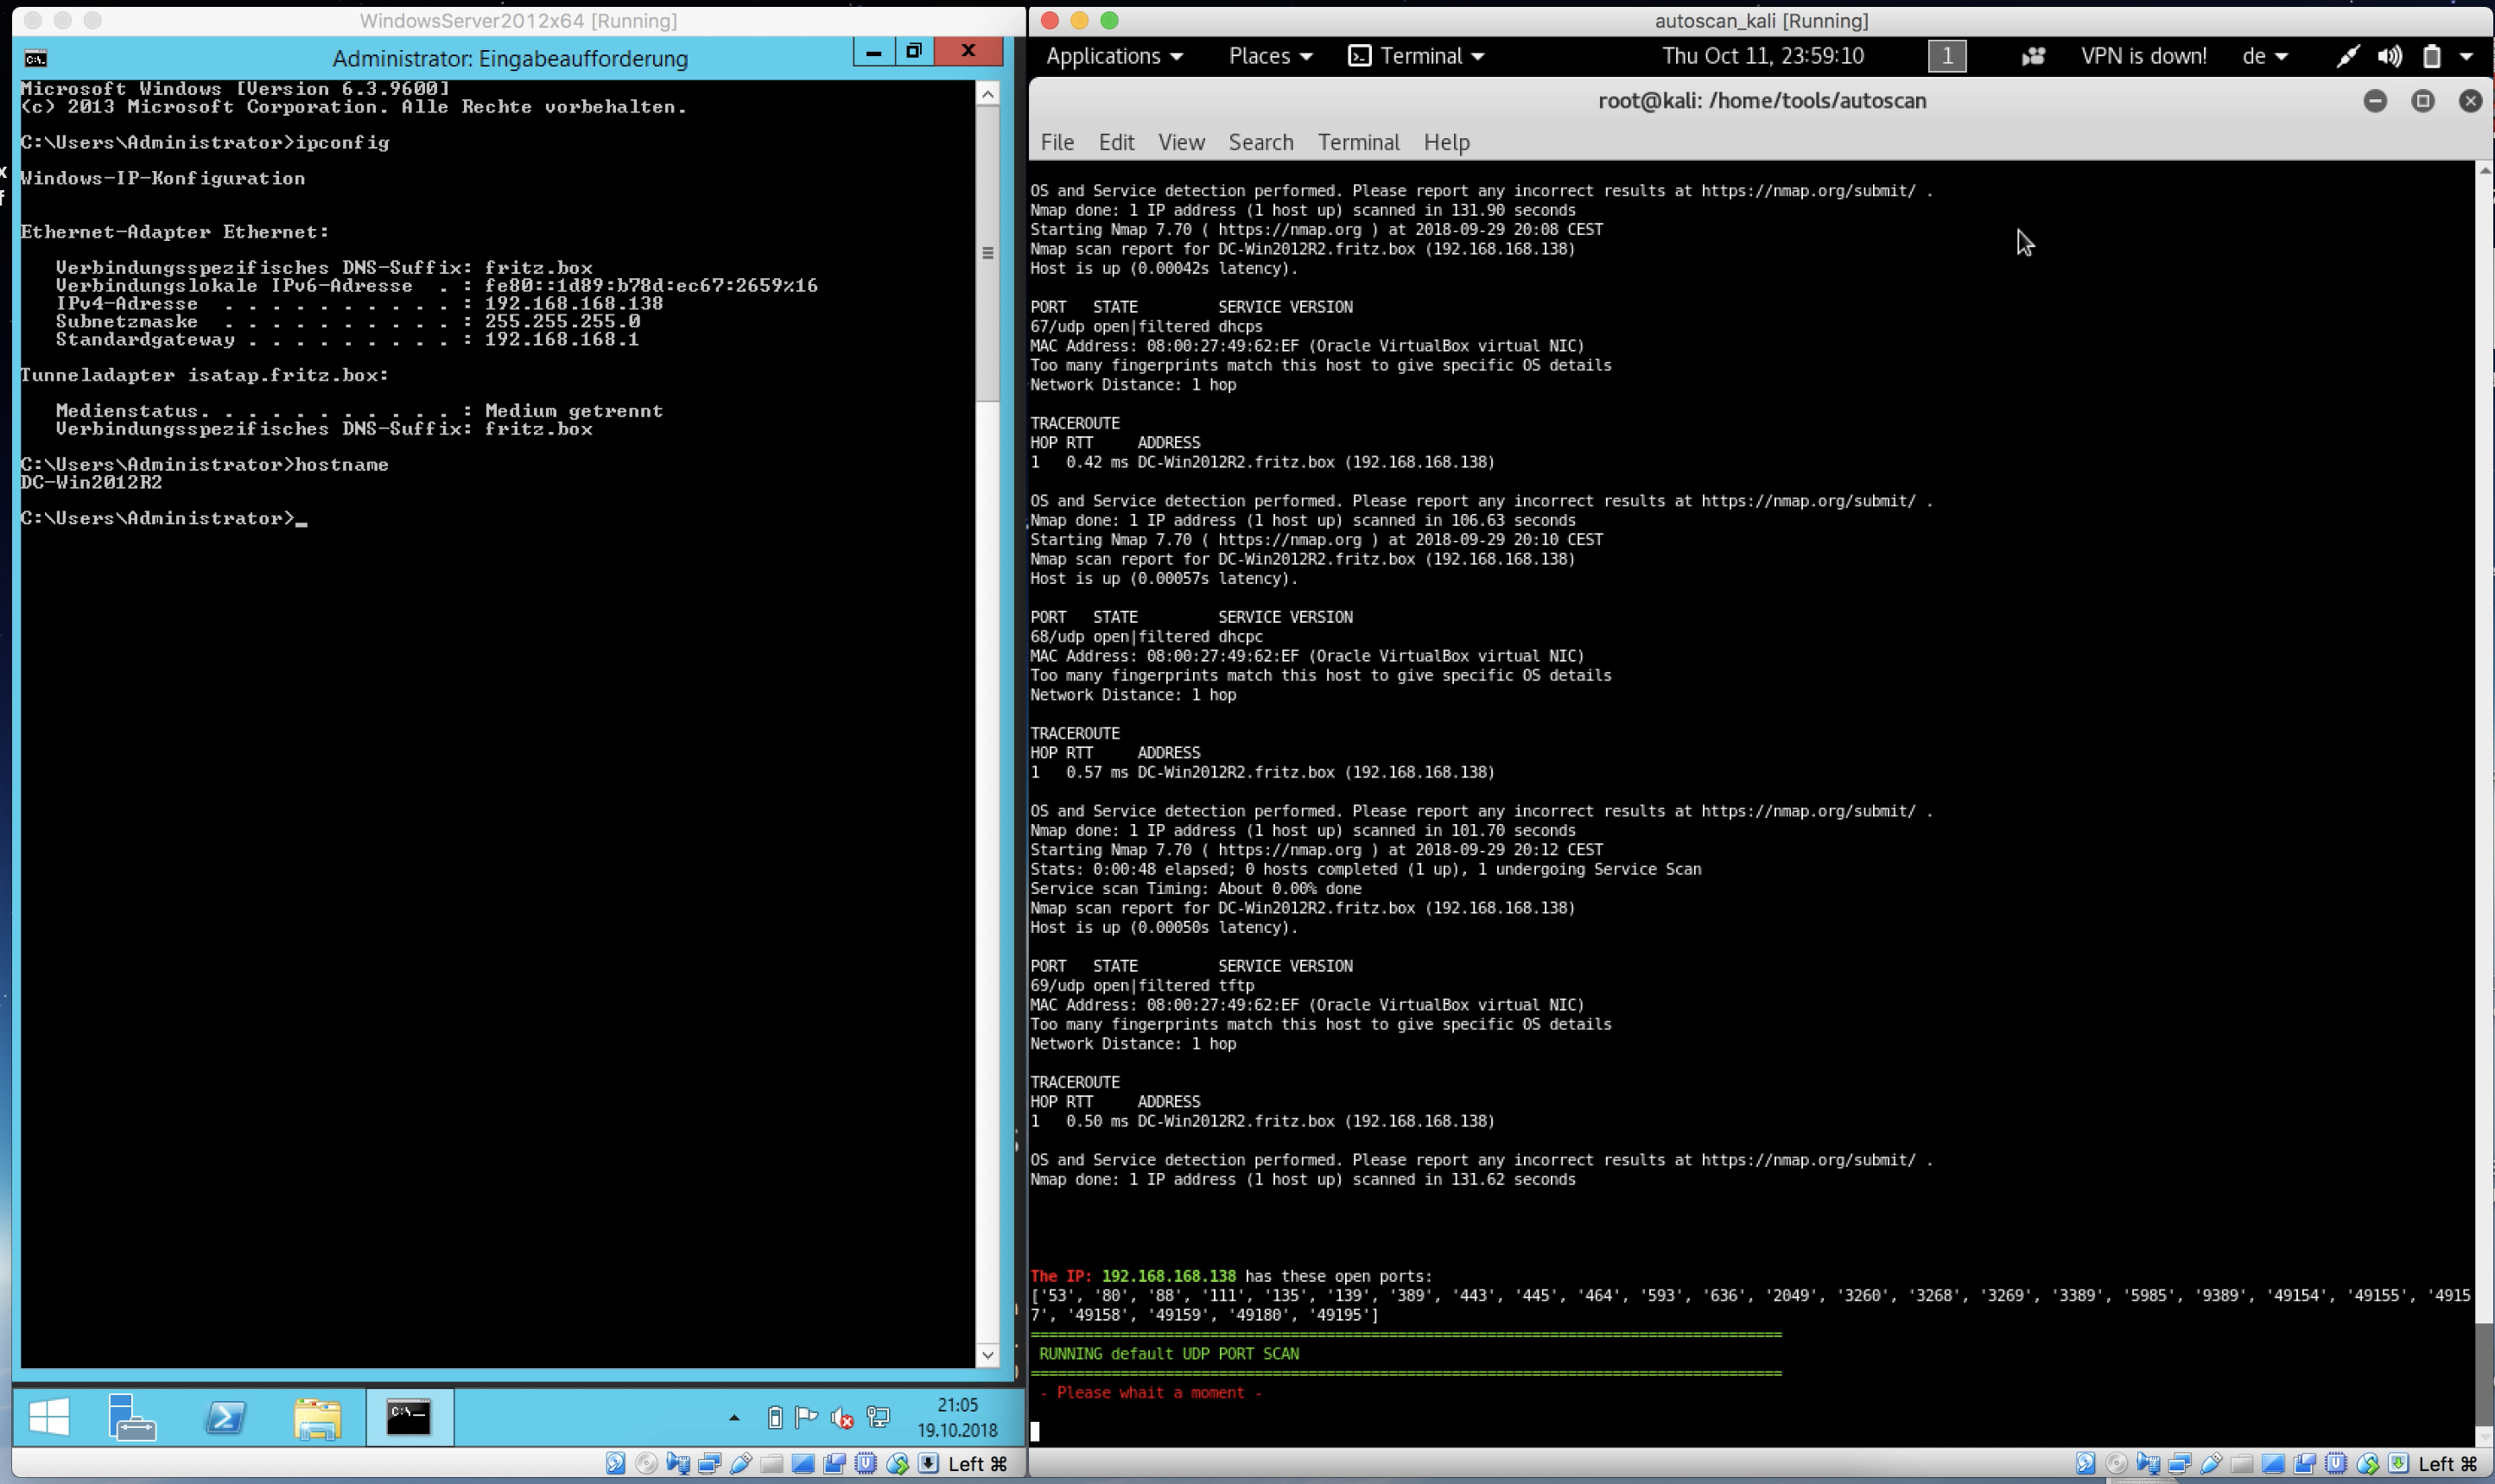 darksh3llgr/autoscan
Scansione automatizzata, Pentesting, Sfruttamento di vulnerabilità e Report
 yassdev221608/cve-2024-6387_poc
Scansiona e sfrutta CVE-2024-6387 (regreSSHion) nei server OpenSSH. Include scansione multi-thread, recupero del banner, rilevamento del tempo di…
 zephrfish/cve-2021-41773-poc
Scanner proof-of-concept che controlla gli host per la vulnerabilità di path traversal Apache CVE-2021-41773, segnalando lo stato vulnerabile o non…
 owasp/awscanner
Trova le risorse esposte a Internet in un account AWS
 tc4dy/cve-2026-65643-poc-toolkit
Toolkit Red/Blue team per CVE-2026-65643, una RCE sul domain parking di cPanel. Include exploit con reverse shell, webshell, persistenza e scansione…
 xuemian168/cve-2025-30208
Prima pubblicazione mondiale CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 francisck/shellshock-cgi
Uno script Python per enumerare script CGI vulnerabili a CVE-2014-6271 su un server specifico
 adm1in/codetest
CodeTest è uno strumento di raccolta informazioni e sfruttamento delle vulnerabilità che, durante un test di penetrazione, consente di utilizzare…
 stuxlabs/awe
agenti adattivi per test di penetrazione web dinamici
 gautamvarmadatla/mcpsafetywarden
Server proxy che avvolge i server MCP con profilazione comportamentale, scansione di sicurezza, controllo dei rischi ed esecuzione sicura. Rileva…
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Generatore di artefatti di rilevamento basato su Python per le vulnerabilità di bypass dell'autenticazione e di esecuzione remota di codice di Ivanti…
 errornointernet/follinascanner
Uno strumento scritto in Go che scansiona file e directory per l'exploit Follina (CVE-2022-30190)
 asbawy/automation-for-juniper-cve-2023-36845
Semplice script di automazione per juniper cve-2023-36845
 hybridus/heartbleedscanner
Scanner di Rete per la Perdita di Memoria di OpenSSL (CVE-2014-0160)
 owasp/xpsd
Triage di raggiungibilità per le scansioni delle vulnerabilità. Invia i risultati dello scanner a un agente LLM che legge il tuo codice sorgente e…
 ret2jazzy/struts-apache-exploitpack
Questi sono solo alcuni script che puoi utilizzare per rilevare e sfruttare la vulnerabilità di Apache Struts (CVE-2017-5638)








