
 gautamvarmadatla/mcpsafetywarden

Server proxy che avvolge i server MCP con profilazione comportamentale, scansione di sicurezza, controllo dei rischi ed esecuzione sicura. Rileva l'iniezione di prompt, metadati di strumenti malevoli, iniezione di argomenti, rischi del codice sorgente ed esposizione di credenziali.
MCP safety warden è un server proxy che avvolge qualsiasi server MCP e aggiunge ai suoi strumenti profilazione comportamentale, scansione di sicurezza, risk gating ed esecuzione sicura.




[!IMPORTANT] La sicurezza di MCP è un'area di ricerca attiva. Sondaggi recenti catalogano numerose categorie di minacce specifiche del protocollo che spaziano da tool poisoning, prompt injection, attacchi rug-pull, compromissione della supply chain, esfiltrazione di credenziali e attacchi di composizione lungo l'intero ciclo di vita del server. Vedi Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) e MCP-38 Taxonomy (arXiv).
Usalo come proxy per aggiungere un gating di sicurezza a qualsiasi server MCP, oppure puntalo a un server che non possiedi ed esegui un audit di sicurezza completo senza effettuare nemmeno una chiamata a uno strumento.
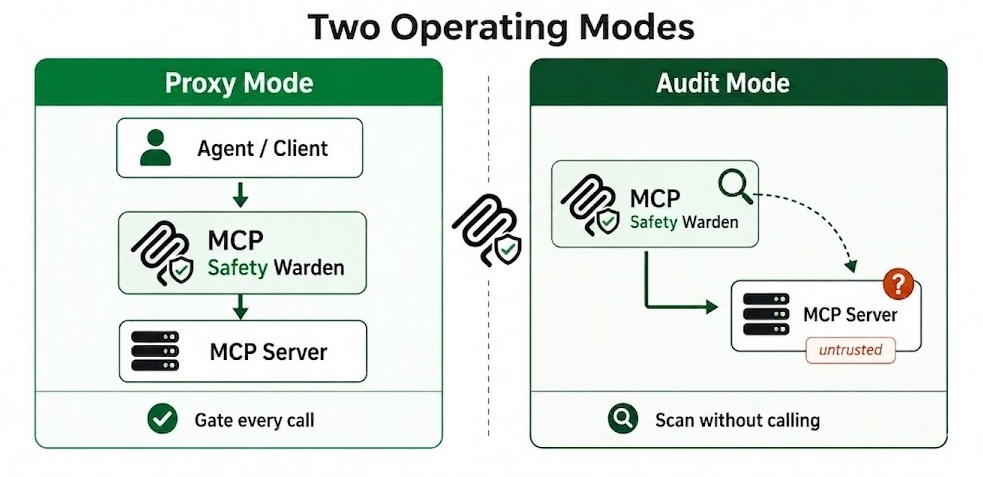
Fig 1. Due modalità operative: proxy e audit
Profilazione comportamentale: classe di effetto, sicurezza dei retry, distruttività. Assistita da LLM (Anthropic, OpenAI, Gemini, Ollama) con fallback basato su regole. Statistiche osservate (latenza p50/p95, tasso di errore, dimensione dell'output) aggiornate dopo ogni chiamata in proxy.
Scansione di sicurezza: pipeline mcpsafety+ a cinque fasi (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (analisi dei metadati). Le integrazioni con Kali e Burp Suite arricchiscono la pipeline con dati di rete reali e sonde a livello HTTP. Scansione del codice sorgente da GitHub con rilevamento di entropia, AST, taint flow e rug-pull.
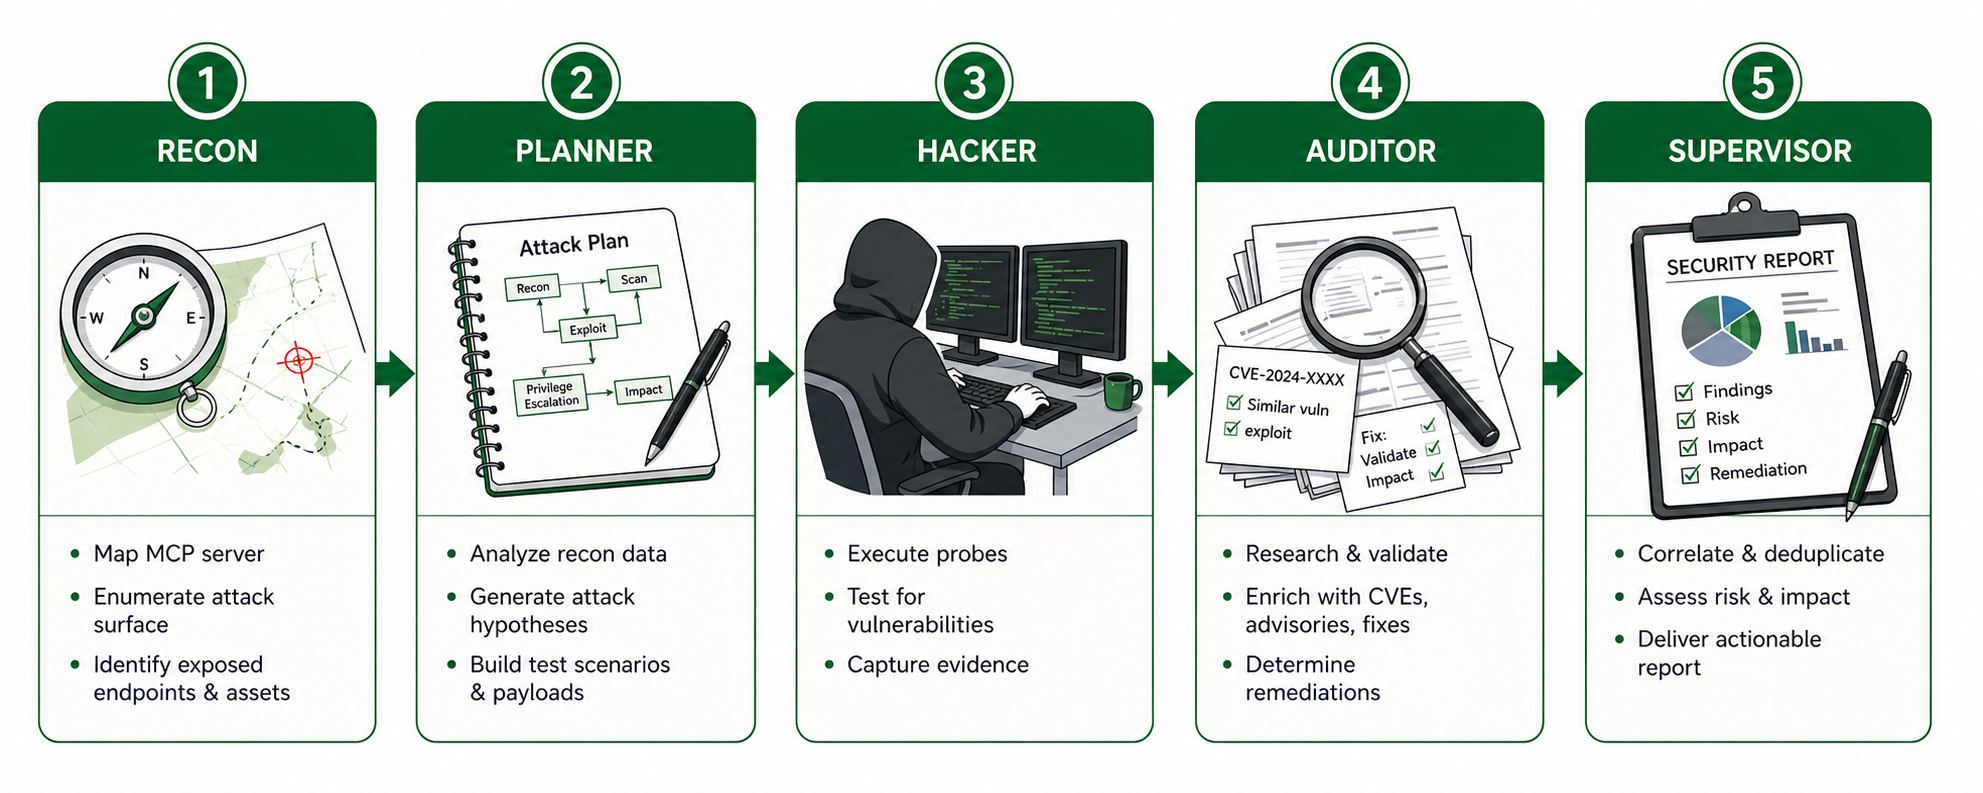
Fig 2. Pipeline a cinque stadi di mcpsafety+, attivata quando esegui un audit di sicurezza completo su qualsiasi server MCP
Esecuzione sicura: Scansione degli argomenti (oltre 20 categorie di attacco, secondo passaggio LLM). Scansione dell'injection nell'output a due livelli. Risk gating con alternative e policy per singolo tool. Rilevamento del drift su ogni chiamata e controllo autonomo.
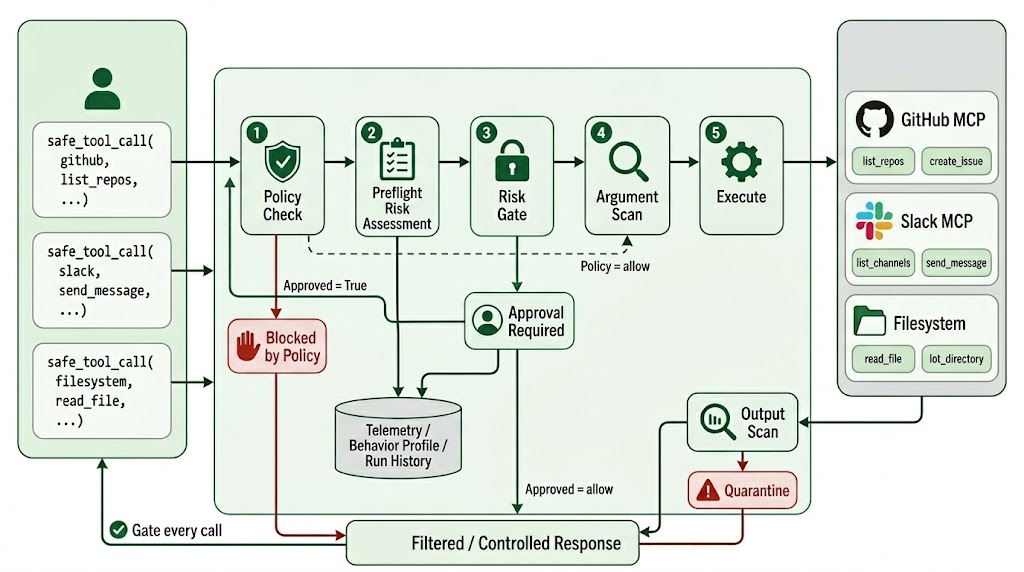
Fig 3. Pipeline di esecuzione sicura: i cinque controlli che ogni chiamata a un tool in proxy attraversa
CLI: 24 sottocomandi, menu interattivo dei rischi, flag --json su ogni comando, --yes per la CI.
Cosa rileva
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.

