Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
loldrivers-client — Esegui la scansione del tuo computer Windows per individuare driver vulnerabili o dannosi noti. | Kitploit
Strumenti/GitHubGitHub/rtfmkiesel/loldrivers-client
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàThreat IntelligenceRisposta agli Incidenti
GitHubrtfmkiesel/loldrivers-client

loldrivers-client

Esegui la scansione del tuo computer Windows per individuare driver vulnerabili o dannosi noti.

Vedi Repository
10383328 giorni faRevisionato da Kitploit
Condividi

LOLDrivers-client

Il client originale, blazingly fast, zero dipendenze per LOLDrivers di MagicSword.
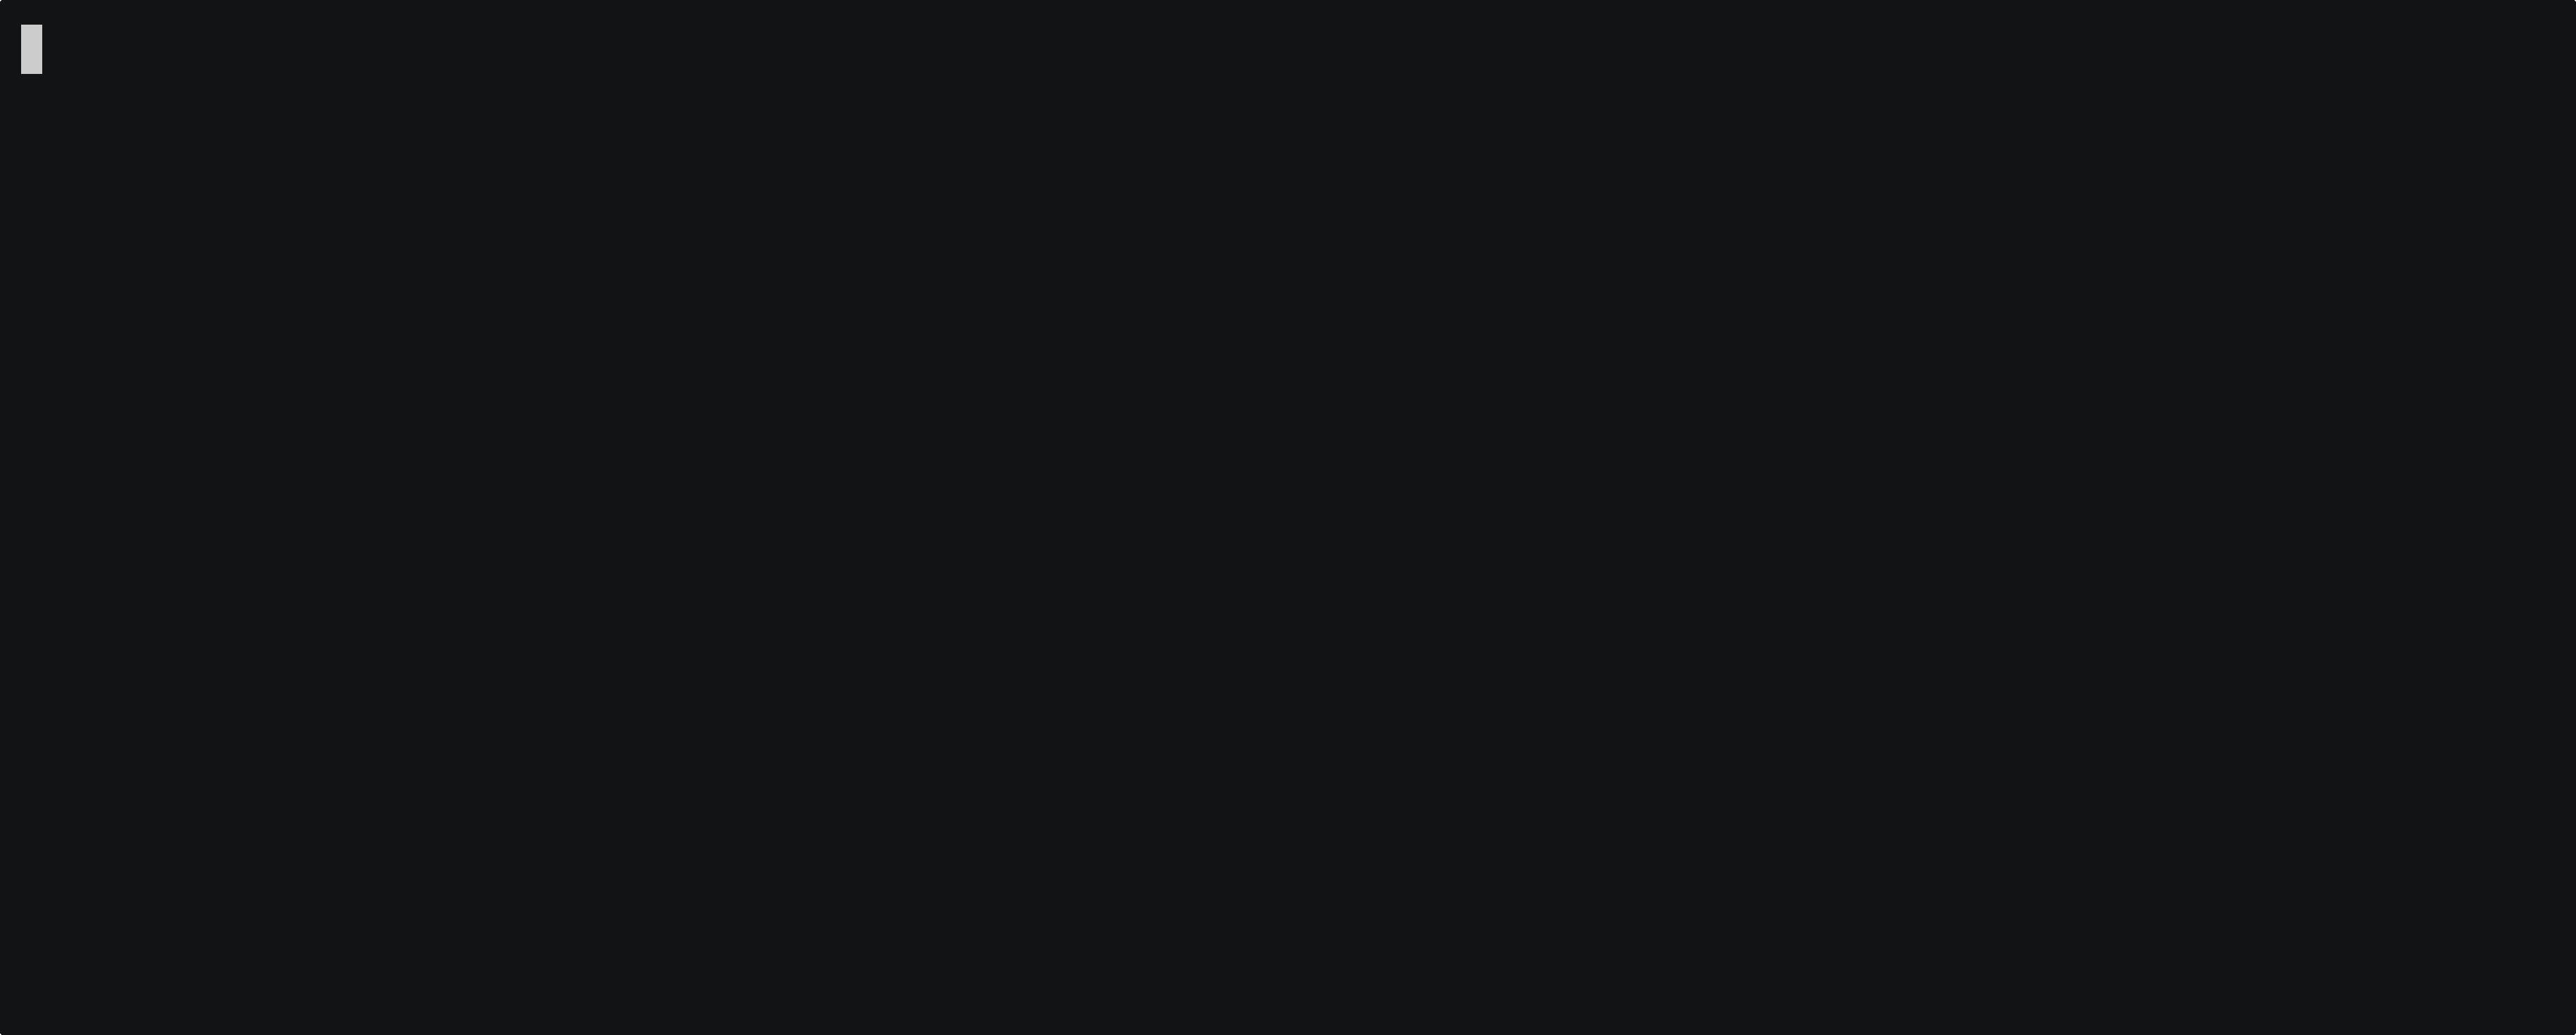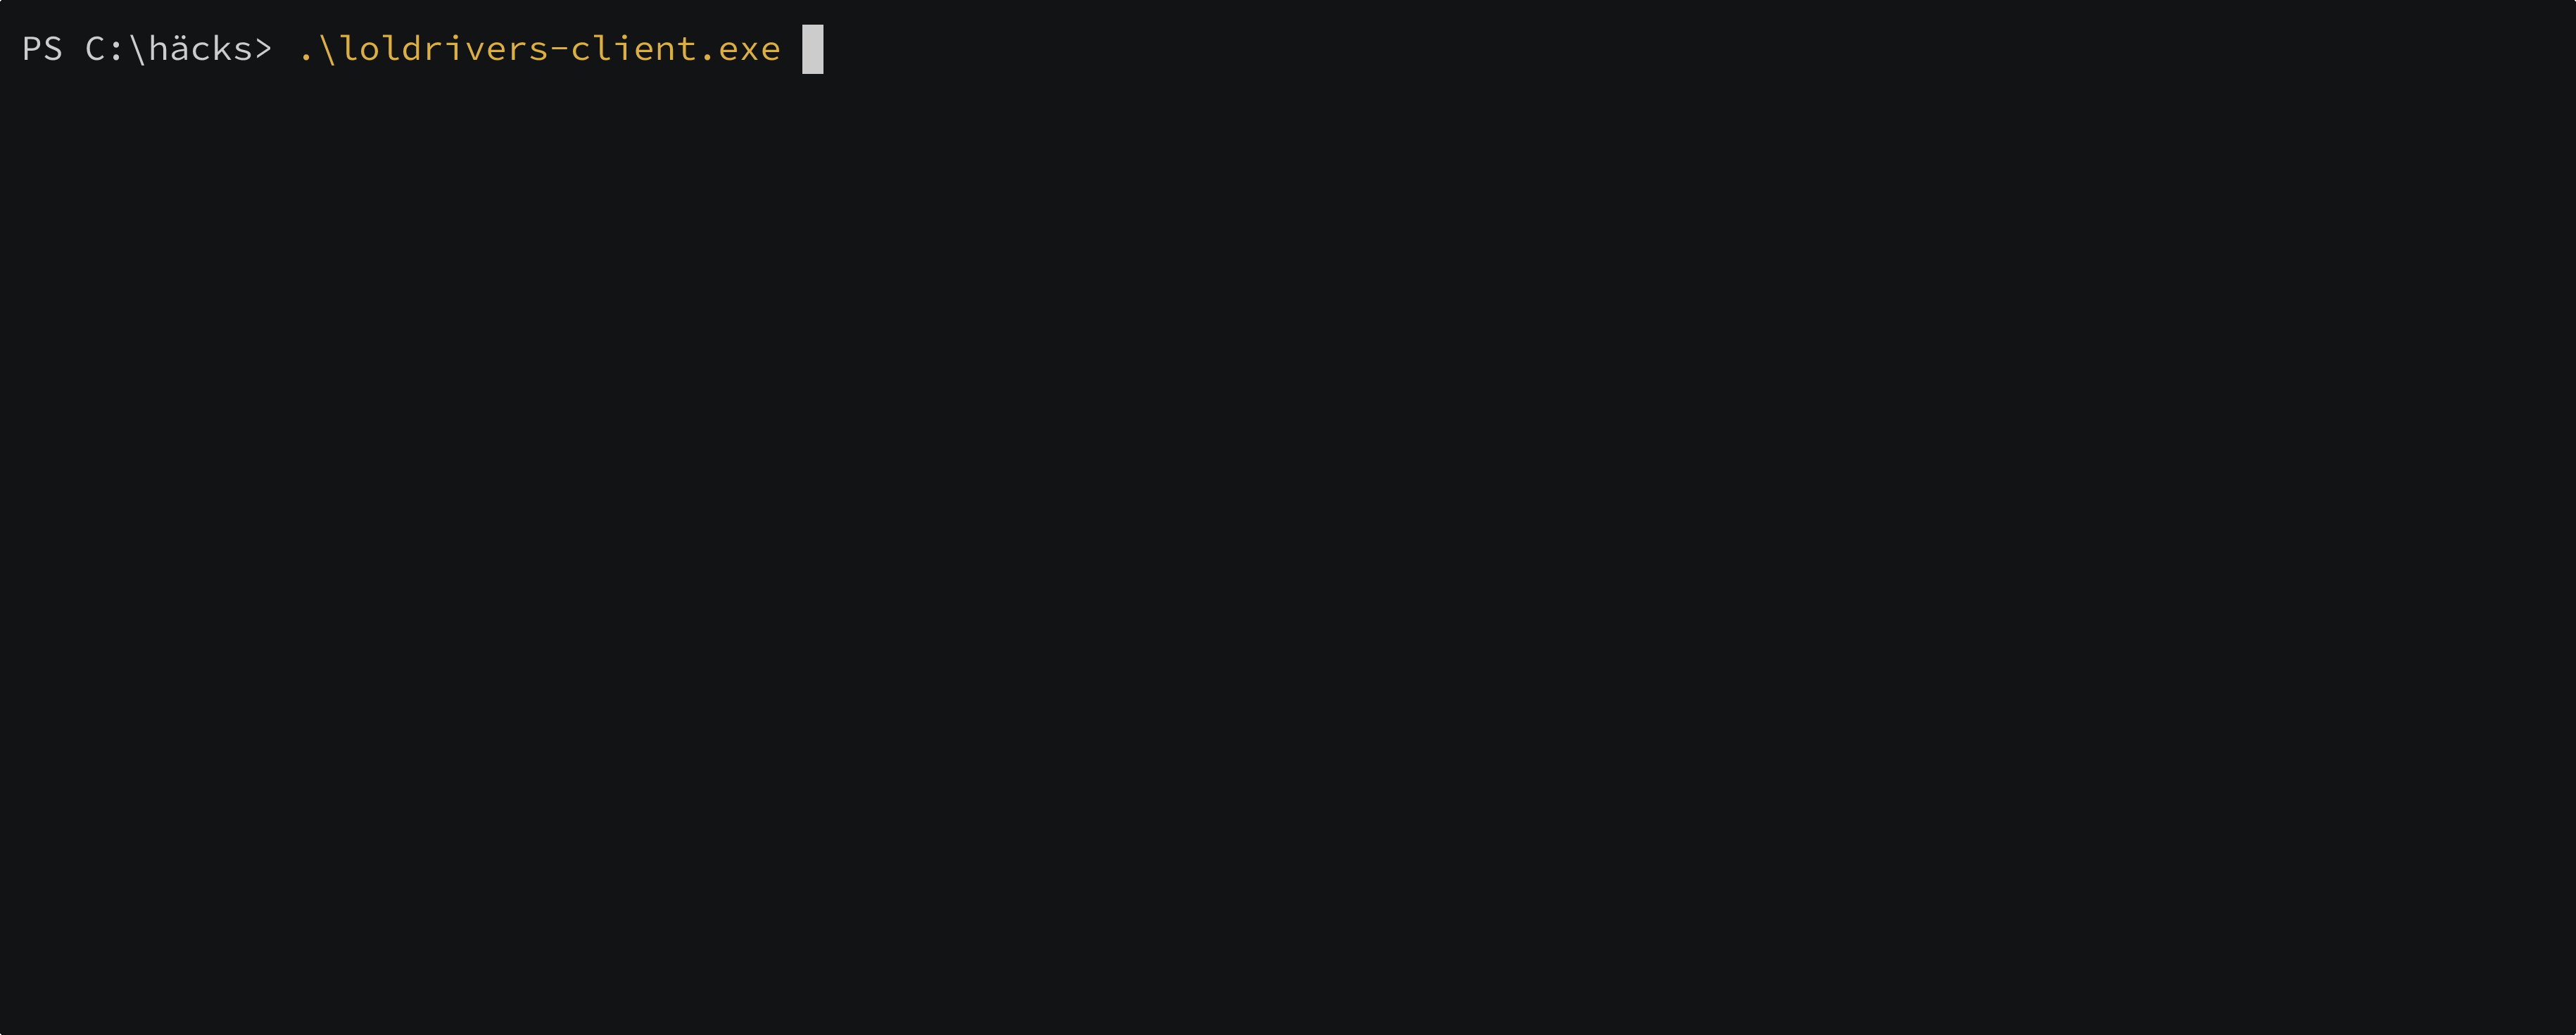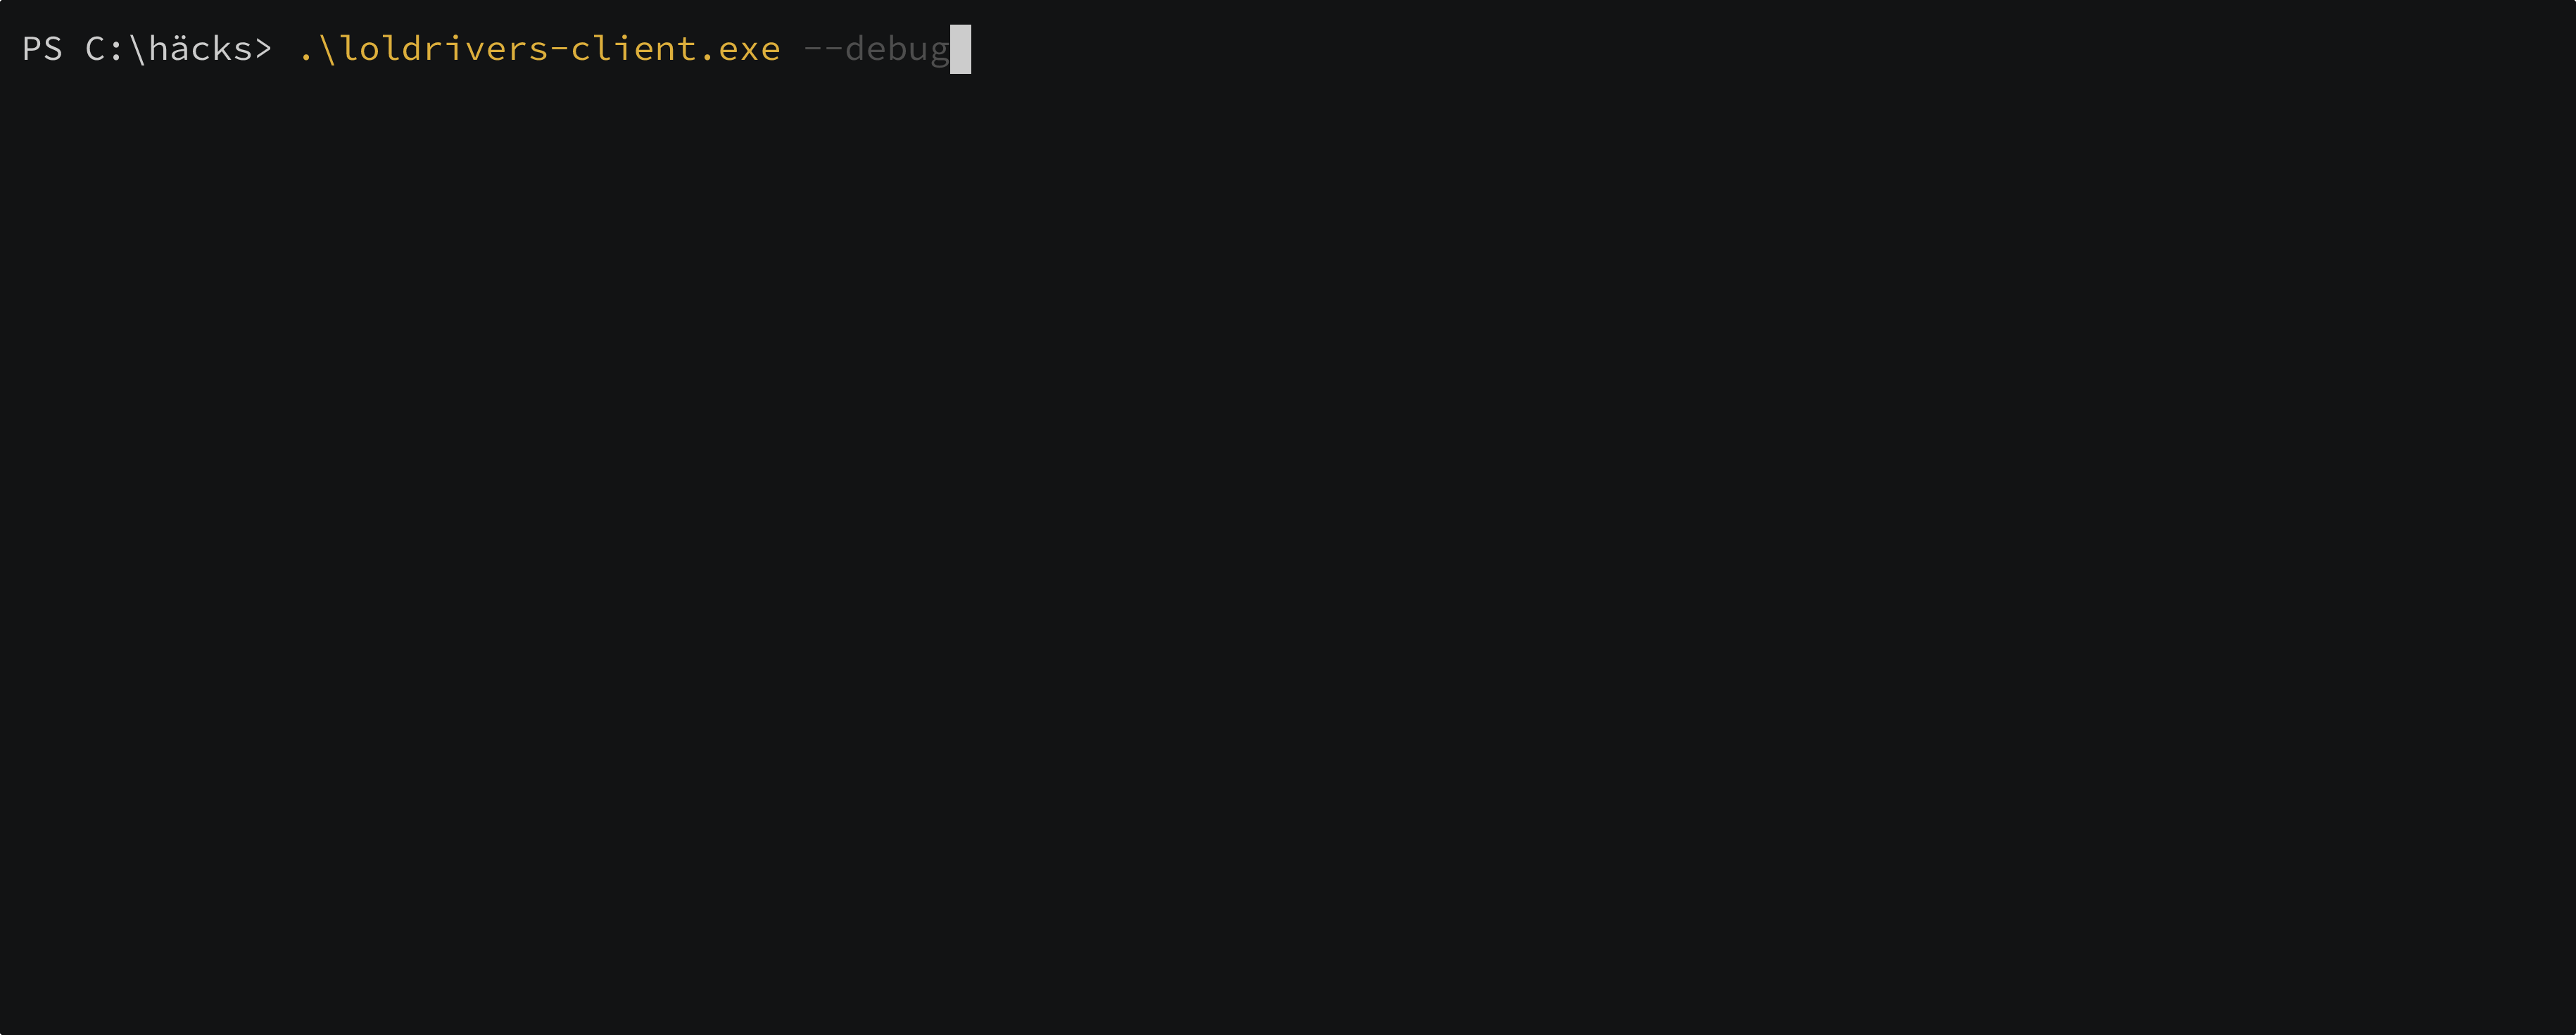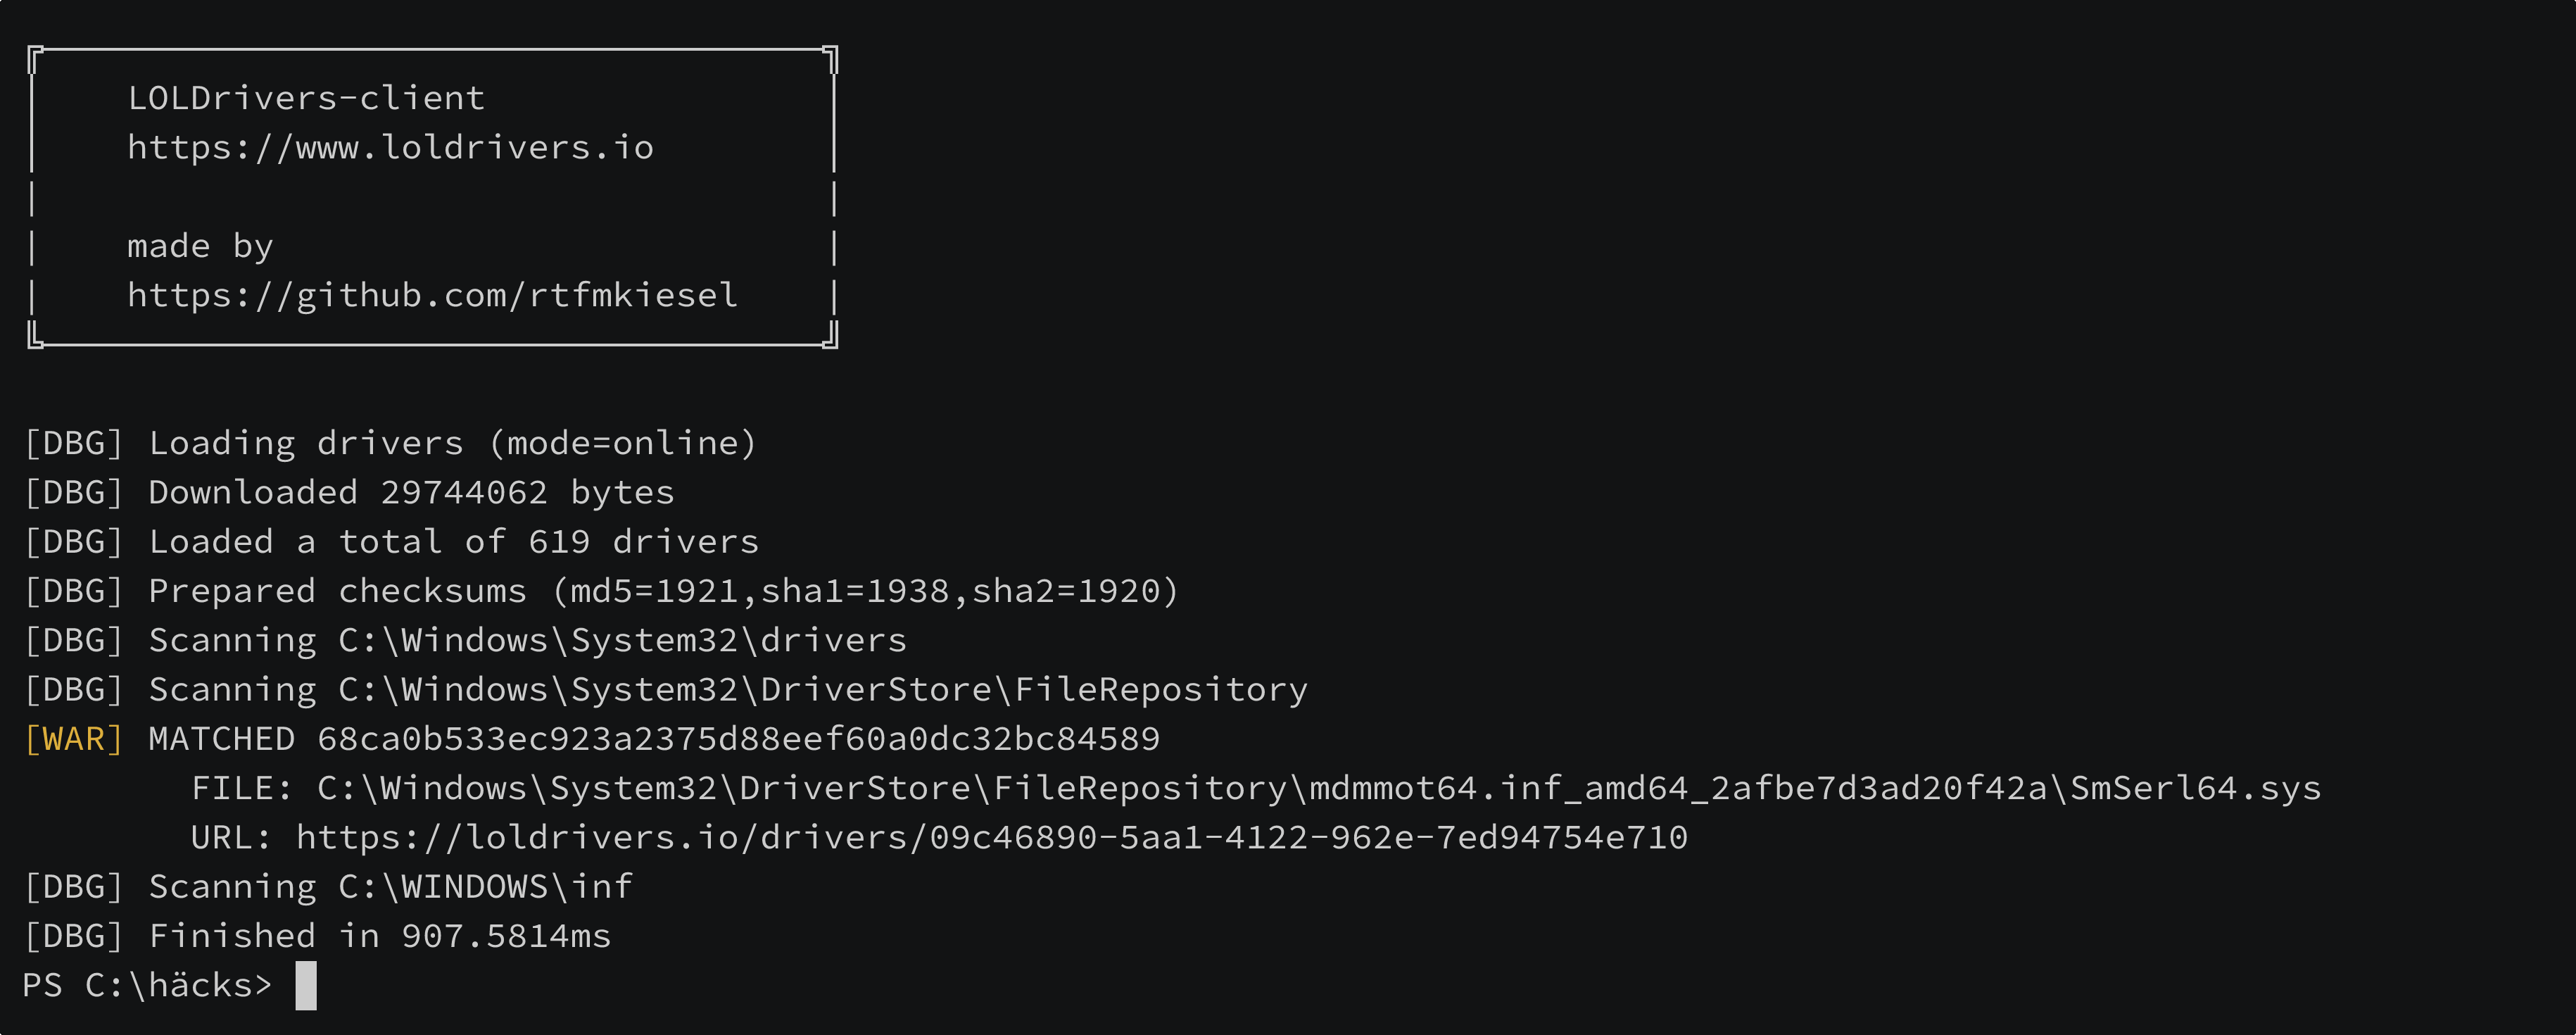
Scansiona il tuo computer Windows alla ricerca di driver vulnerabili o malevoli noti.

GitHub Actions Workflow Status License GitHub Repo stars

Installazione

Riga di comando

Copia e incolla il comando qui sotto in un terminale PowerShell. Questo non richiede una shell con privilegi elevati (Amministratore).

# Scarica il client nella directory corrente
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1)))

# Scarica, esegue ed elimina il client (temp, opzioni predefinite)
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/rtfmkiesel/loldrivers-client/refs/heads/main/run.ps1))) -temp

Download

Scarica i binari precompilati da GitHub.

La versione *_embedded.zip contiene un file drivers.json incorporato per l'utilizzo offline. L'età del file JSON è determinata dalla data dell'ultima build/release. Tieni presente che questo file potrebbe essere segnalato come malware.

Compilazione dal sorgente

# Richiede Golang >=1.27 e un ambiente Linux
# Se utilizzi Windows, cambia 'curl' in 'curl.exe' in 'internal\loldrivers\drivers_embedded.go'

git clone https://github.com/rtfmkiesel/loldrivers-client
cd loldrivers-client

go generate ./internal/loldrivers/

# normale
go build -o LOLDrivers-client.exe -ldflags="-s -w" .
# embedded
go build -o LOLDrivers-client_embedded.exe -ldflags="-s -w" -tags embedded .

Utilizzo

Usage of LOLDrivers-client.exe:
  -maxsize int
        size limit for files to scan in MB (default 10)
  -nocolor
        do not print colored output
  -output string
        output mode {standard,grep,json} (default "standard")
  -target string
        target directory (default OS)
  -workers int
        number of parallel scan workers (default 20)

Note legali

Questo progetto non è affiliato al progetto LOLDrivers.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →