
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 graph-x/davscan
Identifica i server, trova exploit, scansiona WebDAV. Potrebbe anche preparare il caffè, o forse no.
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Esegue l'enumerazione automatica dei siti web e scarica i file come risultato
 ustayready/cloudgpt
Scanner di vulnerabilità per le politiche gestite dal cliente AWS utilizzando ChatGPT

 invuls/pentest-projects/pcf
Toolkit open source, multipiattaforma e portatile per automatizzare processi di routine durante l'esecuzione di vari lavori di test!
 4n4nk3/hikpwn
HikPwn, un semplice scanner per dispositivi Hikvision con capacità di scansione delle vulnerabilità di base scritto in Python 3.8.
 devsecopsdocs/nuclearpond
Nuclear Pond è un'utility che sfrutta Nuclei per eseguire scansioni su internet al costo di una tazza di caffè.
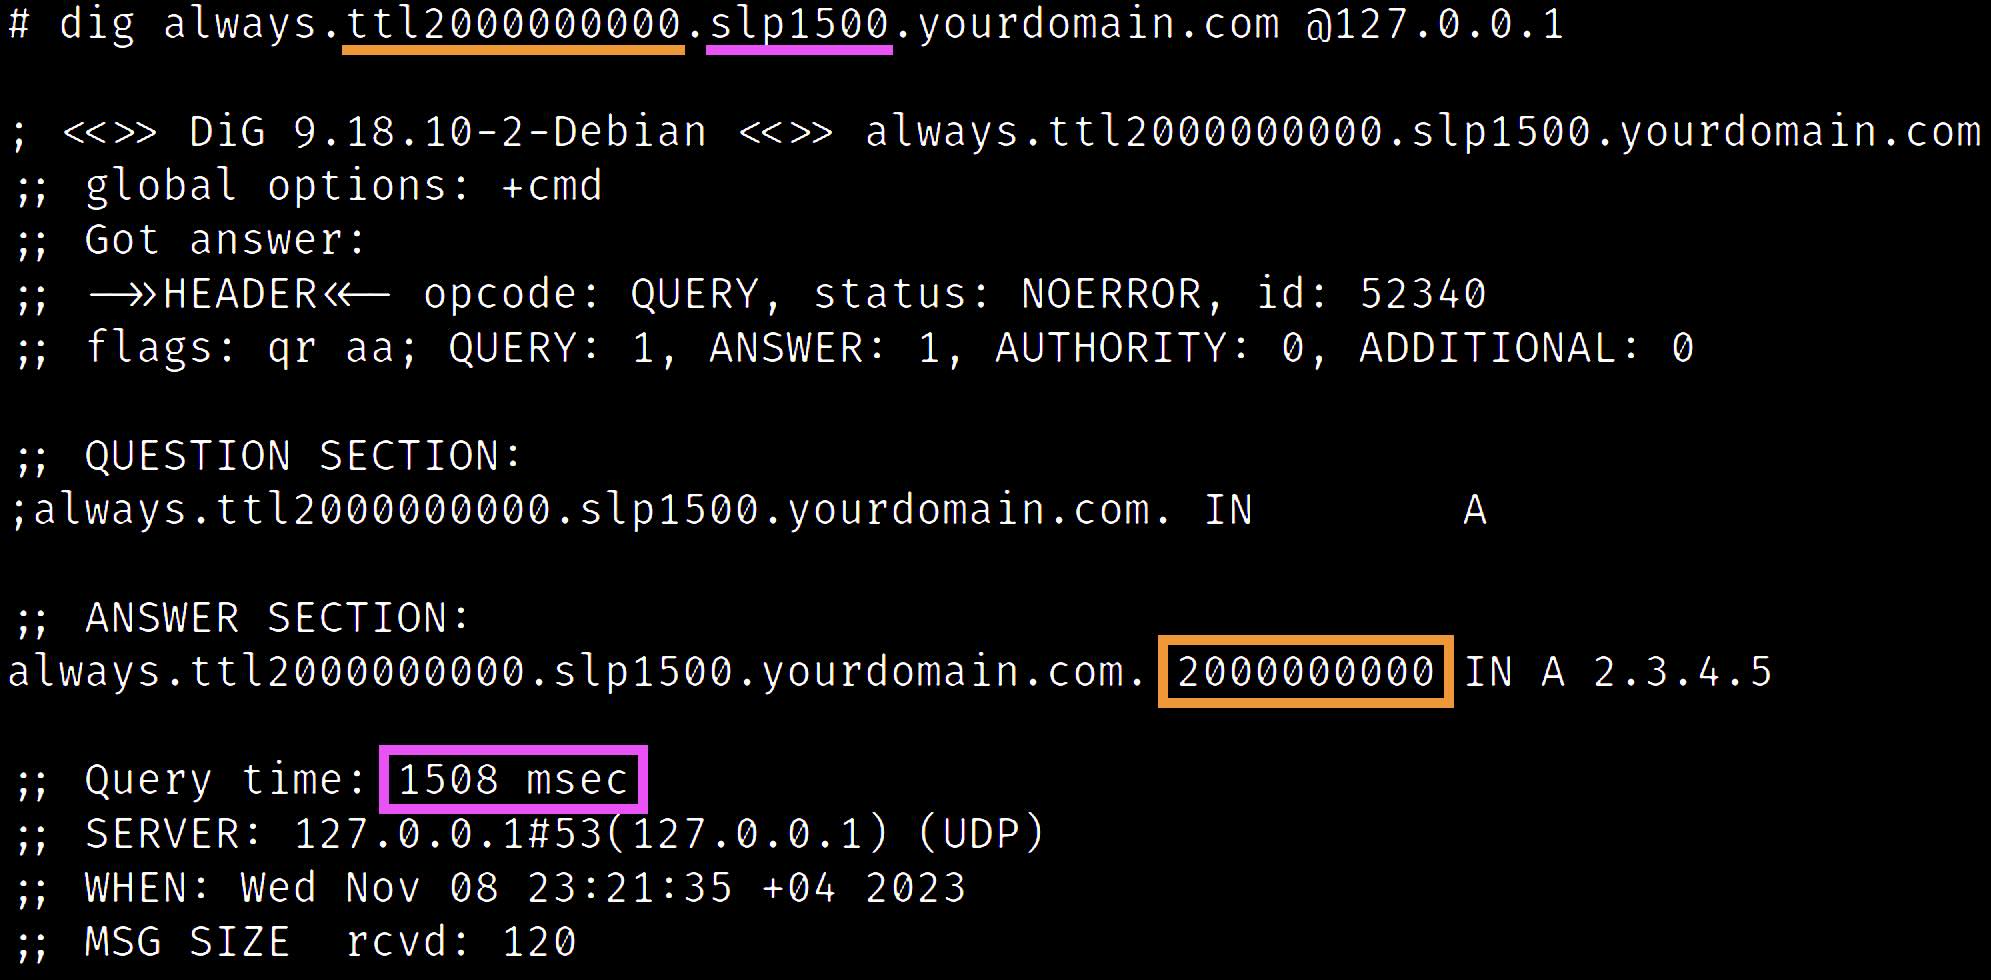 oryxlabs/polardns
PolarDNS è un server DNS autorevole specializzato, adatto per test di penetrazione e ricerca di vulnerabilità.
 ferreiraklet/jeeves
Strumento di rilevamento di SQL injection blind basato sul tempo per ricognizione e bug bounty. Accetta URL singoli o liste, supporta header…
 sfaci/masc
Uno scanner di malware web
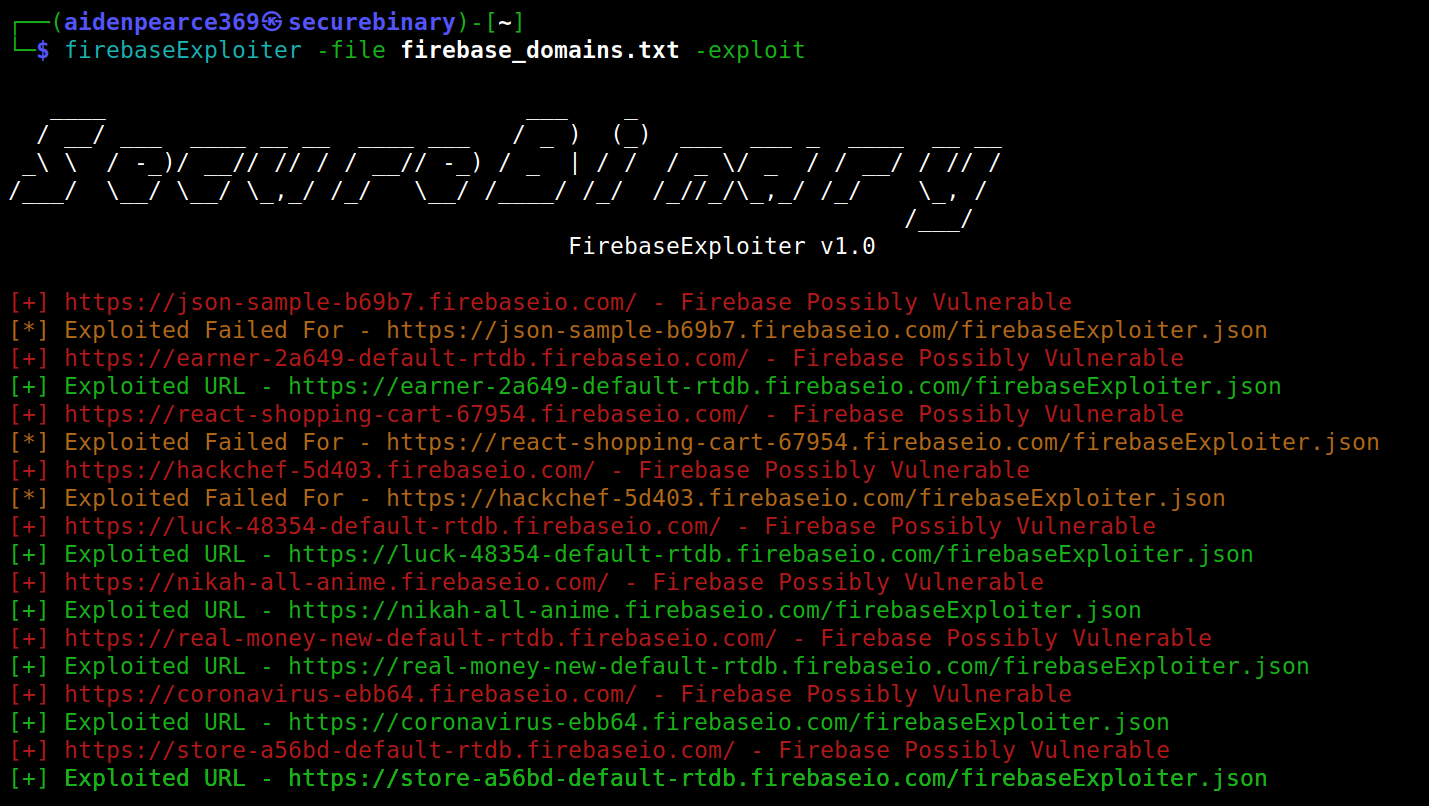 securebinary/firebaseexploiter
Strumento CLI per scansionare e sfruttare database Firebase non sicuri, con supporto per scansione di massa delle vulnerabilità, iniezione di payload…
 securekomodo/citrixinspector
Fingerprint passivo delle build Citrix ADC / NetScaler ADC & Gateway e rilevamento delle CVE note — CVE-2023-3519, CitrixBleed 2/3, CVE-2026-8452 e…
 tlkh/prowler
Scanner distribuito di vulnerabilità di rete
 fox-it/citrix-netscaler-triage
Strumento di triage forense per dispositivi Citrix NetScaler, con uno scanner IOC basato su Dissect per webshell, timestomping e binari sospetti,…
 ociredefz/vsaudit
Framework di audit della sicurezza VOIP
 mrcl0wnlab/shellshockhunter
È un semplice strumento per testare la vulnerabilità shellshock
 elcodigok/wphardening
Rafforza la sicurezza di qualsiasi installazione WordPress.
 mhaskar/bughound
Strumento di analisi statica del codice basato su Elasticsearch
 thebadinteger/p2pwn
Scanner di sicurezza per telecamere Dahua tramite P2P








