
 #1

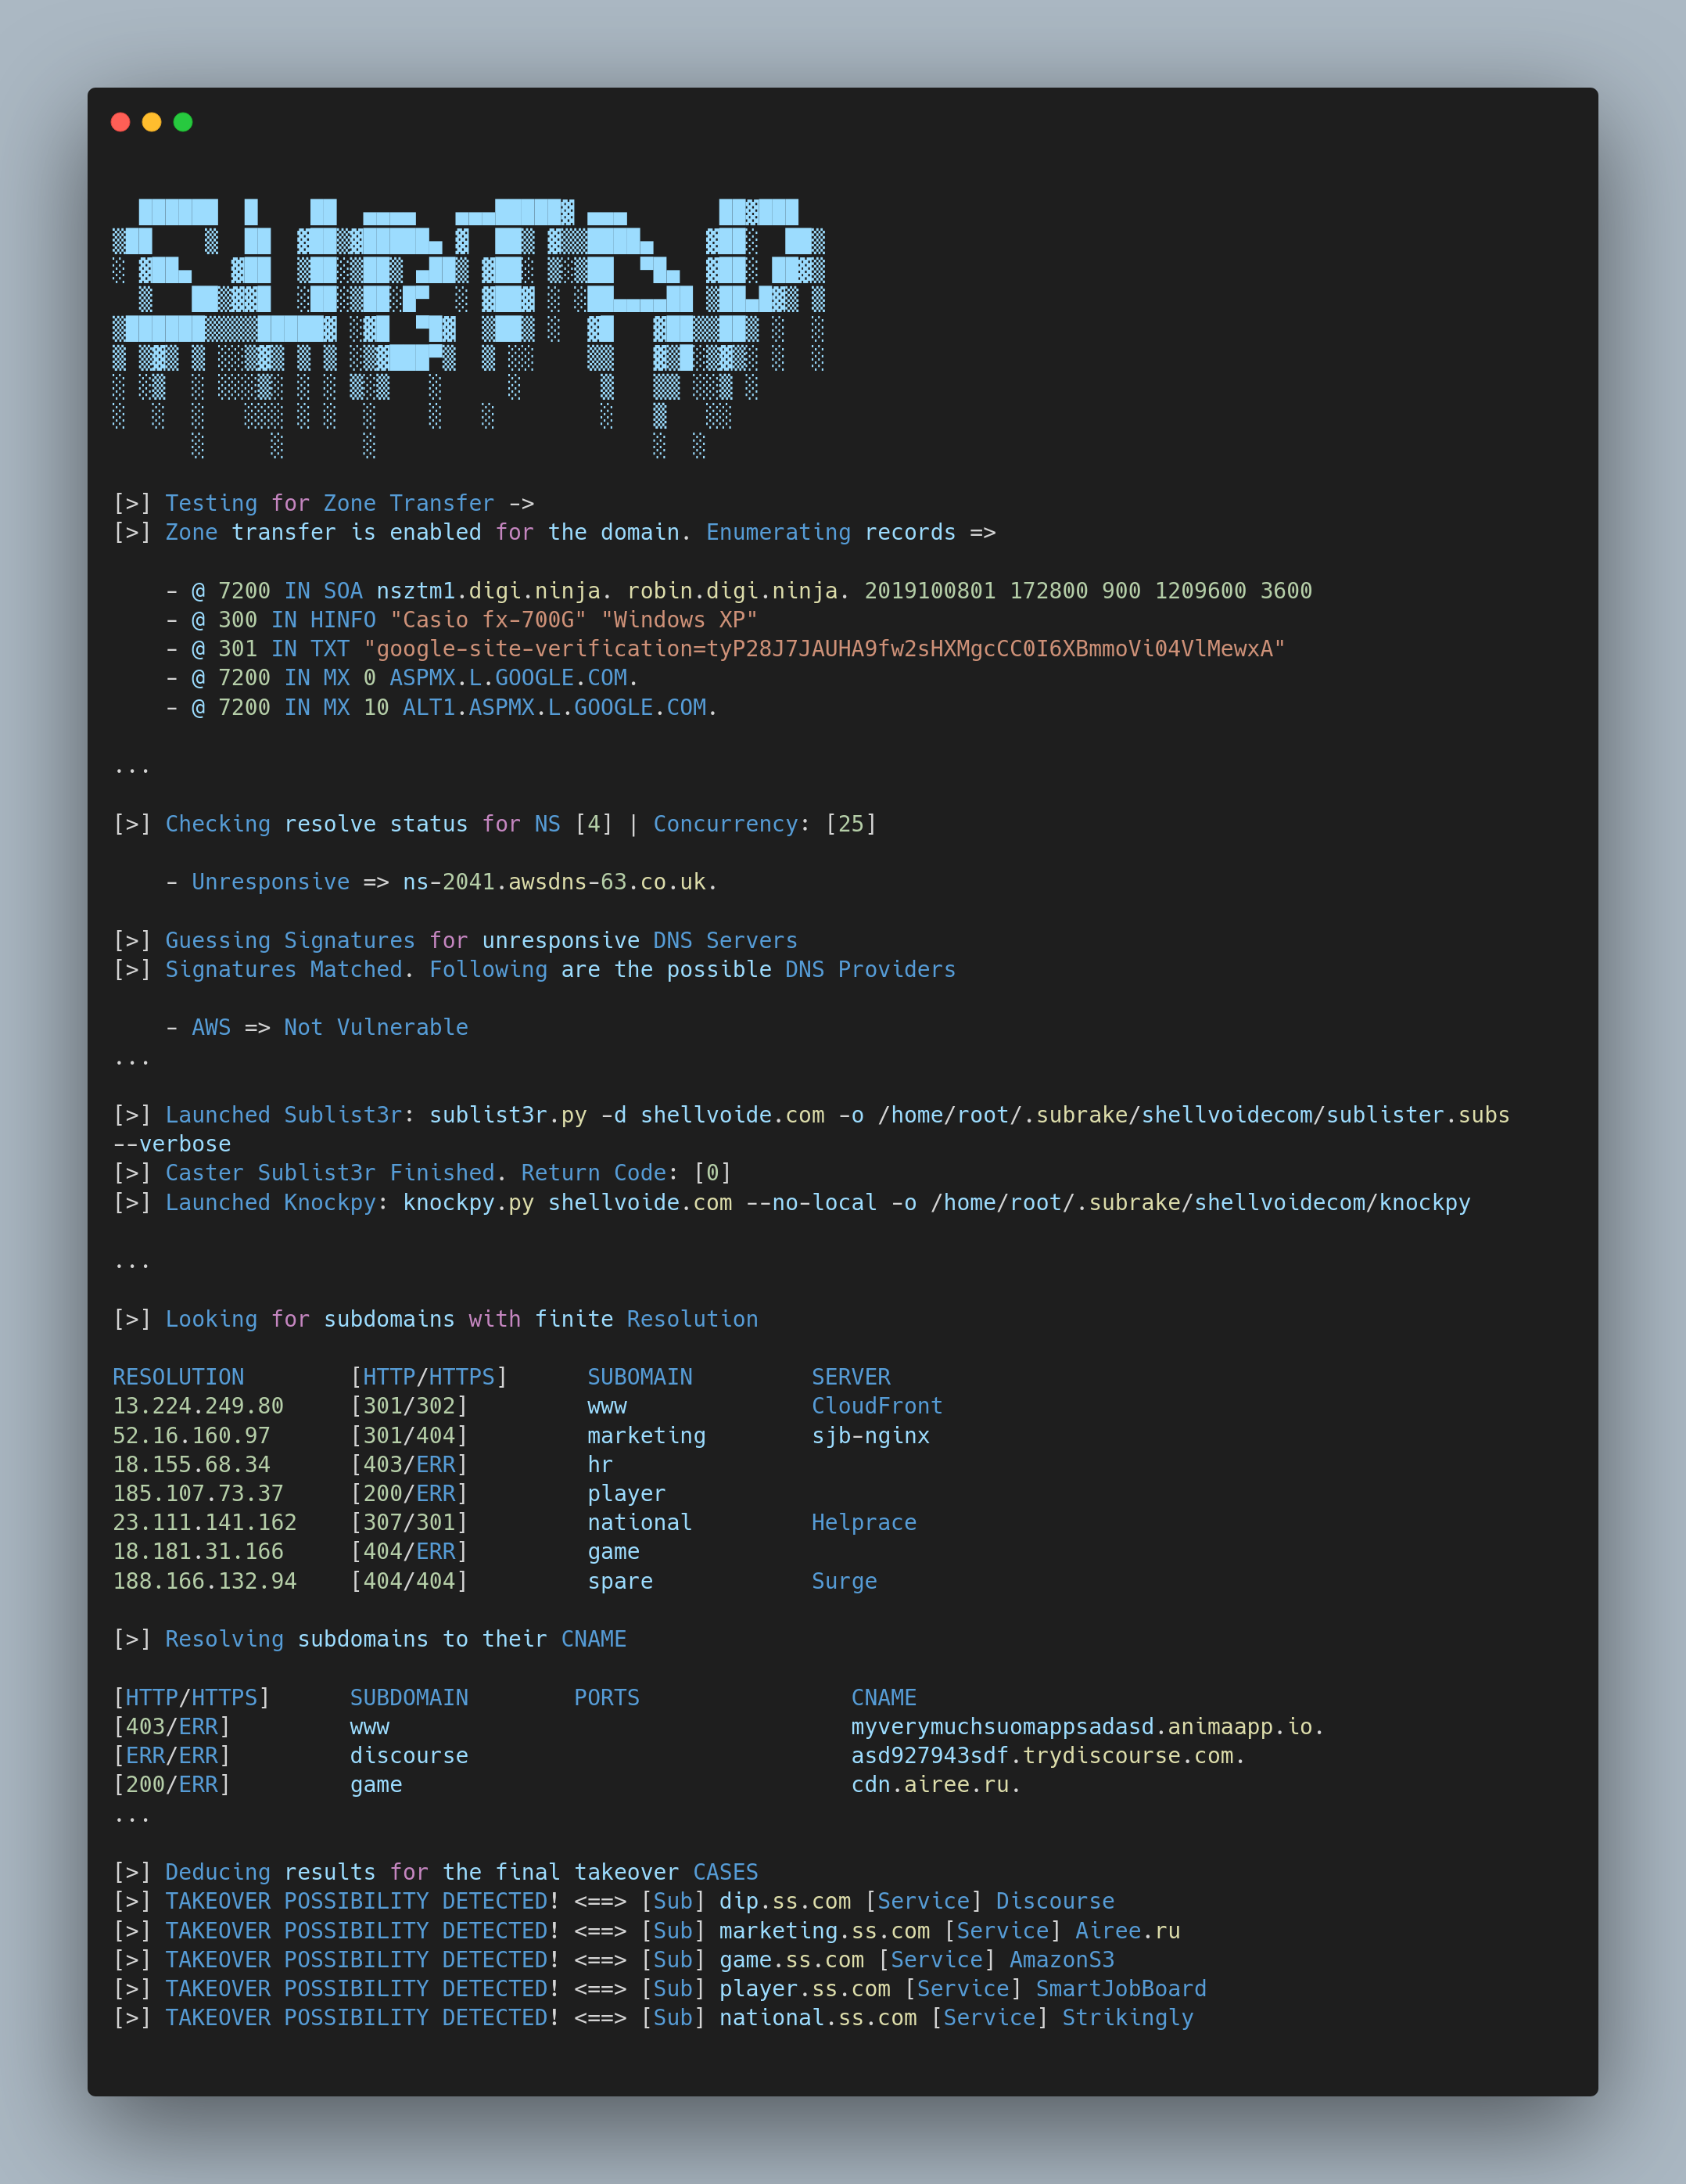 hash3lizer/subrake
🚀 Uno scanner e strumento DNS automatizzato 🖱️ (Zone Transfer, DNS Zone Takeover, Subdomain Takeover).
 cckuailong/pocsploit
un framework di verifica POC open source leggero, flessibile e innovativo
 postmodern/ruby-nmap
Un'interfaccia Ruby per nmap, lo strumento di esplorazione e scanner di sicurezza/porte. Consente di automatizzare nmap e analizzare i file XML di…
 atomdrift-project/scan
Rilevamento malware 0-day per binari, sorgenti e script (che non fa schifo)
 rapiddns/afuzz
Strumento automatizzato di web path fuzzing che rileva directory, file e endpoint nascosti utilizzando il rilevamento intelligente del linguaggio, il…
 strozfriedberg/ssh-weak-dh
Audita i server SSH per gruppi di scambio Diffie-Hellman deboli testando multiple configurazioni client, identificando endpoint vulnerabili a Logjam…
 rxerium/rxerium-templates
Script Nuclei creati da @rxerium per zero day / vulnerabilità attivamente sfruttate.
 teler-sh/teler-waf
teler-waf è un middleware HTTP Go che protegge i servizi web locali da minacce OWASP Top 10, vulnerabilità note, attori malintenzionati, botnet,…
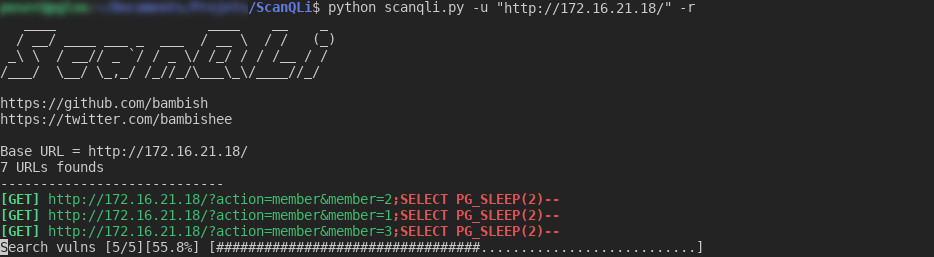 bambish/scanqli
Scanner SQLi per rilevare vulnerabilità SQL
 monad-developers/ultrafuzz
Fuzzing end-to-end agentico di smart contract e threat hunting
 brum3ns/firefly
Fuzzer black-box ad alte prestazioni per applicazioni web con motore di payload integrato, verifica delle richieste, manipolazione, codifica e…
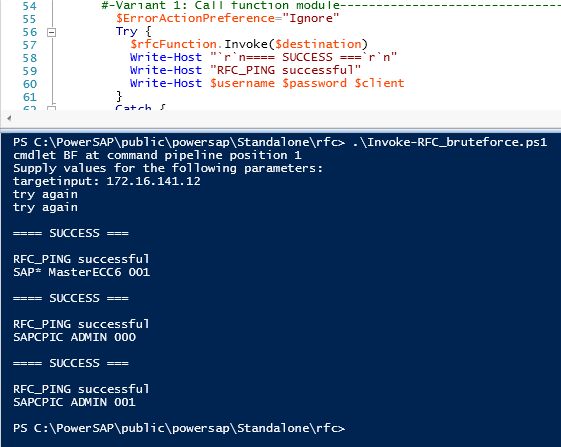 airbus-seclab/powersap
Strumento di valutazione SAP per PowerShell
 brinhosa/apidetector
Scanner multi-thread per rilevare endpoint Swagger/OpenAPI esposti su domini web e sottodomini, con rilevamento automatico di XSS, generazione di PoC…
 sensepost/heartbleed-poc
Test per la vulnerabilità heartbeat SSL (CVE-2014-0160)
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 karmakstylez/cve-2024-6387
Vulnerabilità di esecuzione di codice remoto non autenticata nel server OpenSSH (CVE-2024-6387)
 botherder/kraken
Scanner Yara multi-piattaforma scritto in Go
 preempt/ntlm-scanner
Un semplice strumento python basato su Impacket che testa i server per varie vulnerabilità NTLM note.








