
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 jakehildreth/locksmith2
Un toolkit AD CS per amministratori AD, professionisti della sicurezza difensiva e sporchi red teamer
 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 xen0vas/vscan
strumento di scansione delle vulnerabilità che utilizza nmap e script NSE
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For e Referer SQLI Fuzzer
 nccgroup/port-scan-automation
Automatizza le scansioni NMAP e genera automaticamente policy Nessus personalizzate
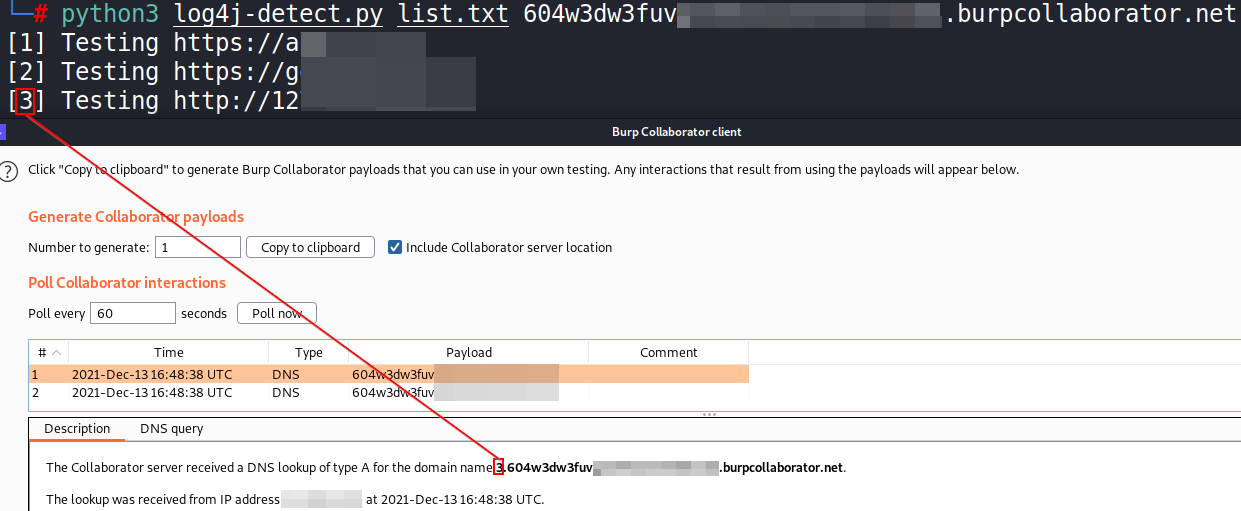 takito1812/log4j-detect
Semplice script Python 3 per rilevare la vulnerabilità della libreria Java "Log4j" (CVE-2021-44228) per un elenco di URL con multithreading
 tenable/kaimonkey
Infrastruttura Terraform deliberatamente vulnerabile per apprendere le configurazioni errate di sicurezza cloud e validare il rilevamento degli…
 snovvcrash/divideandscan
Dividi i risultati della scansione completa delle porte e usali per esecuzioni mirate di Nmap
 hhhrrrttt222111/dorkify
Strumento automatizzato per Google Dorking per ricognizione OSINT, scoperta di vulnerabilità e raccolta di informazioni tramite operatori di ricerca…
 palindromelabs/stews
Uno strumento di sicurezza per enumerare WebSockets
 enemy-submarine/pidrila
Analizzatore di Link Rapido e Intelligente Orientato al Deepweb Interattivo in Python
 miladdiaz/mikrotikexploit
Scansiona ed esporta la password di RouterOS
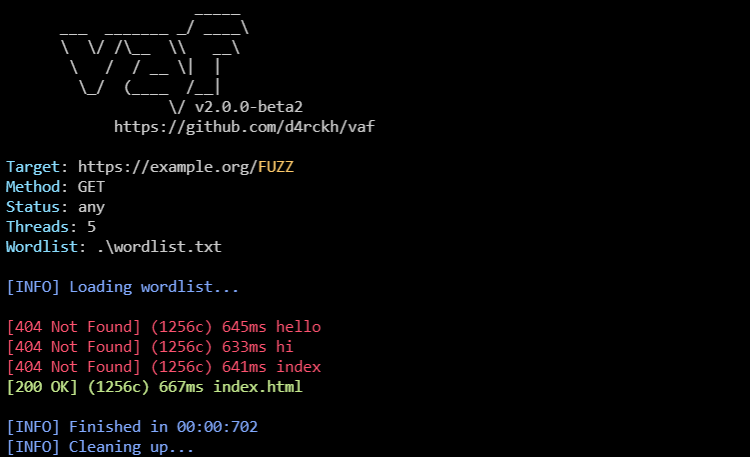 andreiverse/vaf
Fuzzer web multi-thread per brute-forcing di percorsi URL, intestazioni HTTP e dati POST con supporto proxy, filtro dei codici di stato e rilevamento…
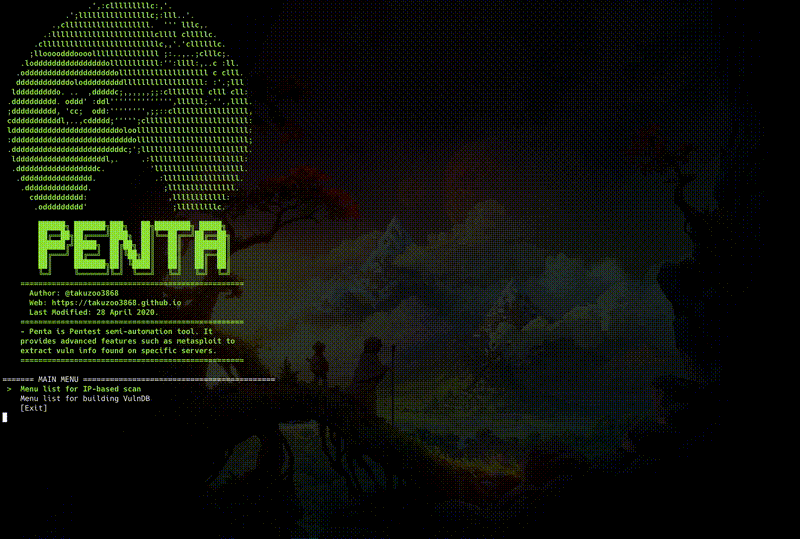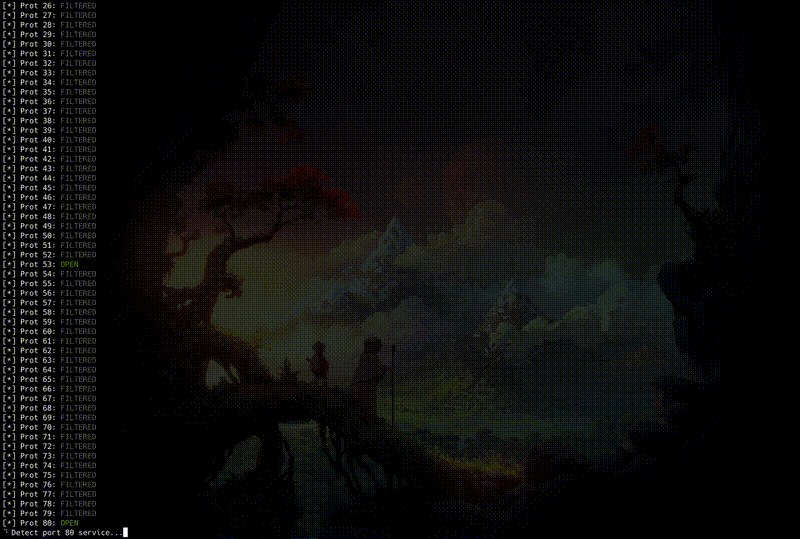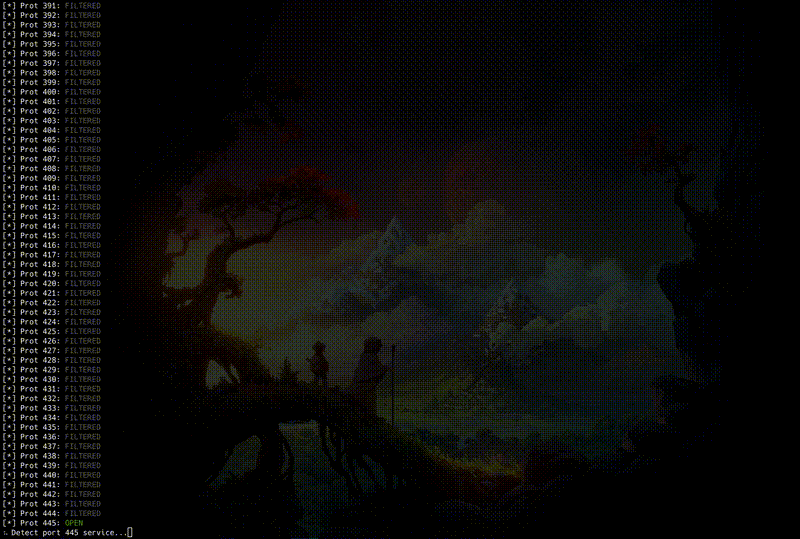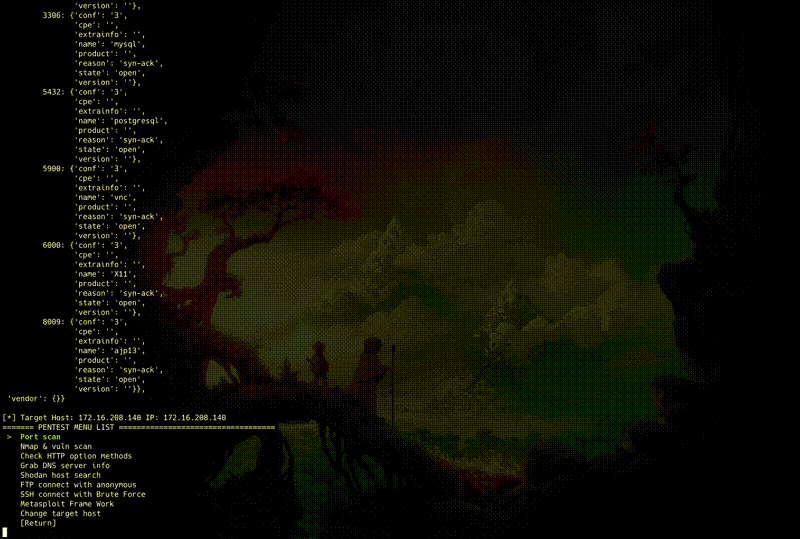 takuzoo3868/penta
Strumento CLI open source tutto-in-uno per semi-automatizzare il pentesting.
 jerrychan807/wspih
Cacciatore di informazioni personali sensibili del sito web Scanner di file per informazioni personali sensibili su siti web
 portswigger/burp-extensions-montoya-api-examples
Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…
 tombstoneghost/tiwap
Applicazione web Flask deliberatamente vulnerabile con 22 falle di sicurezza su 3 livelli di difficoltà per test di penetrazione pratici e formazione…
 aron-tn/mega-bot
[Nuovo] : Mega Bot ☣ Scanner & Auto Exploit








