
 monad-developers/ultrafuzz
Fuzzing end-to-end agentico di smart contract e threat hunting

Ultrafuzz è un orchestratore agentico per il fuzzing di smart contract e il threat hunting
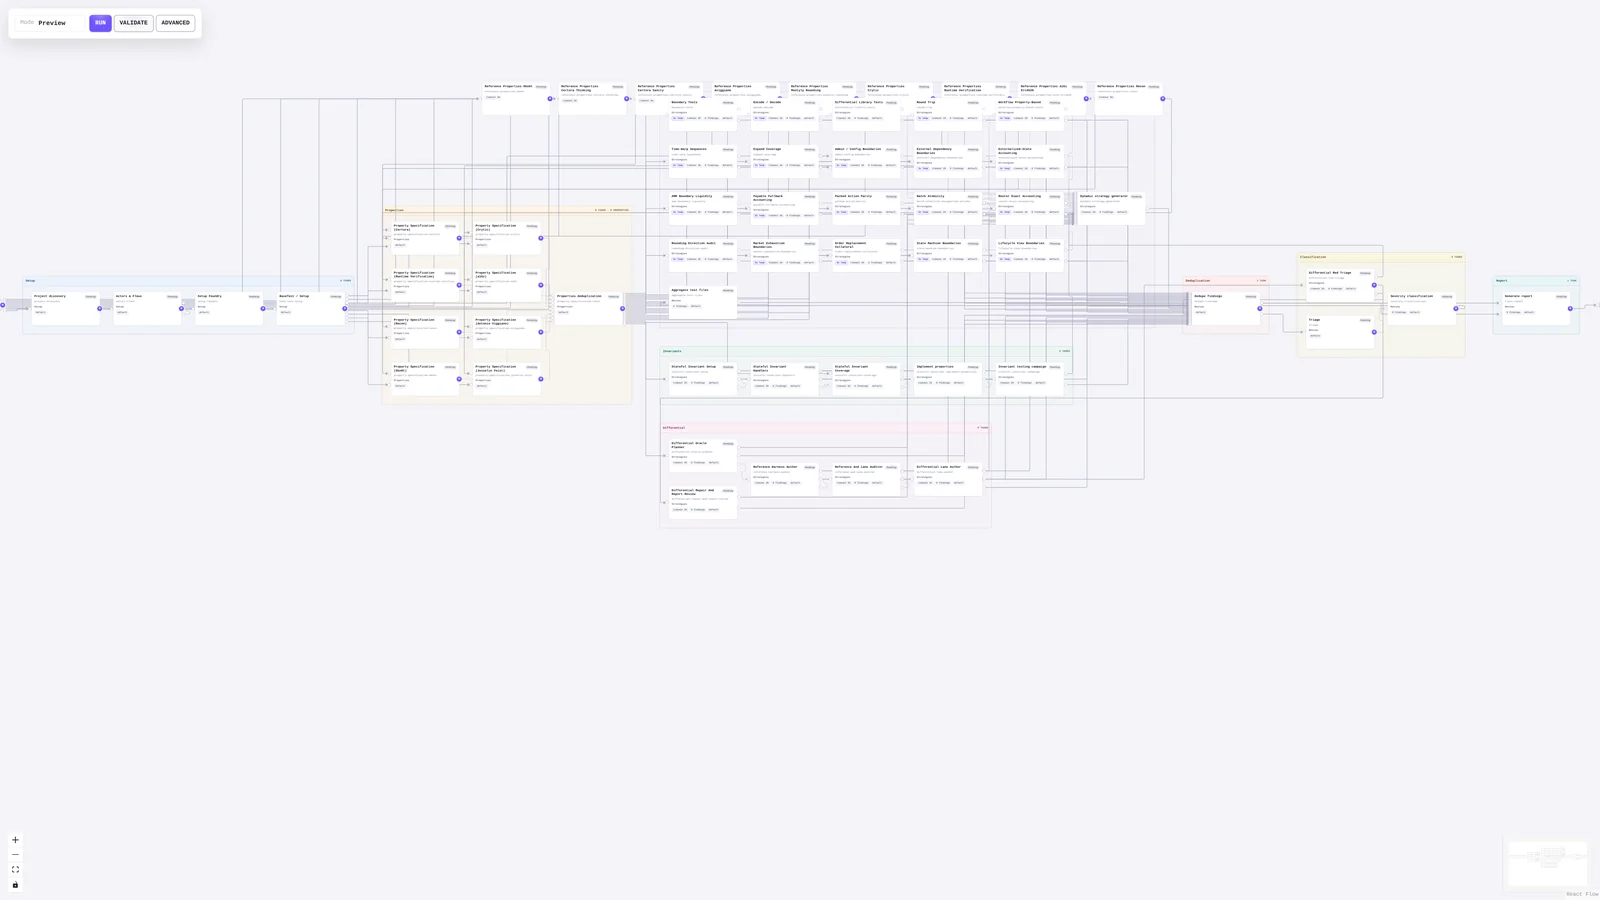
Questo strumento inizializza un repository di protocollo con prompt e topologia modificabili, esegue agenti specializzati, raccoglie i fuzz test e i risultati generati, e fornisce una dashboard locale più un report finale per la revisione.
Nota sulla sicurezza
Consigliamo vivamente di eseguire Ultrafuzz solo su macchine virtuali effimere e isolate che possano essere eliminate in sicurezza dopo l'uso. Gli agenti vengono eseguiti in un flusso di lavoro senza restrizioni e con salto dei permessi, il che significa che potrebbero installare o accedere involontariamente a strumenti pericolosi o credenziali sensibili. I prompt, le scelte dei modelli e il comportamento del target possono influenzare le azioni che gli agenti intraprendono sull'host e potrebbero causare conseguenze indesiderate o distruttive. Non eseguire Ultrafuzz su una workstation di sviluppo, in un ambiente persistente o su qualsiasi macchina contenente dati o credenziali di valore. Ultrafuzz è ancora in fase di sviluppo attivo e non ha necessariamente superato un audit di sicurezza completo. La sua implementazione potrebbe contenere vulnerabilità sconosciute o non ancora scoperte.
Per le campagne, consigliamo di utilizzare una release pubblicata disponibile da tempo, ad esempio da almeno sette giorni, anziché il branch
unstable. Esegui il checkout del tag della release e rivedi il suo codice sorgente e i suoi prompt prima di installare le dipendenze o eseguire Ultrafuzz.Rivedi la directory
.ultrafuzz/prompts/inclusa nel repository prima di avviare una campagna. Consulta Sicurezza per la panoramica completa.
Di' al tuo agente:
Il tuo compito è avviare una campagna Ultrafuzz su questo progetto e assicurarti che
abbia successo dall'inizio alla fine.
Usa una release pubblicata di Ultrafuzz disponibile da tempo, ad
esempio da almeno sette giorni, anziché il branch unstable. Esegui il checkout del suo tag
e dimmi quale release hai selezionato.
Mostrami i profili di audit disponibili e spiegami i compromessi. Consigliami
la soluzione migliore per questo target.
Prima di installare qualsiasi dipendenza, chiedi la mia conferma.
Dopo l'avvio della campagna, usa la CLI per monitorarne l'avanzamento. Continua a monitorare
fino al completamento. Se un nodo fallisce, esamina la sua diagnostica e spiega la
causa e le opzioni documentate di retry o reset della release selezionata prima di
procedere. Un normale resume non ritenta i nodi falliti.
Ultrafuzz è distribuito con Licenza MIT. Copyright (c) 2026 Monad Foundation.
