
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 0ca/boxpwnr
Un framework modulare per il benchmarking di LLM e strategie agentiche su sfide di sicurezza in HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
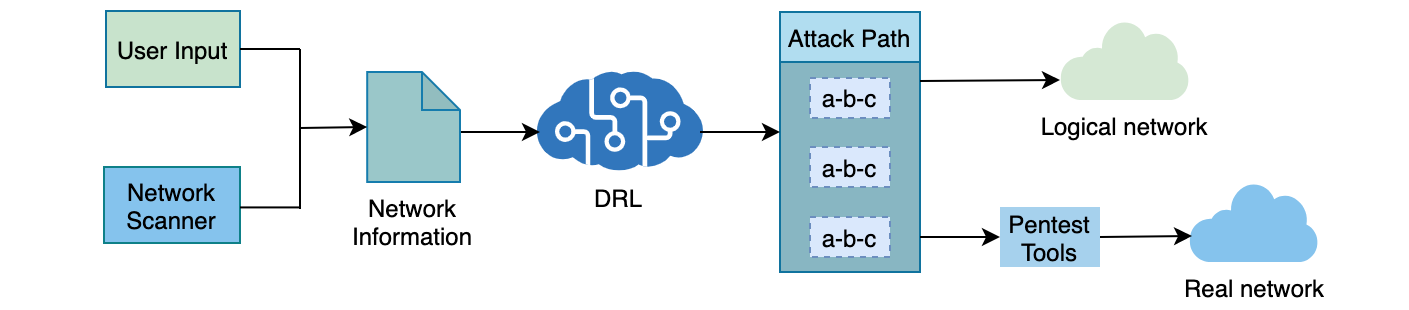 crond-jaist/autopentest-drl
AutoPentest-DRL: Test di penetrazione automatizzato utilizzando l'apprendimento per rinforzo profondo
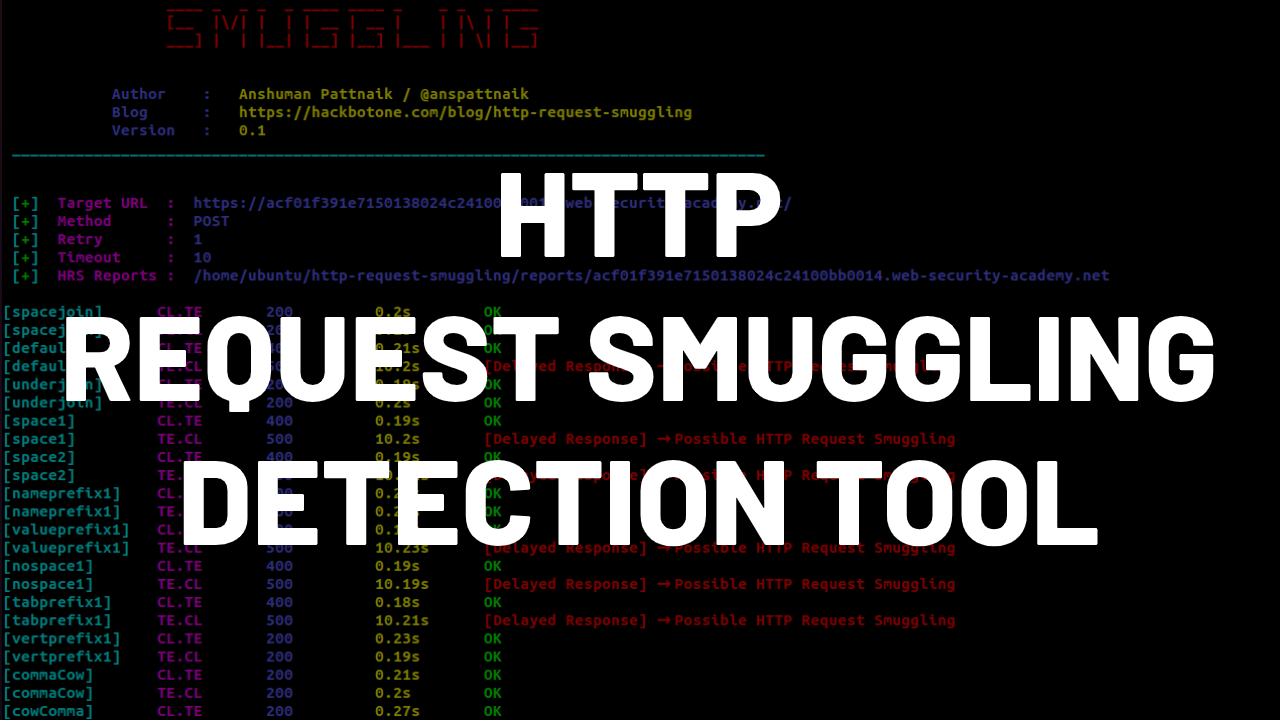 anshumanpattnaik/http-request-smuggling
Strumento CLI per rilevare vulnerabilità HTTP Request Smuggling mediante analisi time-delay con payload CL.TE e TE.CL integrati per test di sicurezza…
 y0oshi/project-eyes-on
Project Eyes On è uno strumento di sorveglianza ad alta velocità e multi-thread creato da Y0oshi (@rde0) per individuare telecamere IP aperte in…
 cisco-sas/kitty
Framework di fuzzing scritto in python
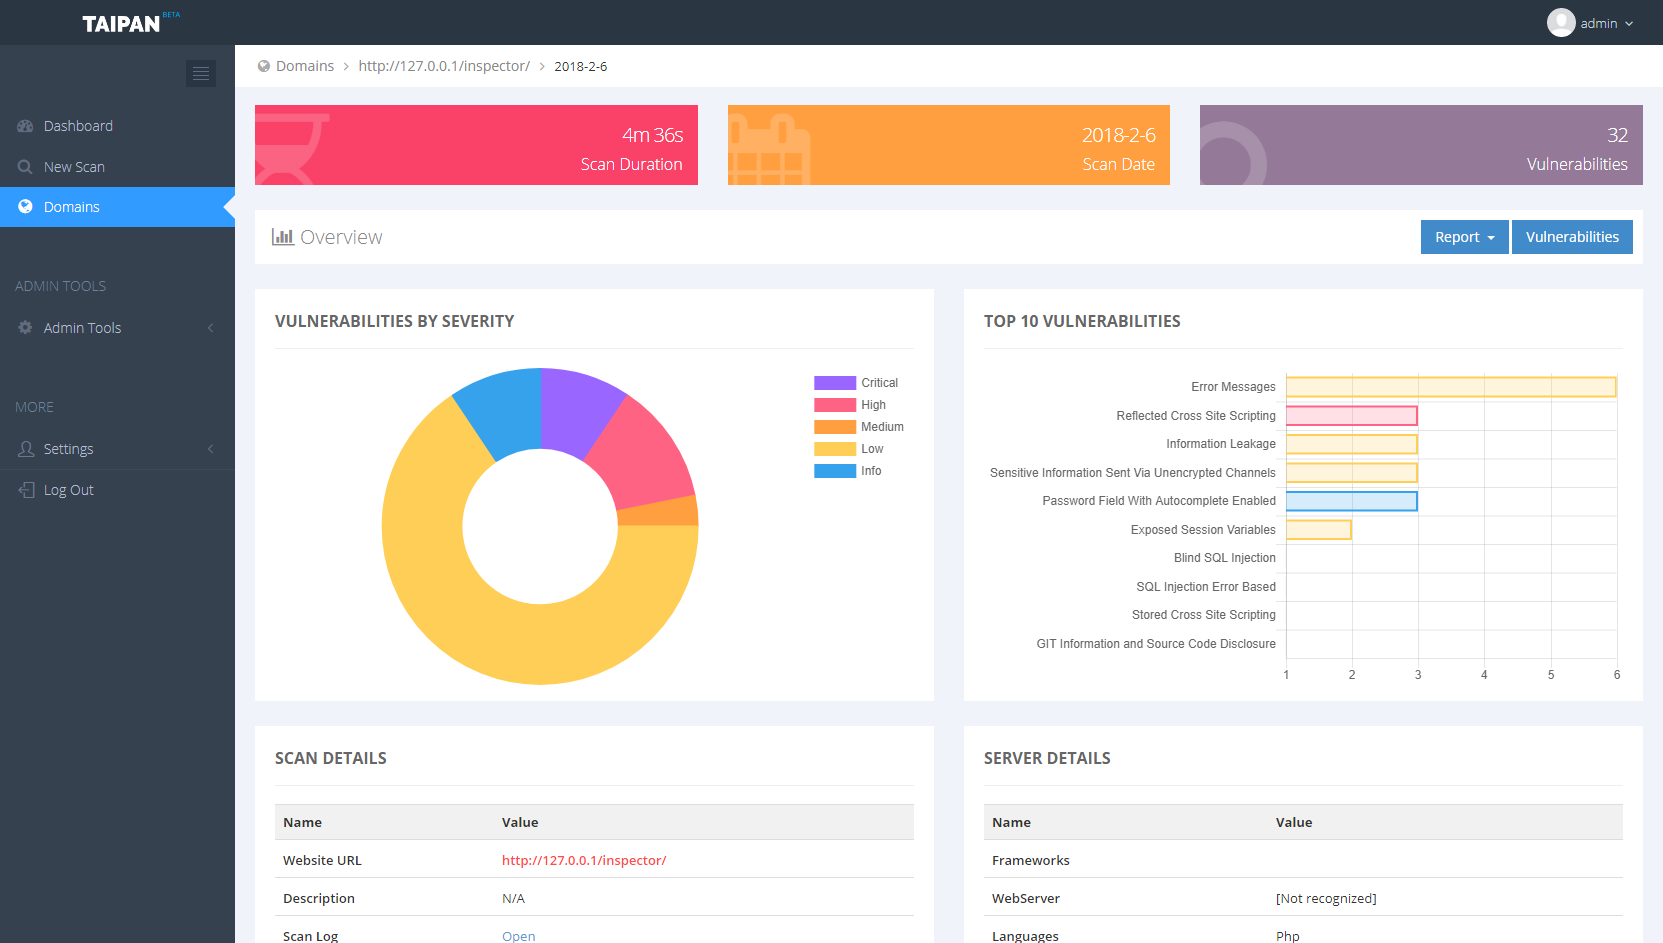 enkomio/taipan
Scanner di vulnerabilità per applicazioni web
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…
 riramar/hsecscan
Uno scanner di sicurezza per le intestazioni delle risposte HTTP.
 sigstore/root-signing
Gestisce il repository TUF che distribuisce in modo sicuro la radice di fiducia di Sigstore (trusted_root.json) ai client, utilizzando la firma a…
 google/gcp_scanner
Scanner di risorse GCP che valuta i livelli di accesso delle credenziali compromesse enumerando servizi cloud, progetti e autorizzazioni IAM…
 aiminsun/cve-2021-36260
Vulnerabilità di iniezione di comandi nel web server di alcuni prodotti Hikvision. A causa di una validazione dell'input insufficiente, un attaccante…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 bountystrike/bountystrike-sh
Pipeline bug bounty per poveri (ricchi?) https://dubell.io
 flankerhqd/vendor-android-cves
Collezioni dei miei POC per CVE dei vendor Android
 sapt01/hbsqli
Strumento automatizzato per testare l'iniezione SQL cieca basata su header
 datasoft/honeyd
honeypot virtuali
 dorkerdevil/cve-2019-11932
Bug di double-free nell'exploit PoC di WhatsApp








