
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 knownsec/pocsuite3
pocsuite3 è un framework open-source per test di vulnerabilità remote sviluppato dal Knownsec 404 Team.
 gitguardian/ggshield
Rileva e convalida oltre 500 tipi di segreti hardcoded con controlli avanzati. Usalo come pre-commit hook, GitHub Action o CLI per la rilevazione…
 owtf/owtf
Quadro modulare di penetration test che integra molteplici strumenti per la valutazione automatizzata della sicurezza delle applicazioni web,…
 google/bindiff
Trova rapidamente differenze e somiglianze nel codice disassemblato.
 hannob/snallygaster
Strumento per scansionare file segreti su server HTTP
 cube0x0/cve-2021-1675
Implementazione in C# e Impacket di PrintNightmare CVE-2021-1675/CVE-2021-34527
 firmadyne/firmadyne
Piattaforma per l'emulazione e l'analisi dinamica di firmware basato su Linux
 jtpereyda/boofuzz
Un fork e successore del Sulley Fuzzing Framework
 xoreaxeaxeax/rosenbridge
Hardware backdoor nelle CPU x86
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rustsec/rustsec
RustSec API e Strumenti
 scipag/vulscan
Scansione avanzata delle vulnerabilità con Nmap NSE
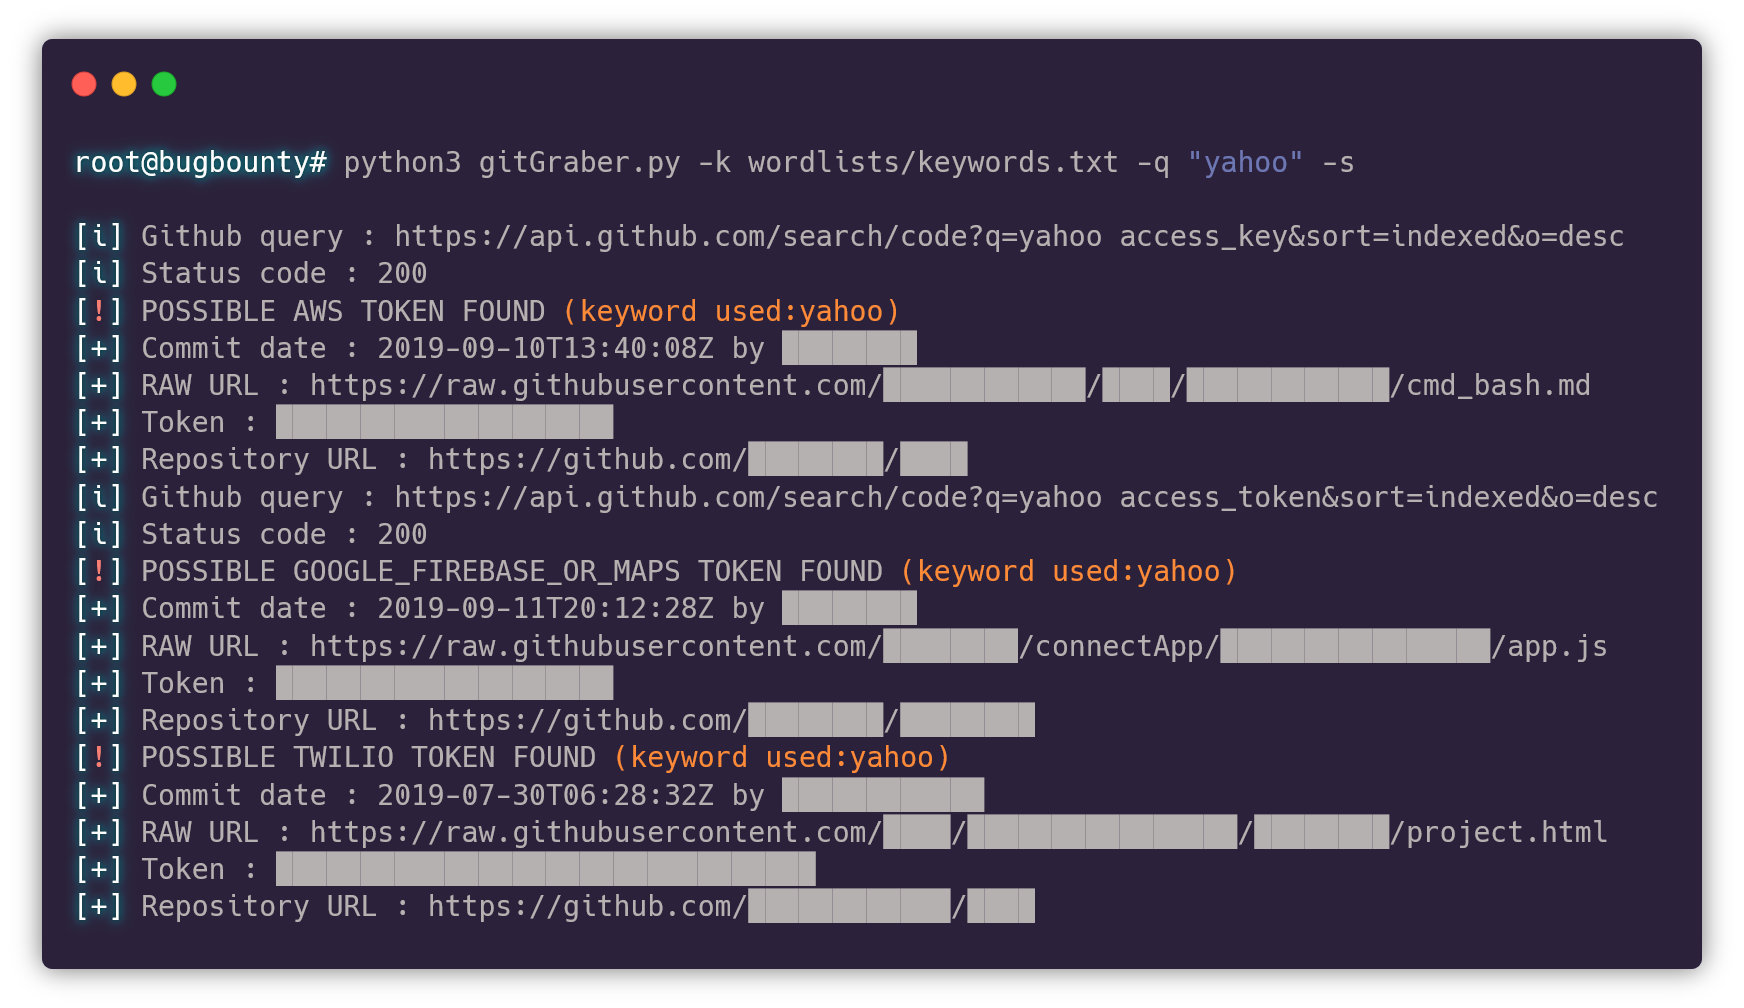 hisxo/gitgraber
gitGraber: monitora GitHub per cercare e trovare dati sensibili in tempo reale per diversi servizi online come: Google, Amazon, Paypal, Github,…
 ovh/the-bastion
Autenticazione, autorizzazione, tracciabilità e verificabilità per gli accessi SSH.
 bugcrowd/hunt
Segnala i parametri comunemente associati a injection, SSRF, path traversal, IDOR e SSTI tramite scansione passiva con Burp/ZAP; organizza inoltre la…
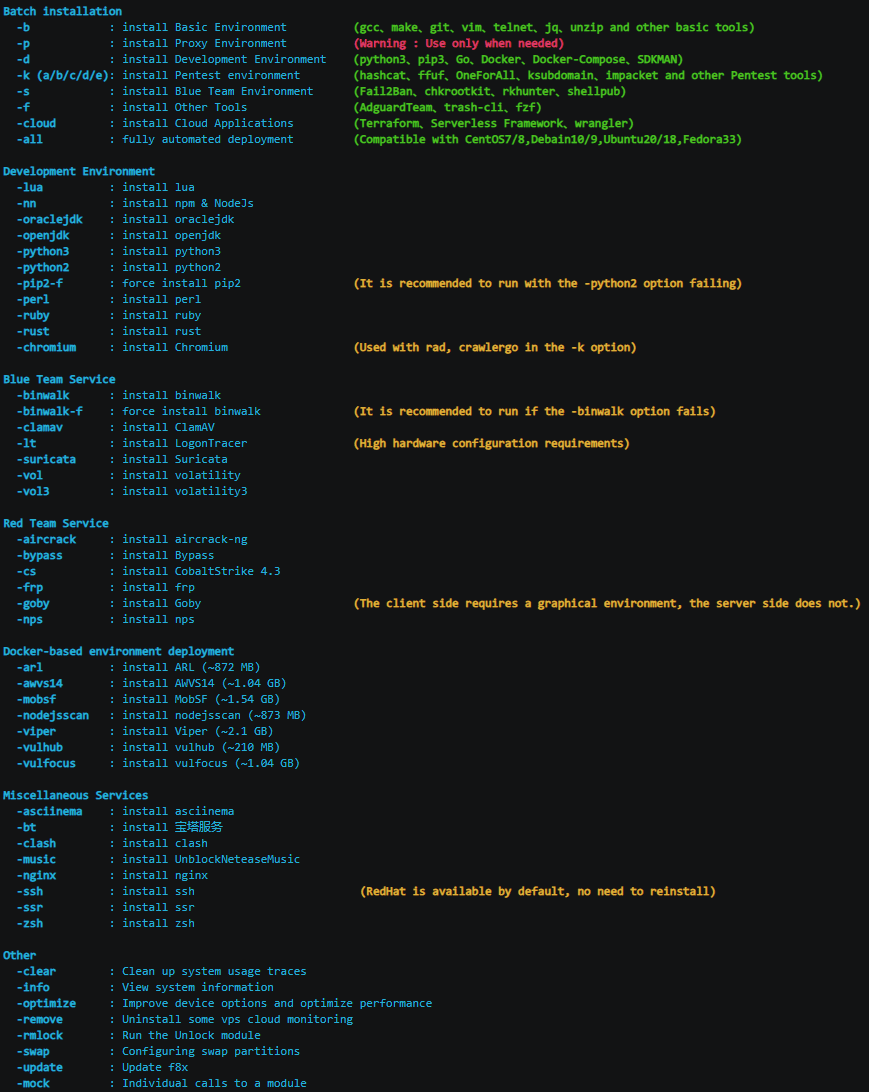 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
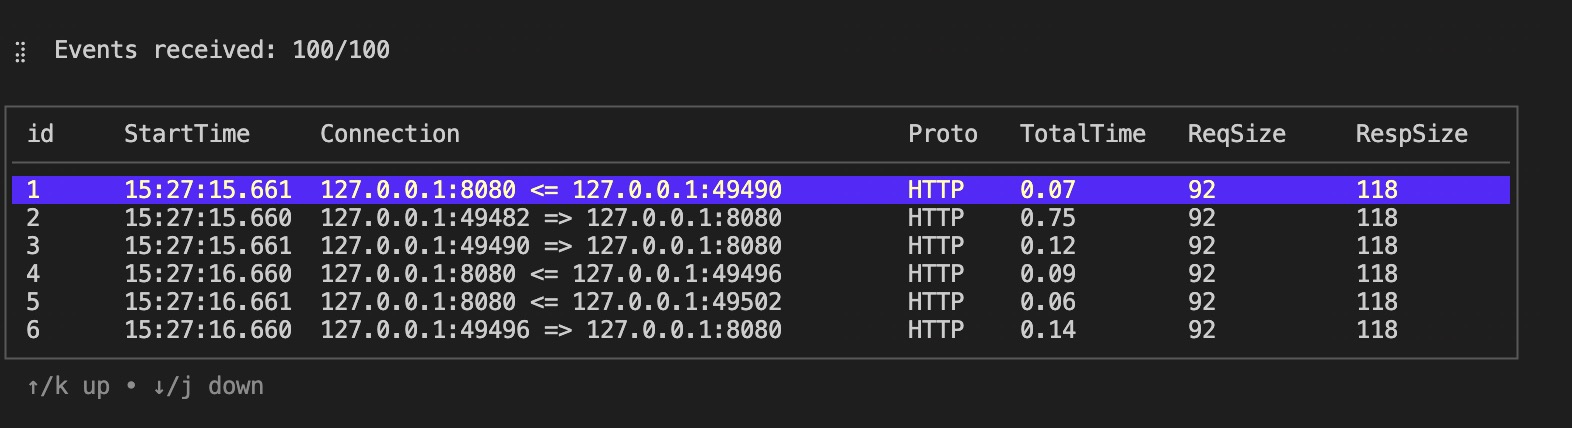 hengyoush/kyanos
Kyanos è uno strumento di analisi di rete che utilizza eBPF. Consente di visualizzare il tempo che i pacchetti trascorrono nel kernel, di acquisire…
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…








