
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 mkorman90/regipy
Regipy è una libreria Python indipendente dal sistema operativo per l'analisi di hive del registro offline.
 v01dl1ng/vghost-watch
Scoperta passiva su scala internet + supporto alla divulgazione responsabile per CVE-2026-74580 (bug della cache dei metadati dei vhost Linux) —…
 0xkirisame/spica
Rilevatore di rootkit Linux basato su eBPF che utilizza analisi multi-canale a vista incrociata (sched_switch, NMI, /proc) per rilevare DKOM,…
 zedocun/sharepoint-cve-2023-29375-incident-response
Analisi end-to-end degli incidenti SOC e playbook di threat hunting mirato all'escalation di privilegi in Microsoft SharePoint (CVE-2023-29357)…
 emrekybs/socmintelligence
Un framework OSINT e SOCMINT modulare per l'intelligence sui social media, le indagini e l'analisi dei dati pubblici.
 jpcertcc/phishurl-list
Dataset di URL di phishing da JPCERT/CC
 eddyflores100-lang/taikotalent-phishing-iocs
IoC, catena di attacco e rilevamento per la campagna di falso reclutatore Taiko su taikotalent.xyz che distribuisce un trojan Bash auto-eliminante…
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
 gherardofiori/maliciousbrowserextensions
Questo Repository è stato creato dopo la mia ricerca sulle estensioni dannose del browser, riunendo in un unico posto il lavoro di molti altri e…
 fox-it/dissect.cobaltstrike
Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.
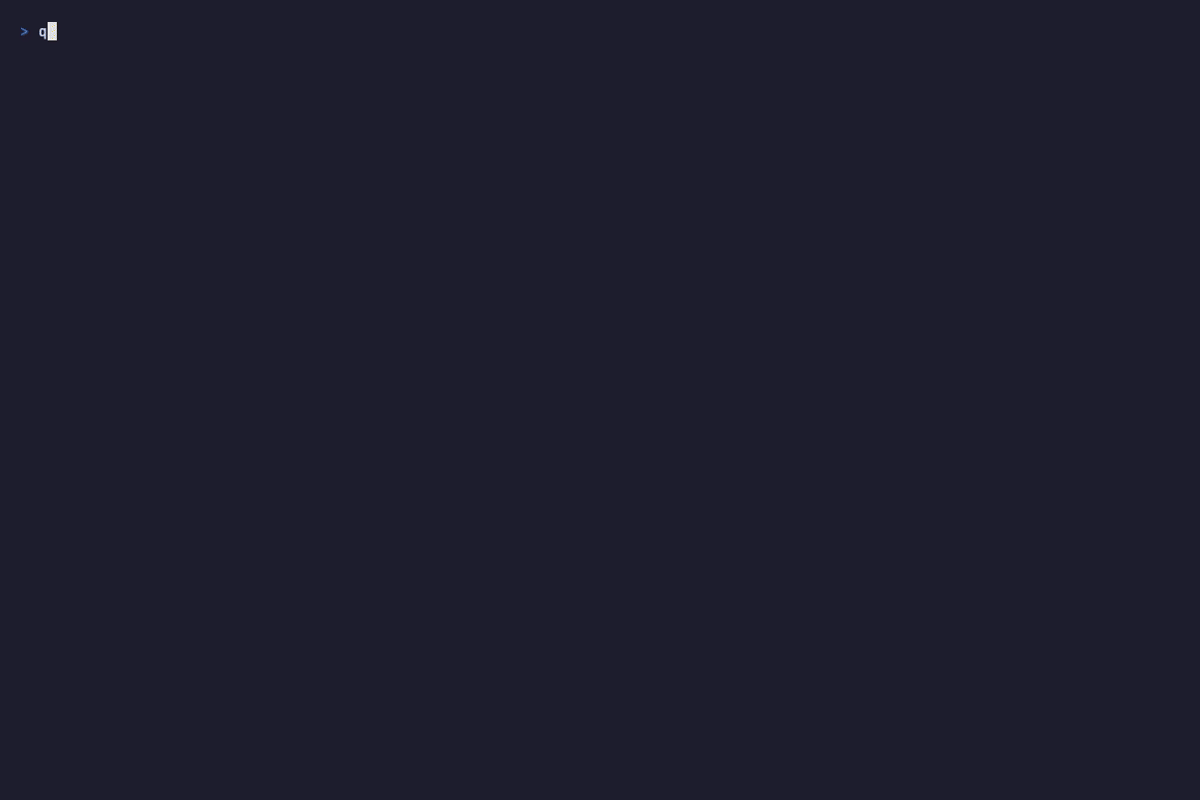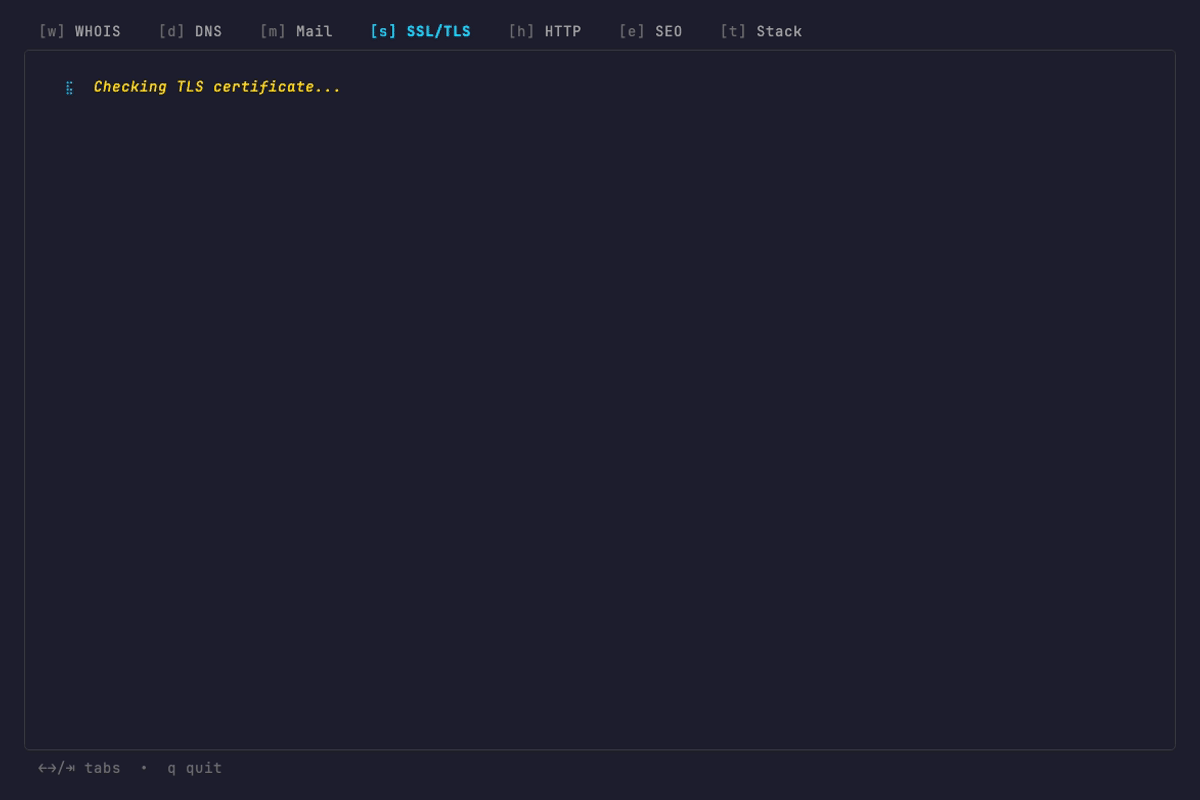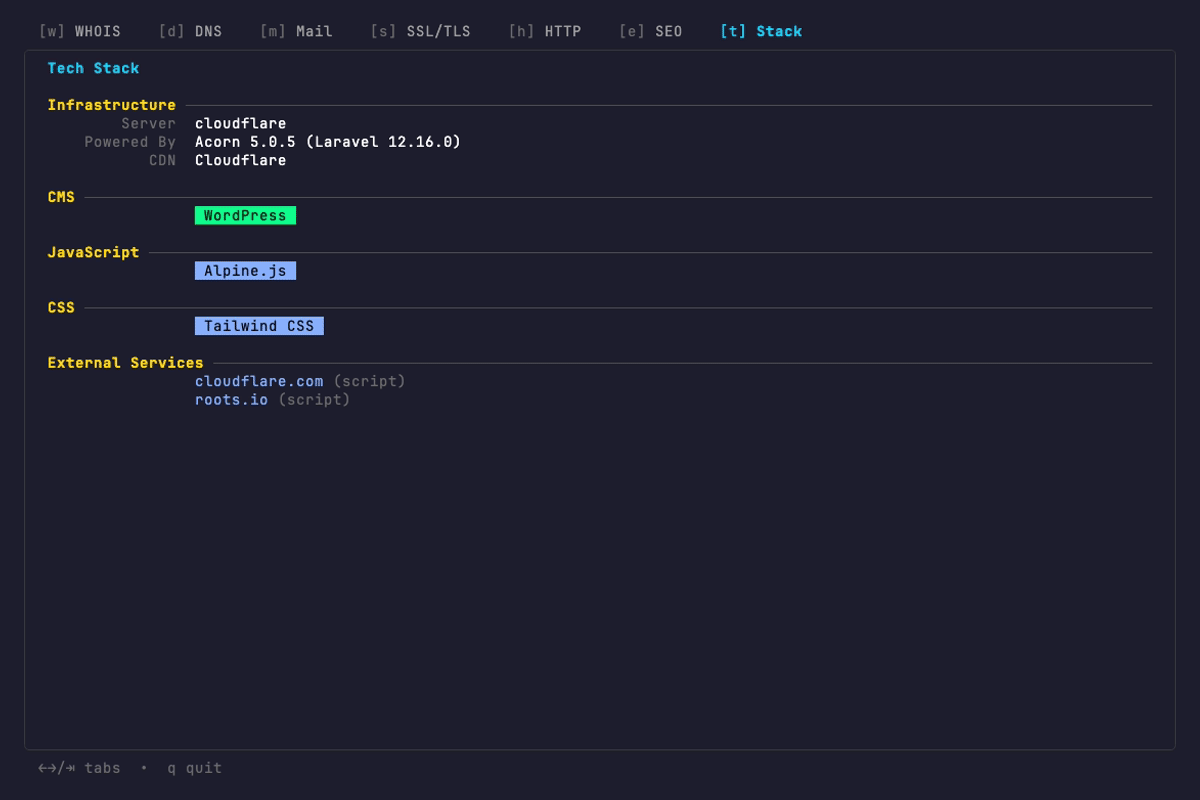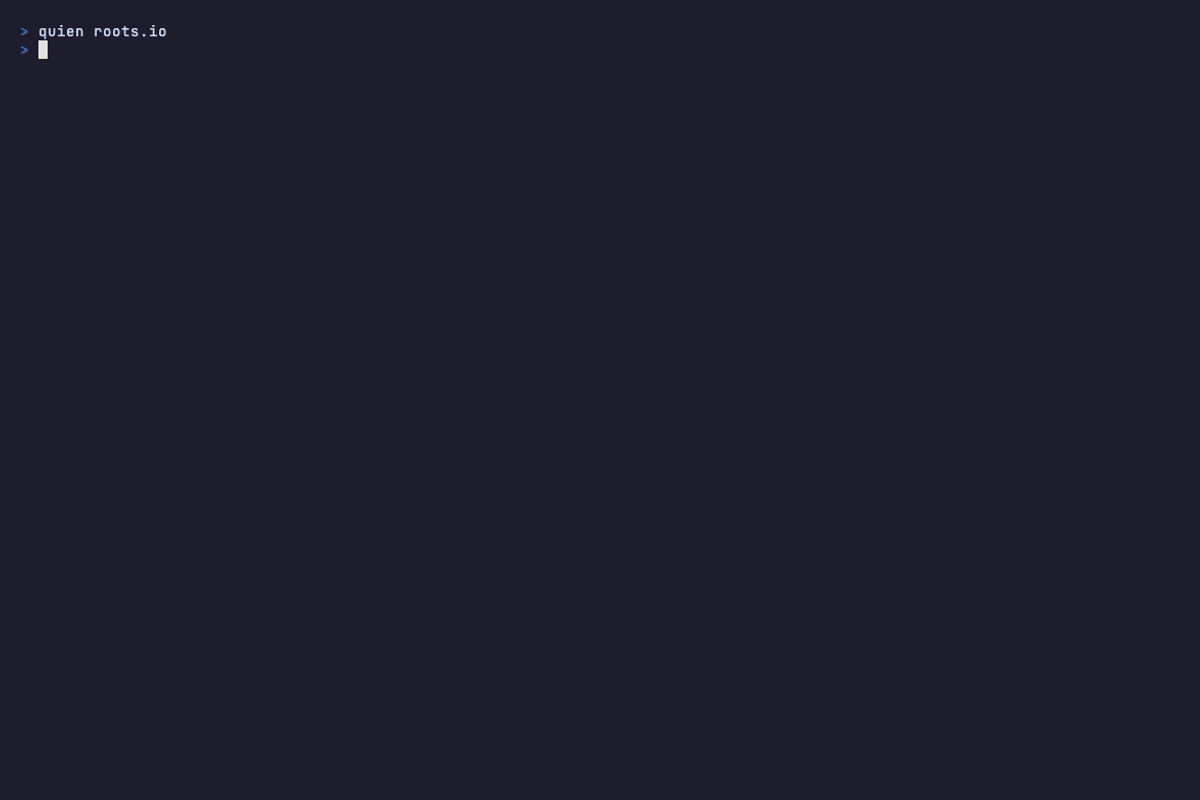 retlehs/quien
Un toolkit migliore per whois e intelligence sui domini
 mceeomoba/apex-kev-change-desk
Confronto offline di snapshot CISA KEV per la revisione delle modifiche a livello di campo. Prototipo gratuito, non una valutazione di sicurezza.…
 princessauroraj/chinese-cybercrime-research
Risorse per saperne di più sugli attori della cybercriminalità di lingua cinese.

 novacode1337/prism-platform
Piattaforma OSINT self-hosted. Indicale un dominio, un IP, un'email, un telefono o un username e 26 moduli vengono eseguiti in parallelo: WHOIS, DNS,…
 entropq2/prism-platform
Piattaforma OSINT self-hosted. Indicale un dominio, un IP, un'email, un numero di telefono o un username e 26 moduli vengono eseguiti in parallelo:…
 sushank05/mcp-doorman
Un mcp leggero per prevenire l'avvelenamento CVE (CVE-2025-54136), il dirottamento di Claude Code/Copilot/Gemini da parte di ricercatori tramite…
 volexity/threat-intel
Firme e IoC dai post pubblici del blog di Volexity.
 owasp/honeysap
HoneySAP: honeypot di ricerca SAP a bassa interazione







