
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/retlehs/quien
OSINT (Open Source Intelligence)RicognizioneMappatura della ReteAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza WebThreat IntelligenceSicurezza EmailAnalisi DNS
GitHubretlehs/quien

quien

Un toolkit migliore per whois e intelligence sui domini

Vedi RepositorySito web
1.2k32521 mese faRevisionato da Kitploit
Condividi

quien

Build status GitHub release GitHub downloads

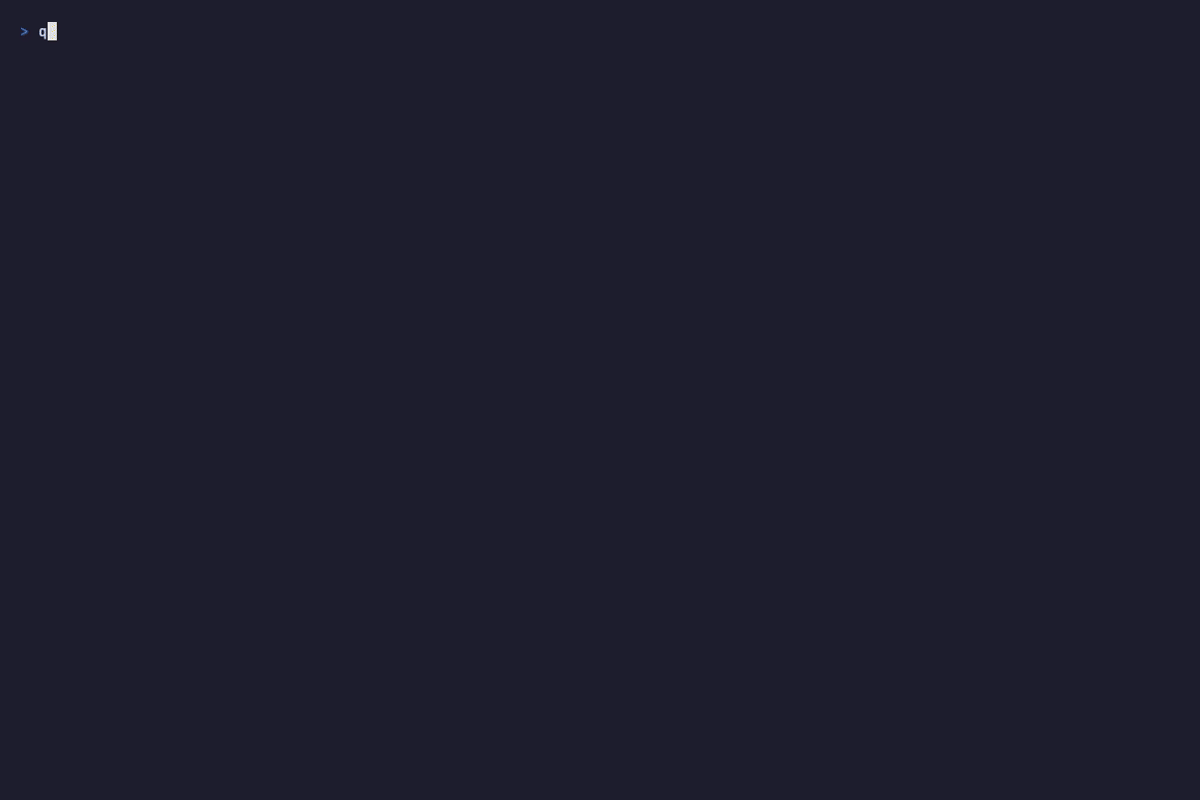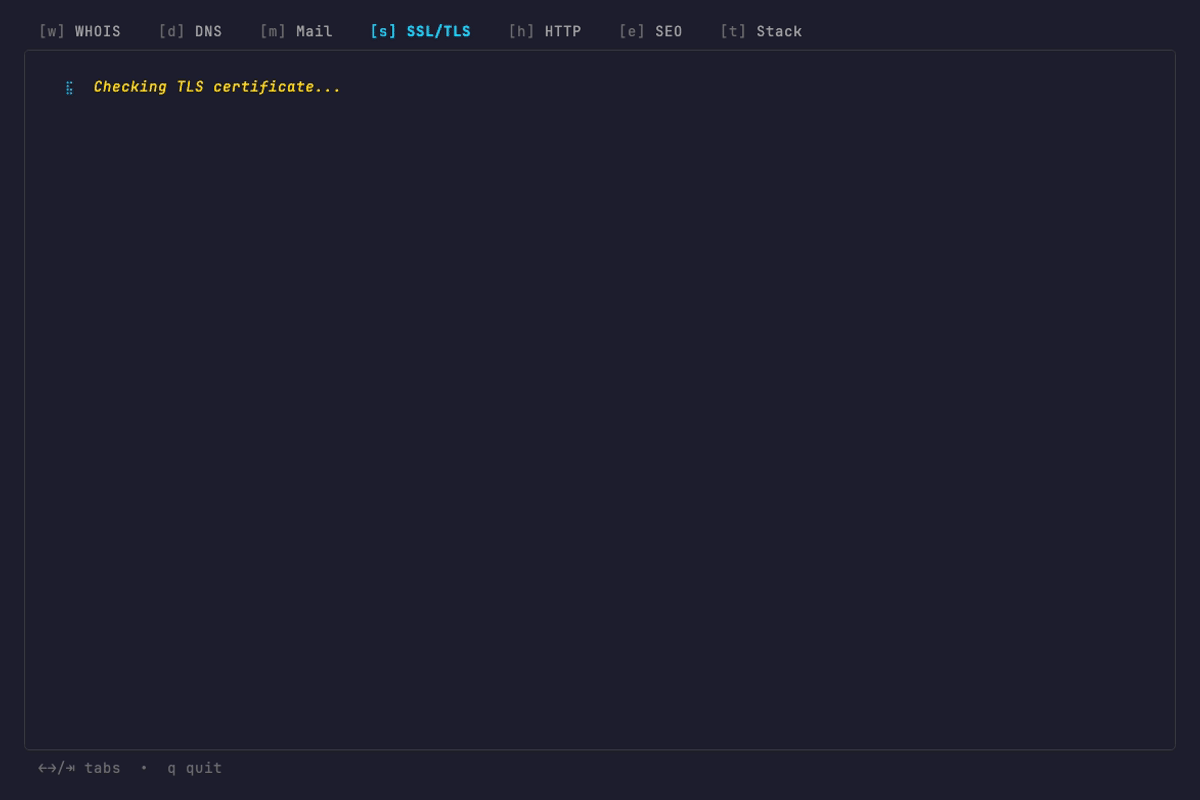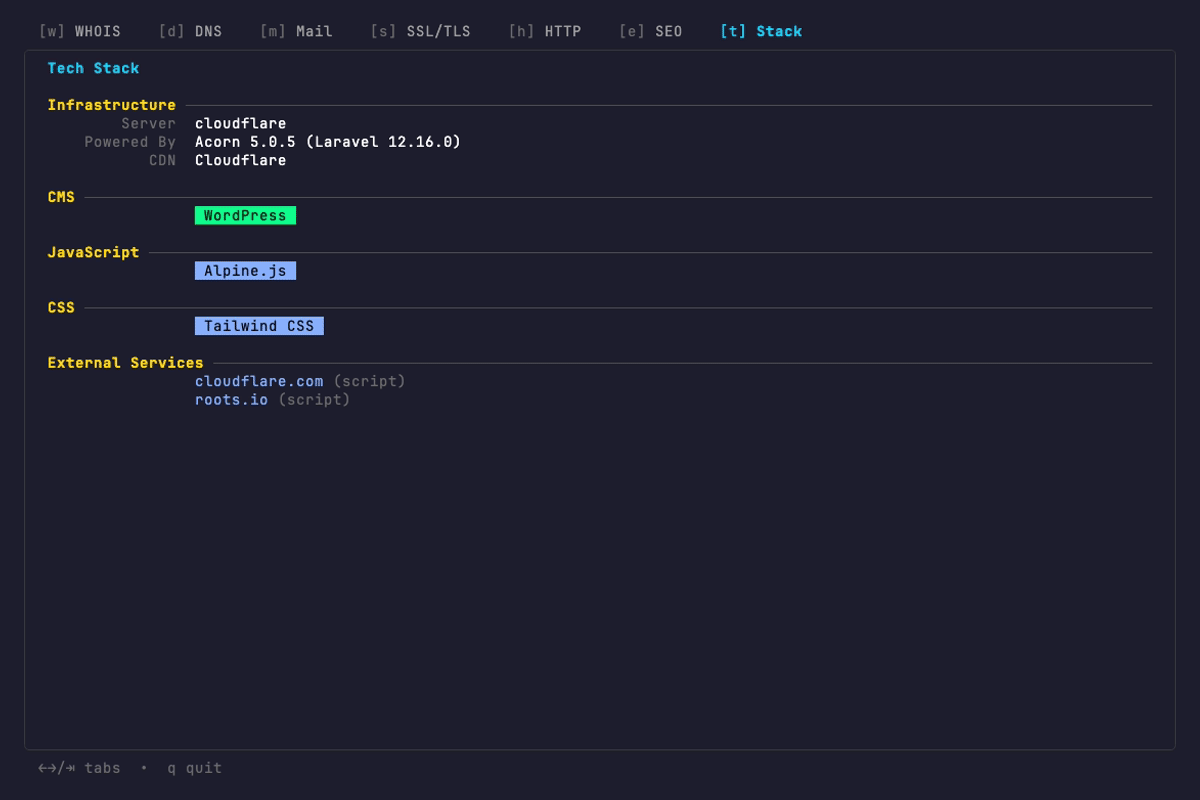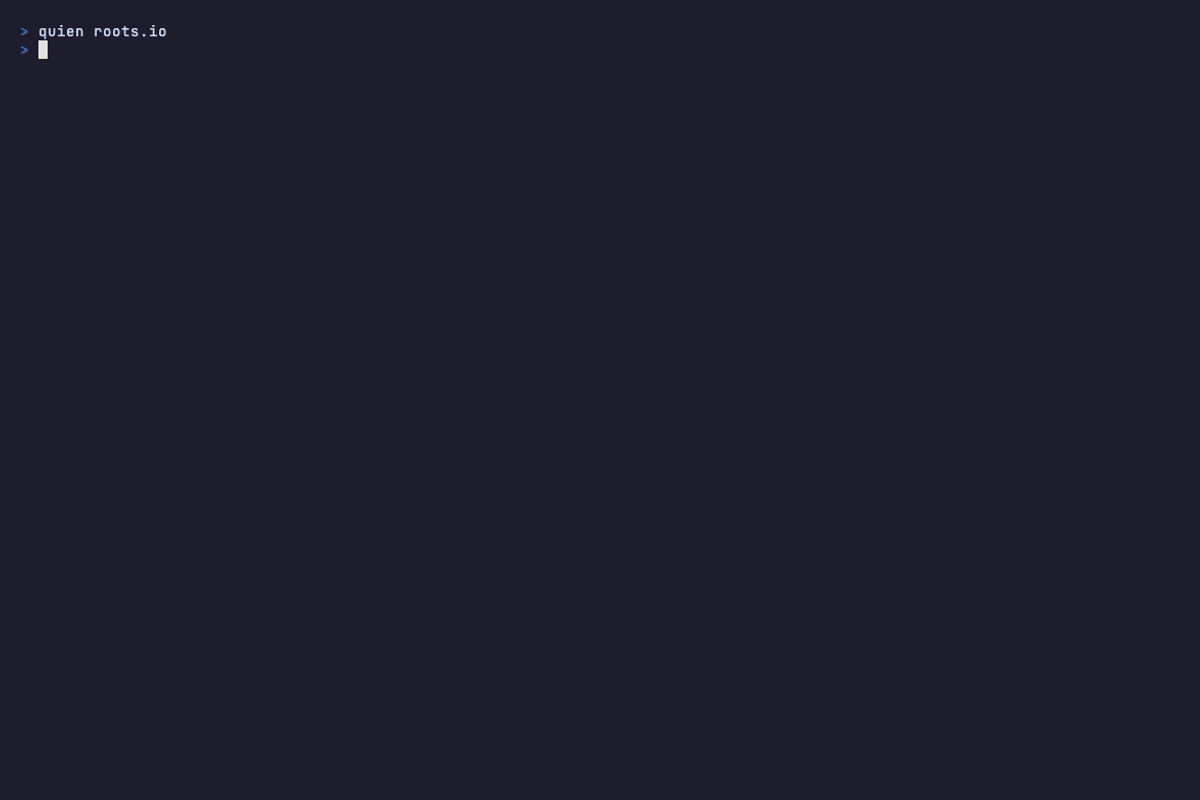
Un toolkit migliore per whois e intelligence sui domini. TUI interattiva con viste a schede per WHOIS, DNS, posta, SSL/TLS, HTTP headers, analisi SEO e rilevamento stack tecnologico.
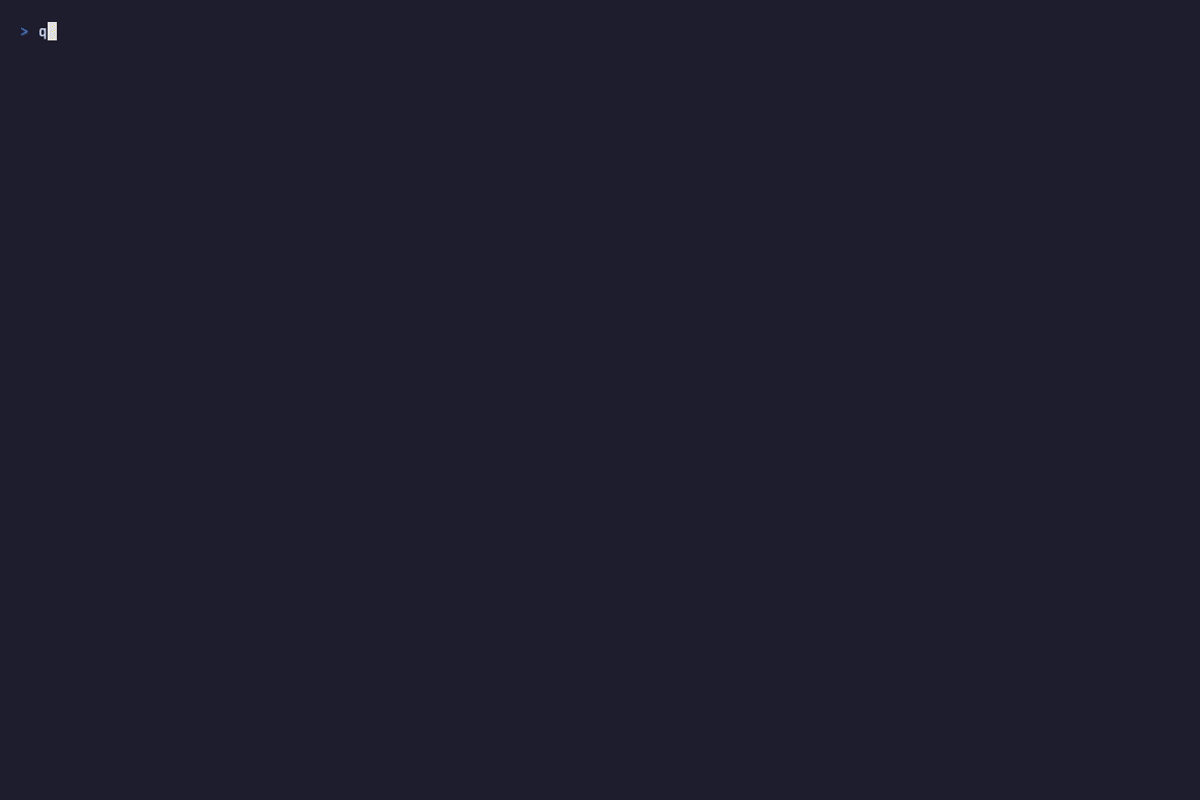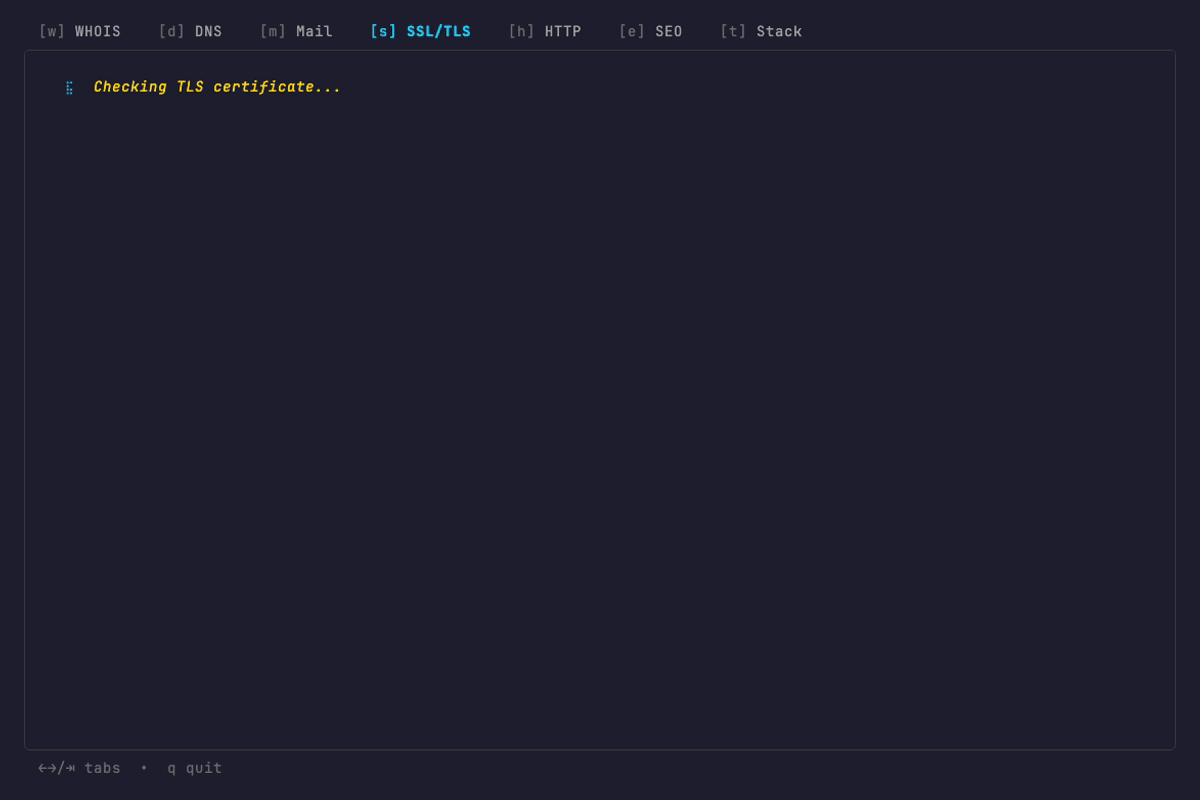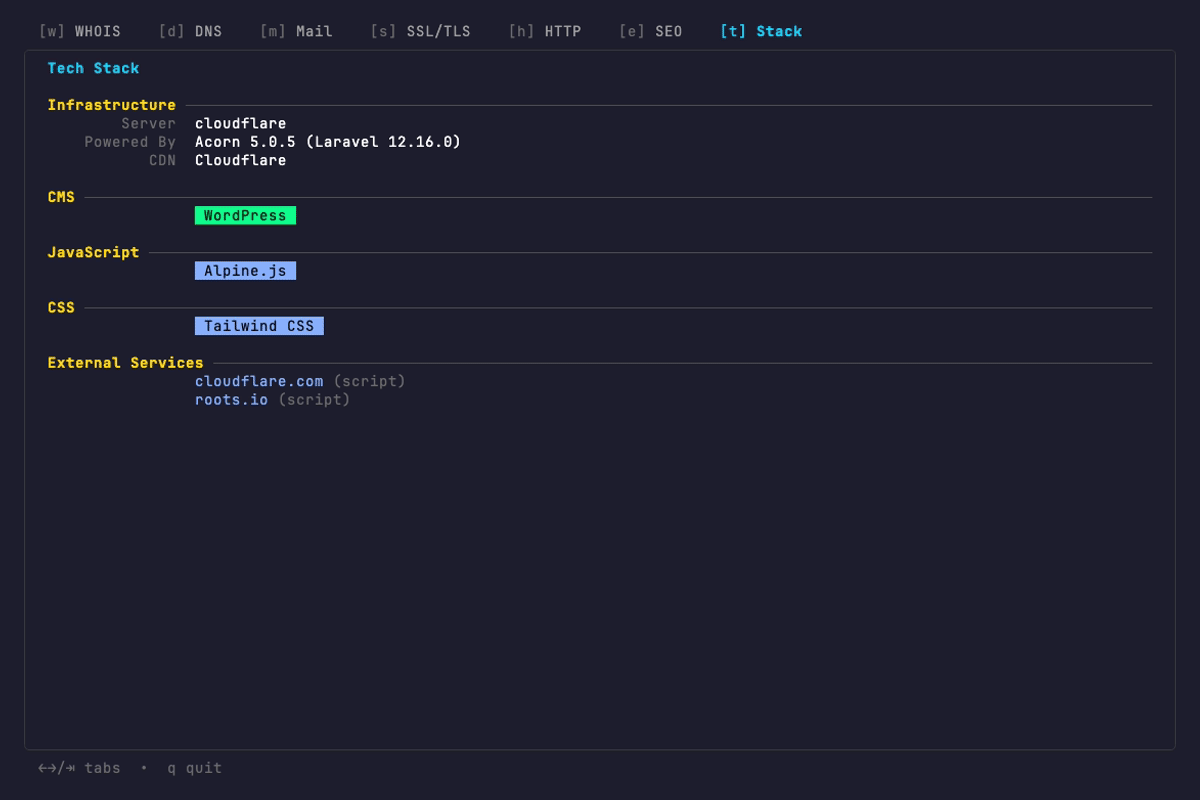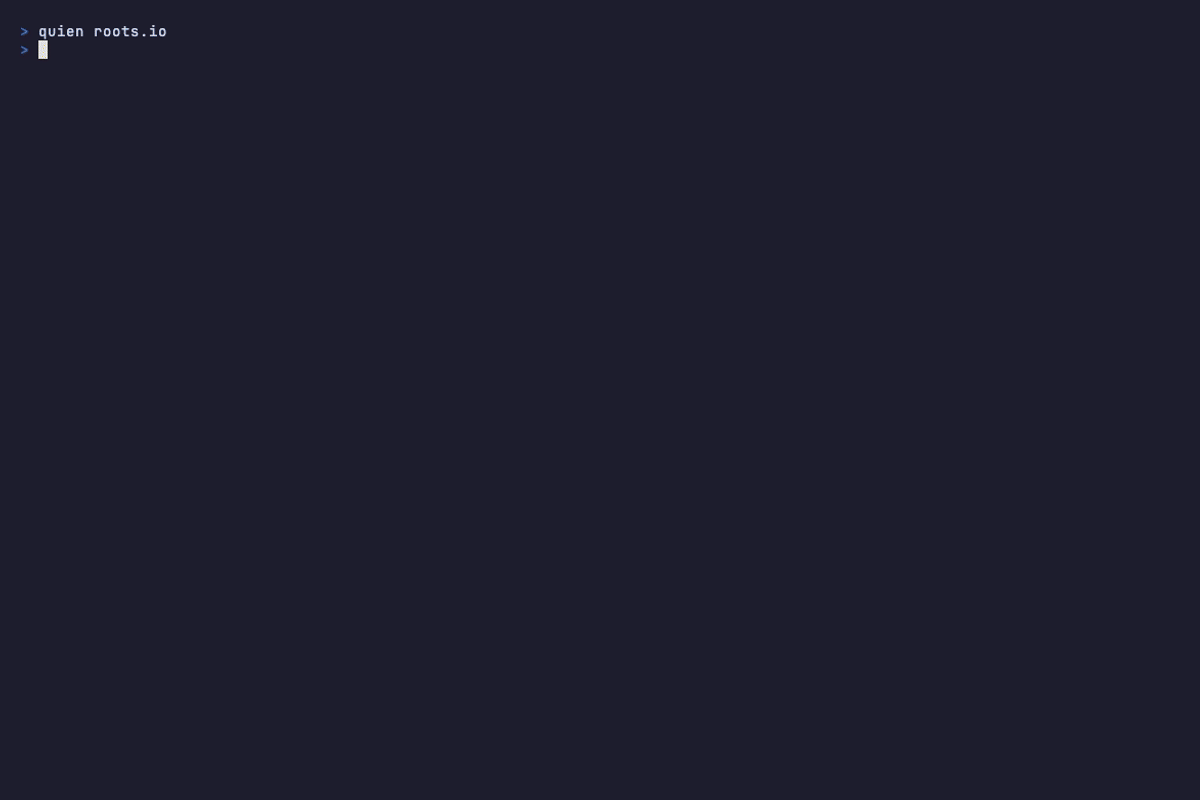
quien demo

Provalo senza installare: ssh quien.sh

Installazione

Homebrew

brew install quien

Ubuntu / Debian

curl -fsSL https://apt.quien.dev/install.sh | sudo sh

Arch Linux (AUR)

yay -S quien

NixOS / Nix (Flake)

nix shell github:retlehs/quien

Go

go install github.com/retlehs/quien@latest

Funzionalità

  • Ricerca RDAP per prima con fallback WHOIS per ampia copertura TLD
    • Rinvio IANA per la scoperta automatica del server WHOIS
  • Ricerca IP con DNS inverso, informazioni di rete, contatti per abusi e scoperta ASN tramite RDAP
    • Fallback BGP per ASN/prefix di origine quando RDAP non include dati ASN
    • Arricchimento PeeringDB per contesto ASN (rete/org, policy di peering, località di peering, profilo di traffico, conteggi IX/facility)
  • Audit configurazione posta — MX, SPF (con conteggio ricerche ed espansione albero include/redirect), DMARC, DKIM e BIMI con validazione catena VMC
  • Analisi SEO — indicizzabilità (robots.txt, canonico, sitemap), on-page (titolo, descrizione, intestazioni, immagini), dati strutturati (JSON-LD, Open Graph, Twitter Cards) e suggerimenti sulle prestazioni (compressione, caching, risorse che bloccano il rendering)
    • Core Web Vitals — dati sul campo LCP, INP, CLS, FCP e TTFB con tendenze storiche tramite l'API CrUX (opzionale)
  • Rilevamento stack tecnologico inclusi plugin WordPress, framework JS/CSS e servizi esterni analizzati da HTML
  • Riprova automatica con backoff esponenziale su tutte le ricerche
  • Sottocomandi JSON per script: quien whois, quien dns, quien mail, quien tls, quien http, quien seo, quien stack, quien all

Utilizzo

# Prompt interattivo
quien

# Ricerca dominio (TUI interattiva)
quien example.com

# Ricerca indirizzo IP
quien 8.8.8.8

# Output JSON
quien --json example.com

# Sottocomandi JSON
quien whois example.com
quien dns example.com
quien mail example.com
quien tls example.com
quien http example.com
quien seo example.com
quien stack example.com
quien all example.com

# Sonda selettori DKIM aggiuntivi oltre alla lista comune predefinita
quien mail example.com --dkim-selector mySelector --dkim-selector other

# Imposta selettori DKIM predefiniti tramite variabile d'ambiente
QUIEN_DKIM_SELECTORS=mySelector,other quien example.com

# Usa un resolver DNS specifico per questa esecuzione
quien mail example.com --resolver 9.9.9.9

# Imposta un resolver predefinito tramite variabile d'ambiente
QUIEN_RESOLVER=1.1.1.1 quien dns example.com

Precedenza resolver: --resolver > QUIEN_RESOLVER > resolver di sistema.

Precedenza selettori DKIM: --dkim-selector > QUIEN_DKIM_SELECTORS. I selettori utente vengono sondati in aggiunta alla lista di selettori comuni predefinita.

Core Web Vitals

La scheda SEO include controlli locali pronti all'uso. Per i dati sul campo di Core Web Vitals (metriche reali degli utenti da Chrome), imposta una chiave API CrUX:

export QUIEN_CRUX_API_KEY=your-api-key

Questo abilita i valori p75 di LCP, INP, CLS, FCP e TTFB con valutazioni buono/da migliorare/scarso, più un grafico a sparkline della tendenza su 8-25 settimane.

Ottenere una chiave API CrUX
  1. Vai alla Google Cloud Console
  2. Crea un nuovo progetto (o selezionane uno esistente)
  3. Vai su APIs & Services > Library
  4. Cerca Chrome UX Report API e abilitala
  5. Vai su APIs & Services > Credentials
  6. Clicca su Create Credentials > API key
  7. Clicca su Edit API key, poi sotto API restrictions seleziona Restrict key e scegli Chrome UX Report API dall'elenco
  8. Copia la chiave e impostala come QUIEN_CRUX_API_KEY

L'API CrUX è gratuita. Non tutti i domini hanno dati sul campo — un sito necessita di traffico Chrome sufficiente per essere incluso nel Chrome User Experience Report.

Tema

quien rileva automaticamente lo sfondo del tuo terminale e sceglie colori chiari o scuri. Se il rilevamento sbaglia (comune in tmux, screen o shell remote), sovrascrivilo:

export QUIEN_THEME=light  # force light palette
export QUIEN_THEME=dark   # force dark palette
export QUIEN_THEME=auto   # auto-detect (default)

Risoluzione problemi DNS

Se il resolver di sistema è inaffidabile (comune in WSL, VPN o configurazioni container), forza un resolver:

quien mail example.com --resolver 9.9.9.9
# or
export QUIEN_RESOLVER=9.9.9.9

[!TIP] Se vuoi che quien sostituisca il tuo strumento whois predefinito, puoi aggiungere un alias alla tua configurazione della shell:

alias whois=quien

Abilità agente

Aggiungi quien come abilità agente così gli agenti lo usano per ricerche di domini e IP:

npx skills add retlehs/quien

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →