

Piattaforma OSINT self-hosted. Indicale un dominio, un IP, un'email, un numero di telefono o un username e 26 moduli vengono eseguiti in parallelo: WHOIS, DNS, threat intel, violazioni di dati, ricerca di username. Un'unica dashboard, un punteggio di esposizione, un grafo delle entità, report in HTML e PDF.
Piattaforma OSINT self-hosted con 26 moduli, scoring OPSEC, riepilogo AI e una dashboard web in tempo reale.
Scansiona un dominio, IP, email, telefono o username e ottieni WHOIS, DNS, threat intel, dati sulle violazioni, ricerca username, mirror del dark web, punteggio OPSEC, grafi di entità e report HTML/PDF in pochi secondi.
Demo Live · Avvio Rapido con Docker · Configurazione · Architettura · Sicurezza · Changelog · FAQ



L'analisi AI sulla demo live può essere lenta. Il server della demo si trova in una regione bloccata da tutti i provider LLM ospitati, quindi le sue chiamate AI vengono instradate attraverso un proxy prima di raggiungere un modello. Funziona, è solo più lento di un'istanza normale, quindi concedi un minuto al riepilogo. Un'istanza self-hosted con il tuo provider risponde alla massima velocità. Vedi le FAQ.
Sempre mio: Claude Security Skills, otto skill di sicurezza per Claude Code che funzionano anche in CI. Viene eseguito in CI come GitHub Action,
uses: NovaCode37/claude-security-skills@v1, che colloca i risultati di secret-scanning e Python SAST sulla riga esatta della tua pull request; la 1.4.0 aggiunge il supporto ago.mode rileva le chiamate HTTP senza timeout. Solo libreria standard, nulla da installare.
Perché PRISM? • Panoramica • Confronto • Casi d'uso • Funzionalità • Screenshot • Avvio Rapido • Configurazione • API • Struttura del Progetto • Esecuzione dei Test • CI/CD • Roadmap • Star History • Note Legali • Sostieni il progetto • Contribuire • Crediti • Licenza
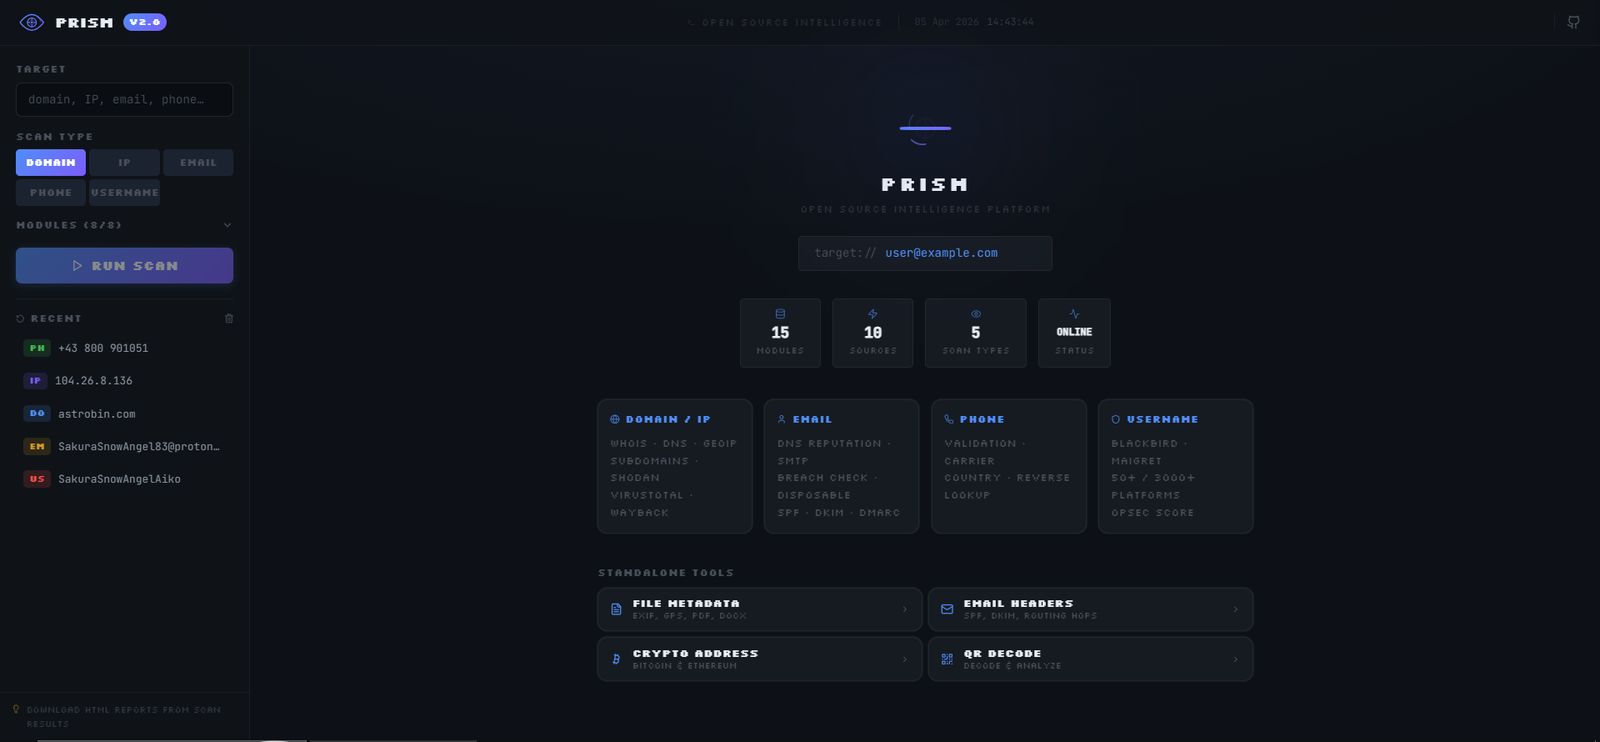
python cli.py scan example.com --json, gestisci riscansioni pianificate con python cli.py watchlist add example.com --interval 6 e visualizza quali moduli accetta -m e quali non hanno una chiave API con python cli.py modulesX-API-Key / Bearer), nessun segreto nella query string, CORS rigoroso, isolamento delle scansioni per principaldocker run ghcr.io/novacode37/prism-platform senza nulla da compilare (amd64 e arm64)modules/PRISM interroga una ventina di fonti esterne e raccoglie ciò che restituiscono in un unico posto. I target possono essere un dominio, un IP, un'email, un numero di telefono o un username. I risultati arrivano nella dashboard man mano che vengono prodotti, con un grafo delle relazioni, una mappa GeoIP, un punteggio di esposizione ed esportazione in HTML o PDF.
Stack:
flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]
SpiderFoot, theHarvester, Recon-ng e Maltego coprono tutti il terreno che copre PRISM, e diversi di essi lo coprono meglio. theHarvester e Recon-ng sono strumenti CLI e comodi da scriptare. SpiderFoot ha molti più moduli. Il lavoro sui grafi di Maltego è di un'altra categoria.
Ciò che PRISM fa e che questi generalmente non fanno: i risultati arrivano in streaming nel browser mentre la scansione è in corso, tutto è in un unico container senza chiavi richieste per iniziare, e la scansione termina con un report che puoi consegnare a qualcuno che non è un analista. Se vuoi profondità e vivi già in un terminale, SpiderFoot o Recon-ng sono probabilmente lo strumento migliore. Se vuoi puntare qualcosa verso un dominio e leggere la risposta, questo è costruito per quello.

