
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 lokinpendawa/aethel_core
Motore WAF logico di nuova generazione costruito in SWI-Prolog. Dispone di un cervello ad apprendimento induttivo che opera a oltre 2M+ LIPS con un…
 gmh5225/dark_ledger
Un repository che preserva dati dei mercati darknet, inclusi elenchi di venditori, chiavi PGP, inserzioni e altro, a scopo di ricerca e intelligence.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analisi di reverse engineering di DarkTortilla RAT, un malware sofisticato che ruba i dati delle carte di credito, decripta le password dei browser…
 duggytuxy/syswarden
Orchestratore di sicurezza Linux locale che applica policy nftables con telemetria HIDS/HIPS, feed di threat intelligence limitati, analisi dei log…
 fox-it/spookyssl-pcaps
PCAP e firme Suricata per rilevare i tentativi di sfruttamento di OpenSSL CVE-2022-3602, inclusi traffico client/server dannoso ed esempi legittimi…
 pypa/advisory-database
Database di proprietà della community contenente advisory di sicurezza per i pacchetti Python su PyPI, che fornisce dati strutturati sulle…
 sohanbhowmik/cyberthreat_dbsproject
Dataset di threat intelligence strutturato per il tracciamento delle vulnerabilità CVE con punteggi CVSS, stato KEV e date di pubblicazione.
 fox-it/citrix-netscaler-triage
Strumento di triage forense per dispositivi Citrix NetScaler, con uno scanner IOC basato su Dissect per webshell, timestomping e binari sospetti,…
 dahnutz/zimbra-cve-2026-73570-ir
Toolkit di risposta agli incidenti incentrato sul rilevamento per gli amministratori di Zimbra che indagano sulla CVE-2026-73570. Cerca nei log gli…
 emrekybs/signalops
Dashboard di fusione dell'intelligence multi-sorgente — feed WiFi, cellulari, CCTV, ADS-B, orbitali e SDR unificati in un'unica mappa tattica. Solo…
 intelligencex/sdk
SDK per interrogare il motore di ricerca e l'archivio dati di Intelligence X, con supporto per selettori come email, dominio, IP e telefono. Include…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 sw33ber/nuclei-cve-analyzer
CVE intelligence pipeline che confronta le CVE pubbliche con i template Nuclei per identificare la copertura mancante delle vulnerabilità,…
 bert-janp/open-source-threat-intel-feeds
A curated collection of free and publicly available Open Source Threat Intelligence feeds, covering IP addresses, domains, URLs, file hashes, CVEs,…
 sbousseaden/evtx-attack-samples
Raccolta curata di campioni di attacco EVTX per Windows mappati alle tecniche MITRE ATT&CK, progettata per testare script di rilevamento, formazione…
 withsecurelabs/remotepspy
Strumento di monitoraggio in tempo reale per sessioni PowerShell remote che utilizza ETW per catturare e decodificare il protocollo WinRM/PSRP,…
 jeet-ganguly/birdy-edwards
Strumento di intelligence su Facebook automatizzato e basato su AI per la profilazione dei target, l'analisi della rete e la segnalazione delle…
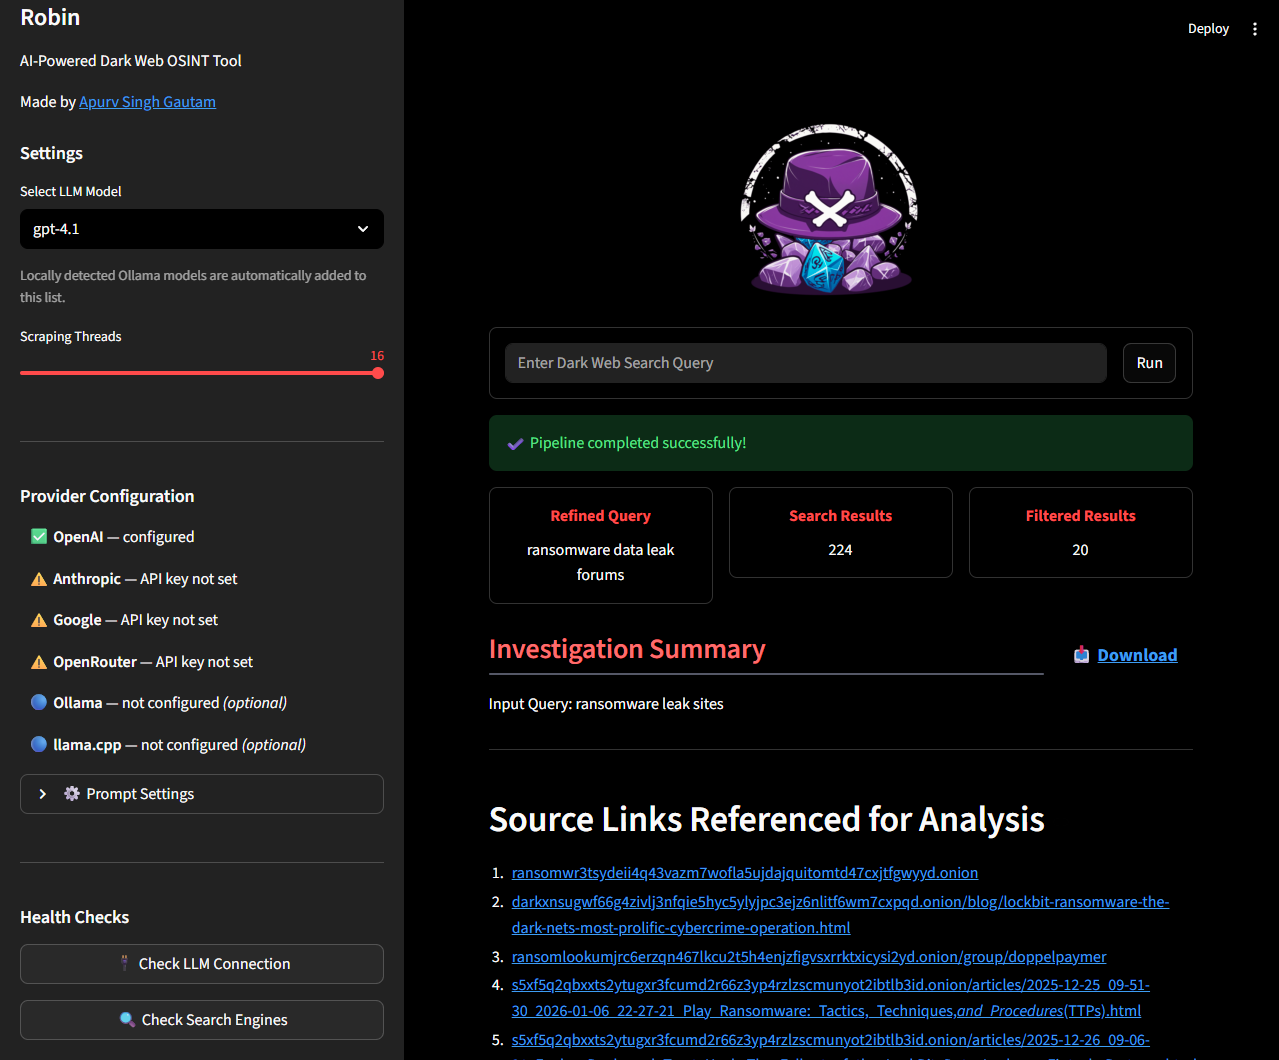 apurvsinghgautam/robin
Strumento OSINT del dark web basato su intelligenza artificiale che utilizza LLM per perfezionare le query, filtrare i risultati di ricerca e…







