
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit

 katrielmoses/voidaccess
Piattaforma OSINT per dark web auto-ospitata. Intelligence sulle minacce automatizzata dalla query al grafico in 13 passaggi. Alternativa gratuita a…
 renat0z3r0/notepadpp-supply-chain-iocs
IoC e regole di rilevamento per l'attacco alla supply chain di Notepad++ (CVE-2025-15556) — Lotus Blossom APT, giugno–dicembre 2025. Include query…
 functori/argos/argos
Analisi e rappresentazione dei grafi delle operazioni sospette (Analyse et Représentation des Graphes des Opérations Suspectes)
 paloaltonetworks/unit42-timely-threat-intel
Una raccolta di file con indicatori a supporto dei post sui social media del team Unit 42 di Palo Alto Networks per diffondere intelligence sulle…
 the-art-of-hacking/h4cker
Collezione curata di risorse di cybersecurity, laboratori e materiali formativi che coprono hacking etico, penetration testing, sviluppo di exploit,…
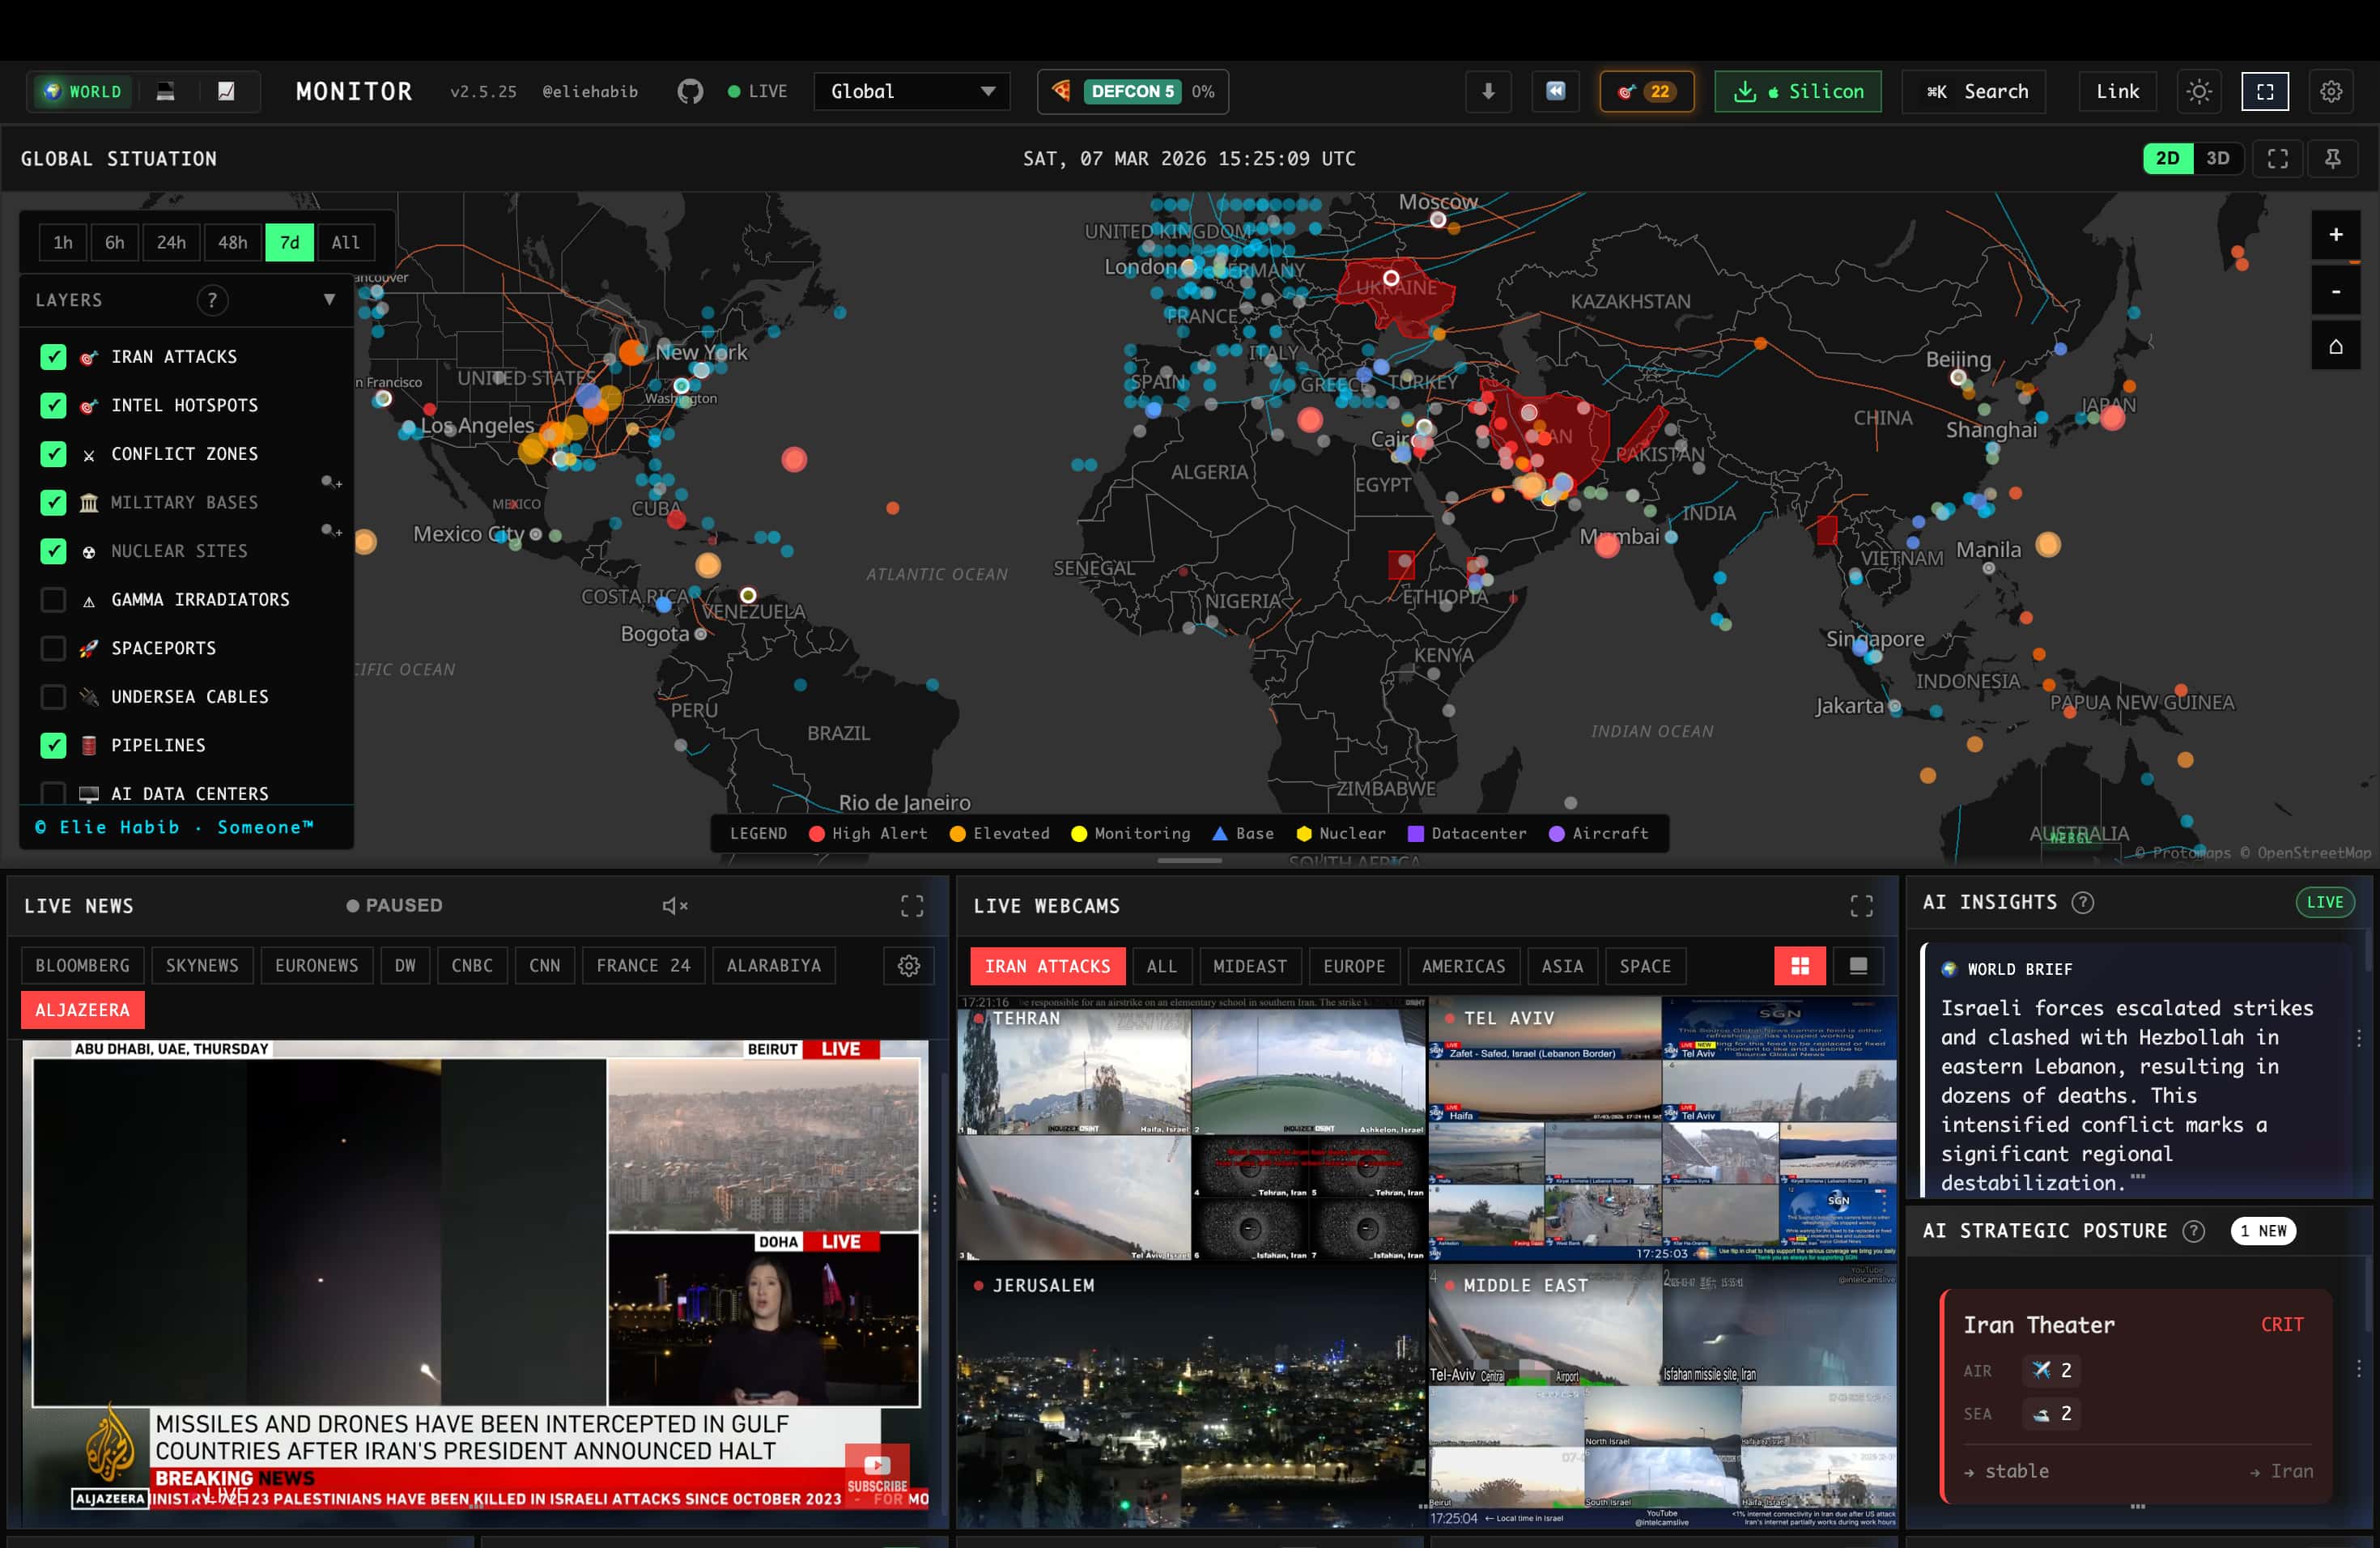 koala73/worldmonitor
Dashboard di intelligence globale in tempo reale. Aggregazione di notizie basata su AI, monitoraggio geopolitico e tracciamento delle infrastrutture…
 expel-io/expel-intel
Questa è la home del team Intel di Expel. Qui condivideremo IOCs e altre informazioni che non sono adatte per essere inserite in altri mezzi o che…
 hackinghippo/log4shell_ioc_ips
log4j / log4shell IoC da più fonti, raccolti in un unico grande file (IP), altri in arrivo (CVE-2021-44228)
 guardicode/cve-2021-44228_iocs
Raccolta curata di Indicator of Compromise (IoC) pubblici per la vulnerabilità Log4j (CVE-2021-44228), aggregati da più fonti per il rilevamento…
 sumidcyber/zeroscout
🦅 ZeroScout: Il cacciatore di minacce autonomo per ambienti locali e cloud. Visualizza gli attacchi in una War Room live, identifica gruppi APT…
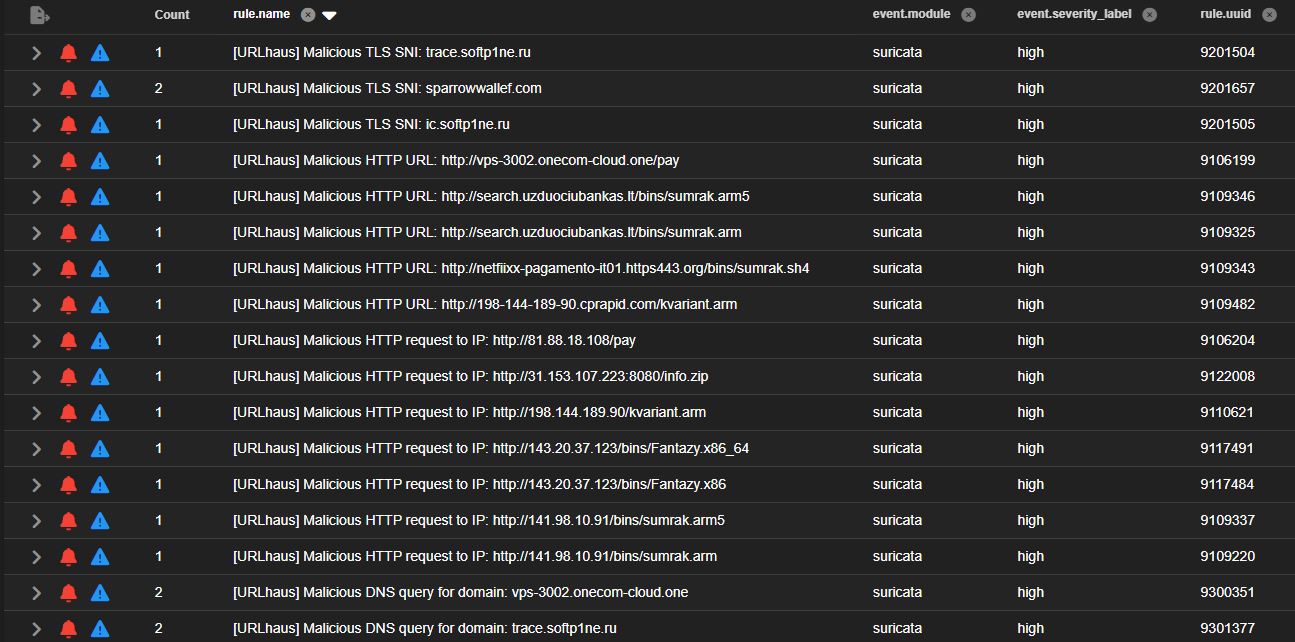 malvuln/sigint-hombre
Regole Suricata generate dinamicamente da feed di minacce in tempo reale
 watchguard-threat-lab/log4shell-iocs
Una raccolta di IOC per CVE-2021-44228, nota anche come Log4Shell.
 m4nbat/100_days_of_kql_2026
Un repo per raccogliere query KQL come parte del mio impegno "100 days of KQL".
 cspf-founder/darwis-taxii
Un server TAXII (Trusted Automated eXchange of Indicator Information) ad alte prestazioni scritto in Rust.
 blevene/bandjacks
Modellazione del mondo per la difesa dalle minacce informatiche
 stanfrbd/cyberbro
Un'applicazione semplice che estrae i tuoi IoC da input spazzatura e ne verifica la reputazione utilizzando molteplici servizi CTI.
 essexrich/threatactors-ttps
Repository creato per condividere informazioni su tattiche, tecniche e procedure utilizzate da attori malevoli. Inizialmente con gruppi ransomware e…
 toborrm9/malicious_extension_sentry
Malicious Extension Database








