
 #1
Strumenti per il consumo, l'aggregazione e l'analisi di feed di threat intelligence esterni da varie fonti.
Raccomandato da Kitploit
 vxunderground/threatintelligencediscordbot
Riceve aggiornamenti da vari domini clearnet e domini di attori ransomware.
 bushidouk/abused-legitimate-services
Servizi cloud, CDN e di marketing sfruttati da criminali informatici e gruppi APT
 gendigitalinc/ioc
Threat Intel IoC + frammenti di materia oscura. Pubblicato da Gen Threat Labs.
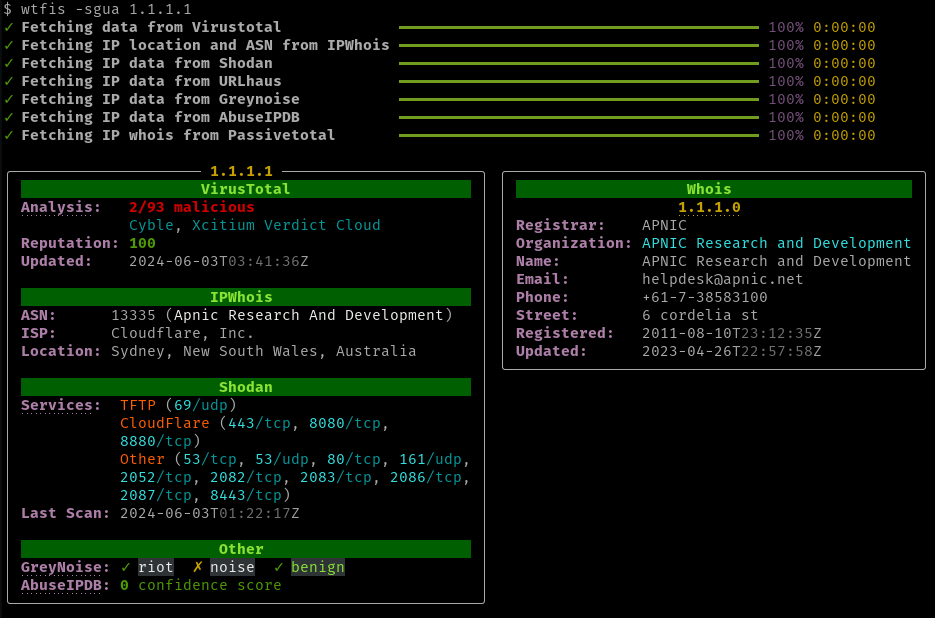 pirxthepilot/wtfis
Strumento di ricerca passiva di hostname, domini e IP per non-robot
 ransomlook/ransomlook
Ancora un altro tracker di gang ransomware
 threatlabz/iocs
Questo repository contiene gli Indicator of Compromise (IOC) dai report pubblici di Zscaler ThreatLabz
 jpcertcc/phishurl-list
Dataset di URL di phishing da JPCERT/CC
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 fastfire/ioc_attack_esxi_feb_2023
Raccolta di IoC disponibili e relativi ad attacchi alle infrastrutture ESXi avvenuti a partire da venerdì 3 febbraio 2023.
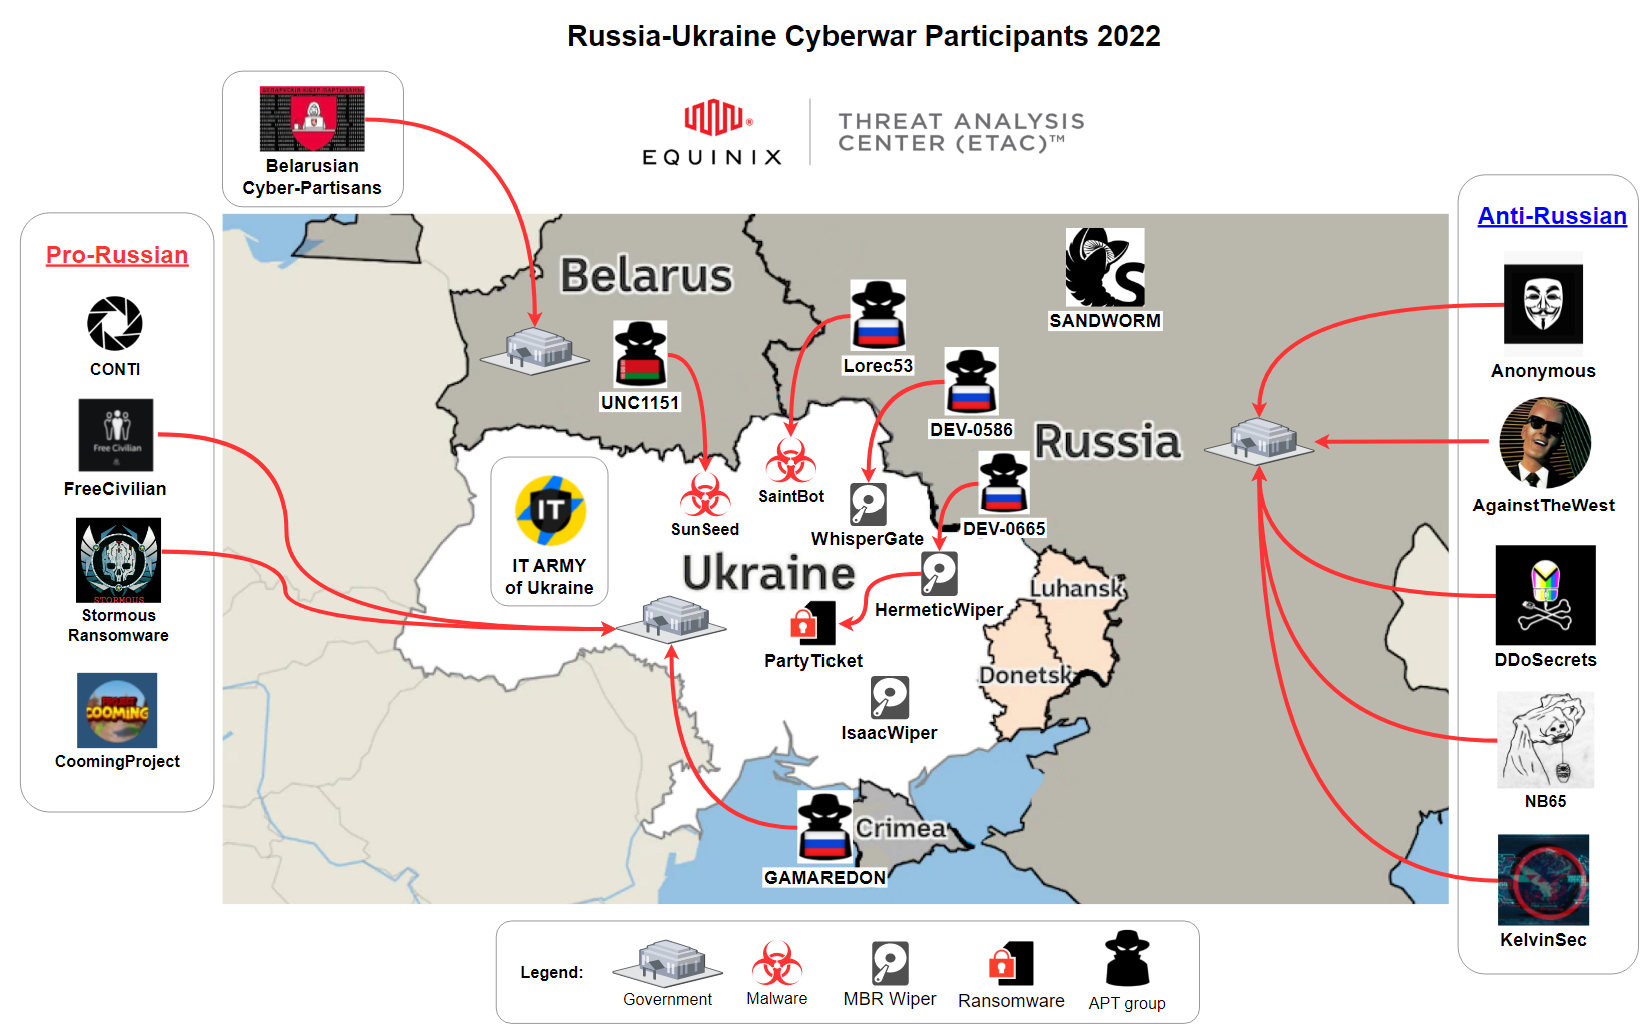 curated-intel/ukraine-cyber-operations
Curated Intelligence sta collaborando con analisti di tutto il mondo per fornire informazioni utili alle organizzazioni in Ucraina che cercano…
 rollwagen/abusech
Client CLI per abuse.ch
 bushidouk/ransomware-tool-matrix
Una risorsa che contiene tutti gli strumenti che ogni gruppo ransomware utilizza
 scoubi/bloodsocer
Aggrega i dati di MITRE ATT&CK, Sigma e Atomic Red Team in grafi BloodHound così gli analisti SOC possono mappare la copertura di rilevamento,…
 xakepnz/enterpriseattack
Un modulo Python leggero per interagire con il dataset Enterprise di [MITRE ATT&CK®](https://attack.mitre.org/). Costruito per la velocità con…
 cisco-talos/iocs
Indicatori di Compromissione
 nextcloud/security-advisories
👮 Avvisi di sicurezza di Nextcloud
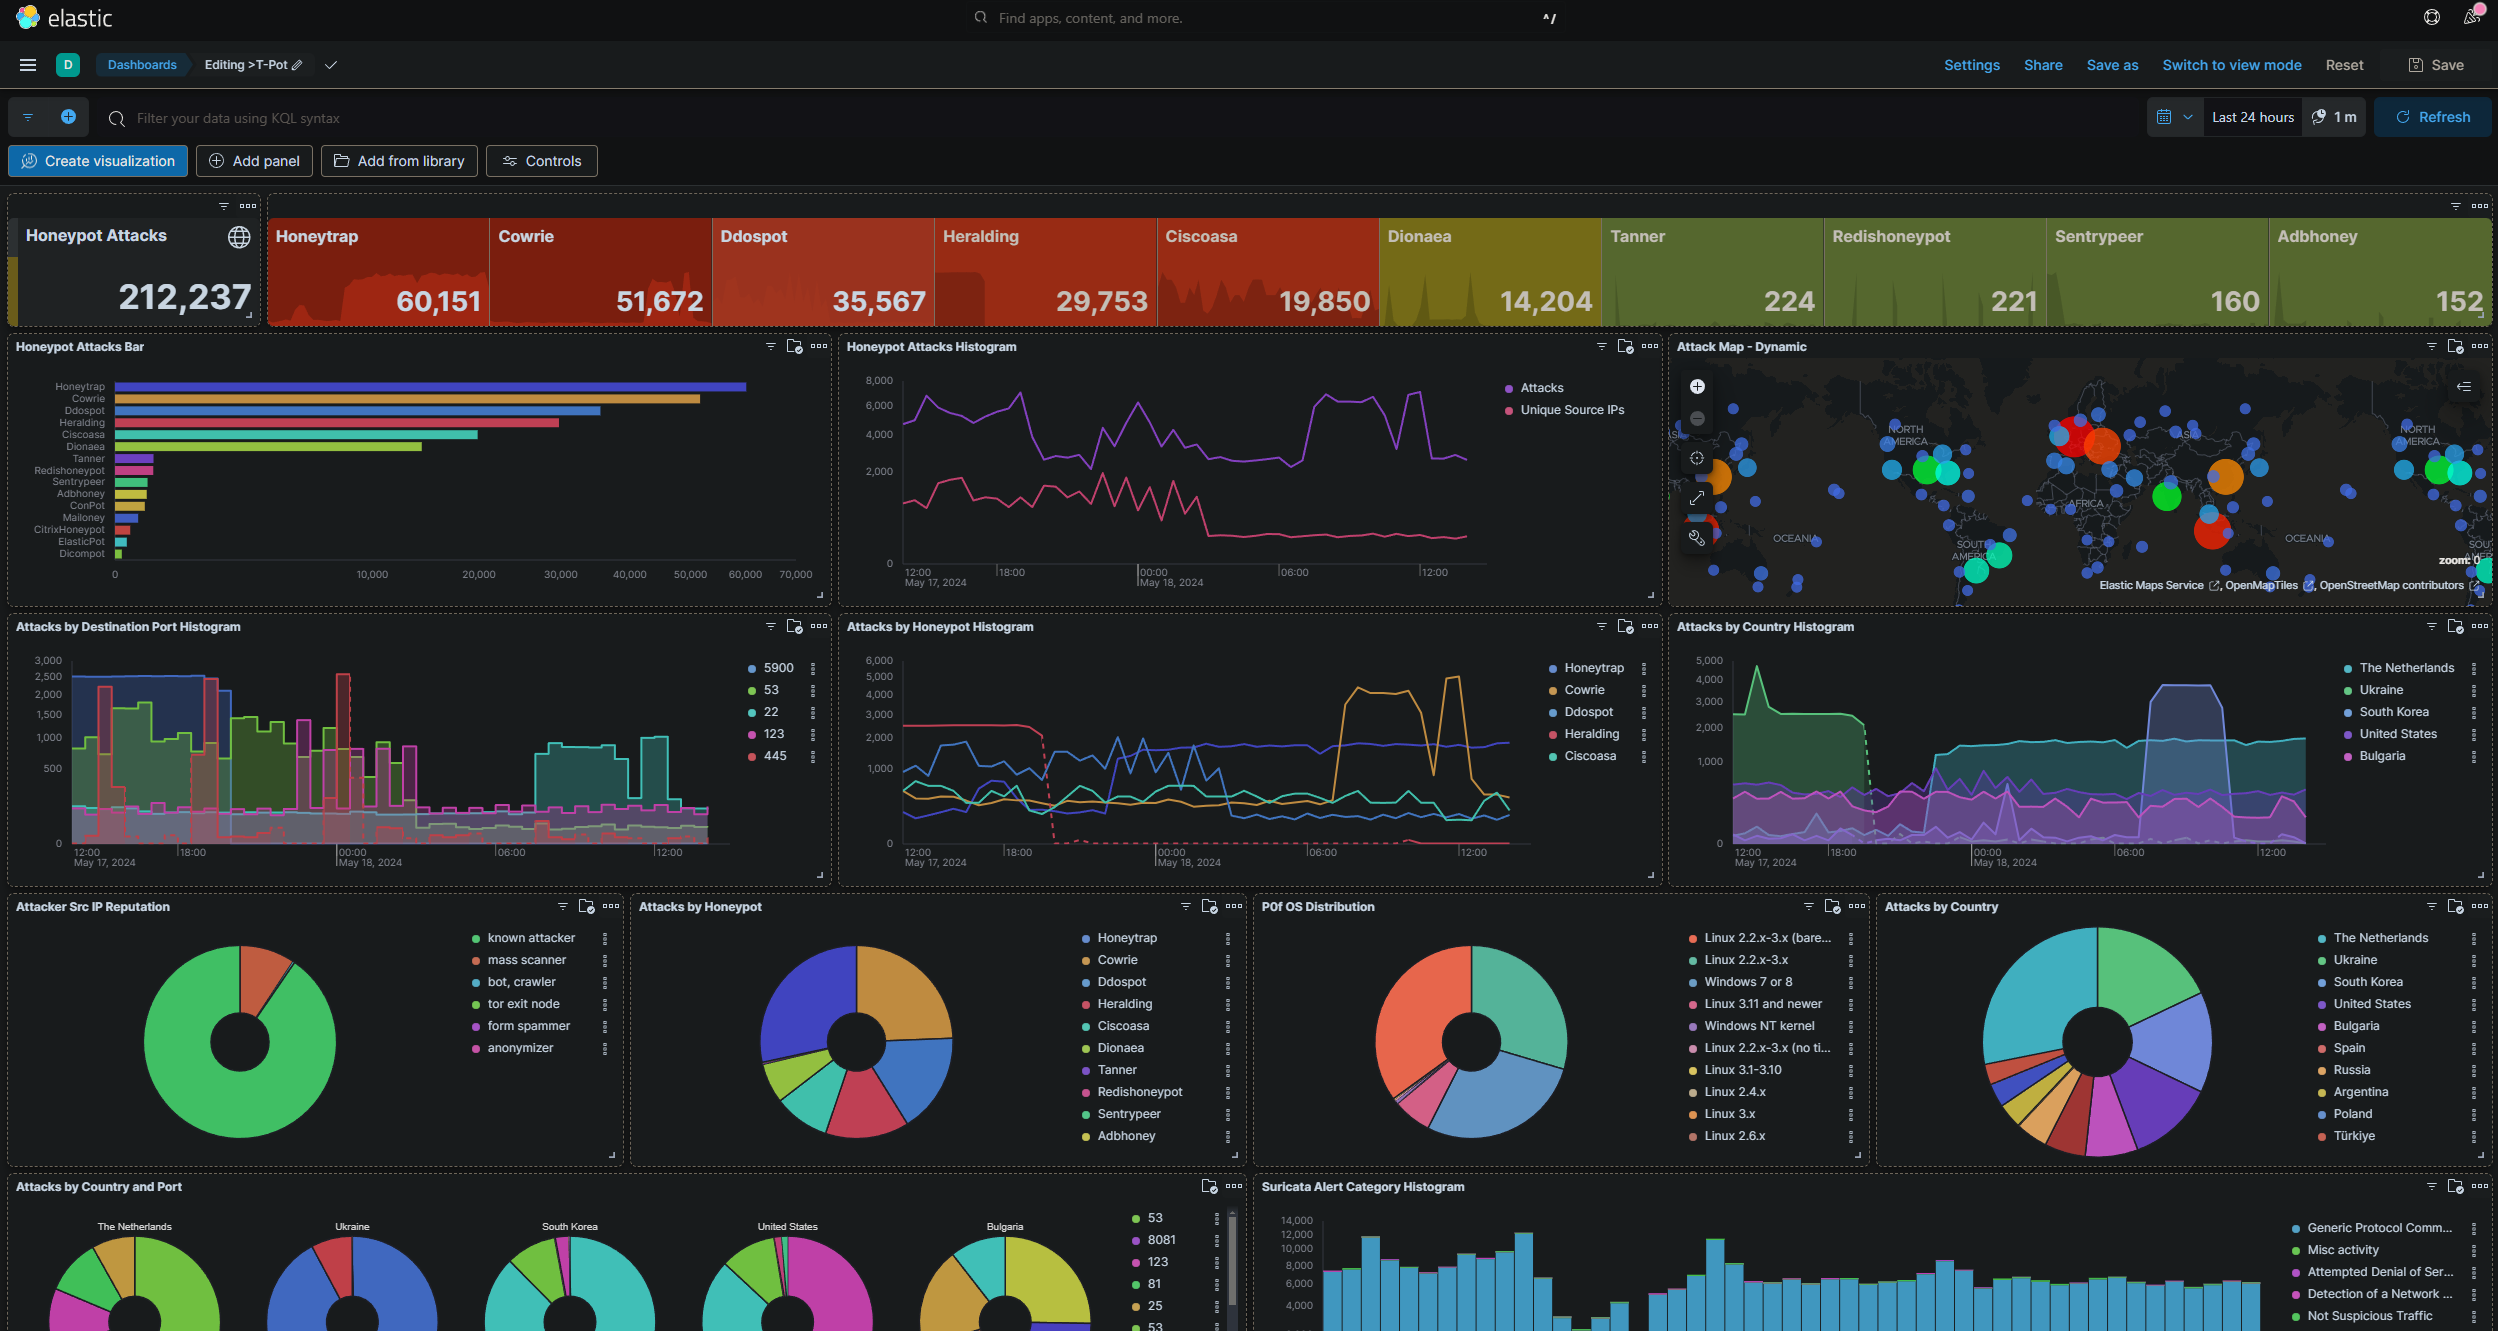 rxerium/honeypot
🍯Honeypot Threat Intel
 taxiiproject/libtaxii
Una libreria Python per la gestione di messaggi TAXII che invocano servizi TAXII.








