
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit

 msaad00/agent-bom
Open-source cloud and AI security platform: scan code, dependencies, containers, cloud and AI agents/MCP into one security graph. Self-host free in…
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 fazmin/cve-intel
Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…
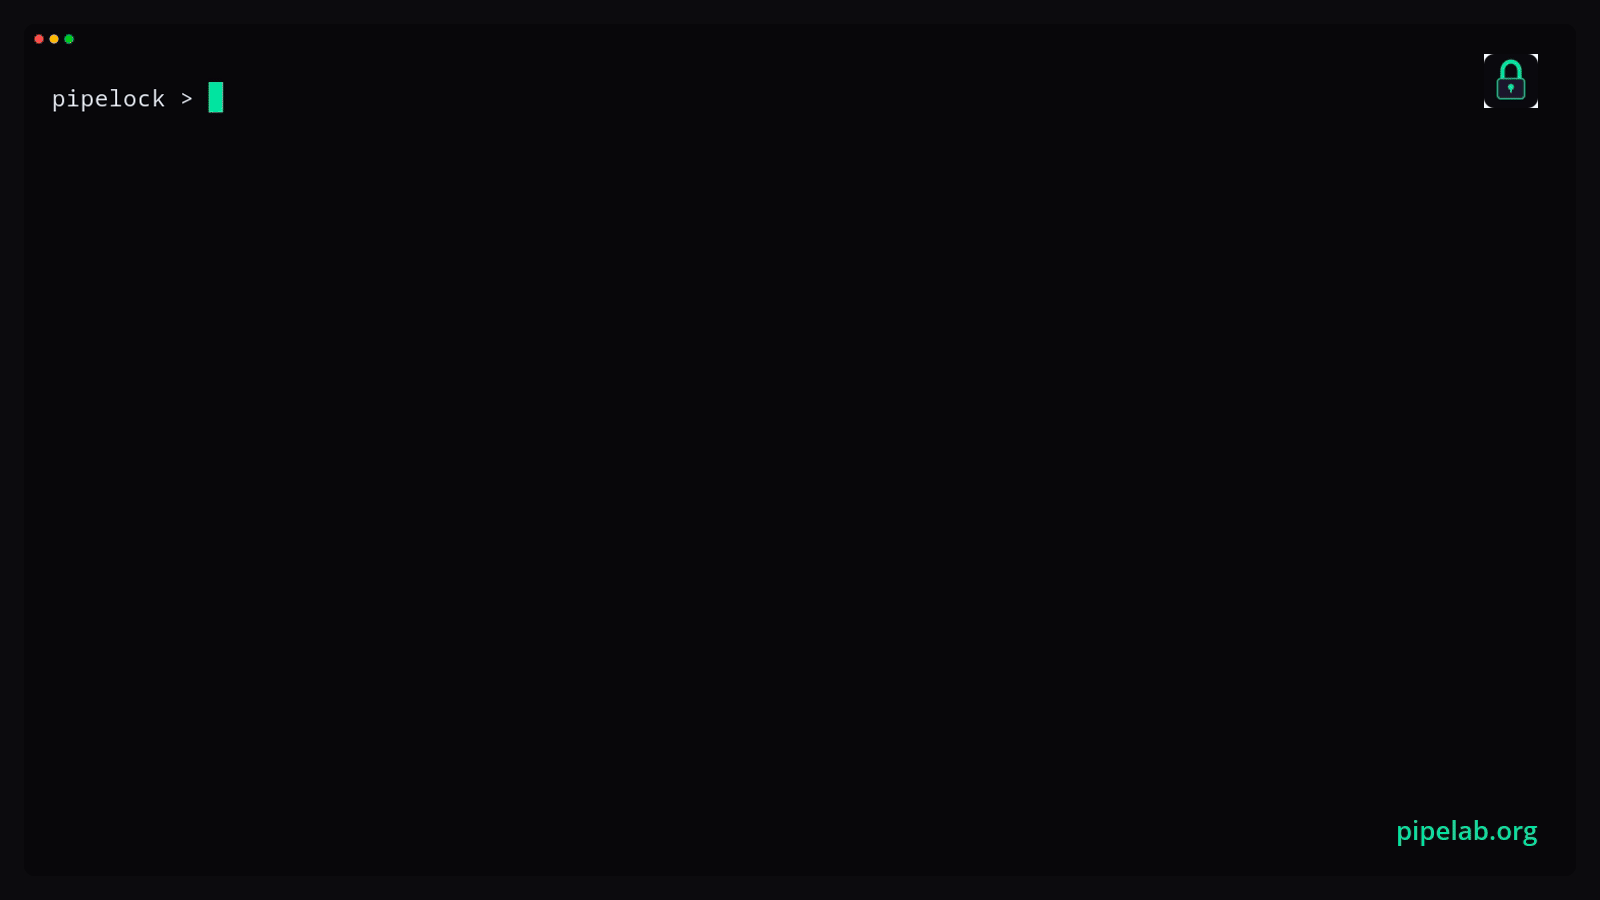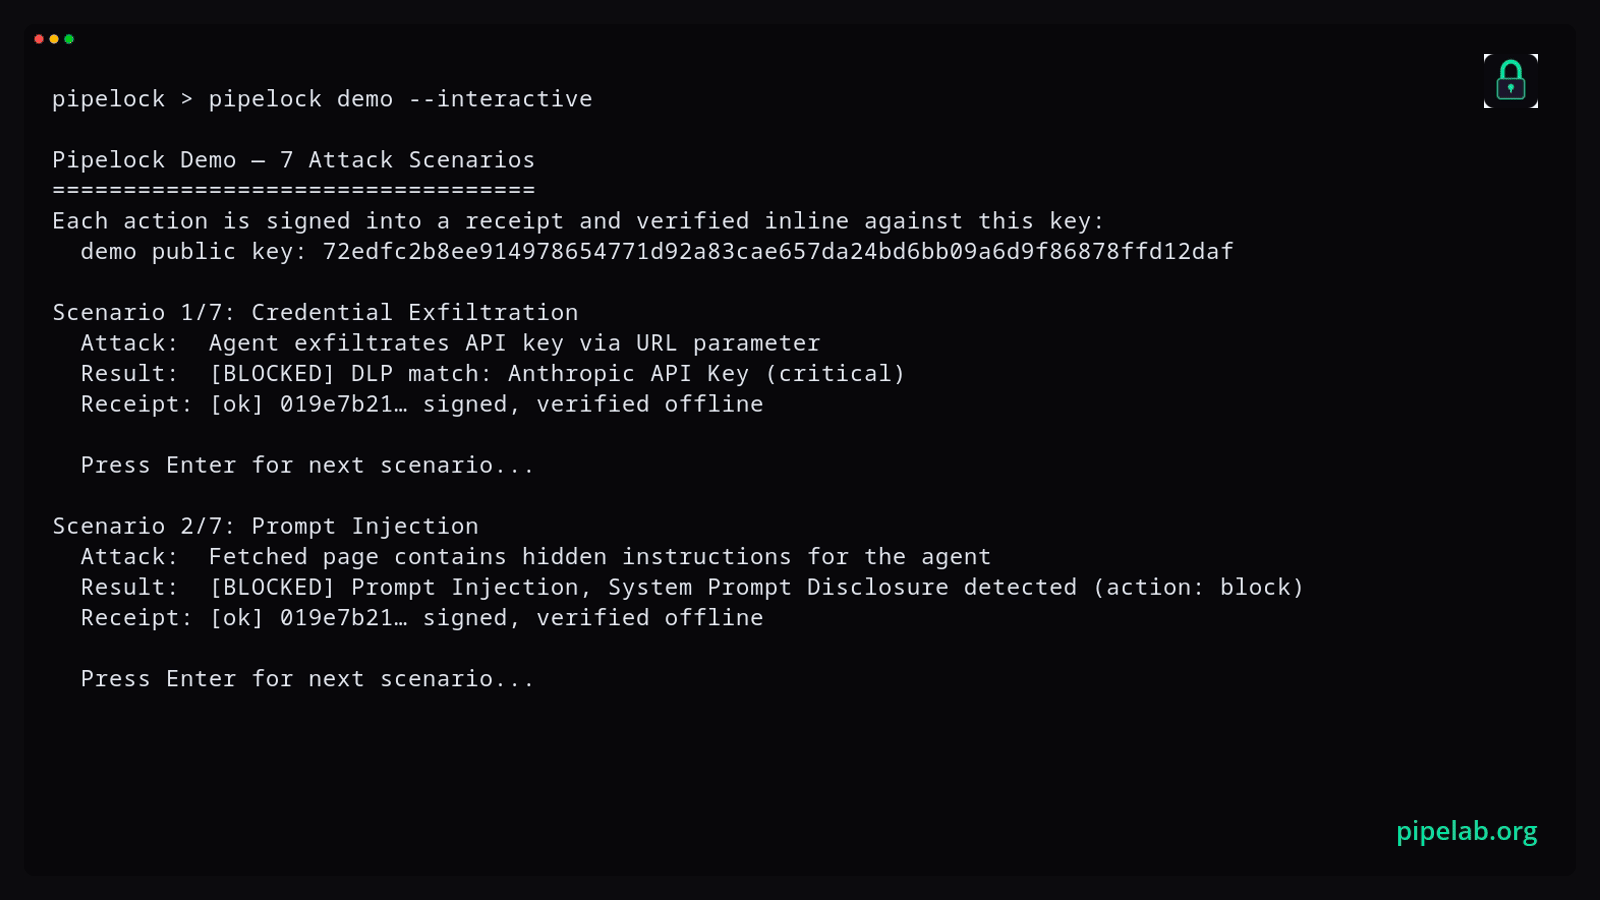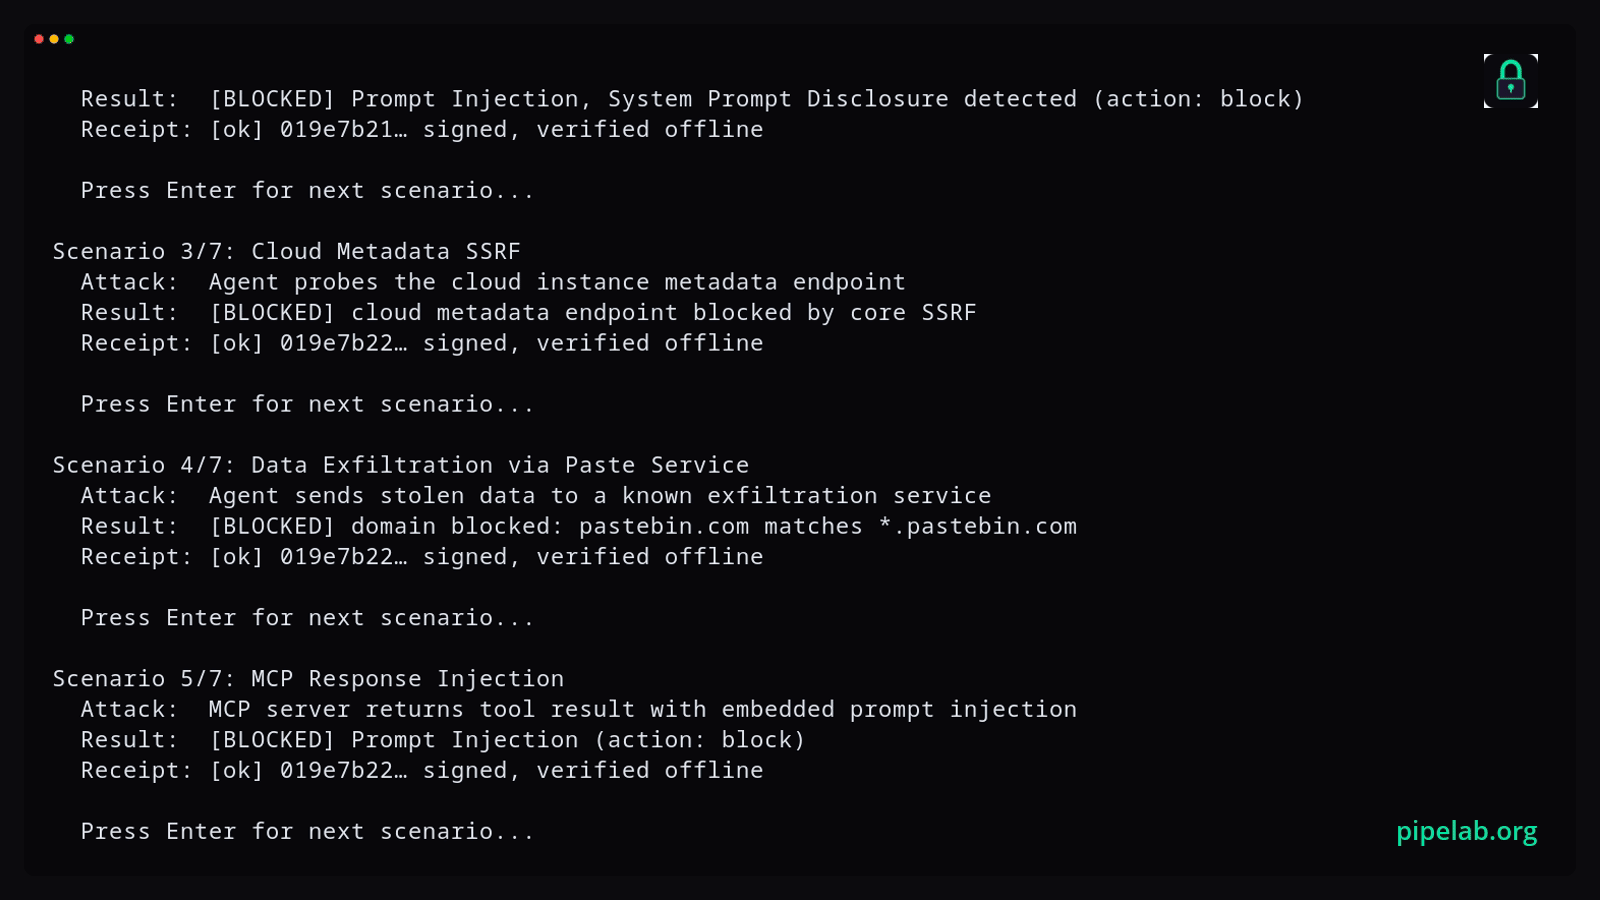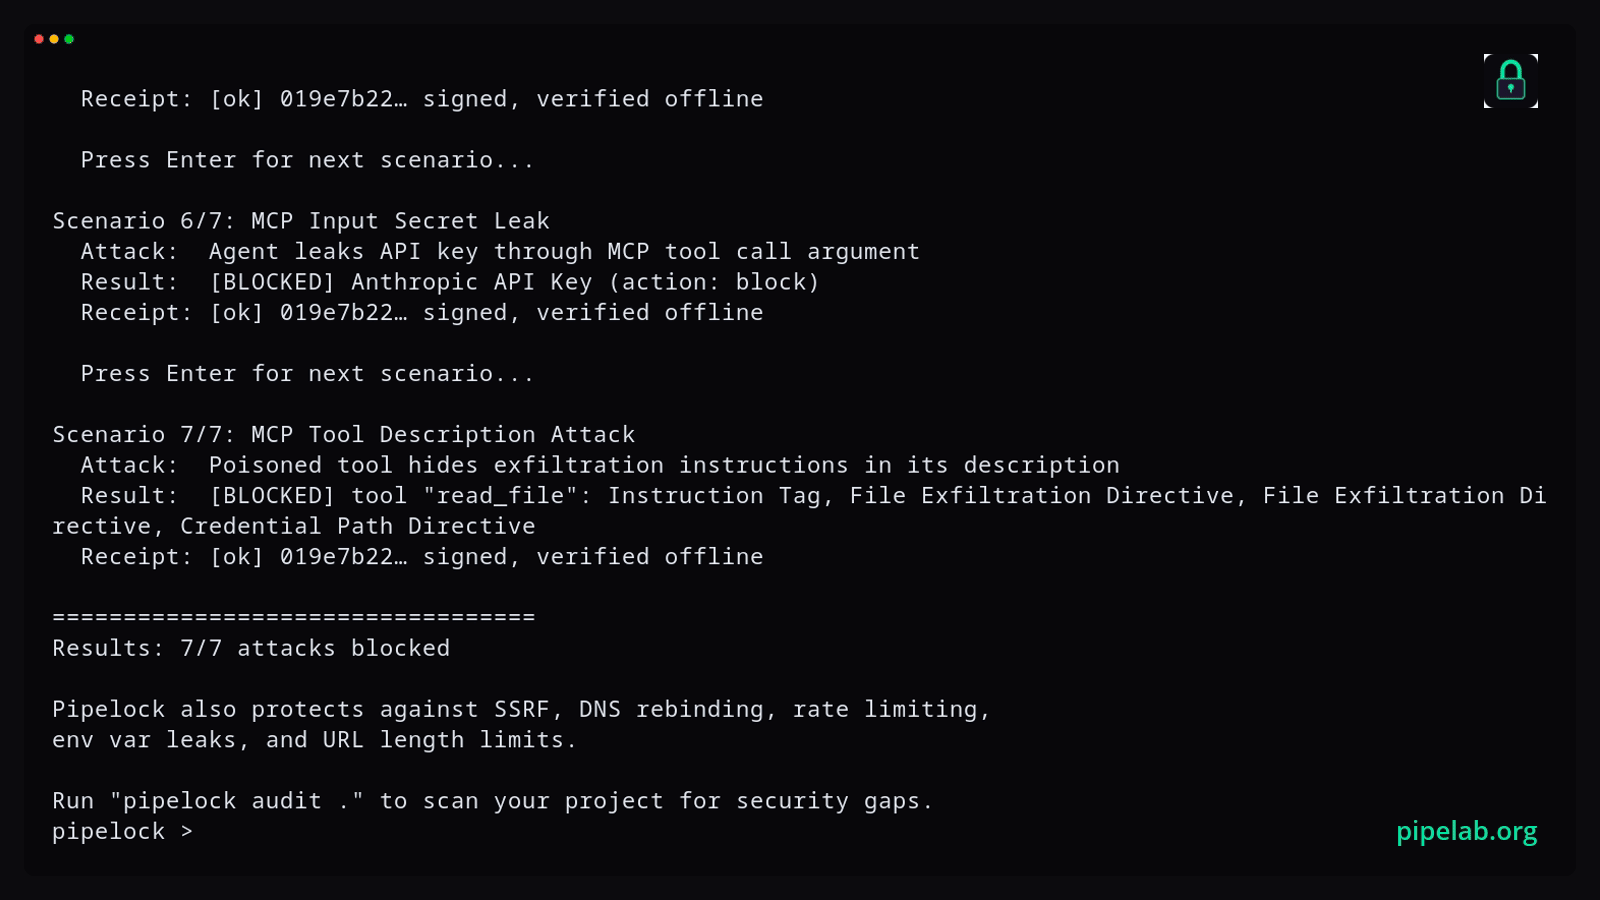 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 wolfssl/wolfssl
La libreria wolfSSL è un'implementazione piccola, veloce e portabile di TLS/SSL per dispositivi embedded fino al cloud. wolfSSL supporta fino a TLS…
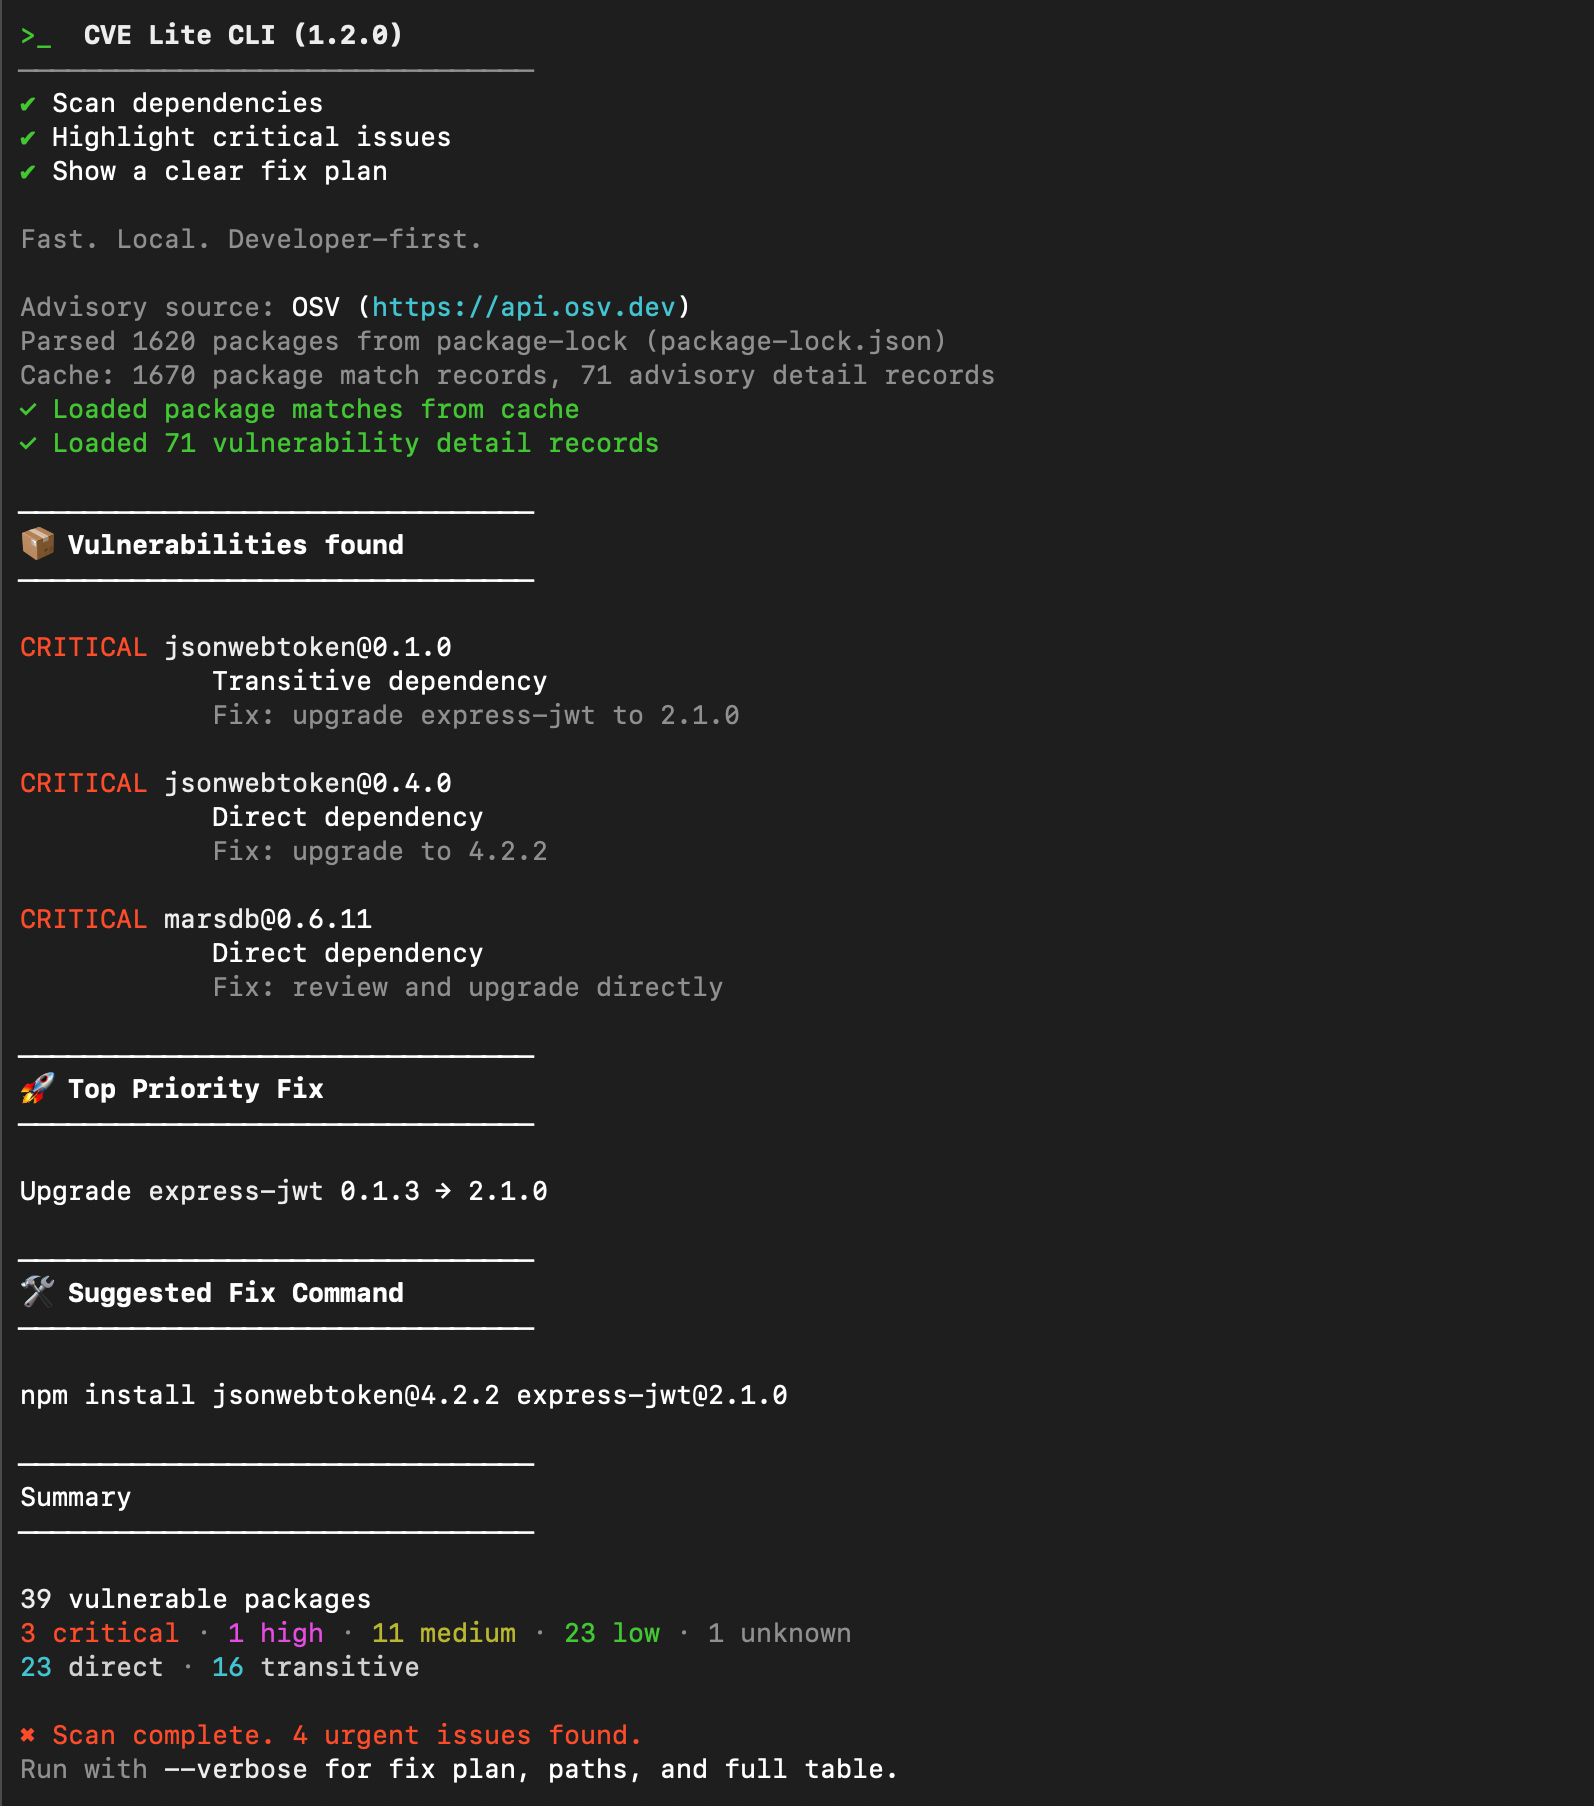 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 ossf/scorecard
OpenSSF Scorecard - Metriche di salute della sicurezza per l'Open Source
 mindersec/minder
Piattaforma di sicurezza della catena di fornitura del software
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 trailofbits/skills
Competenze Claude Code di Trail of Bits per ricerca sulla sicurezza, rilevamento delle vulnerabilità e flussi di lavoro di audit
 praetorian-inc/titus
Scanner di segreti ad alte prestazioni. CLI, libreria Go, estensione Burp Suite ed estensione Chrome. 487 regole di rilevamento con validazione delle…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 getprobo/probo
Soluzioni open source per SOC2, GDPR e ISO27001







