
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
Exploit per CVE-2022-25175 che prende di mira il plugin Jenkins Pipeline: Multibranch, consentendo lo sfruttamento automatizzato di una specifica…
 shanika04/cp30_xxe_partial_fix
versione tra CVE-2018-20433 e CVE-2019-5427
 municipalparkingservices/cve-2021-44228-scanner
Scanner a binario singolo per CVE-2021-44228 (Log4Shell) che rileva versioni vulnerabili di log4j in file JAR/WAR/EAR e applica patch di mitigazione…
 bkhablenko/cve-2017-8046
Dimostra lo sfruttamento di CVE-2017-8046 in un'applicazione Spring Boot, includendo un payload di iniezione SpEL e la verifica tramite…
 kavgan/vuln_test_repo_public_ruby_gemfile_cve-2016-6317
Rileva vulnerabilità note nelle dipendenze Ruby del Gemfile scansionando specifici CVE, consentendo controlli di sicurezza automatizzati nelle…
 frostsaberx/cve-2020-27955
Git-LFS RCE Test
 corelight/boa-detector
Un rilevatore di server web Boa vulnerabili.
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel demo: snakeyaml transitivo CVE-2022-1471 tramite Spring Boot + modello di codice sfruttabile
 rubbxalc/cve-2023-1521
Exploit di prova di concetto per CVE-2023-1521 che dimostra l'escalation dei privilegi basata su LD_PRELOAD in sccache, consentendo l'esecuzione di…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
Libreria C per il parsing XML, patchata per CVE-2022-23852, che fornisce parsing XML orientato ai flussi con handler per un'elaborazione efficiente…
 morrisel/cve-2023-26136
Questo repository contiene una soluzione per la vulnerabilità CVE-2023-26136.
 open-aims/log4j
Libreria Log4j 1.2.17 patchata con la classe vulnerabile JMSAppender rimossa per mitigare CVE-2021-4104, pensata come sostituto drop-in per le…
 dlitz/bash-cve-2014-6271-fixes
Raccolta curata di patch verificate per la vulnerabilità bash Shellshock (CVE-2014-6271), con patch upstream, Debian e personalizzate più controlli…
 431m/rcetest
CVE-2024-32002 poc test
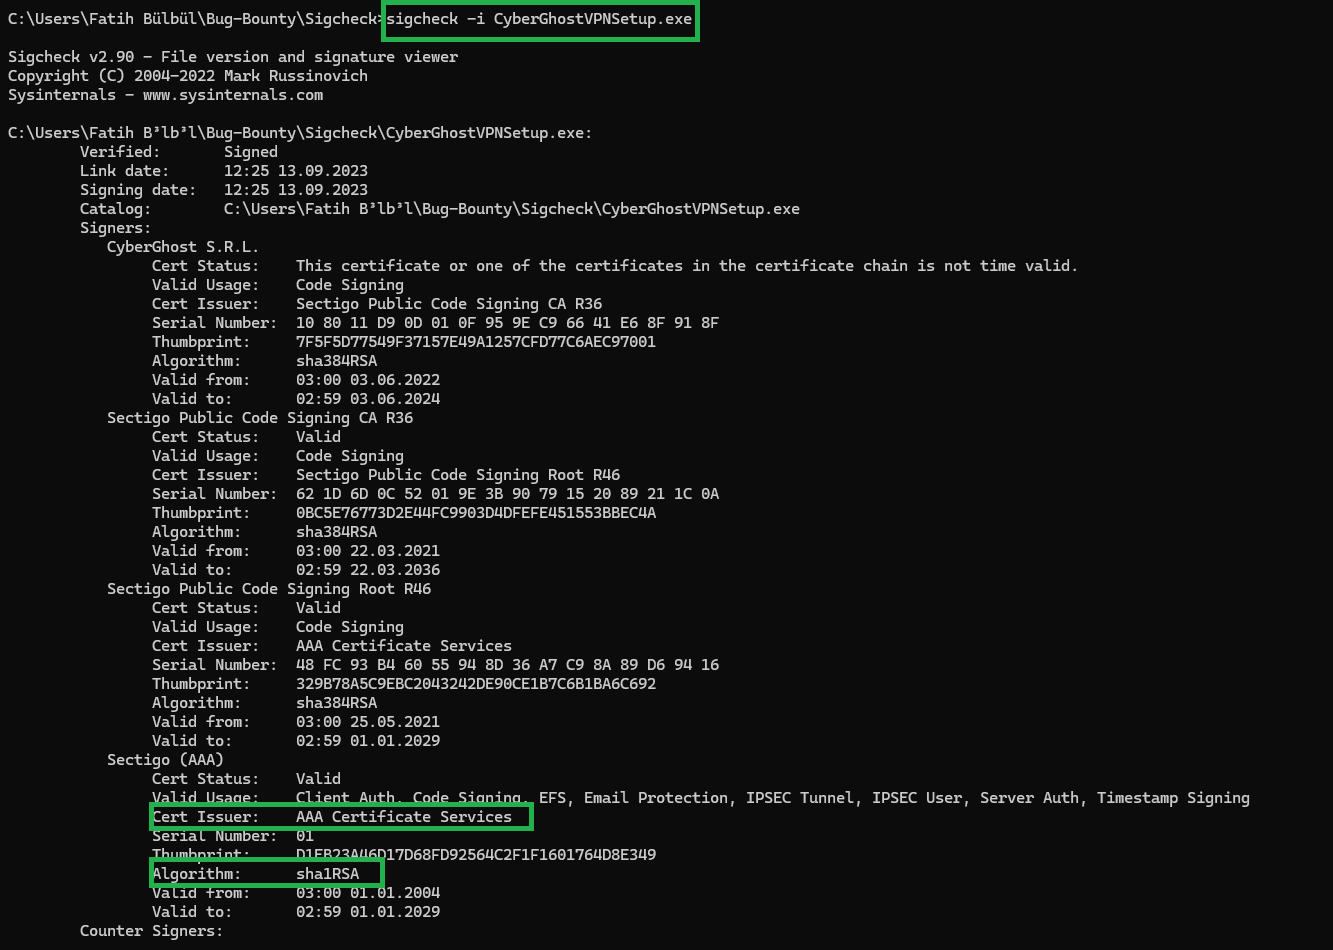 meisterlos/cve-2025-51726
PoC che dimostra la contraffazione della firma del codice SHA-1 e la mancanza di High Entropy ASLR nell'installer di CyberGhostVPN, consentendo il…
 centisgood/duo-agentflow-auditor
Sicurezza del codice AI — quattro agenti che catturano ciò che SAST non rileva nel codice generato dall'AI. Costruito sulla piattaforma GitLab Duo…
 saptaktdk/go-get-rce
Questo è l'exploit di CVE-2018-6574: go get RCE
 justinsteven/cve-2020-10759-poc
Prova di concetto per CVE-2020-10759 (bypass della validazione della firma di fwupd)








