
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 zpxlz/cve-2024-3094
Note di Obsidian su CVE-2024-3094
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versione corretta della libreria parser XML Expat che affronta molteplici CVE (CVE-2022-22822 fino a CVE-2022-22827) per AOSP 10 r33, fornendo…
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Codice sorgente decompilato delle versioni 1.3.2 (vulnerabile) e 1.3.3 (corretta) della libreria zip4j per l'analisi del path traversal…
 jfrog/jfrog-cve-2022-24675
Script shell per scansionare ricorsivamente cartelle per binari Go usando la funzione insicura pem.Decode, rilevando binari vulnerabili o strippati…
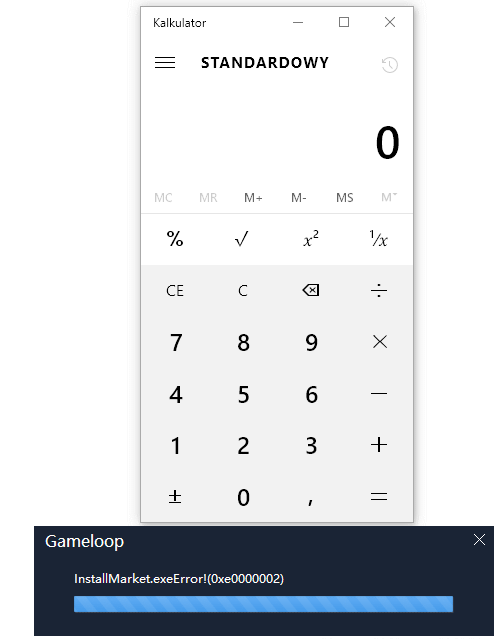 mmiszczyk/cve-2021-33879
GameLoop aggiornamento MITM
 paspke/scavenger_scanner
Rileva gli IOC dell'attacco alla supply chain CVE-2025-54313 eslint-config-prettier su Windows
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 questa vulnerabilità interessa il comando go get di Golang e consente a un utente malintenzionato di ottenere l'esecuzione di codice su…
 meterianhq/log4j-vuln-coverage-check
Un semplice progetto per verificare la copertura della vulnerabilità Log4J CVE-2021-44228 (e correlate)
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Backend indipendente dal dominio per distribuire aggiornamenti software a dispositivi edge, controller e gateway vincolati su infrastruttura basata…
 devjanger/cve-2024-3094-xz-backdoor-detector
Script shell per rilevare il backdoor CVE-2024-3094 in XZ Utils controllando la presenza di codice dannoso negli artefatti di build di liblzma e…
 davidholiday/cve-2007-4559
Dimostrazione educativa dell'attacco symlink di Python tarfile relativo a CVE-2007-4559, con uno script che mostra perché os.path.realpath() non…
 jaloon/spring-webmvc5
Fork di spring-webmvc 5.3.39 per correggere CVE-2024-38816, CVE-2024-38819
 opensourceictsolutions/xz_utils-cve-2024-3094
Toolkit di analisi e sfruttamento per il backdoor di xz-utils (CVE-2024-3094), che consente il rilevamento, l'ispezione binaria e la valutazione del…
 trinadh465/openssl-1.1.1g_cve-2022-4304
Toolkit OpenSSL che fornisce protocolli TLS/SSL e libreria crittografica per scopi generali con strumenti da riga di comando per generazione di…
 khayashi4337/lodash.template-fixed
Fork di lodash.template con correzione di CVE-2021-23337 (iniezione di comandi tramite opzione variabile)
 izzyacademy/log4shell-mitigation
Mitigazione per la vulnerabilità di sicurezza Log4Shell CVE-2021-44228








