
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit
 micrictor/parquet-avro-rce
PoC: bypass del fix incompleto di CVE-2025-30065 in Apache Parquet Java 1.15.1
 bashamega/react-cve-2025-55182-fixer
Corregge CVE-2025-55182 nei tuoi repository
 hackura/xz-cve-2024-3094
Demo Python che simula CVE-2024-3094: una backdoor nella supply chain di XZ Utils con attivazione stealth basata su trigger.
 bjliyanliang/log4j-scanner
Scanner di vulnerabilità Log4j 2 (CVE-2021-44228) per Windows OS
 al1ex/npmanalysis
Analisi di sicurezza NPM
 belazy167/next-picomatch-cve-repro
# Riproduzione minima per Next.js 16.2.4 che raggruppa picomatch 4.0.3 (CVE-2026-33671)
 ashleyt3/docker-socket-risk-demos
Sorgente complementare per il video YouTube "Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)"
 3pplus/loguccino
Scanner e strumento di patch per CVE-2021-44228 e problematiche correlate a log4j.
 goldenticketlabs/cve-2025-55349
repository per CVE-2025-55349
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
Strumento di analisi della composizione software che rileva vulnerabilità divulgate pubblicamente nelle dipendenze del progetto utilizzando il…
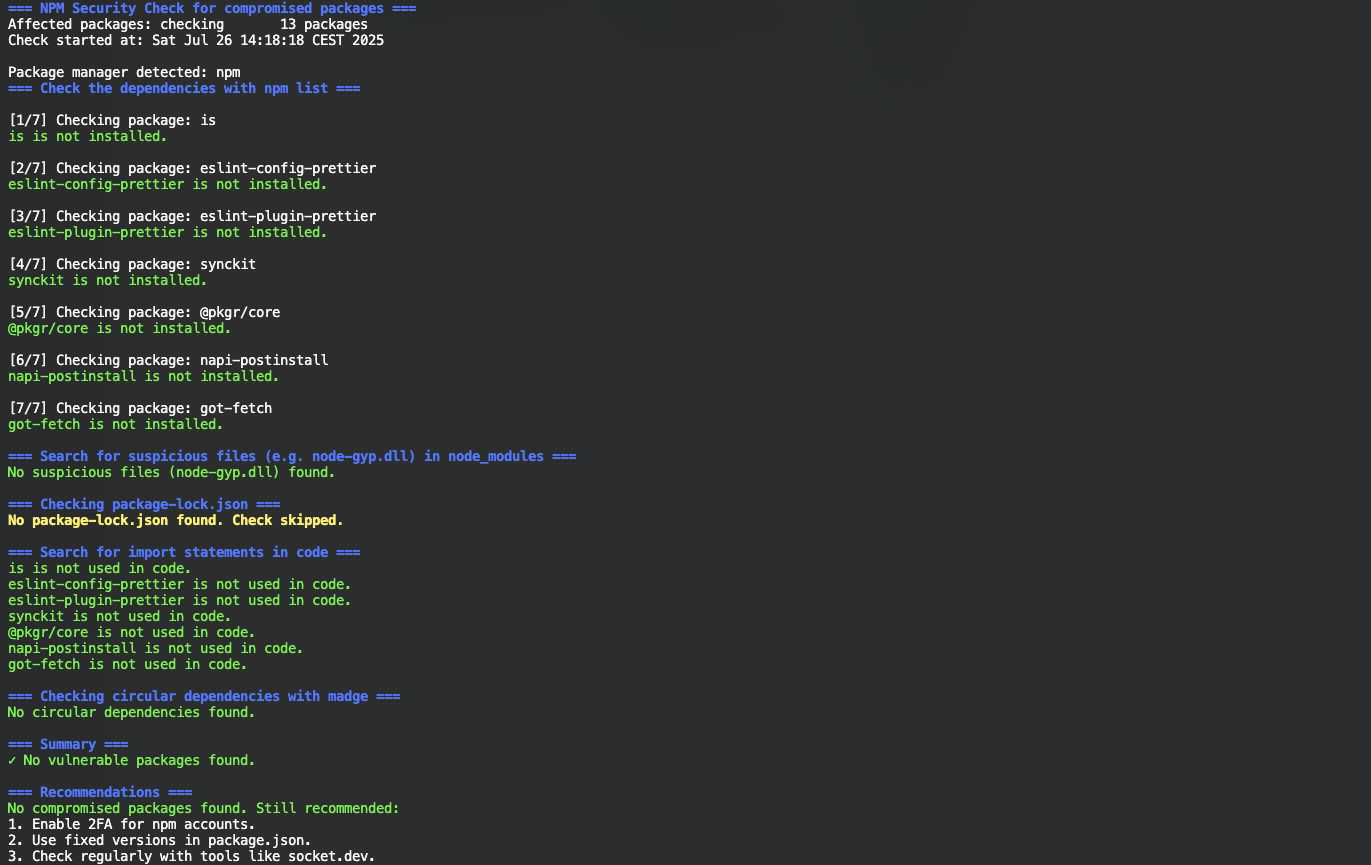 nihilor/cve-2025-54313
Controlla i progetti per individuare pacchetti compromessi, file sospetti e istruzioni di import.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versioni 1.3.2, 1.3.3
 pierdipi/unicode-control-characters-action
Una GitHub Action per individuare i caratteri di controllo Unicode utilizzando lo strumento diagnostico Red Hat…
 njawalkar/apache-commons-lang2
Il commons-lang2 v2.6 di Apache con un fix backportato per CVE-2025-48924
 lirantal/cve-2024-21533-poc-ggit
Proof-of-concept exploit per CVE-2024-21533, una vulnerabilità di injection degli argomenti nel pacchetto npm ggit che consente l'esecuzione…
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
Database mantenuto dalla community di advisory di sicurezza per gemme Ruby con dati CVE strutturati, punteggi CVSS e requisiti di versione patchata.…
 gmh5225/disclosure-check
Strumento per identificare i migliori meccanismi per divulgare privatamente una vulnerabilità di sicurezza per un pacchetto/progetto.
 r2c-cse/multer-sca-rule-test_cve-2025-7338
Test per validare CVE-2025-7338 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D








