
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sicurezza della Supply Chain — Pagina 3 | Kitploit
Categorie

Sicurezza della Supply Chain

Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8k13h 18m fa
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4k1 giorno fa
grype preview#3

grype

GitHubanchore/grype
12.7k19h 29m fa
syft preview#4

syft

GitHubanchore/syft
9.8k1 giorno fa
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6k10h 45m fa
cosign preview#6

cosign

GitHubsigstore/cosign
6.2k2 giorni fa
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1k2 mesi fa
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7k14 giorni fa
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
541 giorno fa
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1k1 giorno fa
Più recentiRilevanzaPiù popolariAggiornati di recente
824 risultati
prismor preview

prismor

GitHubprismorsec/prismor

Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
defensive-toolscontainer-securitydevsecops+5
2835h 3m fa
osv.dev preview

osv.dev

GitHubgoogle/osv.dev

Database di vulnerabilità open source e servizio di triage.

vulnerability-scannersvulnerability-analysisdevsecops+2
2.9k11h 35m fa
DockSec preview

DockSec

GitHubowasp/docksec

Scanner di sicurezza Docker basato sull'IA che spiega le vulnerabilità in un linguaggio semplice. Un progetto OWASP Lab.
static-analysisvulnerability-scannerscontainer-security+5
46516 giorni fa
SBOM-VEX-Taint-Analysis preview

SBOM-VEX-Taint-Analysis

GitHubowasp/sbom-vex-taint-analysis

Pipeline automatizzata SBOM-to-VEX che utilizza un sistema AI multi-agente sicuro per analizzare le CVE, ragionare sullo sfruttabilità e generare…
vulnerability-analysissupply-chain-securitypapers-research+3
23 mesi fa
Log4j-Updater preview

Log4j-Updater

GitHubvinnimarcon/log4j-updater

Script Bash di aggiornamento Log4J per automatizzare il processo di aggiornamento del framework su numerose macchine e prevenire la vulnerabilità…

general-purpose-utilitiesvulnerability-analysisscripting-automation+3
24 anni fa
cve-intel preview

cve-intel

GitHubfazmin/cve-intel

Local security intelligence for CVE triage - 40 data sources and 41 tools, risk scores and an MCP server for AI agents, all in native Rust. Private…

ioc-managementosintvulnerability-scanners+8
10913h 28m fa
halo-record preview

halo-record

GitHubbkuan001/halo-record

Registri di controllo a prova di manomissione per agenti AI: Runtime Records concatenati tramite hash, senza dipendenze, verificabili da chiunque.

forensicssupply-chain-securityincident-response+1
6324 giorni fa
nono preview

nono

GitHubnolabs-ai/nono

agent runtime security - zero trust, zero setup, zero latency agent sandboxing
container-securitycode-analysisconfiguration-auditing+8
3.6k7h 2m fa
cyclonedx-cli preview

cyclonedx-cli

GitHubcyclonedx/cyclonedx-cli

CLI per generare, analizzare, unire, confrontare, validare, firmare e convertire SBOM CycloneDX nei formati JSON, XML, Protobuf, CSV e SPDX.
defensive-toolscryptographydevsecops+2
5513 mesi fa
wraithwall-toolkit preview

wraithwall-toolkit

GitHubniffyhunt/wraithwall-toolkit

Strumenti di deception engineering estratti da una piattaforma di produzione che prende il traffico live degli attaccanti, i canary token della…
defensive-toolsinformation-gatheringcryptography+4
20 giorni fa
CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection preview

CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection

GitHubgeorge0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection

Dimostra il bypass della firma Ed25519 di CVE-2026-1122 tramite iniezione di punti di ordine basso, falsificando aggiornamenti di firmware IoT…

embedded-systems-securityiot-securityvulnerability-analysis+4
2 mesi fa
training-application-security preview

training-application-security

GitHubransomleak/training-application-security

Formazione interattiva sulla codifica sicura con esercizi SCORM pratici che trattano le vulnerabilità web e API della OWASP Top 10, l'esposizione di…


web-application-exploitationweb-securitypenetration-testing+7
181 mese fa
ndaal_public_SBOM_Auditor preview

ndaal_public_SBOM_Auditor

GitLabvpierre/ndaal_public_sbom_auditor

Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
defensive-toolsioc-managementstatic-analysis+7
2 giorni fa
fickling preview

fickling

GitHubtrailofbits/fickling

Decompilatore e analizzatore statico per il pickling di Python.
static-analysisvulnerability-analysiscode-analysis+5
6755 giorni fa
ws4-secure-design-agentic-systems preview

ws4-secure-design-agentic-systems

GitHubcosai-oasis/ws4-secure-design-agentic-systems

Repository per CoSAI Workstream 4, Pattern di progettazione sicuri per sistemi agentici
cloud-securitythreat-intelligenceidentity-access-management+6
12613 giorni fa
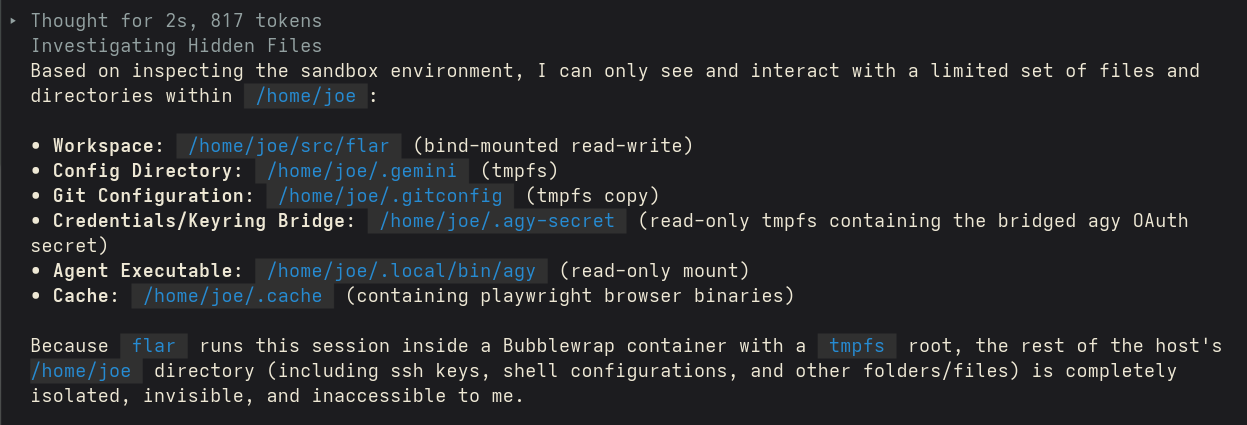
flar preview

flar

GitHubswelljoe/flar

Strumento CLI leggero che esegue agenti di codifica AI all'interno di sandbox Bubblewrap isolate con un rigoroso isolamento di filesystem, rete e…
privilege-escalationcontainer-securityids-ips-evasion+5
512 mesi fa
skulto preview

skulto

GitHubasteroid-belt/skulto

Strumento offline e incentrato sulla sicurezza per sincronizzare e gestire le competenze degli agenti.

vulnerability-analysisscripting-automationsecurity-virtualization+3
511 mese fa
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…


static-analysisstatic-code-analysisvulnerability-analysis+3
4.4k1 mese fa
Precedente1234…46Successivo







