
 #1
Strumenti per scansione dipendenze, generazione SBOM, integrità pacchetti e rischio supply chain.
Raccomandato da Kitploit

 dependencytrack/dependency-track
Piattaforma di analisi intelligente dei componenti che sfrutta gli SBOM per identificare e ridurre il rischio della supply chain software attraverso…
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
Catalogo del framework OWASP che classifica i 10 principali rischi per la sicurezza nelle infrastrutture neocloud e dei data center AI, coprendo…
 gitleaks/gitleaks
Strumento di analisi statica open-source e veloce per rilevare segreti hardcoded come password, chiavi API e token in repository git, file e flussi…
 robert-auger/safer-dependencies
Livello di sicurezza automatico delle dipendenze per assistenti di codifica AI che controlla i pacchetti per CVE, typosquatting, abbandono, problemi…
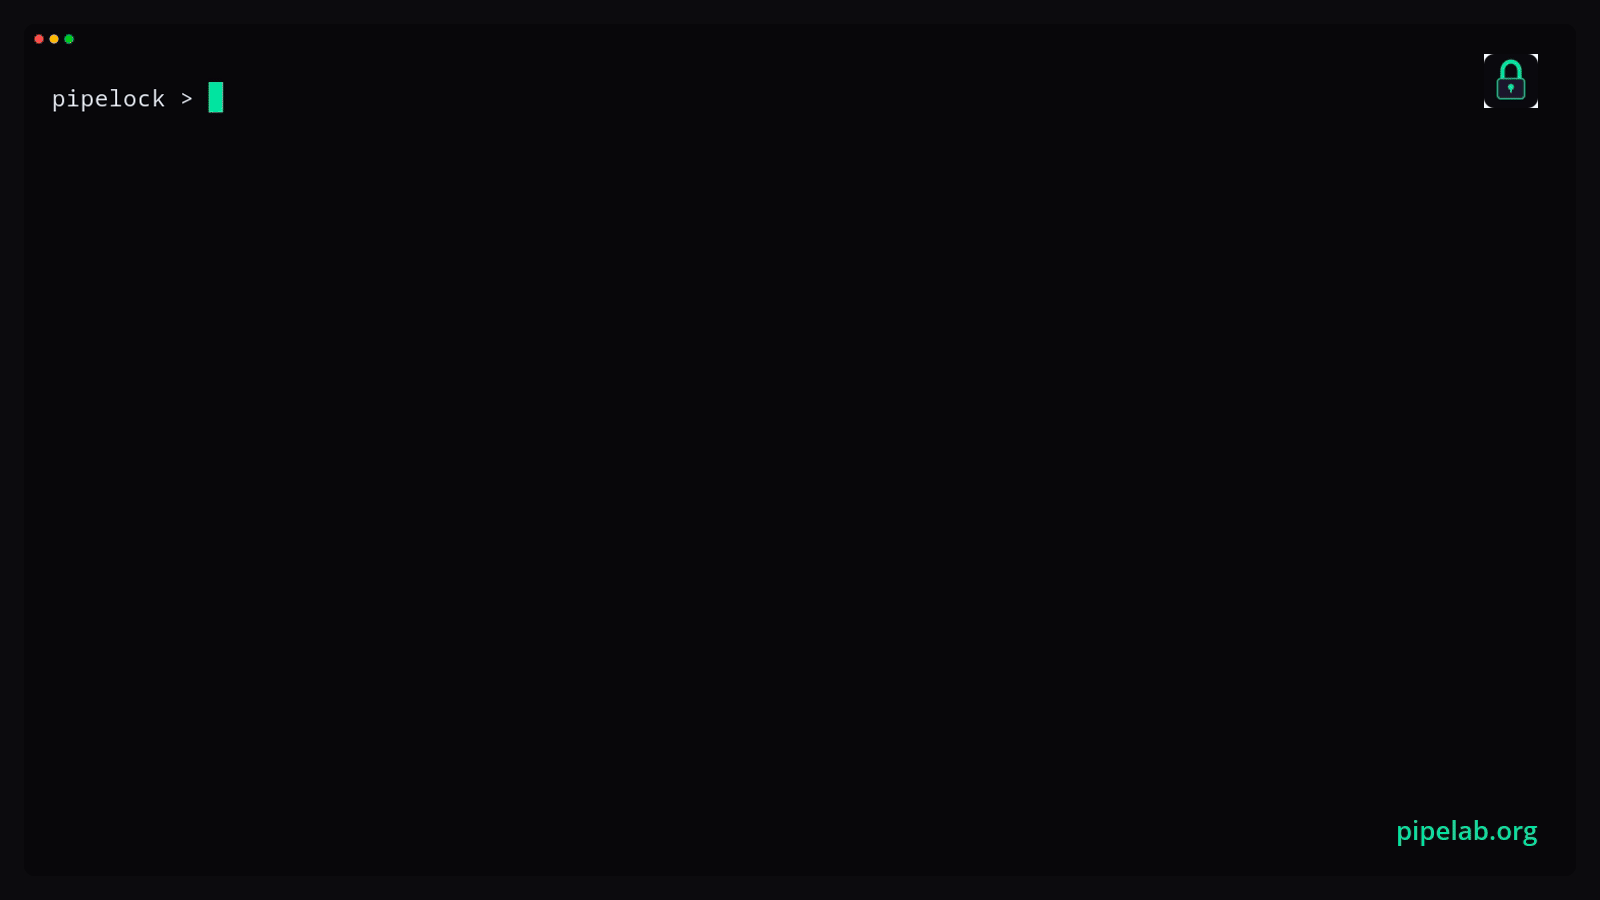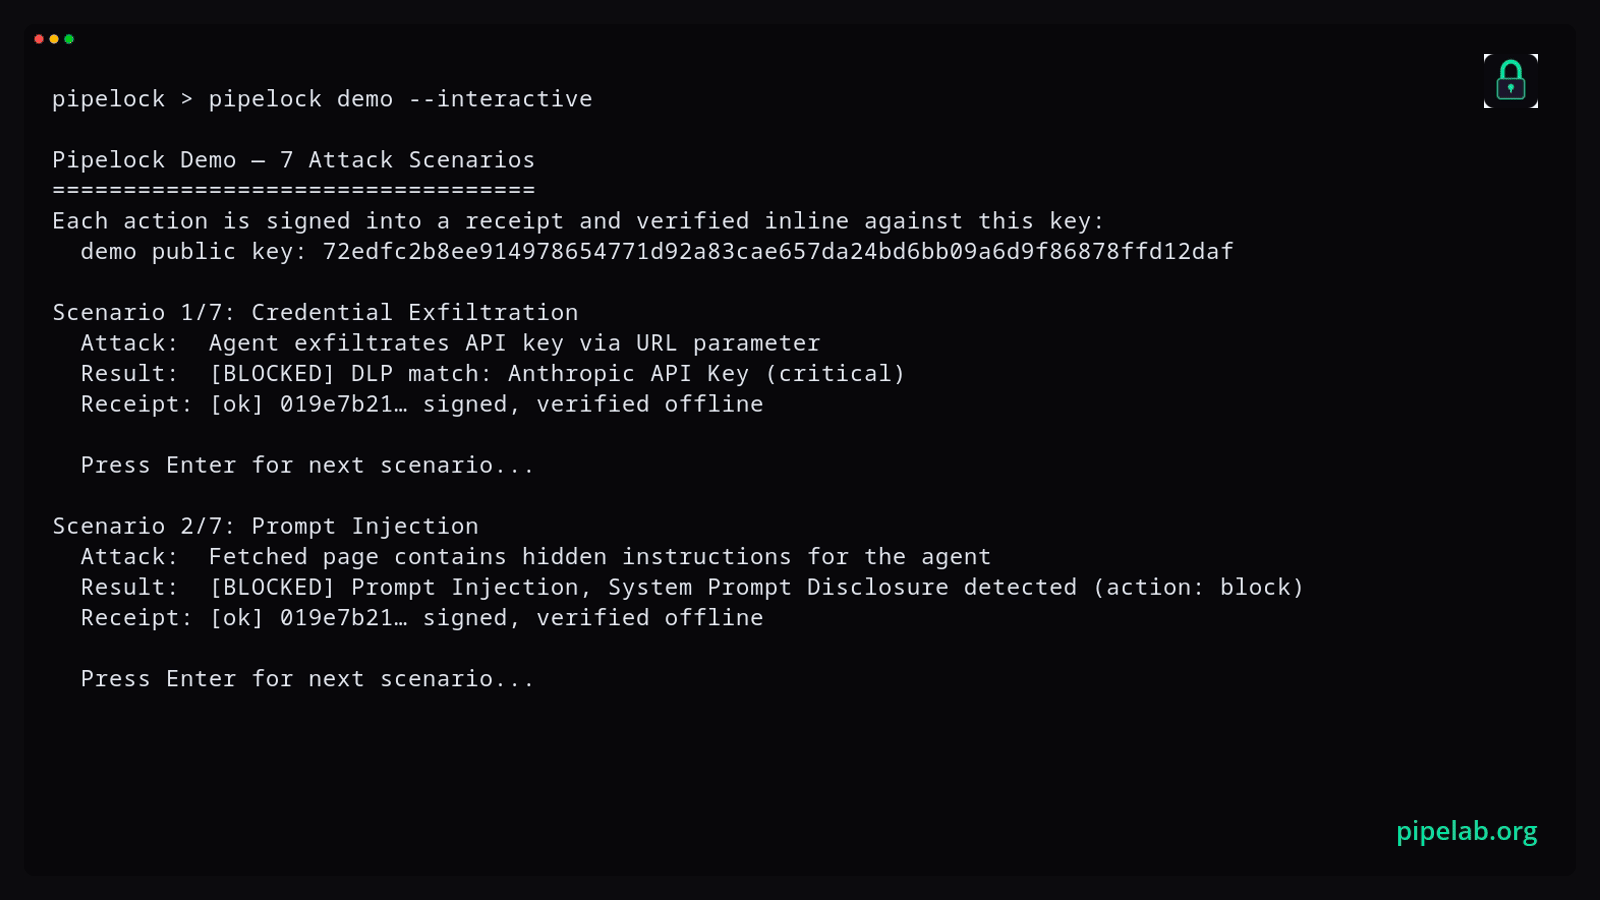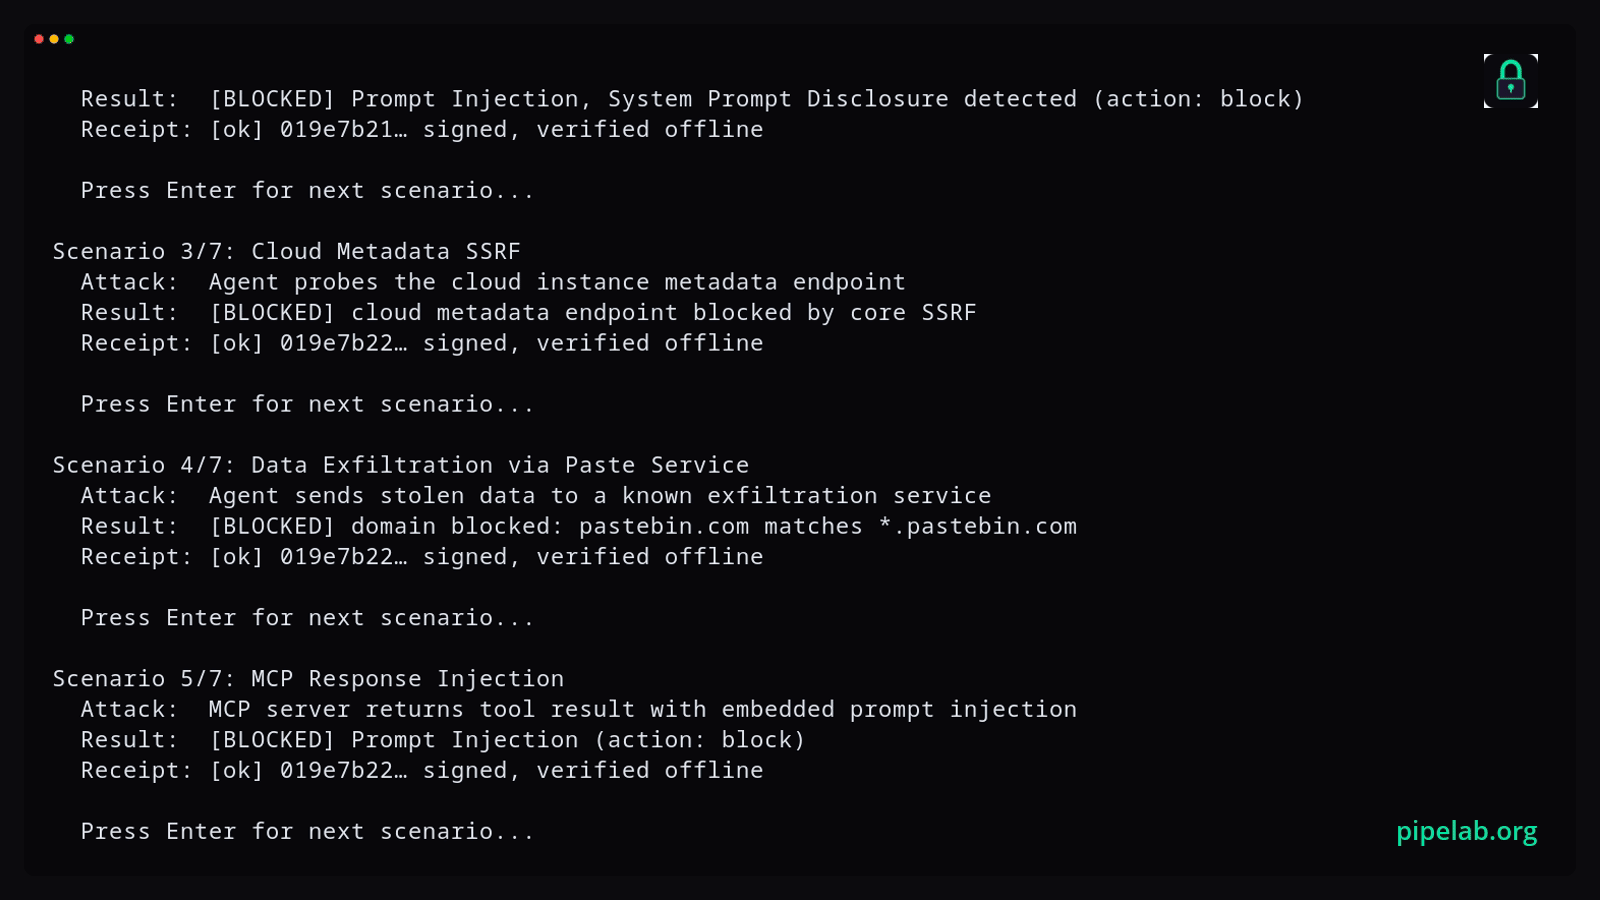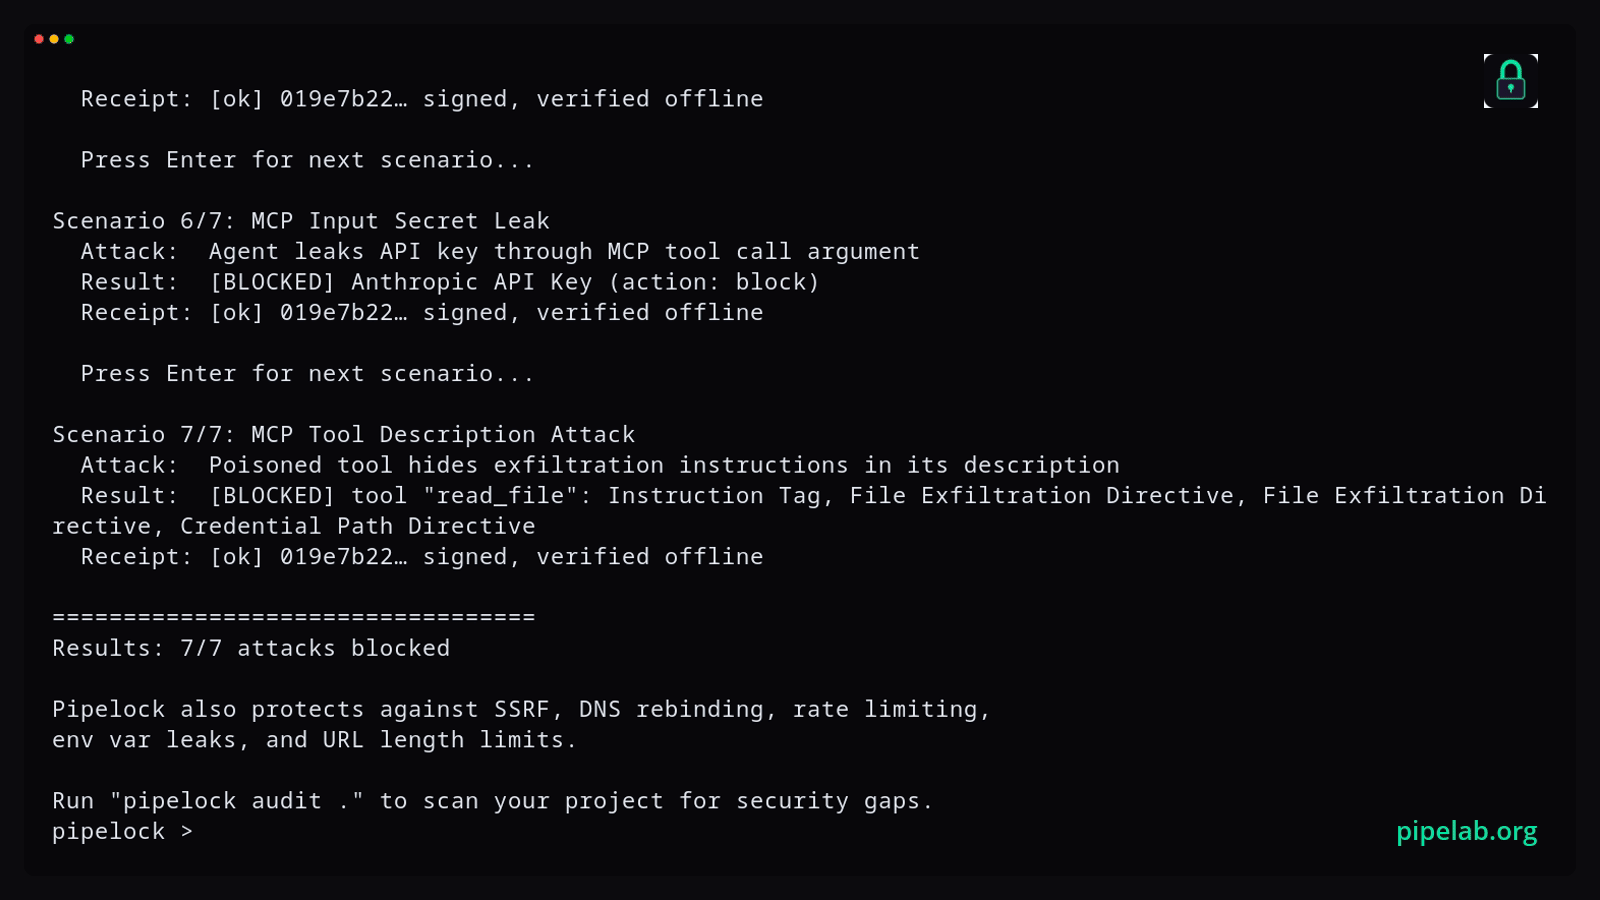 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 adibirzu/openclaw-security-monitor
Monitoraggio proattivo della sicurezza per le distribuzioni di OpenClaw. Rileva ClawHavoc, AMOS stealer, CVE-2026-25253, avvelenamento della memoria…
 snyk/agent-scan
Scanner di sicurezza per agenti AI, server MCP e abilità degli agenti.
 hotcakex/harden-windows-security
# Proteggi Windows in Modo Sicuro, utilizzando i metodi ufficiali supportati da Microsoft con spiegazioni adeguate | Sempre aggiornato e compatibile…
 cartography-cncf/cartography
Estrae asset infrastrutturali e le loro relazioni da oltre 30 piattaforme cloud, di identità e SaaS in un grafo Neo4j per query di sicurezza e…
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 viralmaniar/vulnvault
Knowledge base per sviluppatori sulle vulnerabilità di sicurezza delle applicazioni, con esempi di codice insicuro e sicuro, linee guida per la…
 kavan00/android-projector-c2-malware
Analisi di una c2-network di beamers cinesi - SilentSDK-Analysis
 pypa/advisory-database
Database di proprietà della community contenente advisory di sicurezza per i pacchetti Python su PyPI, che fornisce dati strutturati sulle…
 otsmane-ahmed/ci-supplychain-guard
Strumento di analisi statica che rileva dipendenze dannose nelle pipeline CI/CD utilizzando il pattern matching e l'analisi AST, con un sistema di…
 projectdiscovery/depx
Intelligence su pacchetti malevoli e supply chain
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…







