#1
Strumenti per scoperta sottodomini, DNS brute-force, trasparenza certificati ed enumerazione asset.
Raccomandato da Kitploit
 shmilylty/oneforall
Strumento di enumerazione dei sottodomini multi-fonte con oltre 50 moduli di raccolta, brute-force DNS, analisi DNS passiva, trasparenza dei…
 six2dez/reconftw
reconFTW è uno strumento progettato per eseguire ricognizione automatizzata su un dominio target lanciando il miglior set di strumenti per effettuare…
 edoverflow/can-i-take-over-xyz
"Posso prendere il controllo di XYZ?" — un elenco di servizi e come rivendicare (sotto)domini con record DNS pendenti.
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
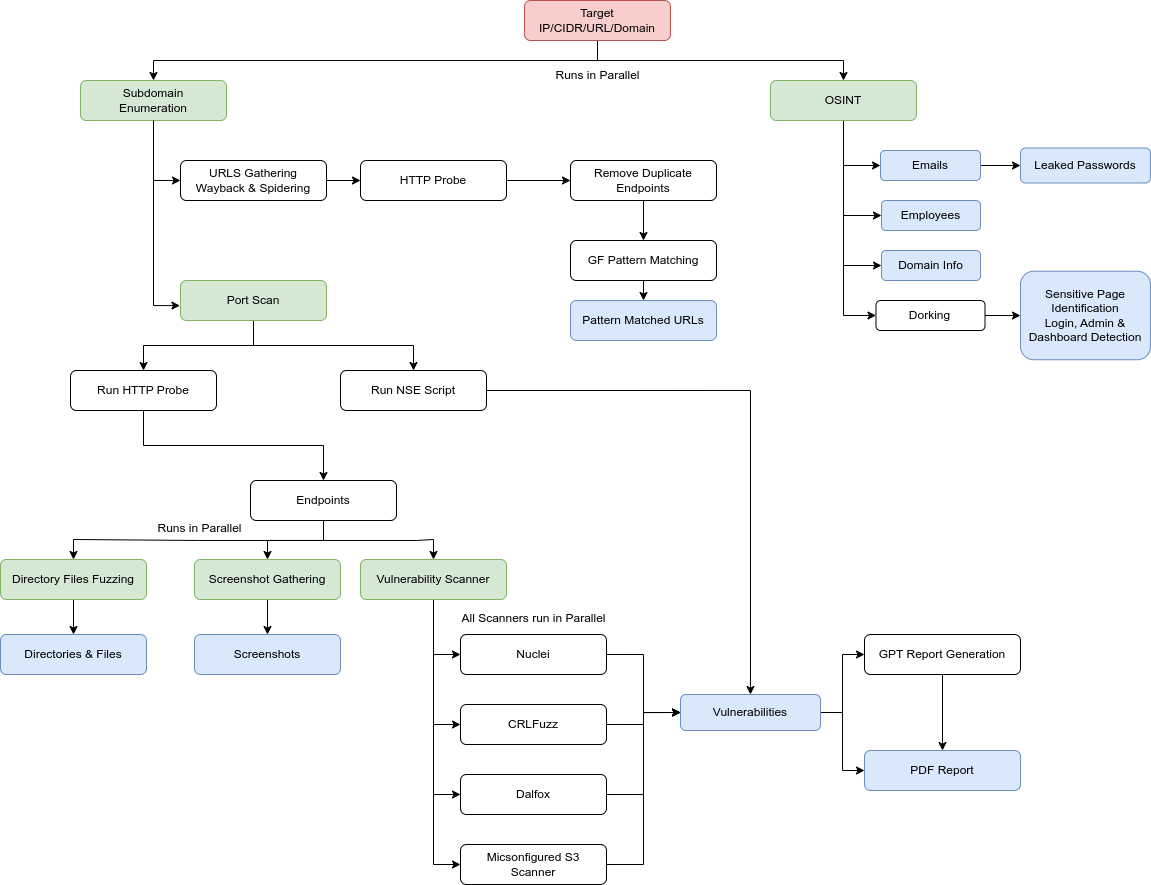 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
 tuhinshubhra/red_hawk
Strumento tutto in uno per Raccolta di Informazioni, Scansione delle Vulnerabilità e Crawling. Uno strumento indispensabile per tutti i penetration…
 jasonxtn/argus
Il Toolkit Definitivo per la Raccolta di Informazioni
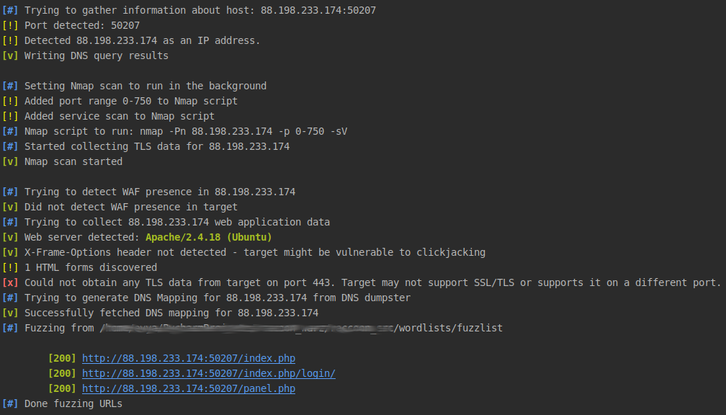 evyatarmeged/raccoon
Uno strumento di sicurezza offensiva ad alte prestazioni per ricognizione e scansione delle vulnerabilità.
 trickest/wordlists
Wordlist infosec del mondo reale, aggiornate regolarmente
 dwisiswant0/awesome-oneliner-bugbounty
Una raccolta di fantastici script one-liner, soprattutto per suggerimenti sul bug bounty.
 k8gege/ladon
Ladon, scanner di penetration testing per reti interne su larga scala, plugin per PowerShell e Cobalt Strike, caricamento in memoria, scansione senza…
 findomain/findomain
La soluzione più veloce e completa per il riconoscimento dei domini. Supporta screenshot, scansione delle porte, controllo HTTP, importazione dati da…
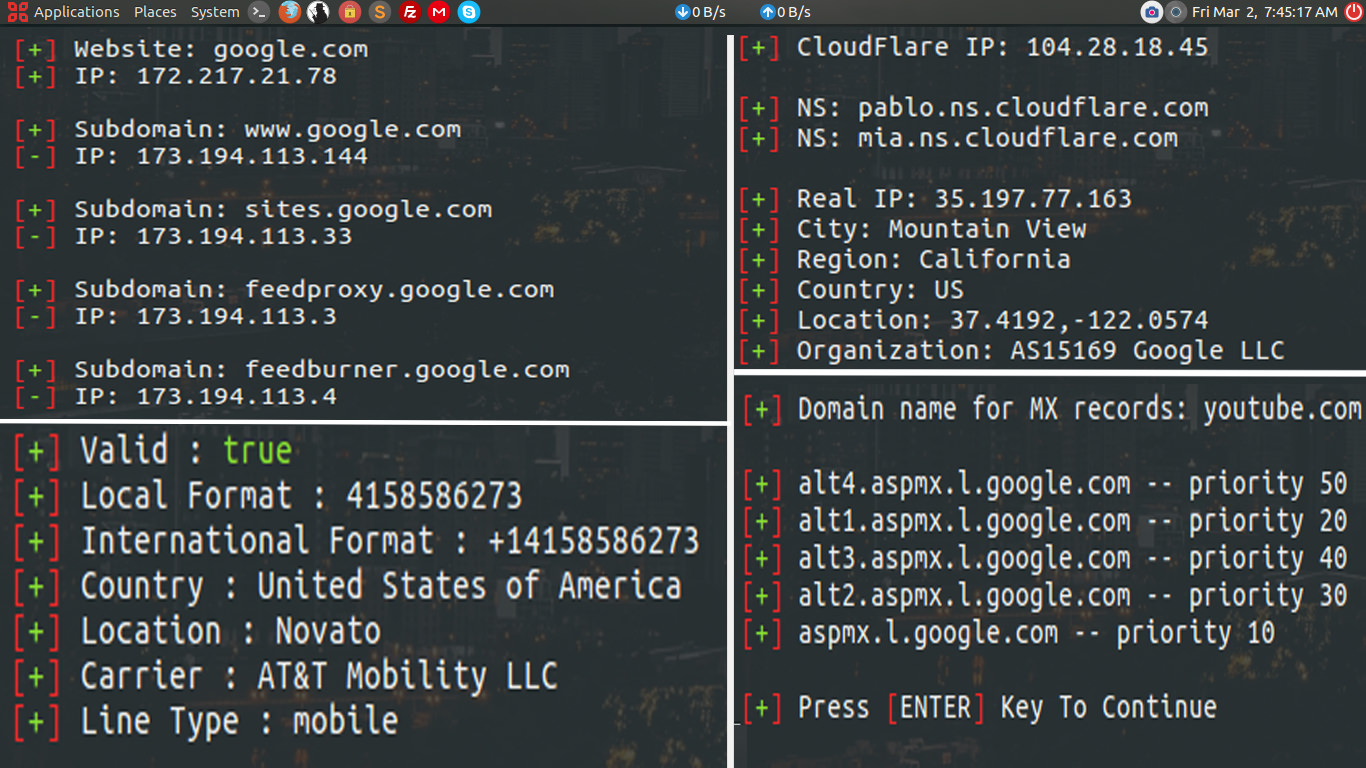 moham3driahi/th3inspector
Th3Inspector 🕵️ Miglior strumento per la raccolta di informazioni 🔎
 netspi/microburst
Una raccolta di script per valutare la sicurezza di Microsoft Azure.
 projectdiscovery/dnsx
dnsx è un toolkit DNS veloce e multi-purpose che permette di eseguire molteplici query DNS a scelta con una lista di resolver forniti dall'utente.
 infosec-au/altdns
Genera permutazioni, alterazioni e mutazioni di sottodomini e poi li risolve
 blechschmidt/massdns
Un risolutore DNS stub ad alte prestazioni per interrogazioni massive e ricognizione (enumerazione dei sottodomini).