
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
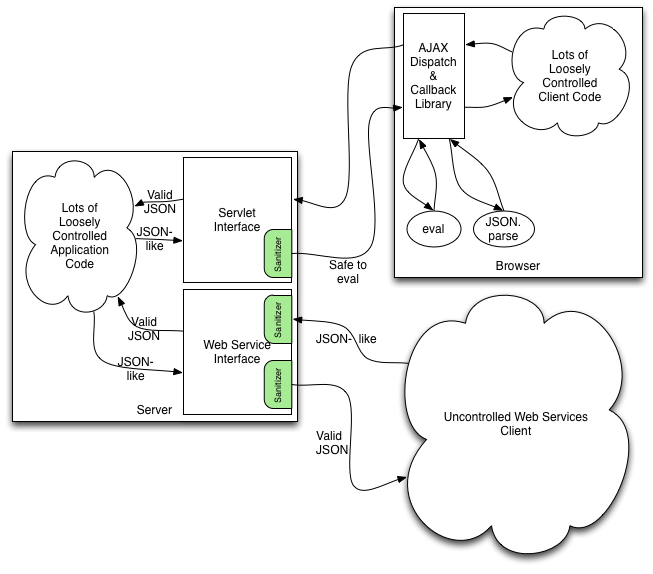
 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 per l'analisi Coverity
 phzietsman/batchoverflow
Una correzione per il bug batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-51…
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
Versione corretta della libreria parser XML Expat che affronta molteplici CVE (CVE-2022-22822 fino a CVE-2022-22827) per AOSP 10 r33, fornendo…
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
Codice sorgente decompilato delle versioni 1.3.2 (vulnerabile) e 1.3.3 (corretta) della libreria zip4j per l'analisi del path traversal…
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
Ambiente di riproduzione dell'exploit CVE-2020-27824 per il codec OpenJPEG JPEG 2000, che consente l'analisi delle vulnerabilità, il fuzzing e il…
 trinadh465/openssl-1_0_1g_cve-2015-1790
Toolkit OpenSSL che implementa i protocolli SSL/TLS e una libreria crittografica generica con cifrari, digest, algoritmi a chiave pubblica e gestione…
 tobyzxj/cve-2015-0235
glibc gethostbyname bug
 trinadh465/openssl-1_0_1g_cve-2016-0702
Snapshot del codice sorgente di OpenSSL 1.0.1g, che fornisce una libreria SSL/TLS e di crittografia generica con cifrari, digest e gestione dei…
 bahe-msft/govuln-cve-2023-47108
Analizza e affronta CVE-2023-47108, fornendo valutazione delle vulnerabilità e indicazioni di remediation per i sistemi interessati.
 shaikusaf/external_libexif_aosp10_cve-2020-0452
Libreria C per l'analisi, la modifica e il salvataggio dei dati EXIF, con particolare attenzione alla risoluzione di CVE-2020-0452 in AOSP10.…
 redyank/cve-2026-29780
Dimostra una vulnerabilità di path traversal in uno script di esempio ufficiale di eml-parser, consentendo la scrittura arbitraria di file tramite…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
Libreria C per il parsing di XML, specificamente patchata per CVE-2022-23990, che fornisce un'implementazione di riferimento per l'analisi delle…
 rootd4ddy/cve-2023-31584
Divulgazione pubblica per CVE-2023-31584.
 fevar54/cve-2024-42461
Correzione per la verifica delle firme ECDSA e EDDSA nel progetto Wycheproof, che affronta i controlli di lunghezza mancanti che consentivano la…
 j0lama/dnstracer-1.9-fix
Versione corretta di dnstracer che risolve il buffer overflow basato su stack di CVE-2017-9430 tramite la validazione della lunghezza di argv[0].…
 davidholiday/cve-2007-4559
Dimostrazione educativa dell'attacco symlink di Python tarfile relativo a CVE-2007-4559, con uno script che mostra perché os.path.realpath() non…








