
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
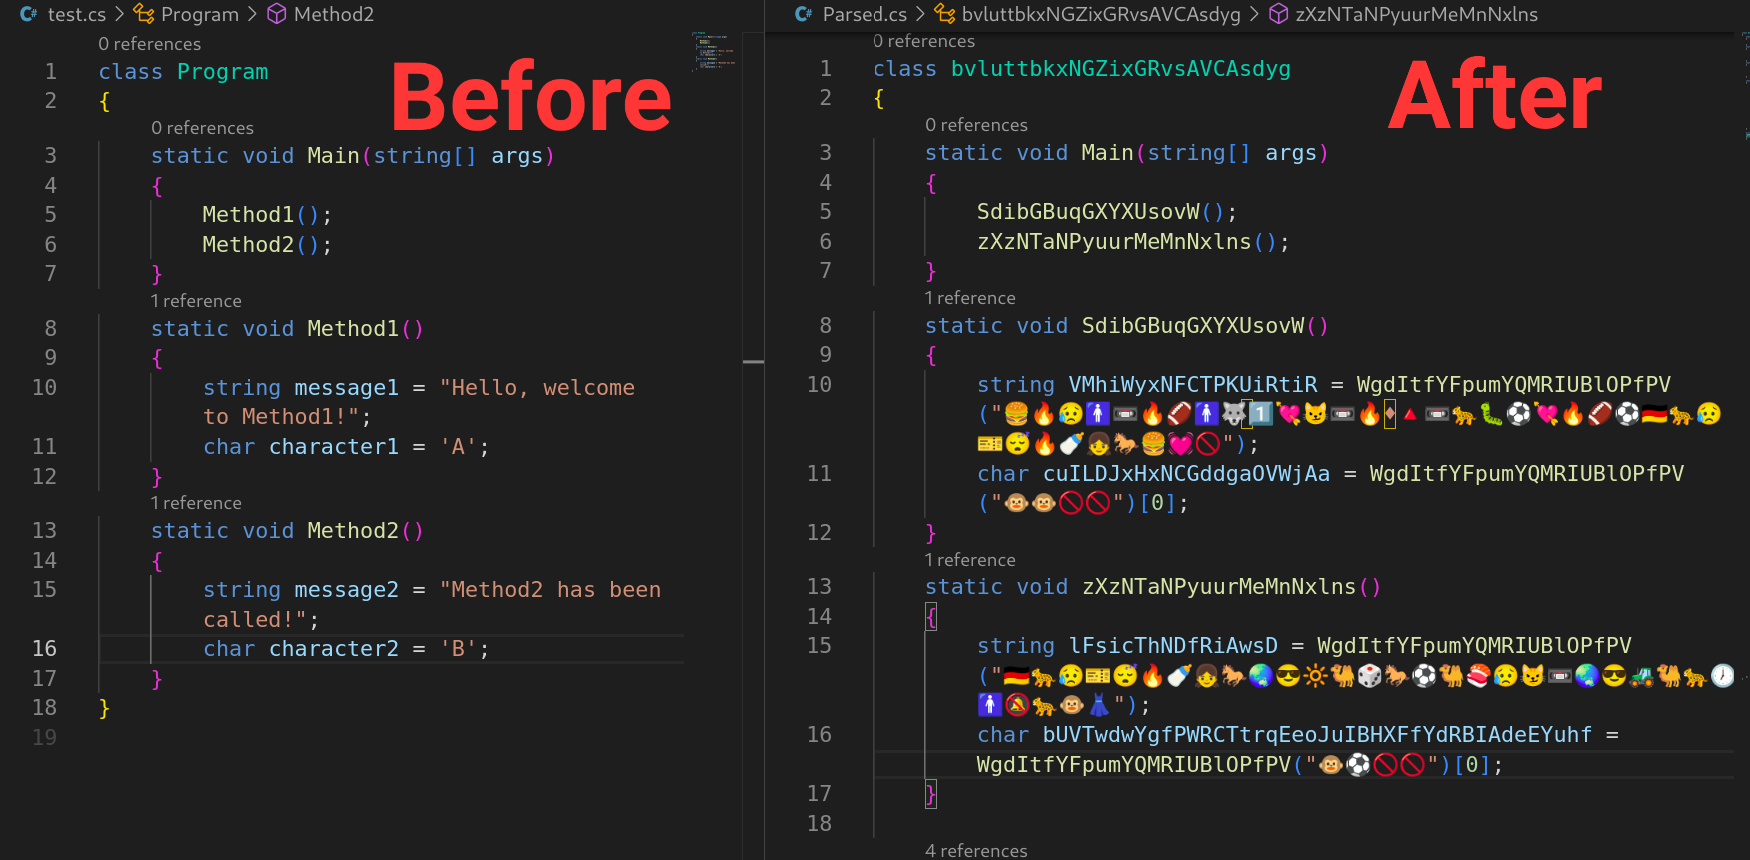 tomiwa-ot/emojify
Obfuscatore di codice sorgente C# che sostituisce i letterali di caratteri e stringhe con emoji e randomizza i nomi di classi, interfacce, metodi e…
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
Modello didattico offline di CVE-2026-31864 (sandbox Jinja YAML di JumpServer)
 abtonc/next-cve-2025-66478
Scansiona i progetti locali per la vulnerabilità CVE-2025-66478 e segnala le istanze interessate senza correggerle.
 rapticore/ore-mal-pkg-inspector
Scanner multi-ecosistema per il rilevamento di pacchetti dannosi e la sicurezza della supply chain
 kaandemir993/malwareforge---advanced-static-malware-analyzer
Analizzatore statico avanzato di malware che rivela 8 tecniche di injection, chiamate API critiche, stringhe nascoste, esporta le sezioni PE (.text,…
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL Injection Toolkit 📚 Due script Python per test di sicurezza autorizzati: verifier.py (rilevamento sicuro,…
 borewit/svg-sanitizer
Libreria Java che sanifica i file SVG rimuovendo JavaScript, gestori di eventi inline e tag script, bloccando al contempo il caricamento di risorse…
 themiddleblue/vibegate
Host-agnostico hook di sicurezza pre-scrittura per agenti di codifica: rileva pattern di input utente tramite Semgrep ed emette una guida di…
 t3ft3lb/2026-100daysofyara
Scrivere e condividere una regola YARA al giorno per 100 giorni
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark per misurare la capacità dei modelli AI di rilevare vulnerabilità nel codice sorgente tramite casi reali di bug bounty con bilanciamento…
 rin449/bhpai
Piattaforma di analisi malware multi-formato che combina un sandbox Windows Ring-3 stealth, analizzatori statici PE/PDF, recupero chiavi ransomware e…
 bitnesswise/jquery-prototype-pollution-fix
Una correzione per CVE-2019-11358 (inquinamento del prototipo in jquery)
 zhengxr930/apex_official
Framework di difesa per la sicurezza degli agenti LLM che compila contratti di attività, convalida manifest di capacità e verifica gli effetti…
 tanmayshahane/kyubisweep
Uno strumento CLI leggero e cross-platform che esplora il tuo filesystem per rilevare segreti esposti, chiavi API e token. Realizzato con Go per…
 rustynoob-619/100-days-of-yara-2026
La sfida dei 100 giorni di YARA per scrivere regole YARA in modo coerente








