
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
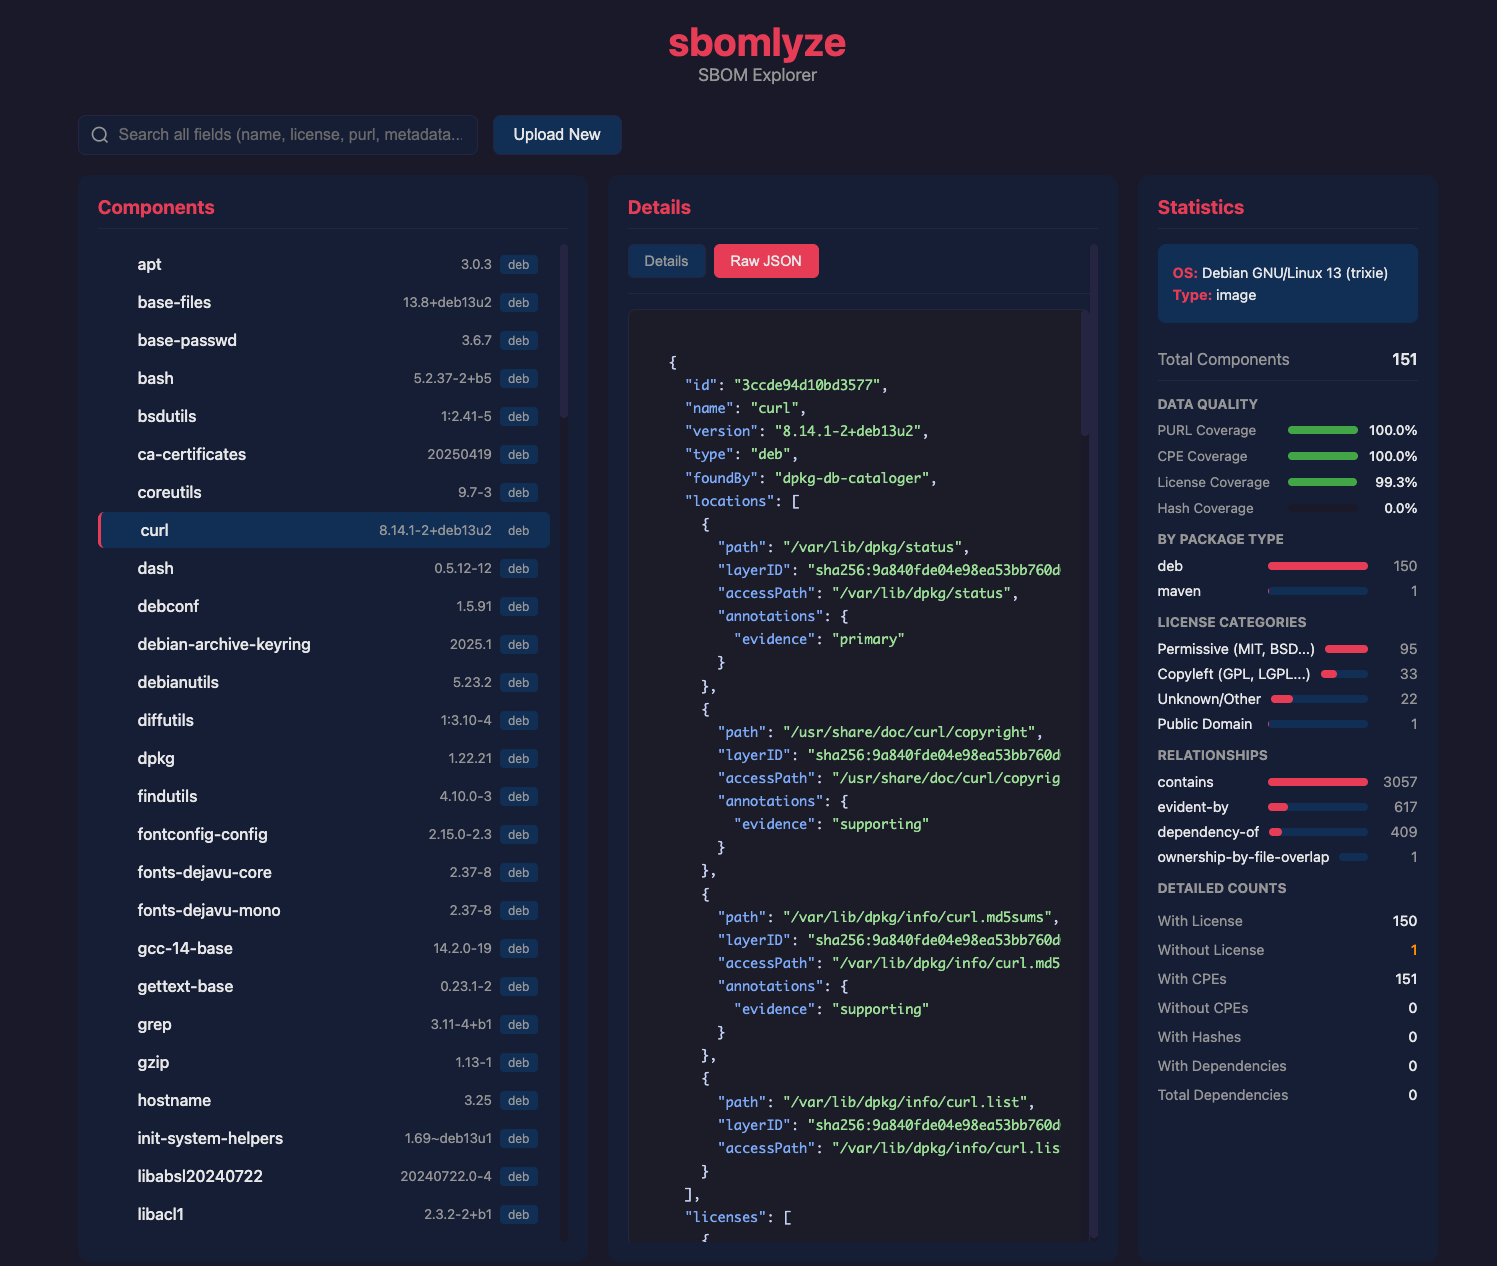
 rezmoss/sbomlyze
Git diff per gli SBOM: confronta documenti CycloneDX, SPDX e Syft, rileva manomissioni e blocca la pipeline CI.
 elevenpaths/pesto
Estrae e analizza le caratteristiche di sicurezza dei file PE (ASLR, DEP, CFG, NO_SEH) da DLL ed EXE in tutte le directory, memorizzando i risultati…
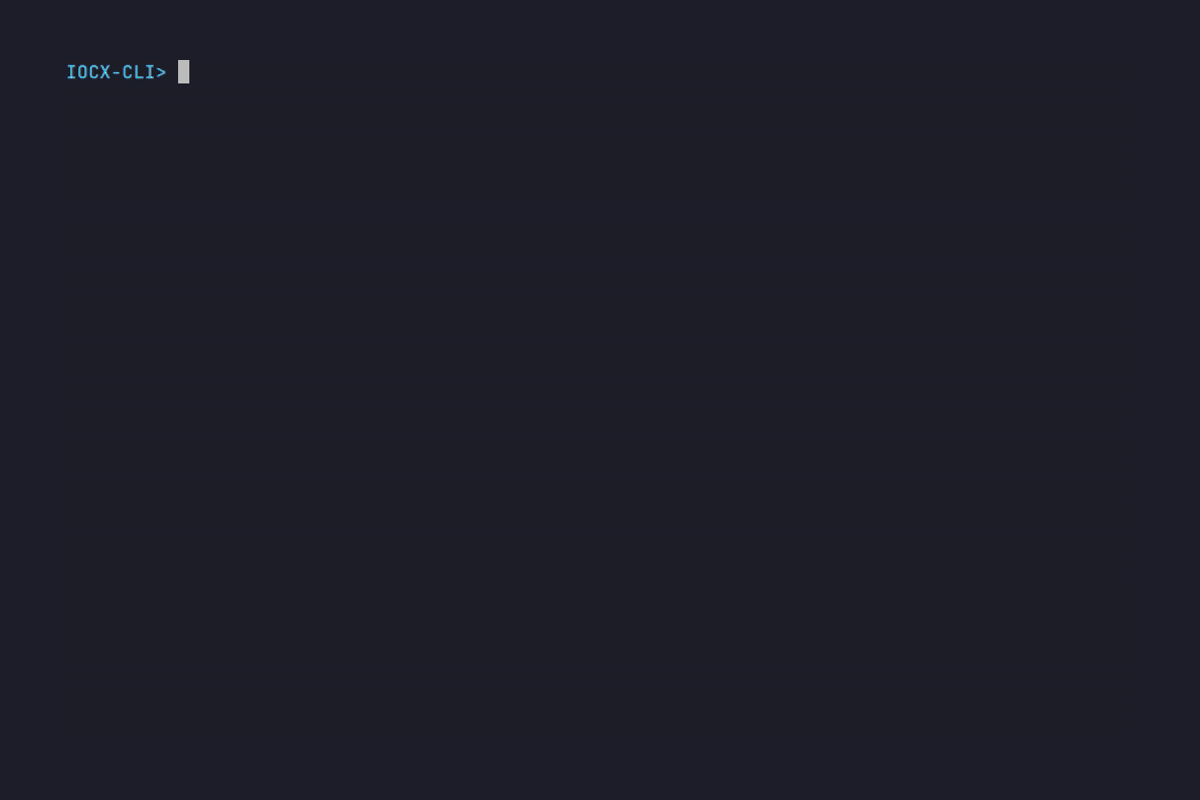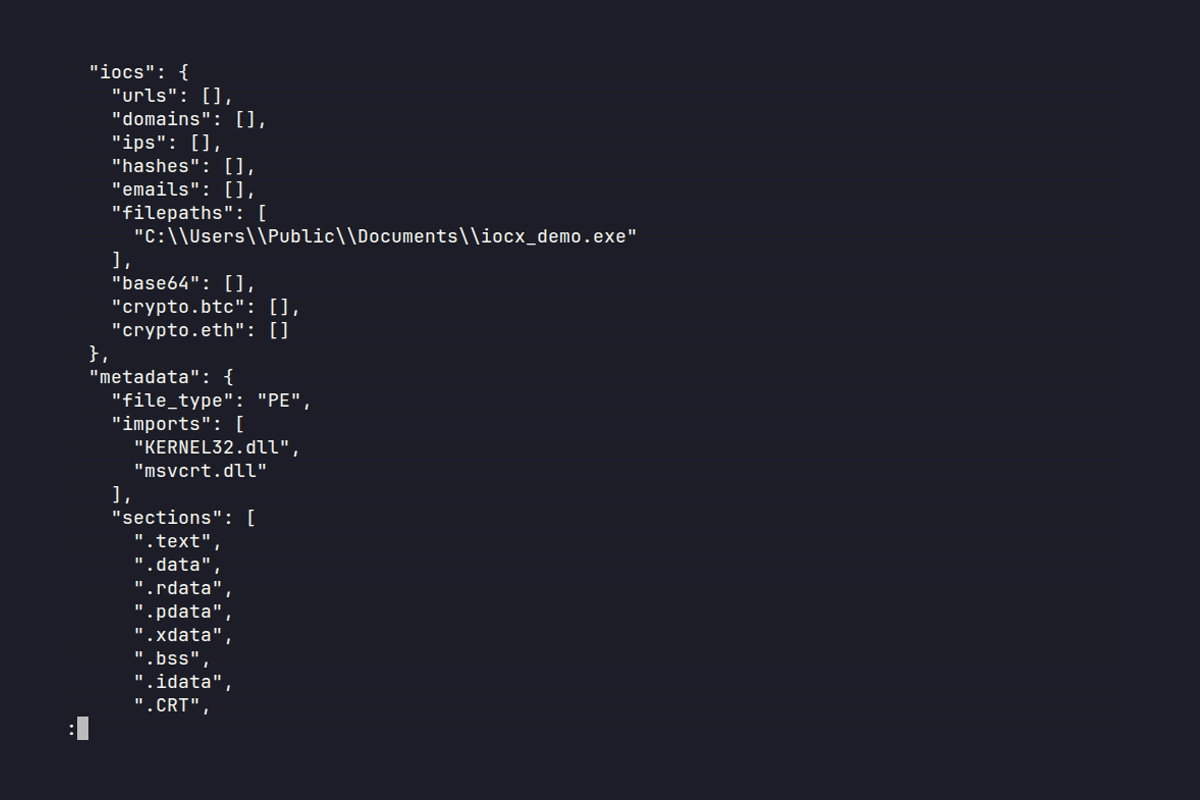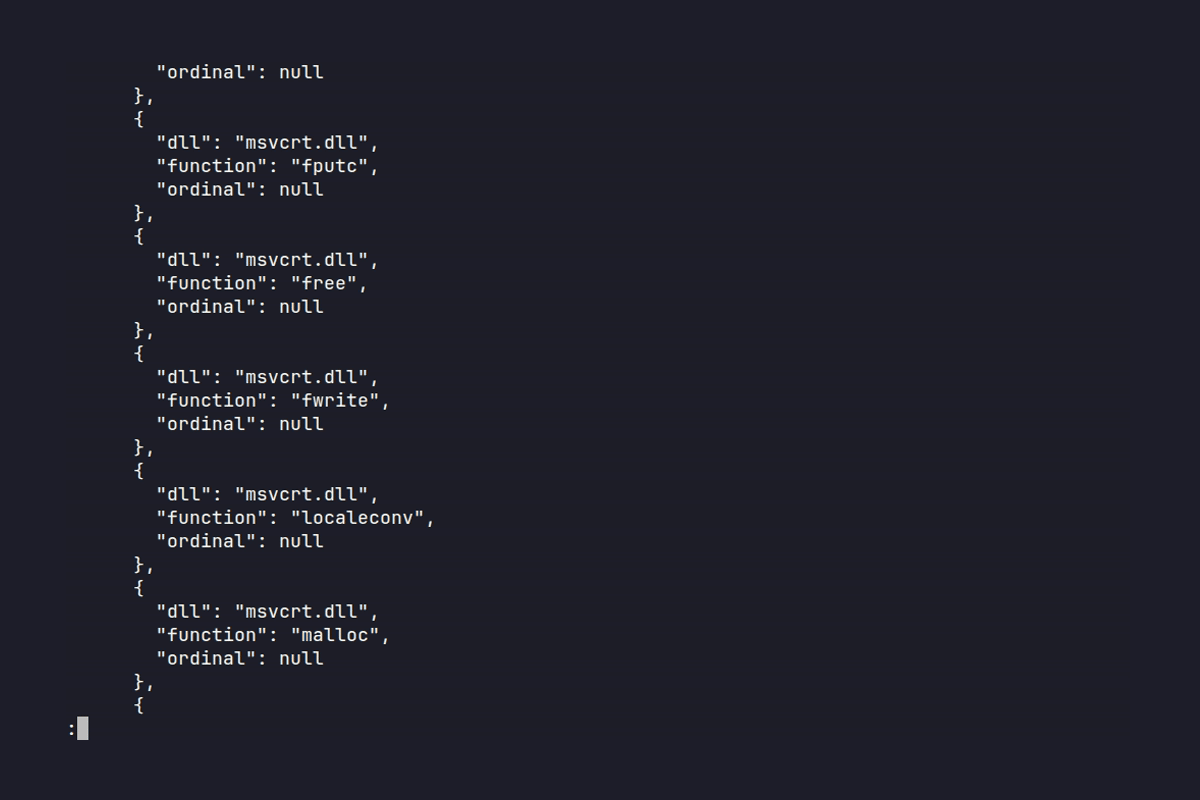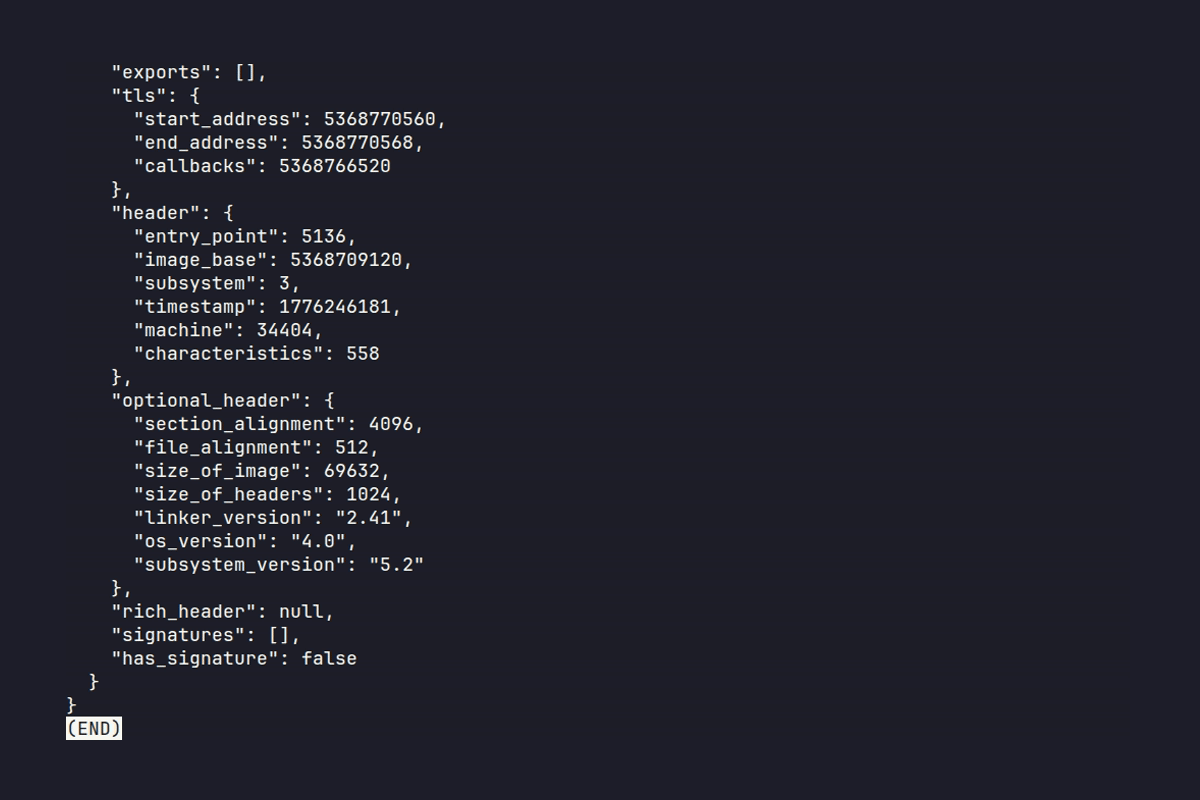 iocx-dev/iocx
Un motore di analisi statica estensibile e deterministico che estrae IOC ad alto segnale da binari PE e testo, progettato per l'automazione SOC e le…
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 whoisqwerz/pocket_disasm
Router MCP IDALib multi-sessione per agenti di codifica. Analizza più binari in parallelo con strumenti di reverse engineering compatibili con IDA.
 makerchecker/makerchecker
Gateway di sicurezza open-source e scanner statico per agenti AI. Applica il controllo degli accessi basato sui ruoli (RBAC), approvazioni con…
 codeshield-security/log4jshell-bytecode-detector
Scanner locale di bytecode per la vulnerabilità Log4JShell (CVE-2021-44228)

 ariary/trojansourcefinder
🔎 Aiuta a trovare la vulnerabilità Trojan Source nel codice 👀 . Utile per la revisione del codice in progetti con più collaboratori (CI/CD)
 yo-yo-yo-jbo/msf_shellcode_analysis
Analisi statica guidata di uno shellcode Windows di Metasploit: decodifica del payload PowerShell, offuscamento XOR, PEB walking e risoluzione della…
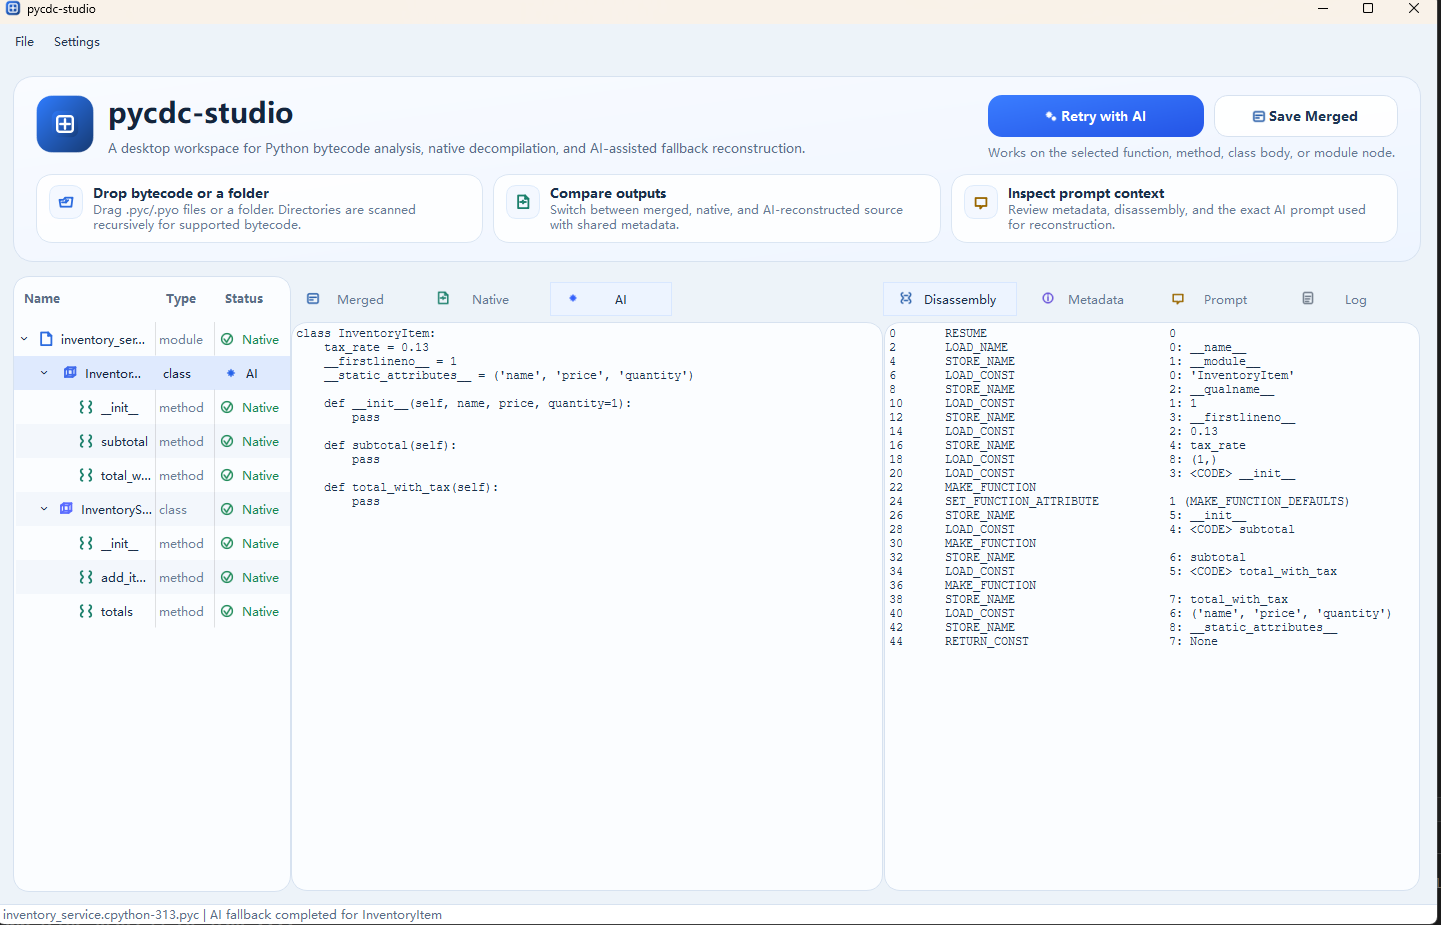 ddouworld/pycdc-studio
Una UI desktop basata su Qt Widgets per esplorare il bytecode Python con pycdc/pycdas, ispezionare la decompilazione nativa e utilizzare un fallback…
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 friparia/nginx_rift_scan_cve_2026_42945
Scansione CVE di riscrittura Nginx (CVE-2026-42945 nginx-rift CVE-2026-9256)
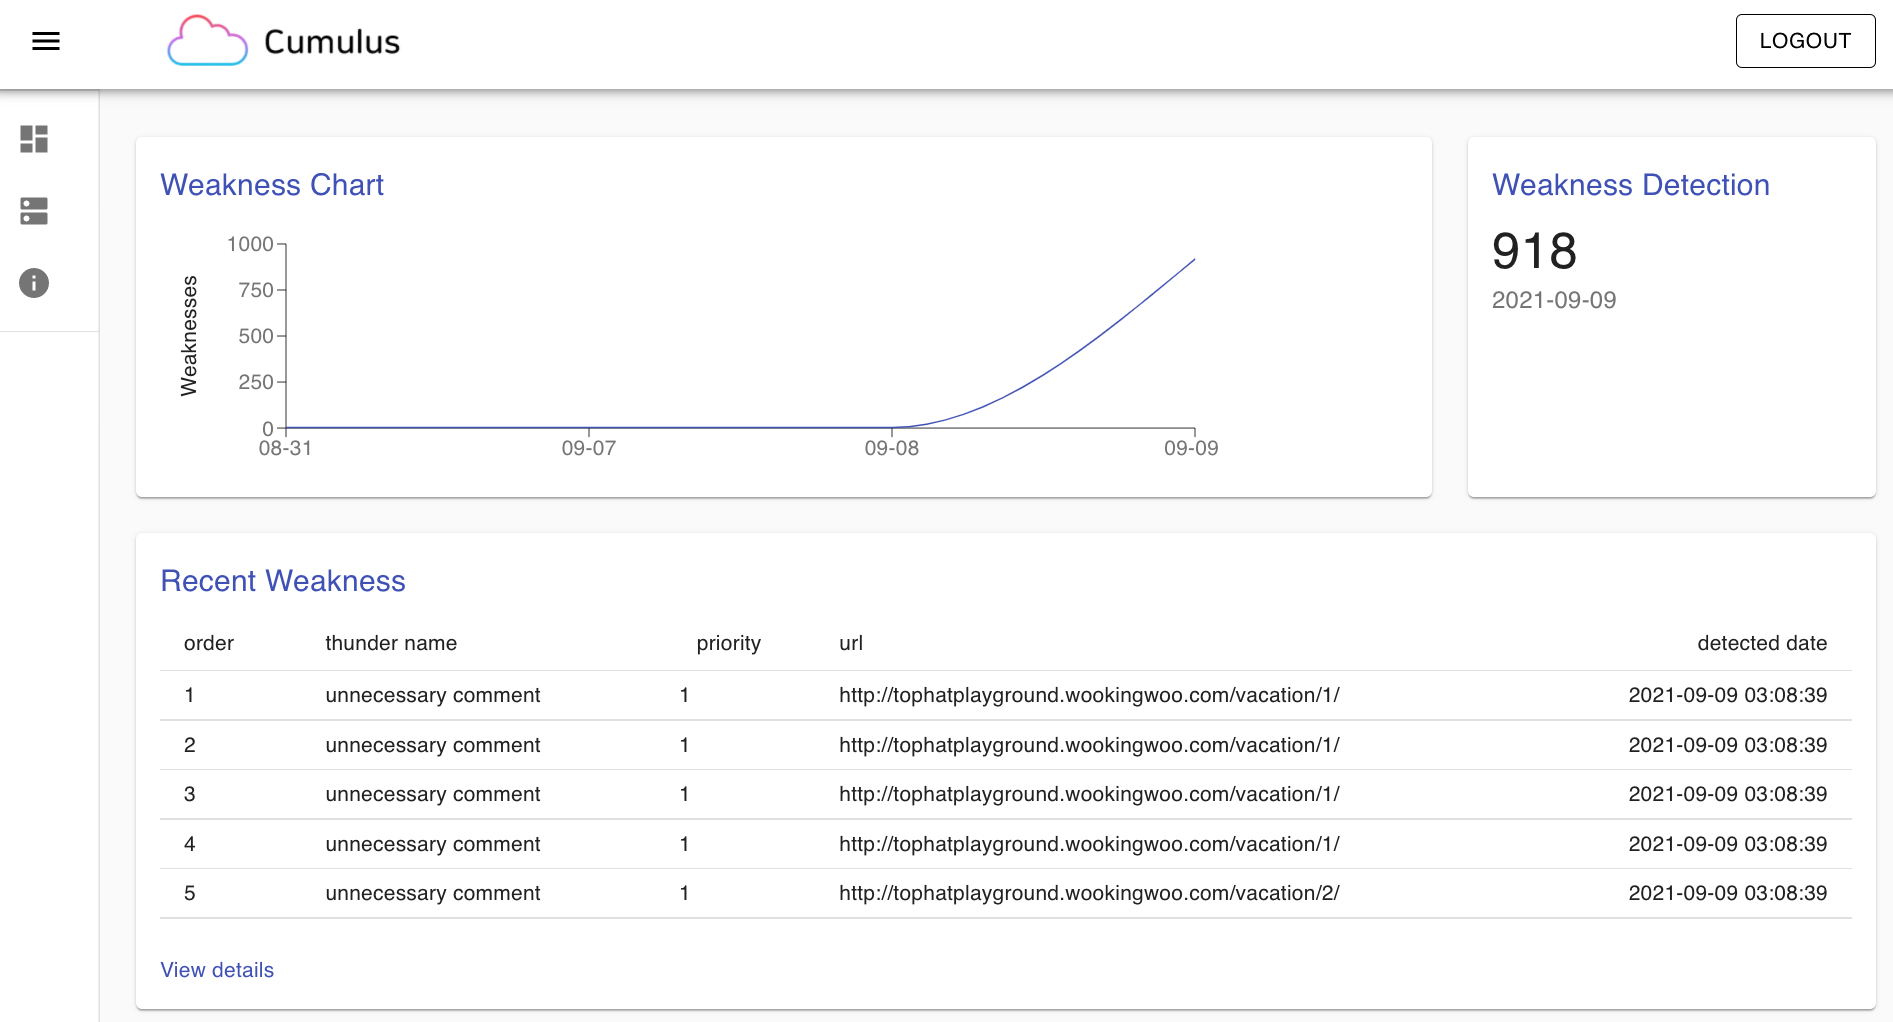 tophat-cloud/cumulus
SDK e scanner per il monitoraggio in tempo reale delle debolezze delle applicazioni web. Rileva XSS, SQL injection, payload sensibili e vulnerabilità…
 1lann/log4shelldetect
Scansiona rapidamente i filesystem per programmi Java potenzialmente vulnerabili a Log4Shell (CVE-2021-44228) o a "quell'exploit JNDI di Log4j"…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
Libreria C++ per rilevare vulnerabilità di cross-site scripting (XSS) negli URL tramite analisi dei pattern, con moduli server e strumenti da riga di…








