
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 tindersec/gh-workflow-auditor
Script per l'audit dei file dei Workflow di GitHub Action alla ricerca di potenziali vulnerabilità.
 user1342/droiddetective
Un framework di analisi malware basato su machine learning per app Android.
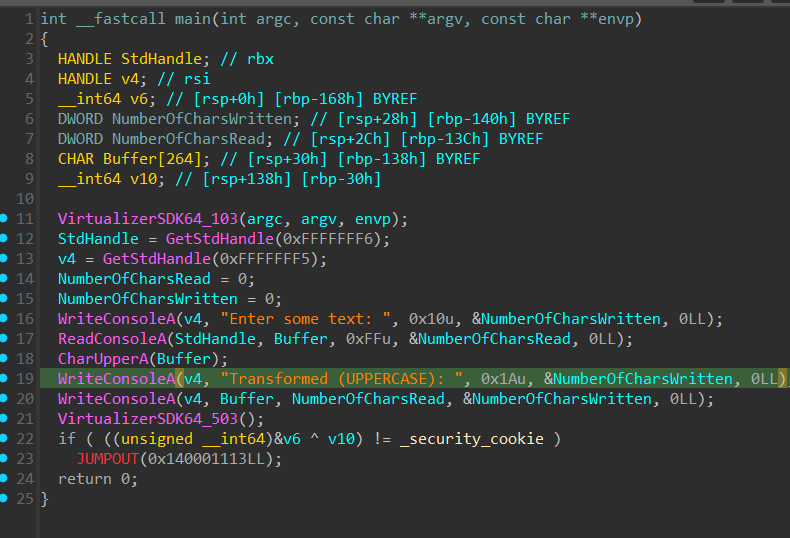 backengineering/themida-devirt
Risultati di Themida Devirt
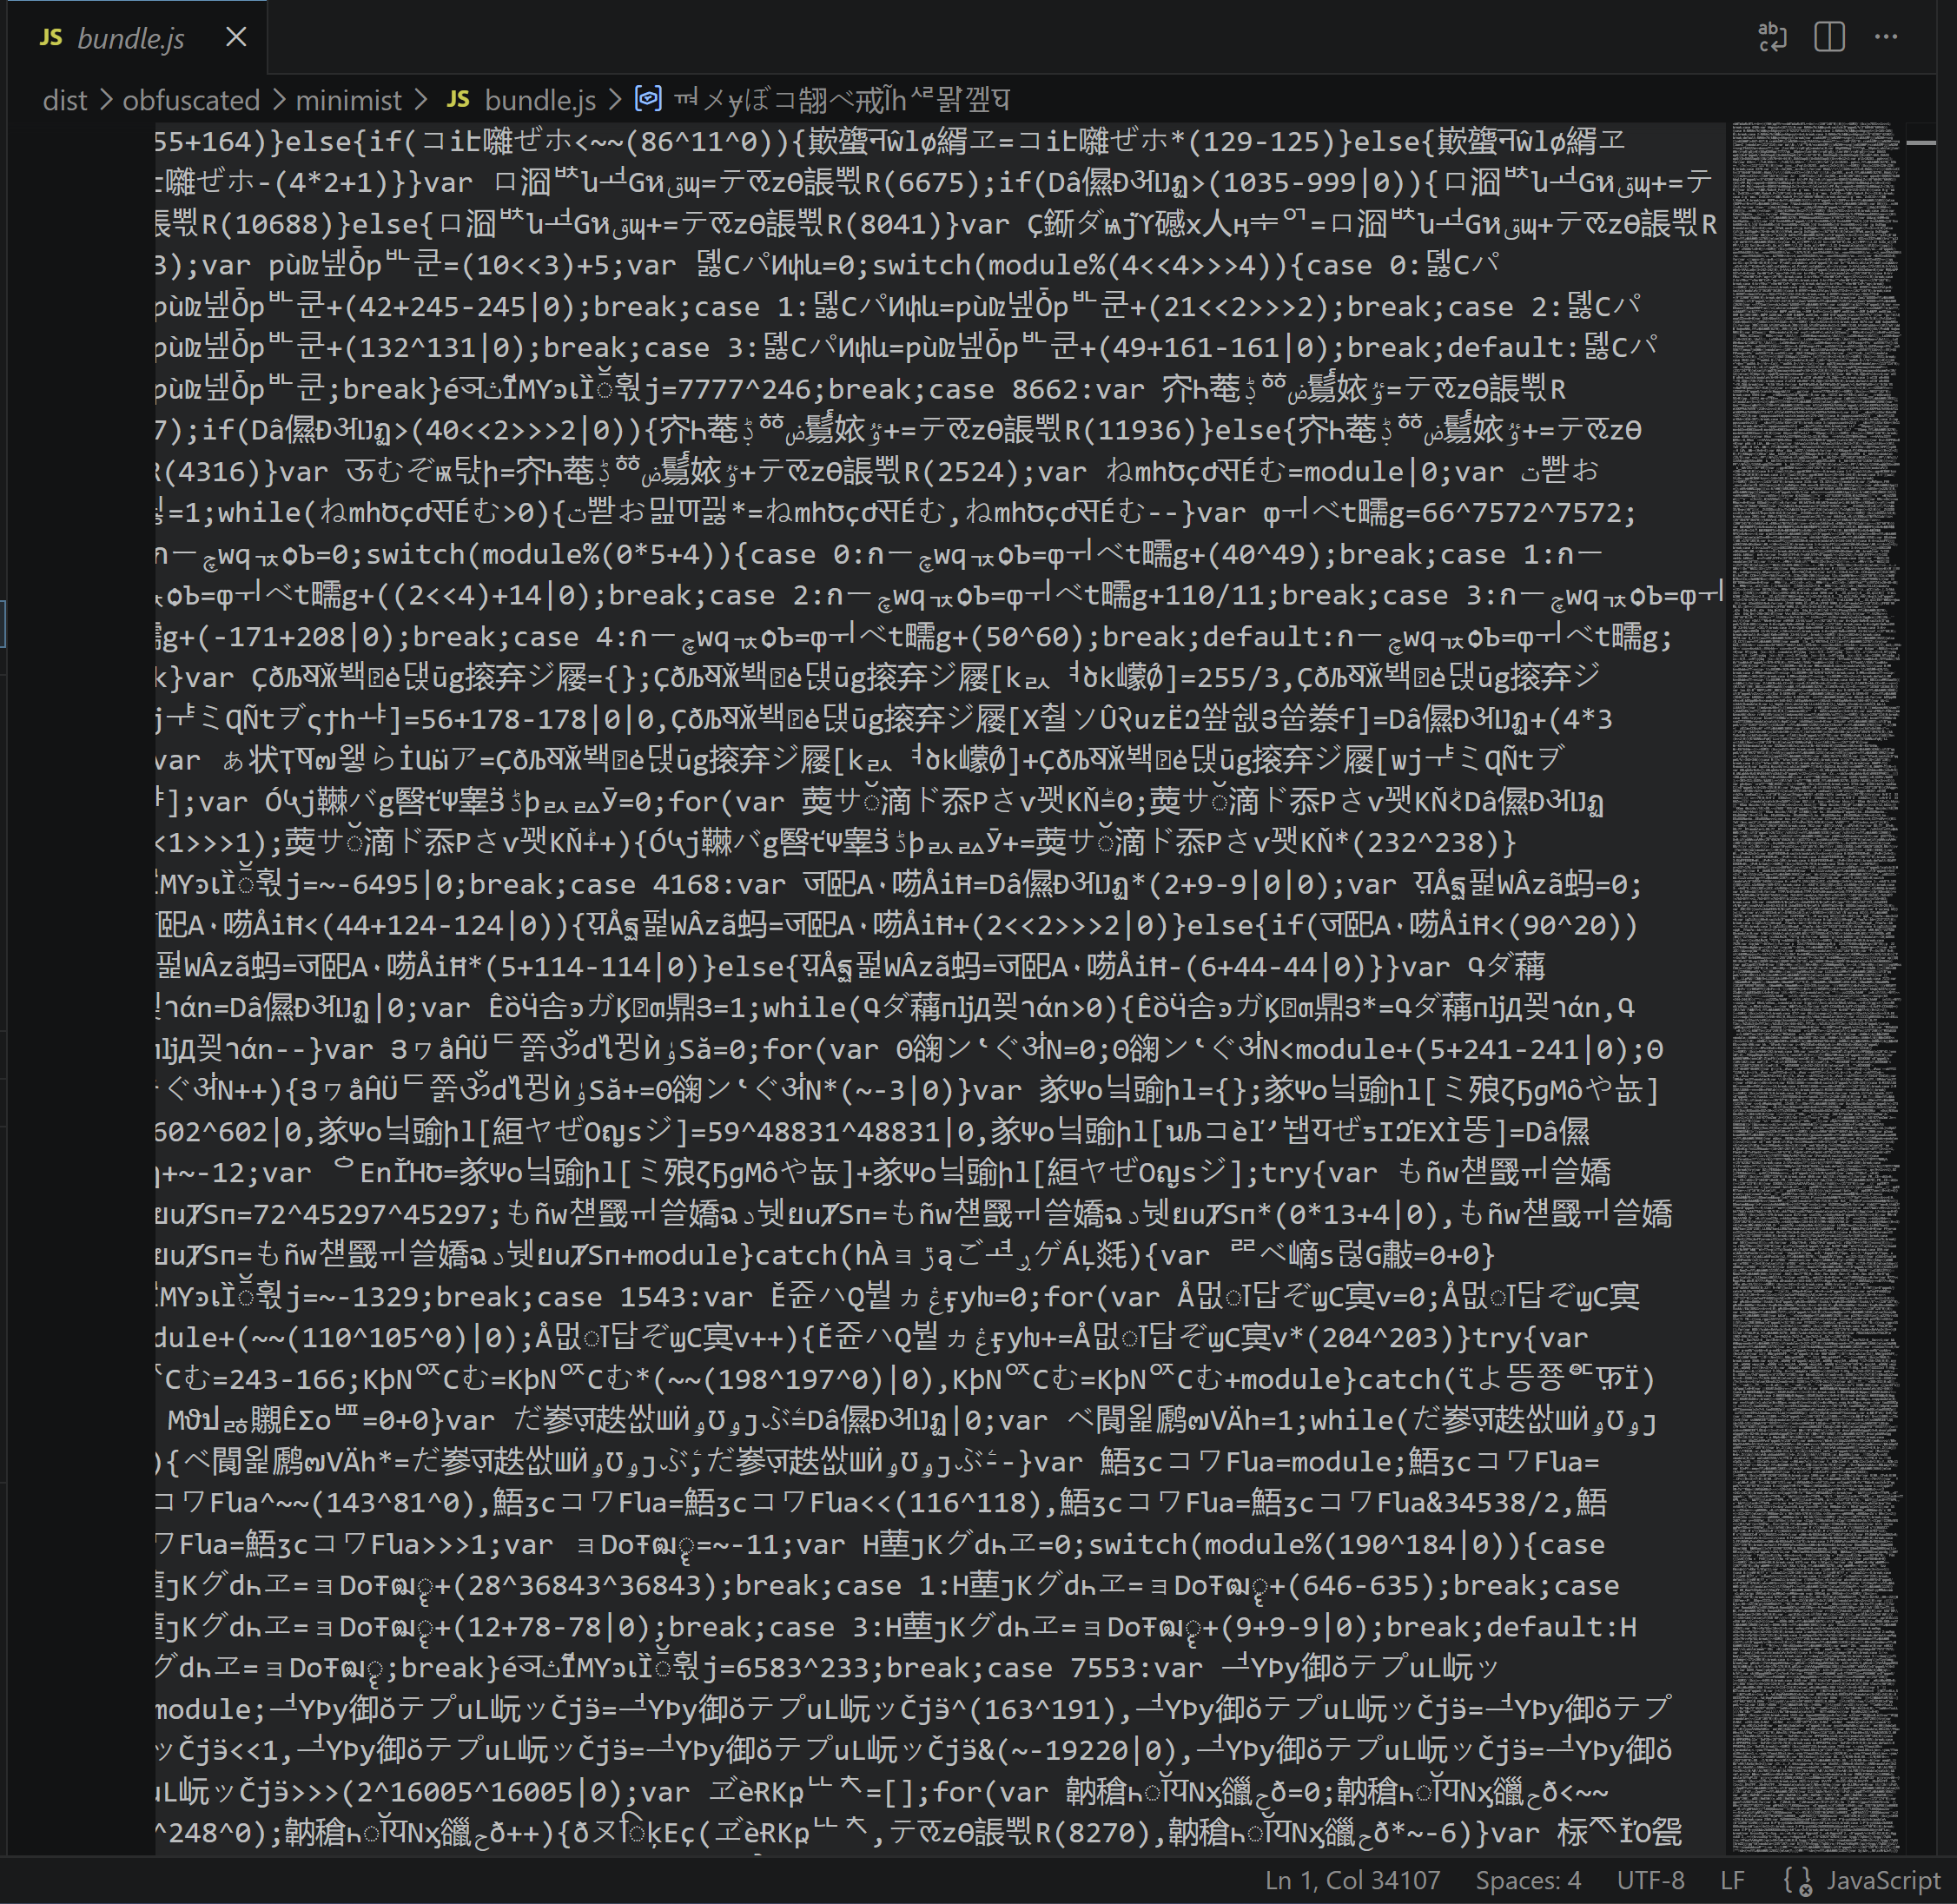 nstarke/egodeath
Un offuscatore JavaScript basato su tecniche di offuscamento a indistinguibilità crittografica.
 tstillz/webshell-analyzer
Scanner e analizzatore di web shell.
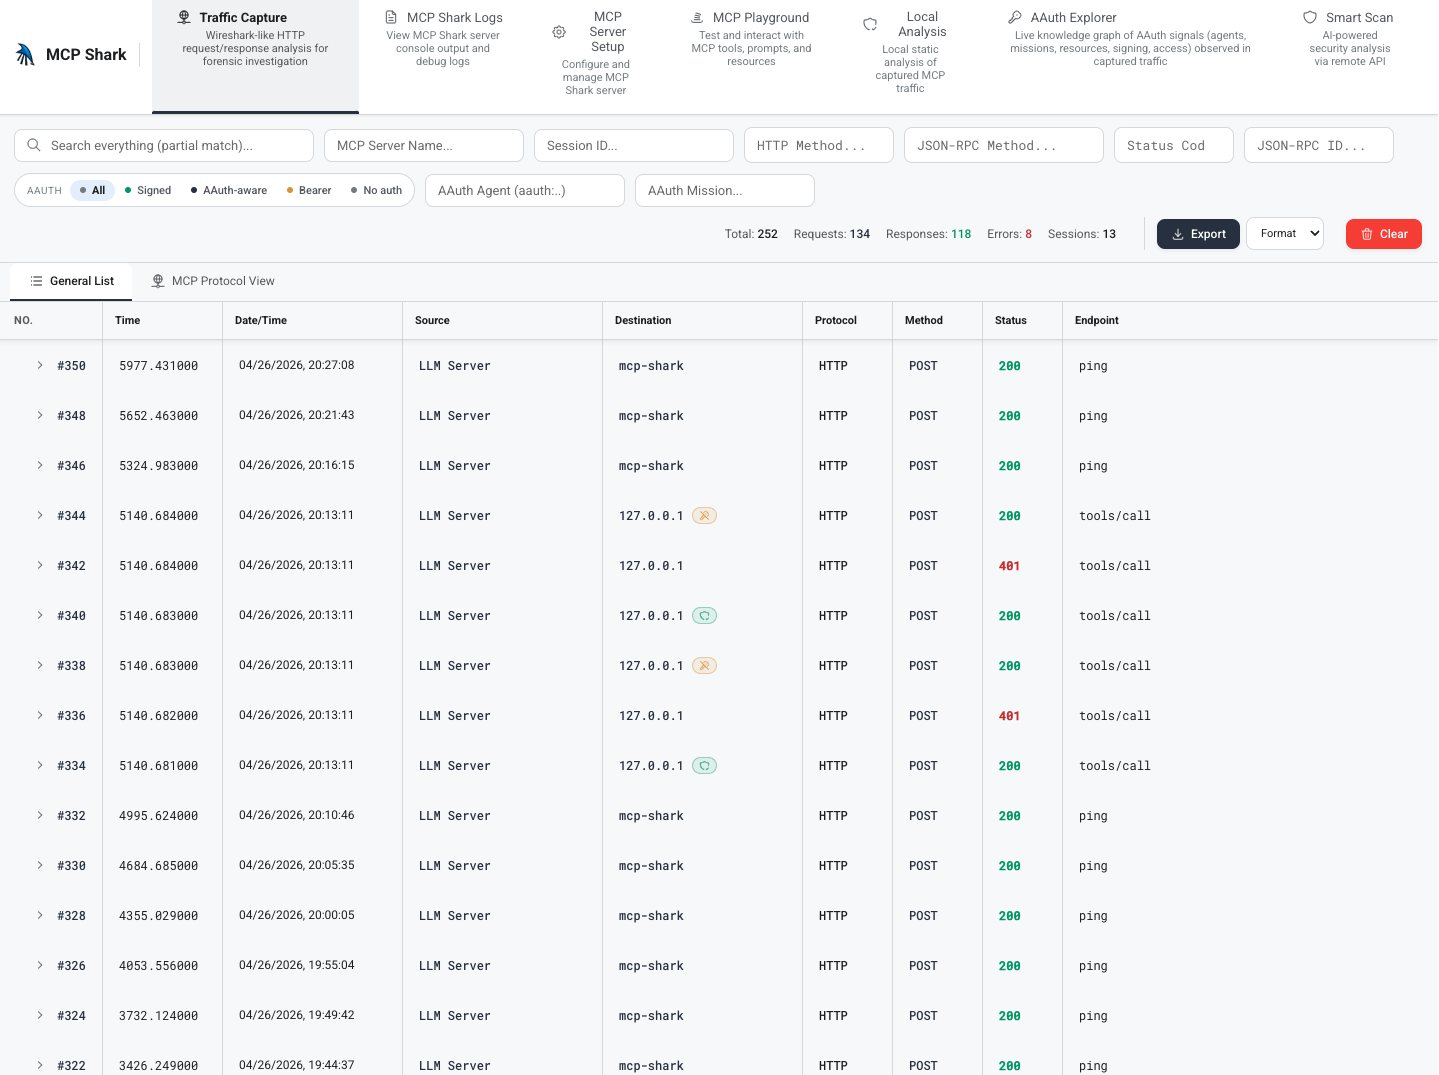 mcp-shark/mcp-shark
Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…
 amd2g2zz/kunglao-agent
L'agente esperto di reverse-engineering: pianifica il proprio percorso di analisi, deriva ogni fatto da prove grezze e converge sotto cancelli di…
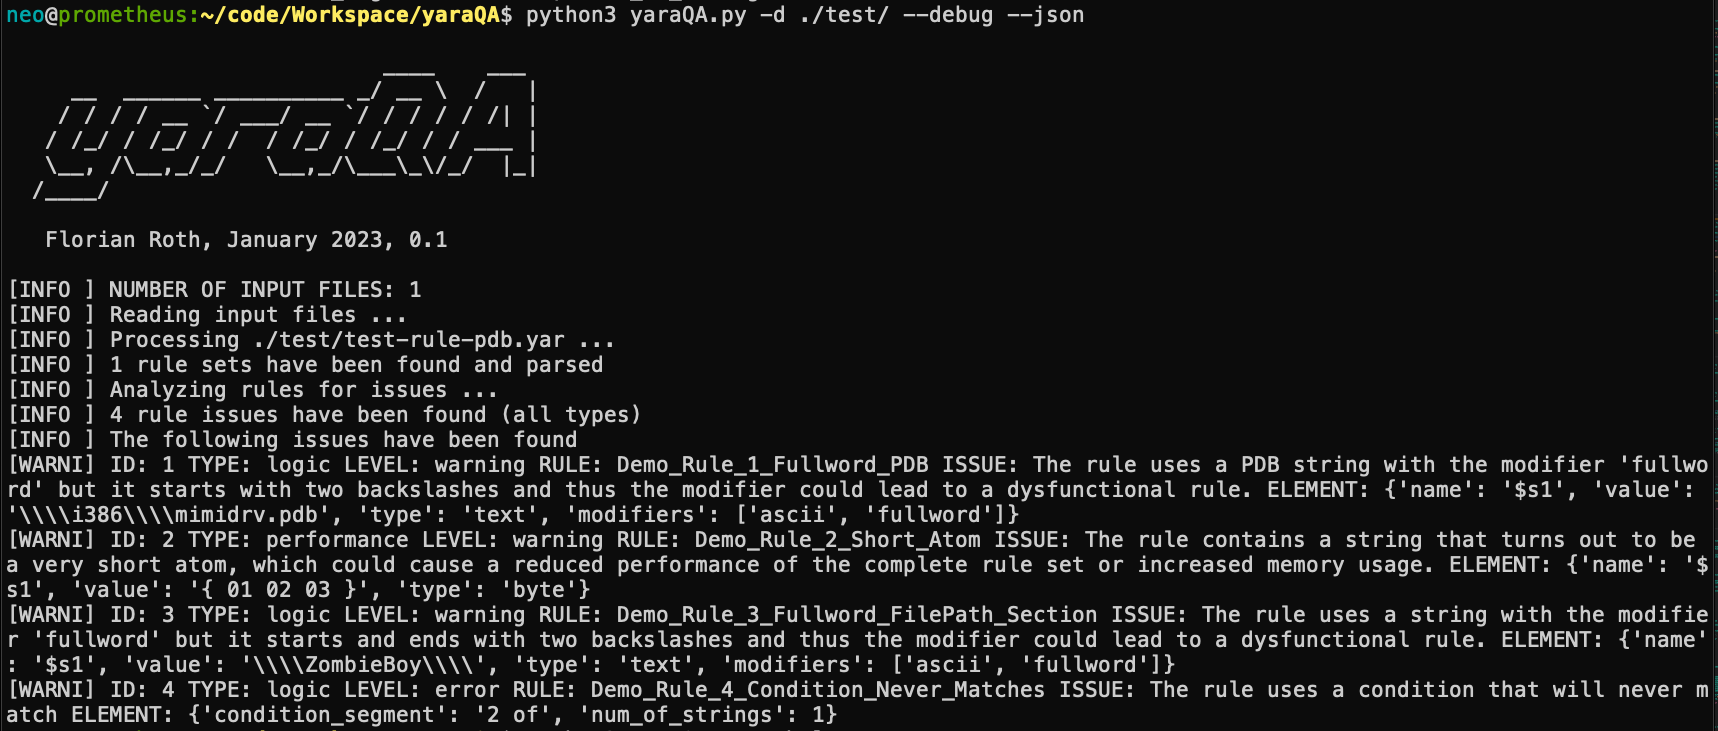 neo23x0/yaraqa
Analizzatore di regole YARA per migliorare qualità e prestazioni delle regole
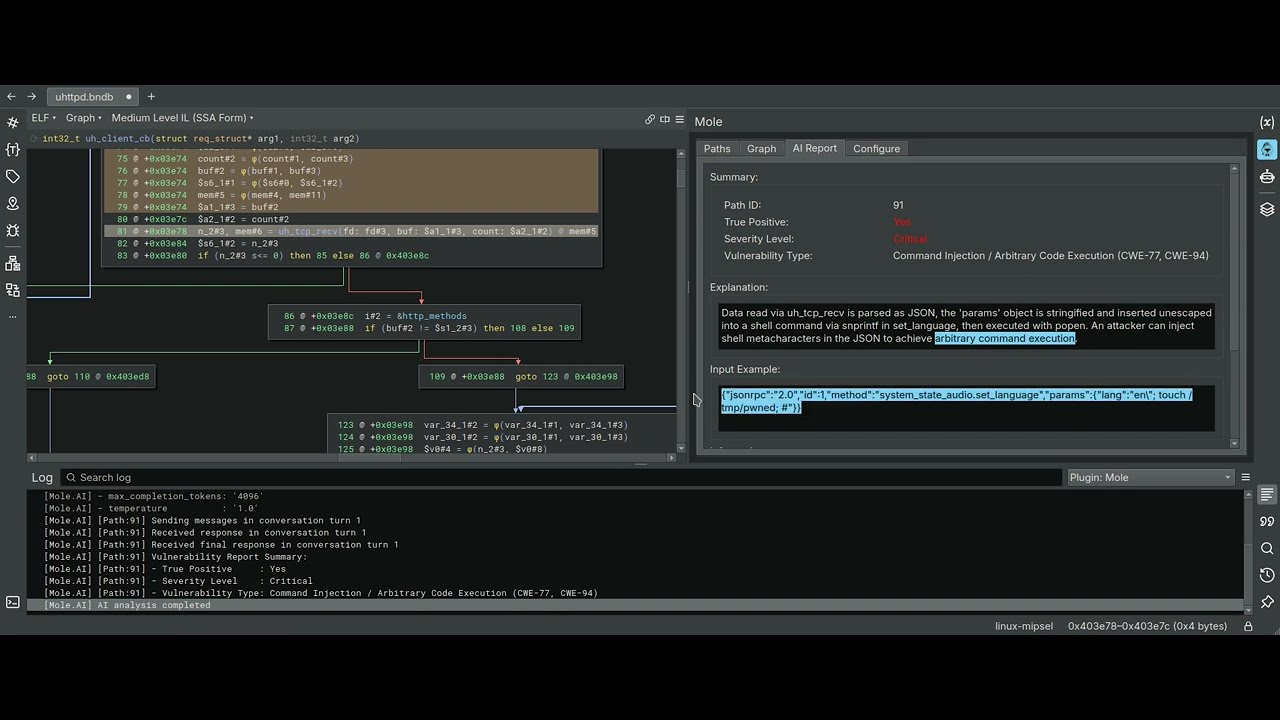 cyber-defence-campus/mole
Un plugin per Binary Ninja che utilizza il backward slicing delle variabili come driver per l'analisi statica del taint.
 tihanyin/rex-skill
REx@Skill - Skill di esecuzione agentica per il reverse engineering finalizzata alla scoperta di vulnerabilità nei binari
 giveen/decomp.anything
decomp.wtf fork: Windows PE matching, MinGW/clang-cl toolchains, and an optional REA MCP bridge
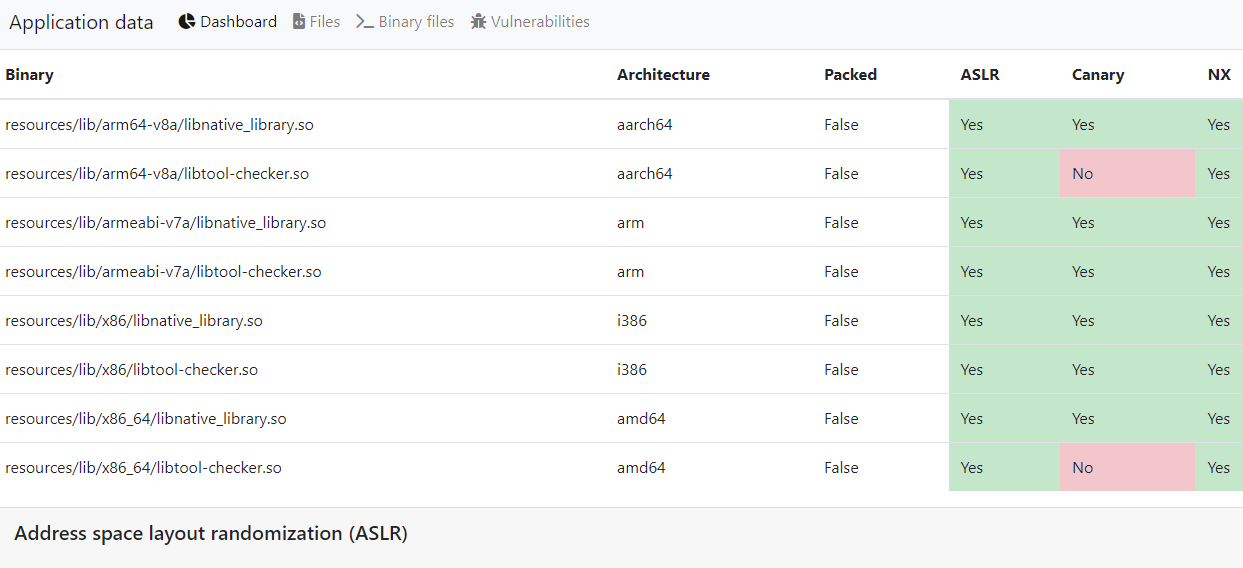 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
 trailofbits/gosentry
Toolchain Go orientata alla sicurezza, focalizzata su capacità di fuzzing all'avanguardia.
 google/permhash
Framework per l'hashing delle autorizzazioni dichiarate nelle estensioni Chromium e negli APK, che consente clustering, hunting e pivoting su…
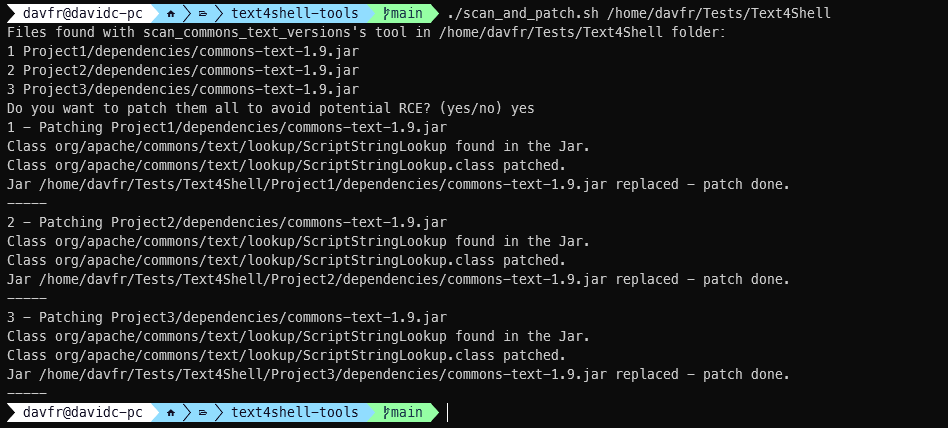 jfrog/text4shell-tools
Rileva e correggi Apache Commons Text vulnerabile negli artefatti JAR/WAR Java; identifica le classi e scansiona il bytecode per i siti di chiamata…
 struppigel/hedgehog-tools
Raccolta di script per analisi malware, deoffuscamento ed estrazione di configurazione. Supporta analisi statica, unpacking, conversione shellcode ed…
 quarkslab/qsynthesis
Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.








